
Thema
Nachweise zu Netzwerkressourcen
Innerhalb der Facette Thema verbindet die Themenanalyse Nachweise zu Netzwerkressourcen Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Berichte
Zwischen Folgenabschätzung und Agenda fehlt der Zeitnachweis
Die Mitarbeiter-Folgenabschätzung zu `AFPUB-2026-GEN-002-DRAFT01` trägt das Datum 23. Juni 2026 und die Kennzeichnung `v1.0 (Initial staff draft)`. Am 24. Juni fand das hybride AFRINIC-37 Public Policy Meeting von 09:00 bis 17:00 Uhr UTC+3 statt; das Policy Compliance Dashboard…
Fallakte
Der Eintrag war abgelaufen. Der Resolver hielt ihn am Leben
Abgelaufene DNS-Daten können einen Dienst durch den Ausfall autoritativer Server tragen. Sie können aber auch eine zurückgezogene Adresse oder eine überholte Nichtexistenz verlängern. RFC 8767 erlaubt die Ausnahme; sie macht den alten Inhalt nicht wieder aktuell.

Geschichte
Die Nachricht, die vor dem Postfach ankommen wollte: Warum SMTP die Terminalzustellung aufgab
Frühes SMTP konnte mehr verlangen als die Ablage einer Mail. Ein Absender durfte die direkte Anzeige auf dem aktiven Terminal des Empfängers wählen, das Postfach als Ausweichziel nutzen oder beide Wege anstoßen. Damit wurde ein flüchtiger menschlicher Zustand — gerade angemeldet…

Berichte
AFRINICs RDAP-CIDR-Array beschreibt einen registrierten Bereich, keine BGP-Route
In einer Antwort des RDAP-Dienstes von AFRINIC erscheint der registrierte Adressbereich 196.1.0.0 bis 196.1.0.255 zusätzlich als 196.1.0.0/24. Die Schreibweise sieht genauso aus wie ein Präfix in einer Routingtabelle. Sie beantwortet hier jedoch eine Registrierungsfrage. Ob…
Berichte
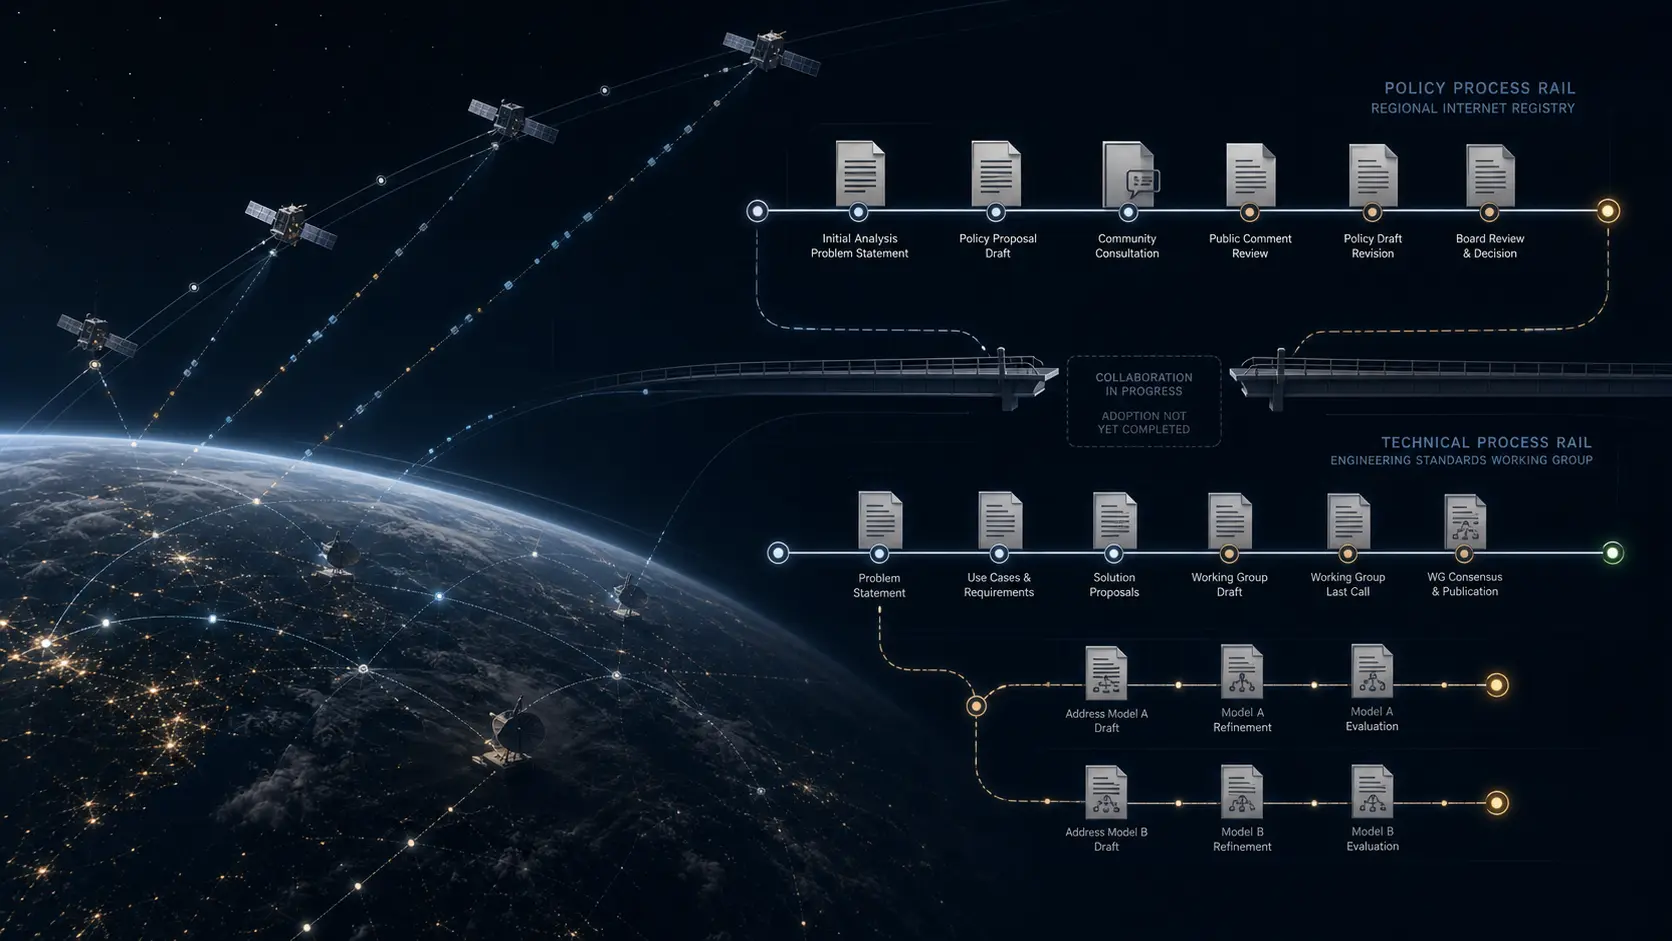
ARIN nennt die Weltraumpolitik gemeinsam. Die IETF hat das Adressmodell nicht angenommen
ARIN-2026-1 bezeichnet den Vorschlag als gemeinsame Initiative mit der IETF-Arbeitsgruppe TIPTOP. Im IETF-Verfahrensregister bleibt das verlinkte Adressmodell jedoch ein individueller Internet-Draft; die WG-Vorsitzenden stellten keinen klaren Konsens für seine unveränderte…
Fallakte
Der SID wählte ein Mitglied, nicht die Herrschaft über das Bündel
Im Inventar fehlten die Member-SIDs, obwohl drei physische Leitungen aktiv waren. Das war kein Defekt: Der Betreiber hatte die Detailanzeige für diesen Peer unterdrückt und nur den SID des Elternbündels veröffentlicht. Wer aus fehlender Sichtbarkeit fehlende Infrastruktur…

Geschichte
Das grüne Licht, das nicht Ihnen galt: Wie NNTP Gruppenregeln von Schreibrechten trennte
In der Gruppenliste steht am Ende ein `y`, doch auf `POST` folgt `440 Posting not permitted`. Bei einer anderen Gruppe steht `n`, obwohl ein besonders berechtigter Client dennoch schreiben könnte. NNTP ließ beide Fälle zu, weil der Katalog die übliche Behandlung einer Gruppe…

Geschichte
Das richtige Passwort, nach dem noch ein Konto fehlte
Ein FTP-Server konnte `PASS` akzeptieren und trotzdem keinen abgeschlossenen Login melden. Mit `332` verlangte er `ACCT`: einen lokalen Kontokontext, der weder Benutzername noch Passwort war. Das Protokoll trennte damit Identitätsangabe, Geheimnisprüfung und die Zuordnung einer…

Geschichte
Die von außen gesehene Adresse: Was STUN entdecken, aber nicht garantieren konnte
STUN liefert keinen öffentlichen Identitätsnachweis, sondern eine Momentaufnahme: Ein externer Server meldet die Quelladresse und den Port, die er nach der NAT-Umschreibung tatsächlich gesehen hat. Ob ein anderer Peer diesen Pfad nutzen kann, muss die umgebende Anwendung…
Fallakte
Das Zertifikat benannte eine Schnittstelle, nicht das ganze Gerät
Im Audit einer untergeordneten Zertifizierungsstelle sah die Maske sauber aus: Ein Präfix war erlaubt, alle anderen ausgeschlossen. Doch die Prüfung beantwortete nur, welche MAC-Namen diese CA ausstellen durfte. Ob ein konkretes Gerät an der Anlage stehen, einer Organisation…
Fallakte
Zwei Antworten meldeten NOERROR. Nur eine kam aus der neuen Zone
RFC 9660 verknüpft eine autoritative DNS-Antwort mit der Zonenversion, aus der sie erzeugt wurde. Diese atomare Zuordnung schließt eine Beweislücke, ohne aus einem Versionswert einen Inhalts- oder Konvergenznachweis zu machen.
Berichte
RIPE NCCs eEvidence-Kanal ohne Mitgliedsmitteilung
Dasselbe veröffentlichte Verfahren enthält zwei klar verschiedene Benachrichtigungszustände. Nach der allgemeinen Regel von RIPE-865 informiert RIPE NCC ein Mitglied über Anfragen oder Anordnungen zu dessen Daten, sofern eine Mitteilung nicht ausdrücklich verboten ist. Im neu…

Berichte
LACNIC, IANA-Anerkennung und institutionelles Franchise-Risiko
Die Anerkennung von LACNIC ist kein Franchisevertrag, schafft aber eine knappe regionale Stellung, die globale Nummernkoordination mit lokaler Legitimität verbindet.

IETF
Brian Carpenter und die Grenze, die ihre Mitglieder beweisen musste
Ein Campus, eine Fabrik oder ein Overlay lässt sich auf einer Karte sauber einrahmen. Ein Paket erkennt diesen Rahmen nicht. RFC 8799 von Brian Carpenter und Bing Liu behandelt deshalb nicht die beruhigende Bezeichnung „kontrollierte Umgebung“, sondern die Nachweise dahinter…

Geschichte
Zwei Grenzwerte, aber kein ausgehandelter Wert
Ein SYN trägt 1460, das SYN-ACK 1200. Wer darin zwei Angebote sieht, erwartet anschließend eine Einigung. TCP trifft sie nicht. Jeder Wert beschreibt, was sein Absender empfangen kann, und begrenzt deshalb den Datenverkehr der Gegenseite. Erst der jeweilige Sender verbindet diese…
Fallakte
Der Zeitstempel wurde genauer. Die Uhr bekam keine neue Autorität.
Im Prüfprotokoll stehen zwei Werte nebeneinander: die gemessene Laufzeit und die nach einem transparenten PTP-Taktgeber korrigierte Laufzeit. Der zweite Wert hat mehr Nachkommastellen. Genau deshalb braucht er eine Grenze. RFC 10030, im August 2026 veröffentlicht, macht…
Fallakte
Der Dienst war weg. Seine DNS-Lease lief weiter
RFC 9664 gibt dynamischen DNS-Einträgen ein Ablaufdatum. Damit wird verwaister Zustand begrenzt, doch die maßgebliche Frist stammt aus der Serverantwort und sagt nichts über die tatsächliche Erreichbarkeit des Dienstes aus.

Geschichte
Der Beitrag, der seinen Namen behalten musste: Wie NNTP eine verlorene Endantwort begrenzte
Der vollständige Artikel ist beim Server, einschließlich der abschließenden Punktzeile. Der Server kann `240` gesendet haben, doch die Verbindung bricht auf dem Rückweg ab. Eine leere Leseransicht beweist keinen Fehlschlag, weil Moderation noch ausstehen kann. NNTP löste das…

Berichte
AFRINICs MyAFRINIC-Zeile über 20.790 Dollar zählt keine Personalarbeit
Im Halbjahresbericht stehen 20.790 US-Dollar CAPEX für MyAFRINIC v2. Sechs Tage vor dem Stichtag hielt ein Sitzungsprotokoll fest, dass personelle Ressourcen auf dasselbe Projekt konzentriert worden seien. Beides kann stimmen: Die eine Aussage beschreibt eine Buchungskategorie…
Berichte
LACNIC und die Anreize der NRO-Koordination
Koordination klingt nach einem Verfahren, nicht nach einem Markt. Bei Internetnummern ist sie beides. Die fünf Regional Internet Registries müssen dafür sorgen, dass Adressen und autonome Systemnummern weltweit eindeutig bleiben. Zugleich bedienen sie abgegrenzte Regionen. Wer…