
Zusammenfassung
- RFC 3554 bildet die Adressmengen einer SCTP-Assoziation auf IPsec-Selektoren ab. Jede Adresse muss validiert werden; die Authentisierung des Peers erteilt keine pauschale Empfangsvollmacht.
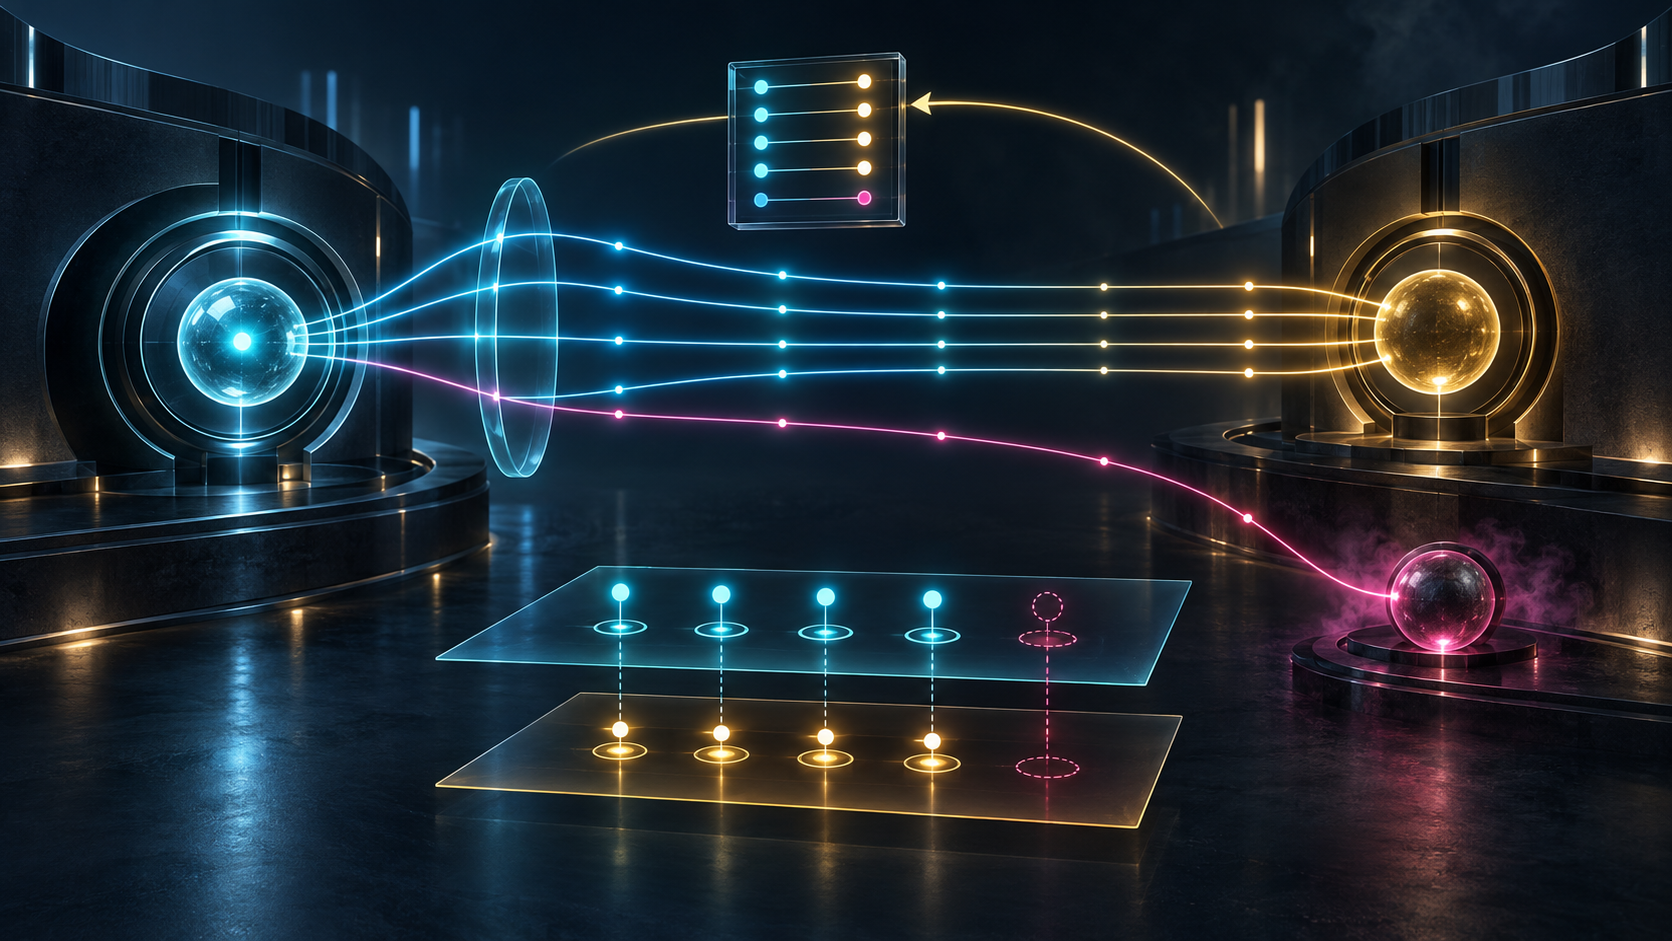
- Beweisbar wird die Menge erst durch ihre Kette aus IKE-Vorschlag und Korrektur, SPD-Installation, einheitlicher SAD-Suche und beobachtetem SCTP-Pfad.
SCTP fasst mehrere Wege zu einer Assoziation zusammen. IPsec sieht hingegen einzelne Quell- und Zieladressen, die nicht in ein gemeinsames Netz passen müssen. Eine SPD-Regel je Paar ist explizit, vervielfacht sich aber mit jeder Adresse.
RFC 3554 wurde im Juli 2003 als Proposed Standard veröffentlicht. Sein kompakter Ansatz ist eine Adressmenge als Selektor. Für die SAD gilt: Jede ausgehandelte Zieladresse muss zusammen mit demselben SPI und Sicherheitsprotokoll dieselbe SA finden.
Identität und Empfangsrecht sind zwei Entscheidungen
Phase 1 belegt, wer verhandelt. Der Respondent braucht zusätzlich Belege, dass der Initiator an jeder genannten Adresse Verkehr empfangen darf. RFC 3554 lässt Zertifikatsidentitäten oder externe Richtlinien als Quelle zu.
Ein Zertifikat kann mehrere subject alternative names tragen; mehrere Zertifikate können denselben öffentlichen Schlüssel verwenden. Solche Modelle erklären die Bindung, ersetzen aber nicht die Feststellung ihres Umfangs.
Wäre ein gültiger Peer automatisch für jede Behauptung zugelassen, könnte er die Adresse eines anderen Peers eintragen. Die SA wäre kryptografisch korrekt und der Verkehr dennoch fehlgeleitet. Der Fehler liegt vor der Verschlüsselung.
Das Protokolljournal muss deshalb „Peer akzeptiert“ und „Adressmenge autorisiert“ getrennt führen. Zur zweiten Entscheidung gehören Mitglieder, Version, Belegquelle, Gültigkeit, Entscheider und Einzelurteile.
Rollentausch ist eine Korrektur, kein gewöhnlicher Retry
Der Initiator des ersten Quick Mode kennt womöglich nicht alle Adressen des Respondenten. Erkennt dieser unzureichende Selektoren, dreht er die Rollen um, startet einen neuen Austausch und korrigiert seine Menge. SCTP-fähige IKE-Implementierungen müssen diesen Weg unterstützen.
Die Aussage kommt nun von der Partei mit genauerem Wissen. Wer nur den letzten Erfolg speichert, verliert den ursprünglichen Irrtum, seine Diagnose und das Delta. Nachvollziehbarkeit verlangt die ganze Abstammung vom Erstvorschlag zur endgültigen Menge.
ID_LIST transportiert mehrere Identification Payloads und verbietet verschachtelte Listen. Das begrenzt die Form. Ein fehlerfrei geparster Member ist damit weder vollständig noch autorisiert.
Die eine Menge darf in SPD und SAD nicht zerfallen
Nach der Aushandlung muss die SPD genau diese Menge installieren. Die SAD muss über jedes Mitglied dieselbe SA liefern. SCTP darf nur Wege nutzen, die in diesem Zustand enthalten sind.
IKE kann erfolgreich sein, obwohl die SPD ein Mitglied auslässt, die SAD nur über die Primäradresse funktioniert oder eine alte Regel wegen ihrer Priorität gewinnt. Eine Prüfung des Hauptpfads sagt nichts über selten genutzte Ausweichpfade.
Ein belastbarer Beleg enthält Mengenhash und Version, SPD-Installationsquittung sowie SAD-Suchergebnisse je Ziel. Ein kontrollierter Failover aktiviert den Reservepfad; ein Nichtmitglied testet die Ablehnung.
Adressänderung bedeutet neue Vollmacht
Das SCTP-Basisdokument von 2003 änderte die Menge nicht während einer laufenden Assoziation. RFC 3554 nahm die spätere Möglichkeit dennoch vorweg und beschrieb die Umleitungsgefahr: Eine fremd kontrollierte Adresse wird hinzugefügt und erhält nachfolgenden Verkehr.
RFC 5061 spezifizierte später Dynamic Address Reconfiguration mit authentisierten Control Chunks. Das beweist keine konkrete Einführung. Vor allem beweist eine authentisierte Anfrage nur ihren Absender, nicht dessen Herrschaft über die gewünschte Adresse.
Jede Änderung braucht eine neue Mengenversion, Einzelautorisierung, synchronisierte SCTP/IPsec-Projektion, nachgewiesene Stilllegung des Vorgängers und Pfadbeobachtung. „Update angenommen“ ist nicht „Übergang abgeschlossen“.
Eine prüffähige Belegkette
Am Anfang stehen Phase-1-Identität, Zertifikatskette, Schlüssel, Richtlinie und Prüfzeit. Danach folgt jede Adresse mit Autorisierungsgrundlage und Urteil. Die SCTP-Assoziation führt lokale und entfernte Menge samt Version.
Für Phase 2 werden Erstvorschlag, ID_LIST, Ports, Protokoll, SPI, Transformationen und Urheber bewahrt. Der Rollentausch wird als abgeleitete Transaktion verknüpft. SPD und SAD liefern Installationsbelege; die Datenebene liefert gewähltes Ziel, SA und Ergebnis beim beabsichtigten Empfänger.
RFC 2960 und RFC 4960 begrenzen den SCTP-Kontext, RFC 2401, RFC 2409 und RFC 2407 den damaligen IPsec/IKE-Kontext, RFC 4301 die spätere Architektur. Keines beweist eine benannte Implementierung oder einen Vorfall.
Der kombinatorische Aufwand rechtfertigt keine undurchsichtige Menge. Eine Organisation kann Regeln verdichten und trotzdem Einzelurteile ausgeben. Das Aggregat muss beantworten, welches Mitglied aufgrund welcher Quelle aufgenommen wurde und welcher Test seine Projektion bestätigt hat. Sonst wird heutige Effizienz lediglich zur forensischen Schuld von morgen.
Auch Erreichbarkeit und Vollmacht sind getrennte Achsen. Ein Ziel kann antworten, ohne zugelassen zu sein; ein zugelassenes Ziel kann vorübergehend ausfallen. Failover darf daher keinen Pfad allein wegen seiner Reaktion befördern. Die Pfadauswahl braucht sowohl Verfügbarkeits- als auch Autorisierungszustand, ohne den einen in den anderen umzudeuten.
Evidenzgrenze
Dieser Artikel nennt keinen Betreiber, Hersteller, Peer, kein Zertifikat, keine Adresse, SA, Attacke oder betroffene Person. Er behauptet weder Einsatzquote noch beobachteten Angriff oder gemessenen Aufwand. Die Fälle sind protokollbedingte Möglichkeiten.
Heng Lus Essays zu Running-Code Primacy und Minimum Initial Specification sind offengelegte redaktionelle Perspektiven. Sie helfen, Spezifikation, Installation und Ergebnis zu trennen, belegen aber weder Autorenabsicht noch Produktionsereignis.
Die Aussage bleibt eng: IKE kann einen echten Peer authentisieren. Erst die Vollmacht jedes Mitglieds, ihre konsistente Projektion und der beobachtete Pfad machen seine Adressmenge vertrauenswürdig.
Sources
- https://www.rfc-editor.org/rfc/rfc3554.html
- https://www.rfc-editor.org/info/rfc3554
- https://datatracker.ietf.org/doc/rfc3554/
- https://www.rfc-editor.org/rfc/rfc2960.html
- https://www.rfc-editor.org/rfc/rfc4960.html
- https://www.rfc-editor.org/rfc/rfc5061.html
- https://www.rfc-editor.org/rfc/rfc2401.html
- https://www.rfc-editor.org/rfc/rfc4301.html
- https://www.rfc-editor.org/rfc/rfc2409.html
- https://www.rfc-editor.org/rfc/rfc2407.html
- https://www.rfc-editor.org/rfc/rfc8174.html
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten