
Thema
Nachweise zu Netzwerkressourcen
Innerhalb der Facette Thema verbindet die Themenanalyse Nachweise zu Netzwerkressourcen Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Fallakte
Die gebrochene Verfahrenskette: Was ein Registrierungsclaim noch beweist, wenn die autoritative Quelle unlesbar ist
Die Analyse-Zusammenfassung zu Die gebrochene Verfahrenskette: Was ein Registrierungsclaim noch beweist, wenn die autoritative Quelle unlesbar ist erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die…

IETF
Zwei URIs, eine Sammlung. Zwei Sammlungen, zwei Ordnungen: RFC 3648
Eine Ressource kann über mehrere Bindungen erreichbar sein, doch die Ordnung gehört nicht zu einem universellen Objektverzeichnis. Sie ist Zustand der jeweiligen Sammlung. Dieselbe Sammlung zeigt über ihre Zugangs-URIs dieselbe Ordnung; zwei Sammlungen dürfen dieselben Ressourcen…

IETF
Der Antrag trug seinen Beweis selbst. Ausstellen durfte er das Zertifikat trotzdem nicht: RFC 9733
RFC 9733 lässt einen Zertifikatsantrag seinen kryptografischen Ursprung über Wartezeiten und mehrere Transportstationen hinweg bewahren. Diese Portabilität stärkt industrielle Aufnahmeprozesse, ersetzt aber weder die Zustimmung des Registrars noch die Entscheidung der RA, die…
Geschichte
Die Zeichenfolgen stimmten überein. Die Identität blieb unbewiesen: RFC 3454
Stringprep gab Internetprotokollen ein reproduzierbares Verfahren zum Vergleich internationalisierter Zeichenfolgen. Es konnte Codepunkte löschen, umformen, normalisieren oder zurückweisen, bis zwei Ausgaben gleich waren. Diese Gleichheit half dem Protokoll, bewies aber weder…

IETF
Die Praxis war beschrieben. Ihre Ausführung brauchte weiter Belege: RFC 3647
Die Rechtsabteilung liest Haftungsgrenzen, die Technik liest Schlüsselverfahren, der Einkauf liest das Prüfsiegel. Alle drei können dasselbe CPS vor sich haben und dennoch unterschiedliche Tatsachen benötigen. RFC 3647 schafft eine gemeinsame Dokumentstruktur. Es verbindet die…
Geschichte
Genügend Symbole rekonstruierten das Objekt. Der Sender wusste trotzdem nicht, wer fertig war: RFC 3450
ALC skalierte zuverlässigen Multicast, indem es den Reparaturdialog mit jedem einzelnen Empfänger aus dem Kern entfernte. Jeder Empfänger konnte aus einer eigenen Menge von FEC-Symbolen dasselbe Objekt rekonstruieren. Der Erfolg war real, aber kein Zustellbeleg: Der Sender erfuhr…
Geschichte
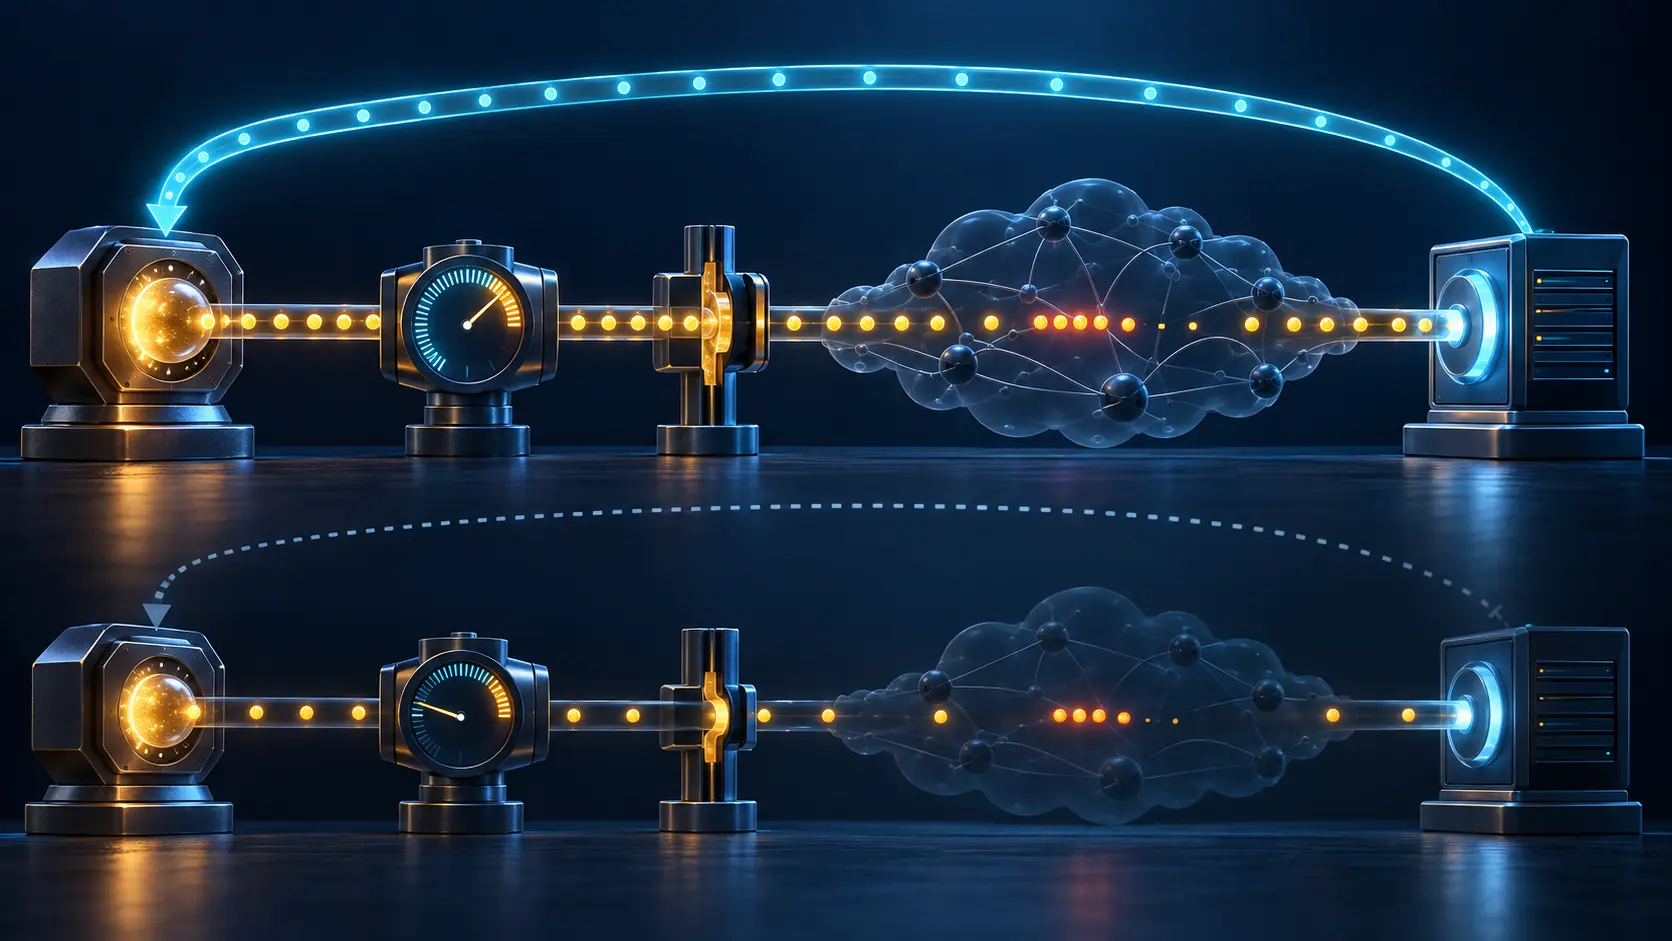
Der Empfänger meldete eine Rate. Der Sender brauchte weiterhin eigene Grenzen: RFC 3448
TFRC verteilte Beobachtung und Entscheidung auf zwei Endpunkte. Der Empfänger sah, was angekommen war; der Sender durfte daraus dennoch kein unbeschränktes Senderecht ableiten. RFC 3448 hielt Gleichung, Obergrenze, Taktung und Rückzug lokal beim Handelnden.

Berichte
Almazcloud.network: Eine Identitätskette, die niemand schließt
Die Analyse-Zusammenfassung zu Almazcloud.network: Eine Identitätskette, die niemand schließt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen.…
Geschichte
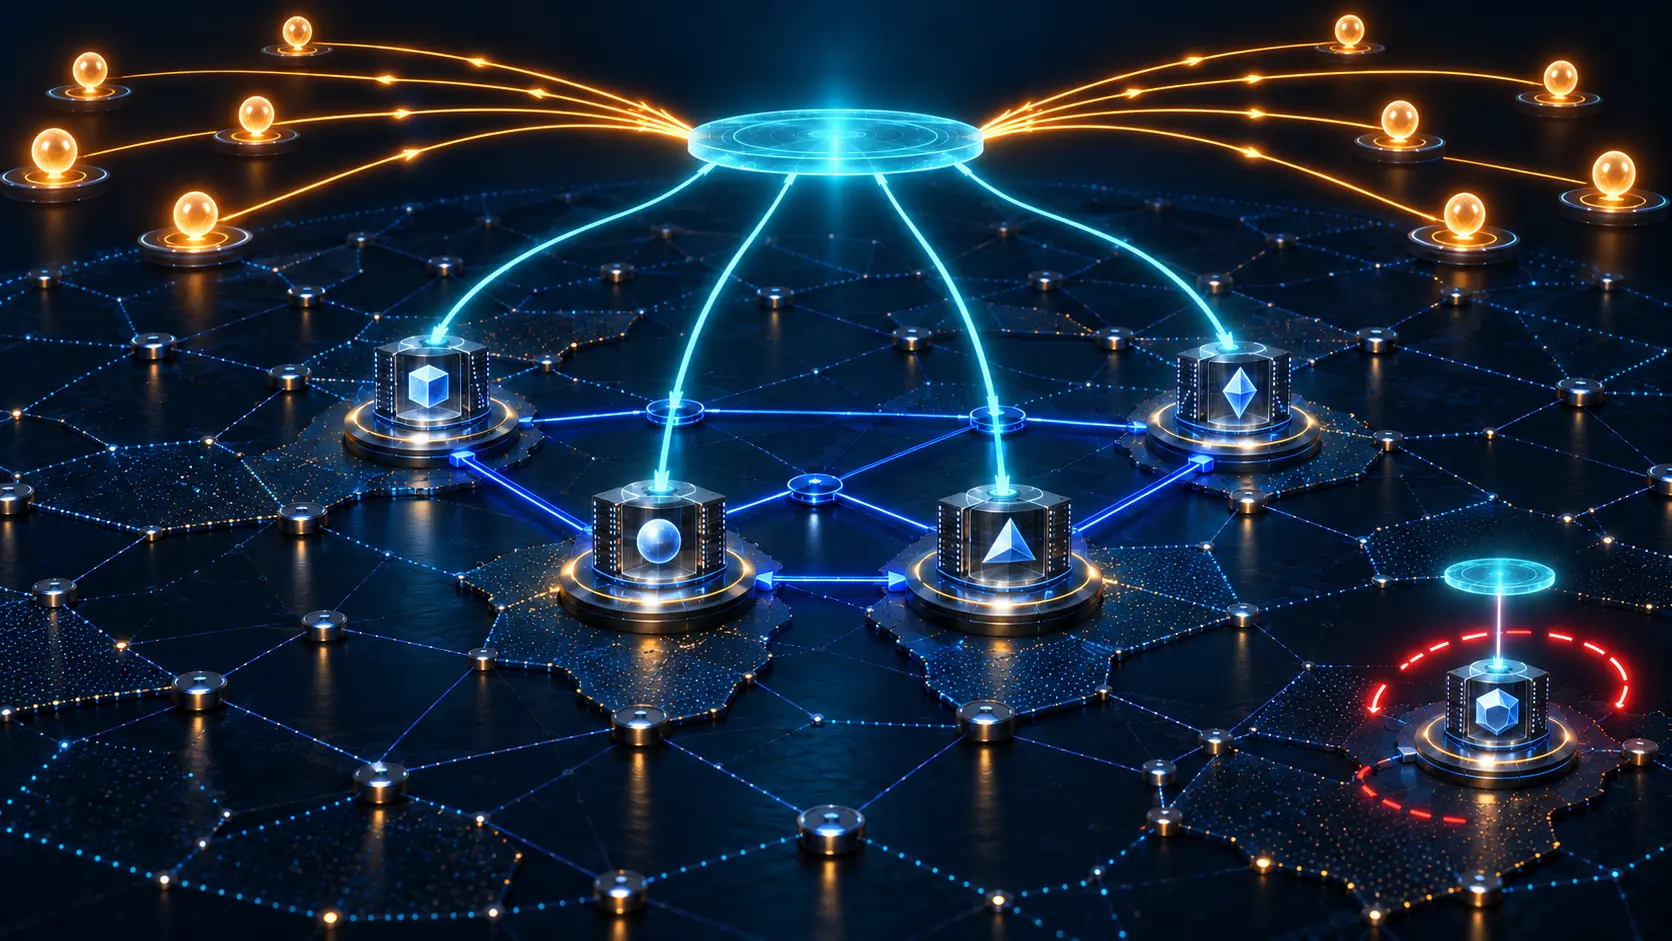
Hinter einer gemeinsamen Adresse blieben eindeutige Identitäten nötig: RFC 3446
Anycast ließ mehrere Multicast-Rendezvous-Points wie einen nahen Dienst erscheinen. Es machte sie nicht zu einer Maschine. RFC 3446 brauchte zwei entgegengesetzte Identitäten: den gemeinsamen Eingang für Nutzer und eindeutige Adressen für die Koordination der Replikate.

IETF
Der erste DNS-Server war bevorzugt. Gewählt war er damit noch nicht: RFC 3646
Eine geordnete Serverliste sieht in einem Audit eindeutig aus. RFC 3646 ordnet jedoch nur Konfigurationspräferenzen; es bescheinigt weder Erreichbarkeit noch die Auswahl bei einer konkreten Anfrage. Wer den tatsächlichen Auflösungspfad erklären will, muss Konfiguration…
Geschichte
Ein DNS-Eintrag trug Schlüssel ohne gemeinsame Vertrauensbasis: RFC 3445
Der frühe DNS-Eintrag `KEY` sollte viele öffentliche Schlüssel in einem verteilten Verzeichnis unterbringen. Im Betrieb zeigte sich die fehlende Trennwand: Abfragen konnten keinen internen Zweck auswählen, Signaturen erfassten das gesamte RRset. Verschiedene Zuständigkeiten und…

IETF
Die Signatur war gültig. Die Berechtigung war es damit noch nicht
Ein erfolgreiches Kryptografie-Ereignis wirkt im Betrieb wie ein vollständiger Freispruch: Gegenstelle erkannt, Änderung erlaubt, Zone aktualisiert. RFC 3645 zieht eine engere Grenze. GSS-TSIG kann einen Sicherheitskontext aufbauen und DNS-Nachrichten authentisieren. Die…
Geschichte
Der physische Link wusste, was der Tunnelendpunkt nicht sah: RFC 3437
L2TP trennte das Gerät an der Leitung vom Server, der PPP steuerte. RFC 3437 löste diese Informationslücke nicht durch neue Zentralisierung, sondern durch vier gerichtete Belege: Wünsche und Grenzen gingen hinein, die tatsächlich ausgetauschten Konfigurationspakete kamen zurück.

IETF
Der Port war sichtbar. Der Dienst blieb eine Vermutung
Ein Messetikett wird gefährlich, wenn es zugleich zum Vollstreckungsetikett wird. RFC 3639 trennte deshalb den lesbaren Port von dem Dienst, den ein Gerät darin zu erkennen glaubt. Zwischen Endpunkten kann die Nummer eine verlässliche Vereinbarung sein. Auf dem Pfad ist sie meist…

Geschichte
Jeder sichere Stream kostete eine TLS-Verbindung: RFC 3436
SCTP bündelte viele Nachrichtenströme und mehrere Netzpfade in einer Association. RFC 3436 hielt die geschützten Ströme getrennt – und verlangte dafür je bidirektionalem Paar eine eigene TLS-Verbindung.

Geschichte
Die benachrichtigte Instanz empfing Befehle, löste aber die Übergabe nicht: RFC 3435
Ein Medien-Gateway konnte auf einen Ersatz-Call-Agent zeigen, ohne damit vollständigen Zustand oder rechtmäßige Kontrolle zu übertragen. RFC 3435 regelte den nächsten Nachrichtenweg und ließ den Konflikt zwischen Controllern ausdrücklich außerhalb dieses Zeigers.

IETF
Der Zähler wurde still, als die Verbindung schlechter wurde
Ein Audit verlangt Reproduzierbarkeit: Aus welchen Sekunden entstand der 15-Minuten-Wert? RFC 3637 liefert eine unbequeme Antwort. Derselbe physische Fehlerstrom kann je nach Verwaltungsmodell unterschiedlich fortgeschrieben werden. In der wiederverwendeten SONET-Projektion…

IETF
Das Messlabel verschob den Flow, den es beobachten sollte: RFC 9714
Ein Zähler kann vollständig und dennoch für das falsche Objekt sein. RFC 9714 versieht MPLS-Verkehr für Alternate Marking mit einem Flow-ID Label, warnt aber zugleich: Die zusätzliche Stack-Struktur kann die ECMP-Auswahl verändern und den gemessenen Zwilling vom ursprünglichen…
Geschichte
Die Null nach einer fehlgeschlagenen Abfrage war kein Messwert: RFC 3434
Eine Null im Diagramm wirkt wie eine Beobachtung. RFC 3434 zwang das Managementsystem zu einer genaueren Aussage: Nach einer fehlgeschlagenen Abfrage konnte das Betragsfeld null enthalten, während ein getrenntes Statusfeld ausdrücklich erklärte, dass überhaupt kein Wert verfügbar…

Geschichte
Eine Zahl brauchte Skala, Präzision und Zeit: RFC 3433
Eine ganze Zahl aus einem Chassissensor wirkte bereits wie ein Fakt. RFC 3433 machte sichtbar, dass erst Typ, Skala, Präzision, Status und Aktualisierungszeit daraus einen begrenzten Messbeleg machten.