
Thema
Nachweise zu Netzwerkressourcen
Innerhalb der Facette Thema verbindet die Themenanalyse Nachweise zu Netzwerkressourcen Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

IETF
Der HIP-Eintrag war frisch, der Endpunkt nicht mehr dort: RFC 8005
Ein DNSSEC-validierter HIP Resource Record kann Identität und Rendezvous-Namen korrekt veröffentlichen, obwohl der operative Pfad bereits auf einen alten Standort zeigt. RFC 8005 trennt Veröffentlichung, Schlüsselnutzung und Erreichbarkeit — das Dashboard sollte diese Grenze…

Geschichte
Base64 war nie einfach Base64: RFC 3548 und das Kodierungsprofil
Zwei Systeme können dieselben Bytes transportieren und sich dennoch an den Randbedingungen unterscheiden. RFC 3548 wollte diese Entscheidungen 2003 sichtbar machen, bevor sich Mail-Gewohnheiten unbemerkt in anderen Protokollen festsetzten.

IETF
Die Signatur schützte den Wechsel, nicht sein Geheimnis
Im Change-Protokoll stand „verschlüsselte Verbindung“. Im Paketmitschnitt waren alter und neuer ESP-SPI trotzdem eindeutig miteinander verbunden. Der Widerspruch lag nicht im Protokoll, sondern im Etikett: RFC 5202 wollte, dass ein Zwischensystem genau diesen Wechsel lesen kann.

IETF
Die Registrierung lief noch. Der Dienstzustand war schon weg: RFC 5203
Ein gültiges Ablaufdatum kann einen falschen Gesamteindruck erzeugen. RFC 5203 beschreibt eine zeitlich begrenzte Registrierungsentscheidung; ob der angebundene Dienst später noch Zustand hält und eine Operation ausführt, muss gesondert belegt werden.

Geschichte
Das Register lockerte den Zugang, nicht die Frage: RFC 3546 und TLS-Erweiterungen
Die Registrierung von TLS-Erweiterungen wechselte von einer formalen Standards Action zur fachlichen Prüfung einer öffentlichen Spezifikation. Der Zugang wurde einfacher; ein Registereintrag beweist weder Sicherheit noch Implementierung oder Einsatz.

IETF
Die Antwort war signiert, der Responder noch nicht gebunden: RFC 5201
Ein Verfügbarkeitsmonitor erhielt eine gültig signierte R1 und meldete eine aufgebaute sichere Verbindung. Auf der Gegenseite existierte dazu kein Zustand. Genau das konnte korrekt sein: HIP erlaubt eine vorberechnete Antwort, bevor der Responder initiatorspezifische Ressourcen…
IETF
Der HIP-Austausch war vollständig. Dem ESP-Rückweg fehlte trotzdem die Regel: RFC 5207
Eine abgeschlossene Authentisierung kann wahr sein, während der Dienst unbenutzbar bleibt. RFC 5207 trennt deshalb den HIP Base Exchange vom anschließenden ESP-Datenverkehr. NAT und Firewall brauchen für beide Phasen unterschiedliche Zustände und dürfen ihren lokalen Erfolg nicht…

Geschichte
Die Prüfsumme ließ ein Feld aus: RFC 3545 und die RTP-Wiederherstellung
Eine 16-Bit-Header-Prüfsumme konnte beim Prüfen eines rekonstruierten CRTP-Headers helfen, deckte jedoch das IPv4-Identification-Feld nicht ab. Bei RFC 3545 wird diese Grenze entscheidend, wenn der Verlust das Wiederherstellungsbudget überschreitet.

IETF
Der Rendezvous-Server kannte einen Locator. Er kannte nicht den Ausgang: RFC 5204
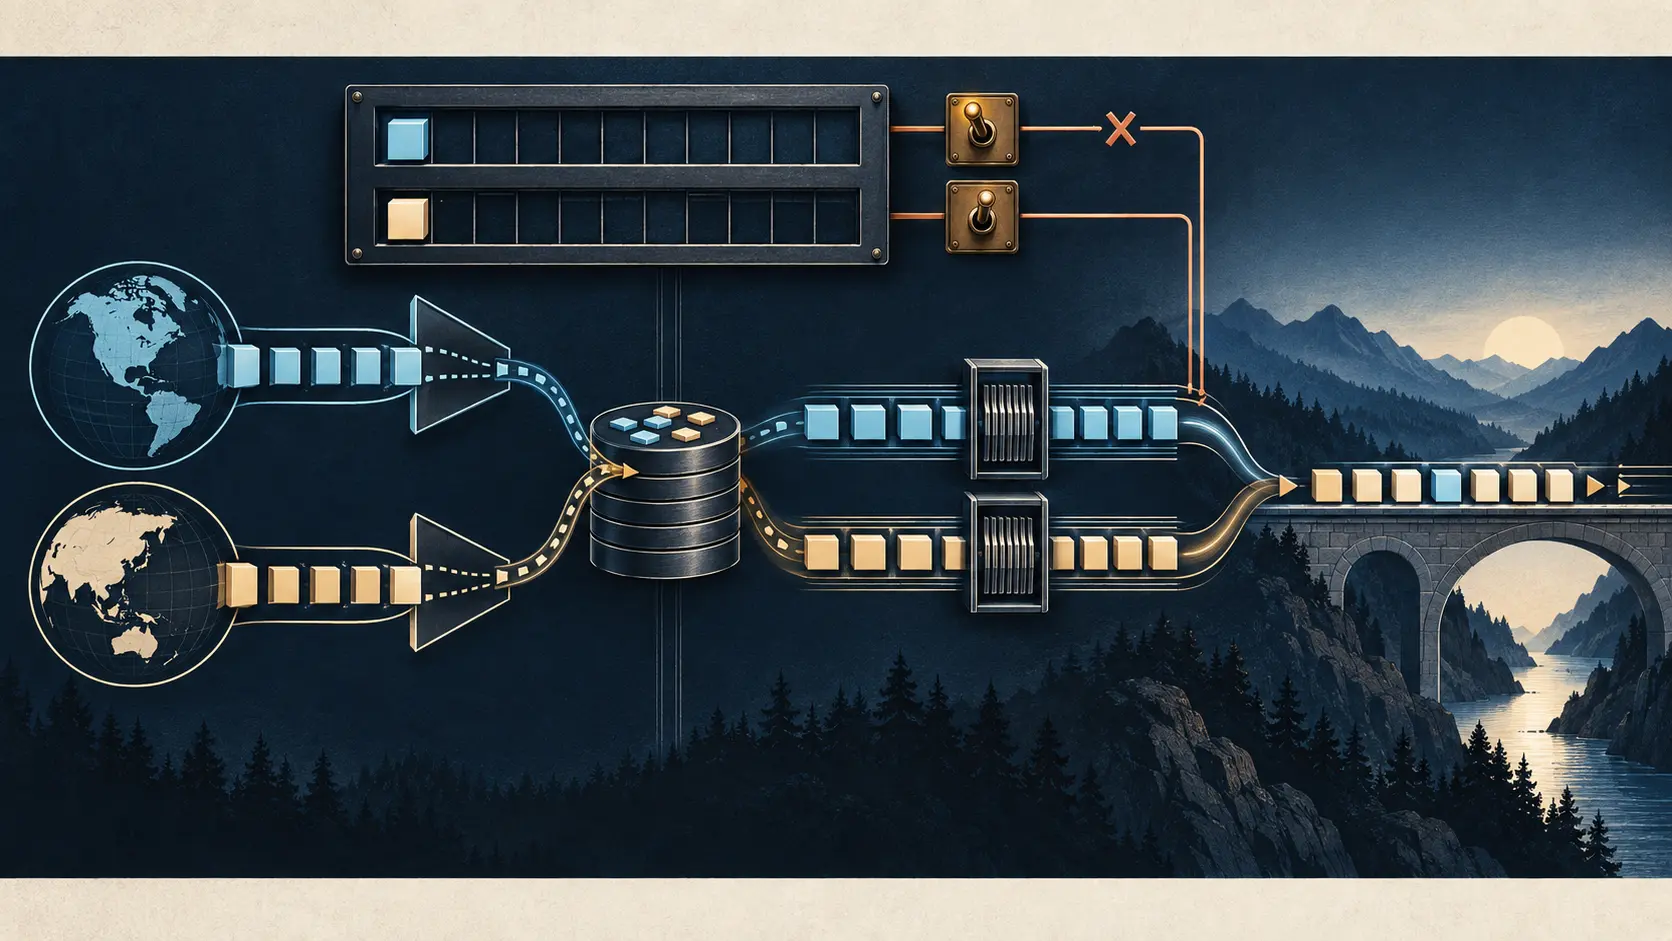
Ein HIP-RVS kann einen HIT in seiner Registrierung finden und den ersten Kontaktversuch an die gespeicherte Adresse weiterleiten. Damit ist eine lokale Entscheidung belegt. Ob der mobile Host noch dort ist, R1 direkt zurückkommt und die Anwendung arbeitet, liegt außerhalb dieses…
Geschichte
Null bedeutete bereits eins: RFC 3544 und die PPP-Aushandlung
Ein Betreiber konnte TCP-Header weiter komprimieren und den übrigen Verkehr ausnehmen wollen. Die naheliegende Anweisung, den Nicht-TCP-Kontextraum auf null zu setzen, bedeutete jedoch nicht „keiner“. RFC 3544 ergänzte eine ausdrückliche Überschreibung für das, was das ältere…

IETF
Die Karte sprach anders. Ihre Daten bekamen keine neue Autorität: RFC 9553
Ein lokalisierter Name, ein vertrauter Titel und eine regional geordnete Anschrift wirken wie ein eigenständiger Datensatz. RFC 9553 definiert jedoch eine Ableitung: Ein sprachmarkierter PatchObject verändert eine Kopie der Basis-Card. Gültige Darstellung ist noch kein neuer…
IETF
Die Sonde nahm denselben Weg. Den SLO bewies sie nicht: RFC 9551
Ein DetNet-Prüfpaket kann über dieselben Links laufen, dieselbe Priorität erhalten und denselben Schutzfunktionen begegnen wie der Nutzfluss. Das ist ein belastbarer Beobachtungsbeleg. Es ist noch kein universeller Nachweis für Verzögerungsgrenze, Verlust, Reihenfolge und…

Geschichte
Die Brücke erreichte 100 %. Abrechnung oder Lieferung waren damit nicht bewiesen: RFC 3538
Eine Schnittstelle kann jede vorgesehene Nachricht verarbeitet haben, während das Geschäft noch offen ist. Der Fortschrittsmesser aus RFC 3538 bleibt lehrreich, weil sein letzter Wert nur die SET-IOTP-Brücke bescheinigte und nicht den gesamten wirtschaftlichen Vorgang.

Geschichte
Die Hülle kannte die Schlüssellänge, nicht seine Aufgabe: RFC 3537
Ein unbeschädigtes Siegel und eine genaue Längenangabe sagen noch nicht, wozu der Inhalt berechtigt. RFC 3537 machte variable HMAC-Schlüssel transportierbar, ohne Algorithmus, Zweck und Ursprung in die Hülle hineinzuerfinden.

Berichte
RIPE NCC machte eine rsync-Paketaktualisierung rückgängig und stellte den RPKI-Dienst wieder her
Am 2. Oktober stellte RIPE NCC den benannten RPKI-Repository-Dienst wieder her, indem die Organisation auf eine frühere rsync-Paketversion zurückging. Der Vorfallbericht beschreibt die Wiederherstellung, beziffert aber nicht, wie viele abhängige Systeme betroffen waren.

Geschichte
Die Glyphe sah richtig aus. Das Protokoll hatte die Sprache nicht benannt: RFC 3536
Ein sauber gezeichnetes Zeichen kann das Ende einer fehlerhaften Annahmenkette sein. RFC 3536 machte historisch sichtbar, welche Übergänge zwischen empfangenem Oktett, abstraktem Text, sprachlichem Kontext und menschlichem Verstehen getrennt belegt werden müssen.
IETF
Der Ping antwortete. Die Origin konnte trotzdem fehlen: RFC 9508
Das Monitoring meldete Grün für ein benanntes Videoobjekt, obwohl die Antwort aus einem Content Store auf dem Weg stammen konnte. In einem informationszentrierten Netz kann derselbe Name bei einem administrativen Forwarder-Namen, einer lokalen Anwendung oder einer gespeicherten…

Rechenzentrum in Europa und im Nahen Osten
bit datacenters GmbH: Ein Name, der ein Rechenzentrum verspricht, und ein Netz, das keines belegt
Öffentliche Register- und Netzdaten erlauben es, die Behauptung hinter einem Firmennamen gegen die belegbare Infrastruktur zu halten. Im Fall von bit datacenters GmbH aus Gießen zeigt der Datensatz ein Kleinstunternehmen mit genau einer IPv4-Route und keiner veröffentlichten…

IETF
Der Failover-EP gehörte zu einer anderen Sicherheitsumgebung. Das Profil blieb gleich.
Der Primärpfad führte über einen Zugang, dessen untere Schicht bereits Schutz bot. Beim Ausfall wechselte der Client zu einem anderen Enforcement Point und einem anderen Zugangssegment. Die PANA-Logik übernahm dennoch das alte `secure-before`-Profil. Der Failover stellte…

IETF
Das Dashboard sortierte die PAA-Adressen. Die Automatisierung folgte der falschen Präferenz.
Der DHCP-Server hatte `[192.0.2.90, 192.0.2.8]` geliefert. Die Oberfläche sortierte numerisch, um die Liste „lesbarer“ zu machen, und dieselbe normalisierte Ansicht speiste den Verbindungsjob. Der Client probierte `.8` zuerst. Beide Adressen waren gültig; gerade deshalb blieb…