
Thema
Nachweise zu Netzwerkressourcen
Innerhalb der Facette Thema verbindet die Themenanalyse Nachweise zu Netzwerkressourcen Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

IETF
Das Paket war korrekt. Der nächste Zustand war es noch nicht nachweislich.
RFC 5225 trennt zwei Aussagen, die in Betriebsmetriken gern zu einem Erfolg verschmelzen: Der aktuelle Header wurde richtig rekonstruiert, und der Zustand für spätere Pakete wurde richtig fortgeschrieben. ROHCv2 verlangt für beide Behauptungen unterschiedliche Prüfumfänge.
Geschichte
Das Duplikat kam an. Das Urteil „kein Verlust“ nicht: RFC 3708
Ein Empfänger kann melden, dass ein Segment zweimal angekommen ist. RFC 3708 warnte Sender 2004 davor, diese örtliche Beobachtung zum Urteil auszuweiten, ein ganzes Wiederherstellungsfenster sei verlustfrei gewesen.

IETF
Der Policy-Server antwortete. Durchgesetzt war noch nichts.
RFC 5224 ordnet einen Diameter-Dialog für Policy-Verarbeitung. Eine korrekte Antwort belegt, dass eine Entscheidungsschicht reagiert hat. Ob der richtige Vollstrecker sie übernommen, aktiviert und in beobachtbare Wirkung übersetzt hat, bleibt eine eigene Beweiskette.

IETF
Das Netz nannte eine LoST-Domäne. Autorität bewies es nicht.
RFC 5223 liefert per DHCP einen Ausgangspunkt für die LoST-Suche. Der Name muss noch durch DNS und U-NAPTR aufgelöst werden, zu einem authentisierten Dienst führen und eine brauchbare Abbildung ermöglichen. Der Empfang eines FQDN ist kein Beleg für diese nachgelagerten…

IETF
Das Netz nannte einen LoST-Server. Seine Autorität war noch offen.
RFC 5223 standardisiert keinen Vertrauenssprung. Der Zugang liefert per DHCP einen vollständig qualifizierten Domainnamen, mit dem ein Endgerät die LoST-Suche beginnen kann. Erst die nachfolgenden Systeme können belegen, was hinter diesem Namen tatsächlich erreichbar und…

IETF
Die Karte lieferte den richtigen URI. Geantwortet hatte noch niemand.
LoST macht eine begrenzte Aussage interoperabel: Für diesen angegebenen Ort und diesen Dienst verweist die Abbildung auf diesen Kontakt. RFC 5222 wird erst dort falsch gelesen, wo aus einem Zielnachweis ein Zustell- oder Leistungsnachweis wird.

Geschichte
Auch eine leere Kontaktliste hatte einen Zustand: RFC 3680
SIP konnte mehr melden als die gerade registrierten Endgeräte. RFC 3680 gab einer Adresse auch ohne Kontakte einen Zustand und verpflichtete Abonnenten, Änderungen nach Versionen zusammenzuführen — ohne Registrierung mit Anwesenheit oder Erreichbarkeit gleichzusetzen.
Geschichte
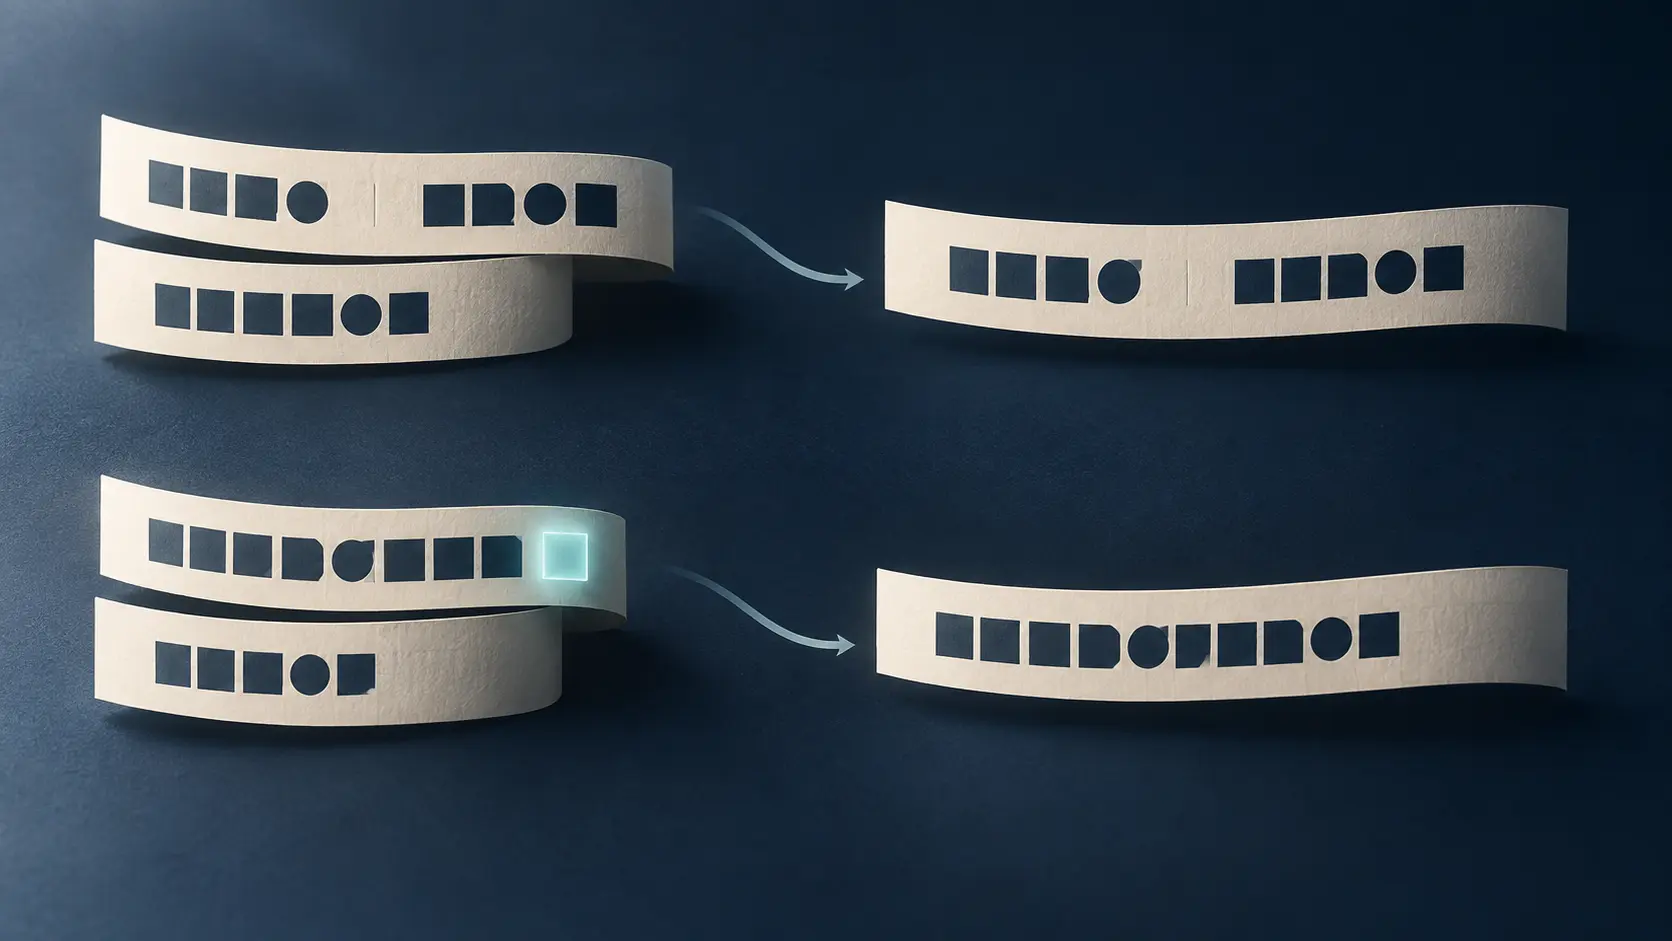
Das Leerzeichen war ein Signal – und musste manchmal verschwinden: RFC 3676
Bei flowed text kann ein Leerzeichen am Zeilenende zum ursprünglichen Satz gehören oder lediglich anzeigen, dass es in der nächsten physischen Zeile weitergeht. `DelSp` teilt dem empfangenden Programm mit, welchen Fall es beim Zusammenfügen rekonstruieren soll.

IETF
Das Zertifikat war gültig. Der Port blieb trotzdem geschlossen.
EAP-TLS kann Zertifikate korrekt prüfen, den TLS-Transcript binden und frische Schlüssel ableiten, während der Zugangsrand den angeforderten Dienst weder anbieten darf noch anbieten kann. RFC 5216 wird nicht dadurch stärker, dass man diese Grenze unter einem grünen Status…

IETF
Der Zertifizierungspfad war vollständig. Die Policy verlangte trotzdem sein Scheitern.
Eine lückenlose, korrekt signierte Kette kann mit Recht abgewiesen werden. RFC 5217 zeigt, warum technische Erreichbarkeit zwischen PKI-Domänen noch keine Befugnis zur Annahme eines Zertifikats ist.

Geschichte
Das Gateway meldete 200 OK. Das Audit war trotzdem unvollständig: RFC 3624
Der Call Agent bat ein Gateway, eine ganze Gruppe von Endpunkten zu erfassen. Die Antwort begann mit `200 OK`, nannte die tatsächlich gezählten Endpunkte und endete mit dem Namen des nächsten. Die Transaktion war erfolgreich; das Inventar noch nicht vollständig.
IETF
Der Transport war lückenlos. Dem Decoder fehlte trotzdem die Bedeutung.
Ein vollständiger RTP-Mitschnitt kann einen vollständigen Dienstausfall dokumentieren. RFC 5215 zeigt den Mechanismus: Nach einem Wechsel des 24-Bit-Ident liegen die Rohdaten zwar vor, doch ohne die zugehörige Configuration darf der Empfänger sie nicht decodieren.
IETF
Der Kandidat stand in der Liste. Der Router war längst außer Betrieb.
Die Potential Router List von ISATAP ist ein schlanker Wegweiser für eine IPv6-Verbindung über ein nicht sendefähiges IPv4-Trägernetz. RFC 5214 macht aus diesem Wegweiser weder einen Lebensnachweis des Routers noch eine Zusage für den gelieferten Dienst.
IETF
Der Stellvertreter meldete den Wechsel. Das Endgerät schwieg.
Der Local Mobility Anchor hat die Registrierung angenommen und eine neue Route gesetzt. Im Protokoll steht Erfolg. Das mobile Gerät, dessen Wechsel damit beschrieben wird, hat jedoch keine Mobilitätsnachricht gesendet. RFC 5213 will genau das — und trennt deshalb sehr sauber…

IETF
RFC 5212: Die Karte bot einen Link an, der noch nicht existierte
Eine gemeinsame Sicht auf Paket-, TDM- und optische Schichten macht schichtübergreifende Pfade berechenbar. RFC 5212 beschreibt zugleich den entscheidenden Vorbehalt: Eine sichtbare TE-Kante kann nur die Möglichkeit eines später aufzubauenden unteren LSP darstellen.

IETF
Der virtuelle Link war grün. Sein unterer LSP war noch nicht gebaut.
Im Client-Layer erschien eine nutzbare Verbindung. Im Server-Layer existierte sie nur als berechenbare Möglichkeit, die bei Auswahl erst signalisiert werden musste. RFC 5212 macht diese späte Bindung effizient — und zeigt zugleich, warum ein grüner Topologieeintrag kein…

IETF
RFC 5210: Drei bestandene Prüfungen machen aus einer Quelladresse keine Absenderidentität
Der SAVA-Versuch zeigte, dass mehrere Validierungszäune gefälschte Quellen auf einem ausgestatteten IPv6-Pfad abweisen können. Die belastbare Aussage gilt für Paket, Abdeckung, Regelstand und Zeitpunkt – nicht für eine globale Identität.

IETF
Der Kalender erreichte 2012. Das Netz brauchte weiterhin Belege.
Ein Programmstatus lässt sich um Mitternacht von „Übergang“ auf „nach dem Übergang“ setzen. Kein Präfix wird dadurch zugewiesen, kein Rückweg eingerichtet und keine Anwendung getestet. RFC 5211 lieferte einen Zeitplan für gemeinsame Erwartungen, keinen Sensor für den…
IETF
Um 9 Uhr konform, um 9:25 Uhr unbeobachtet: RFC 5209
Eine NEA-Bewertung ist eine begründete Momentaufnahme. Sie macht aus einem Endgerät kein dauerhaft konformes Objekt. RFC 5209 trennt deshalb Beobachtung, Richtlinienurteil, Neubewertung und die außerhalb liegende Durchsetzung.

IETF
Der neue Locator war signiert. Der Pfad blieb ungeprüft.
Das Mobility-UPDATE stammte nachweislich vom bekannten HIP-Peer. Trotzdem führte der Empfänger die neue Adresse nicht sofort als aktiv. Er trennte Urheberschaft von Erreichbarkeit und schickte eine Challenge genau dorthin, wo der Peer erreichbar sein wollte.