
Zusammenfassung
- RFC 5207 behandelt HIP-Steuerverkehr und die spätere ESP-Datenphase getrennt; ein erfolgreicher Base Exchange ist kein Nachweis bidirektionaler geschützter Daten.
- Ein SPI gilt nur in einer Richtung, und Zustand auf einer Border-Box hilft nicht, wenn Multihoming oder Routing den Rückweg über eine andere Box legt.
- Ein belastbares Gesundurteil verbindet Handshake-Pakete, installierte Middlebox-Regeln, ESP in beiden Richtungen, Endpoint-Prüfung und das konkrete Anwendungsergebnis.
Die Identitäten waren geprüft, die Antwort blieb an der zweiten Grenze
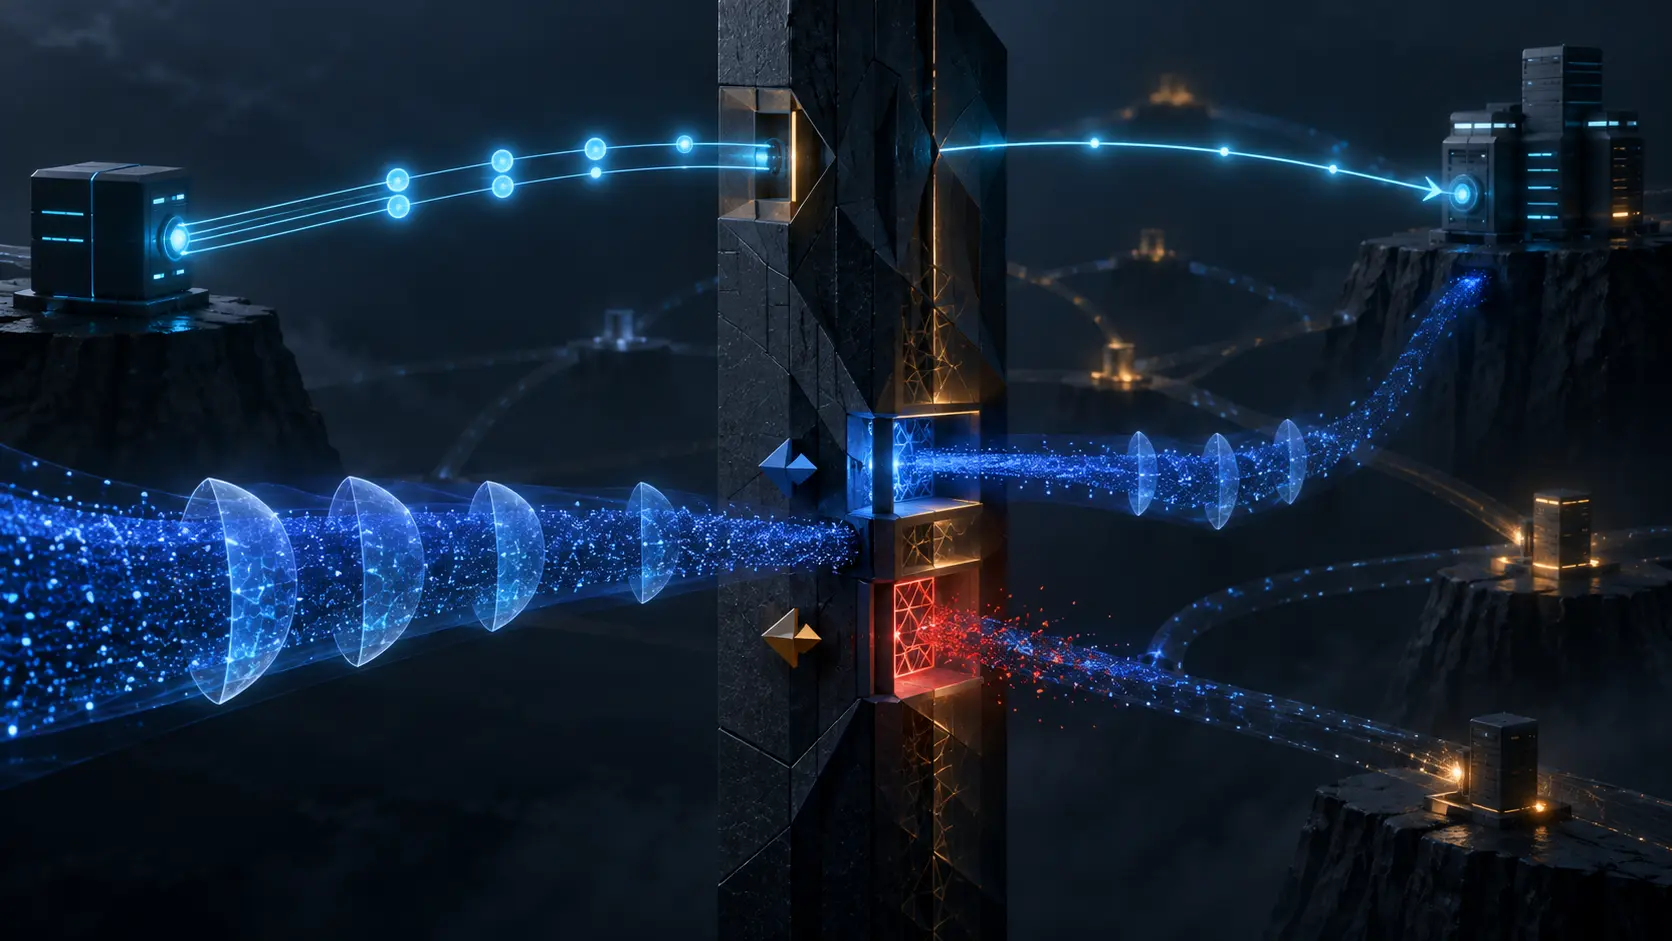
Ein Standort baut HIP über seinen primären Ausgang auf. Die Steuerpakete laufen in UDP, die erste Firewall sieht I1, R1, I2 und R2 und lernt die ausgehandelten Zustandswerte. Beide Hosts authentisieren einander. Das Dashboard setzt den Status auf grün.
Für die Nutzdaten wählt die Multihoming-Policy einen anderen Rück-Locator. ESP trifft an einer zweiten Grenze ein. Diese Firewall hat weder den Austausch gesehen noch eine Signalisierung erhalten. Ihre Default-Deny-Regel verwirft den Rückweg, und die Anwendung läuft in ein Timeout.
Das Szenario ist konstruiert, nicht als realer Vorfall behauptet. RFC 5207 misst keine heutige Produktlandschaft. Es zeigt aber präzise, warum ein korrekter Beleg über Phase eins keine Autorität über Phase zwei erhält.
Das Dokument erschien 2008 als Informational RFC aus dem IRTF HIP Research Group. Es ist vor allem eine Problembeschreibung, kein Internet Standard. Bereits seine Gliederung trennt Störungen des HIP-Kontrollverkehrs von Störungen des ESP-Datenverkehrs. Diese Trennung gehört auch in Betriebsdaten.
Dem NAPT fehlt im ursprünglichen Austausch der Port
Der ursprüngliche IPv4 Base Exchange verwendete einen eigenen IP-Payload-Typ. Ein einfacher NAT, der nur Adressen ändert, kann ihn weiterleiten, solange er den Inhalt nicht interpretiert.
Ein verbreiteter NAPT muss zusätzlich mehrere interne Hosts unterscheiden und nutzt dafür Transportports. Das HIP-Paket bietet diese gewohnte Demultiplexing-Koordinate nicht. Beginnt die Kommunikation von außen, fehlt außerdem ein zuvor durch ausgehenden Verkehr angelegter Translation State.
Der Fehler liegt damit nicht automatisch beim Peer. Beide Endpoints können HIP vollständig unterstützen, während der Pfad keine Zustellentscheidung treffen kann. Ein Inventarwert peer unsupported würde die Policy und Datenstruktur des Middlebox dem Host zuschreiben.
Bei IPv6 können unbekannte Extension Headers blockiert werden. UDP-Kapselung stellt Ports und ausgehend erzeugten Zustand bereit und kann den Austausch retten. Sie beantwortet aber zunächst nur die Kontrollfrage.
ESP verbirgt genau die Felder, auf die der Filter vertraut
Nach dem Base Exchange schützt ESP die Anwendungsdaten. Ports und obere Header sind für NAT und Firewall nicht mehr sichtbar. Dass HIP für bestimmte Prüfsummen HITs statt IP-Adressen verwendet, vermeidet ein Übersetzungsproblem, erzeugt aber keinen vollständigen Rückwegzustand.
Der SPI bleibt sichtbar und wirkt wie ein möglicher Flow-Key. Seine Bedeutung ist jedoch einseitig. Der Wert A nach B verrät den Wert B nach A nicht. Ein beobachteter Ausgangs-SPI ist daher keine bidirektionale Sitzung.
Mehrere Hosts hinter einem NAT können denselben SPI wählen. Eine Box kann SPIs umschreiben, ähnlich wie Ports. Dann entsteht eine weitere Projektion, die Originalwert, Außenwert, Richtung, Security Association, Regel, Geräteversion und Lebensdauer binden muss.
Die Exaktheit einer 32-Bit-Zahl verleiht keine globale Autorität. Ein SPI benennt keinen Nutzer und keine Anwendung. Er beweist weder Empfang noch Integrity, Anti-Replay oder Decrypt beim Gegenüber.
Lernen aus dem Handshake bleibt eine lokale Entscheidung
RFC 5207 diskutiert einen architectured NAT beziehungsweise SPINAT, der den HIP-Austausch beobachtet und beide vereinbarten SPIs lernt. Das ist stärker als eine Vermutung aus einem einzelnen ESP-Paket.
Dennoch muss der Parser die richtige Version und Erweiterung verstehen. Die Policy muss die Öffnung erlauben. Die Regel muss in der aktiven Dataplane landen. Die Lifetime muss bis zu den Daten reichen. Und der spätere Flow muss dieselbe Box passieren.
Der Beleg braucht deshalb Geräteebene: Welche Nachrichten wurden analysiert? Welcher Zustand wurde vorgeschlagen? Welche Policy genehmigte welchen Match? Wann läuft er ab? Welche Pakete trafen ihn? Learned beschreibt Wissen in einer Komponente, nicht Weiterleitung auf jedem Pfad.
Ein erfolgreicher Controller-Aufruf beweist die Entscheidung im Control Plane. Beobachtungen vor und nach dem Enforcement Point beweisen den Effekt. Wer beides zusammenzieht, kann eine korrekte Regel auf der falschen Box nicht darstellen.
Eine gültige Signalisierung kann topologisch bedeutungslos sein
Endpoints können die benötigten SPIs auch an ein generisches NAT-/Firewall-Protokoll signalisieren. RFC 5207 nennt MIDCOM und NATFW NSLP. Die Box muss dann HIP nicht vollständig parsen, doch Host oder Proxy muss die relevanten Grenzen kennen.
In einer multihomed Umgebung ist genau das schwierig. Eine authentisierte und autorisierte Anfrage an Border A hilft dem ESP-Rückweg über Border B nicht. Administrativer Erfolg und topologische Relevanz sind verschiedene Eigenschaften.
Path-coupled Signaling soll Geräte entlang des tatsächlichen Pfads erreichen. Danach kann sich die Route dennoch ändern. Ein Proxy erweitert die Einsetzbarkeit, fügt aber einen weiteren Principal hinzu. Der Receipt muss Request, Authentisierung, Policy-Entscheidung, Installation, Expiry, Pfadkontinuität und Packet Hit getrennt halten.
Ein Pinhole oder NAT Binding ist sicherheitssensitiv. Die Identität des Anfragenden beantwortet nicht, ob er diese Grenze in diesem Umfang und für diese Dauer öffnen darf. Auch die tatsächliche Löschung nach Ablauf gehört zum Beleg.
UDP rettet den ersten Akt, nicht automatisch den zweiten
Legacy-Middleboxes verstehen meist ausgehend initiiertes UDP. Die Kapselung kann einen Mapping-Eintrag erzeugen und Antworten des Base Exchange zurückführen. RFC 5207 hält ausdrücklich fest, dass ESP selbst dann Probleme bereitet.
VPN-Pass-through versucht IPsec-Flows über SPIs zu korrelieren. Bei wenigen Hosts mag das funktionieren; mit mehr Teilnehmern werden Kollisionen und Einwegsemantik zum Risiko. Das ist eine Implementierungsheuristik, kein Ende-zu-Ende-Vertrag.
ESP in UDP liefert Ports. RFC 5770 beschrieb später ein experimentelles ICE-basiertes Verfahren, RFC 9028 einen Native NAT Traversal Mode und RFC 9063 die neuere HIP-Architektur. Eine Normenfolge ist aber kein Deployment Receipt.
Das Asset Register muss Version, Mode, Encapsulation, Port, Locator-Kandidaten, Keepalive, Mapping-Epoche und beobachteten Verkehr in beiden Richtungen nennen. NAT traversal supported ist nur eine Capability-Aussage.
Ein zu großer Status erzeugt eine zu große Ausnahme
Wenn Base Exchange complete als Session healthy gespeichert wird, besitzt jedes Team einen wahren Teil. Security zeigt die Regel, Network den Ausgangs-SPI, Protocol die Authentisierung, Application das Timeout. Der fehlende Übergang bleibt unbenannt.
Ohne gerichtete Receipts wird die Reparatur oft breiter als der Fehler: ESP von mehr Quellen zulassen, Lifetimes verlängern, einen Exit erzwingen oder Inspection abschalten. Der Dienst kann wiederkehren, während das neue Privileg Peer und Sitzung überlebt.
Die sichere Timeline stoppt am ersten fehlenden Beleg. Fingerprints des Austauschs an beiden Grenzen, zwei gerichtete SPIs, Installation pro Box, ESP davor und danach, Integrity/Anti-Replay/Decrypt am Endpoint, Anwendungstransaktion. Erst dann wird aus Korrelation eine Diagnose.
Unknown ist ein professioneller Zustand. Er verhindert, dass Telemetrielücken in Erfolg umgerechnet werden, und zeigt den nächsten Messpunkt.
Weder ein altes noch ein neues RFC ist Laufzeit
RFC 5207 beschreibt das Problemverständnis von 2008. Spätere RFCs entwickelten Lösungen. Das alte Dokument ist keine universelle Gegenwartsaufnahme; die Veröffentlichung des neuen Dokuments aktualisiert aber auch kein Gerät.
Specification definiert Semantik. Implementation liefert Code. Configuration wählt eine Funktion. Policy erlaubt sie. Capture beobachtet Pakete. Endpoint Log zeigt kryptografische Ergebnisse. Application Receipt zeigt Nutzen.
Running-Code-Primacy bedeutet, diese Ebenen nicht durch die Literatur zu ersetzen. Die RFC hilft, die richtigen Fragen zu stellen. Die laufende Infrastruktur muss antworten.
Der kleinste Receipt folgt beiden Phasen in beiden Richtungen
Er enthält HIP-Version und Traversal Mode, HITs und Locators, Fingerprints und Zeiten von I1/R1/I2/R2, NAT Mapping, Firewall-Identität und Policy-Revision, ausgehenden und eingehenden SPI, Signaling Principal und Resultat, Rule Match, Owner, Genehmigung und Expiry, Pfadidentität, ESP-Beobachtungen, Integrity/Anti-Replay/Decrypt sowie die Anwendungstransaktion.
Keine Komponente muss allwissend sein. NAT berichtet sein Mapping, Firewall ihren Match, Host seine Association und Anwendung ihr Ergebnis. Erst die zeitlich und gerichtet verbundene Kette trägt das Wort Sitzung.
Quellen
- RFC-5207-Information
- RFC 5207 HTML
- RFC 5207 Text
- Dokumenthistorie RFC 5207
- Datatracker-Eintrag RFC 5207
- Datatracker-API RFC 5207
- Errata RFC 5207
- RFC 5201 — Host Identity Protocol
- RFC 4423 — HIP-Architektur
- RFC 3234 — Middlebox-Taxonomie
- RFC 2663 — NAT-Terminologie
- RFC 4303 — ESP
- RFC 3715 — IPsec-NAT-Kompatibilität
- RFC 3948 — UDP-Kapselung von ESP
- RFC 5770 — HIP NAT Traversal
- RFC 9028 — Native NAT Traversal für HIP
- RFC 9063 — HIP-Architektur
- On Reality Layers, Symbolic Power, and Why Clarity Feels So Hostile
- Running Code Primary
- Minimum Initial Specification, Localized Future Decision
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten