
Thema
Nachweise zu Netzwerkressourcen
Innerhalb der Facette Thema verbindet die Themenanalyse Nachweise zu Netzwerkressourcen Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

IETF
RPKI-Router-YANG-Entwurf ergänzt Fehlerzähler. Eine Momentaufnahme ist kein Verlauf
Ein geplanter Cache-Neustart und eine bewusste Abschaltung können beide als getrennte RPKI-Sitzung erscheinen. Für den Router bedeuten sie jedoch nicht dasselbe. Eine neue SIDROPS-Modellversion benennt diese Zustände genauer. Die Governance-Aufgabe folgt nach der Erhebung: Der…

Berichte
RIPE schloss RRC18 nach einem Neustart. Vierzehn Minuten später folgte ein ähnlicher RRC24-Vorfall
Zwei neu gestartete Backend-Dienste brachten die Veröffentlichung von RRC18 zurück. Eine Ursache brachten sie nicht mit. RIPE NCC hielt diese Unsicherheit in der Abschlussmeldung fest und meldete 801 Sekunden später denselben äußeren Fehler bei RRC24. Damit ist nicht eine…

Fallakte
Wer darf die nächste interne Zone anlegen?
Eine öffentliche DNS-Zone kann eine interne Namensauflösung bestätigen, ohne das interne Namensverzeichnis offenzulegen. RFC 9704 macht daraus eine präzise technische Vereinbarung. Wie weit diese Vereinbarung reicht, entscheidet aber darüber, welche Änderungen später noch eine…

Fallakte
Eine Arbeitsgruppe kann ein übergeordnetes IETF-Prinzip für unanwendbar halten. Die Umgebungsannahme braucht ein Ablaufdatum
Eine Architekturprüfung endet bisweilen mit einem engen Satz: Dieses Prinzip gilt nicht, weil das Protokoll nur in einer kontrollierten Umgebung betrieben werden kann. Jahre später hängt ein Gateway daran, das Protokoll steckt in einem Produkt und überschreitet eine…

Fallakte
Eine private Adresse braucht einen klaren Geltungsbereich
Ein Netzwerkprofil ist kein Gebäude und ein zufällig erzeugter Wert kein Versprechen schnellen Vergessens. RFC 9724 zeigt, warum der Nutzen privater WLAN-Adressen erst aus Reichweite, Beständigkeit und Wechselbedingungen hervorgeht.

Berichte
ARIN schloss die ROA-Formulierungskorrektur ab. Im veröffentlichten Beispiel fehlt das Präfixlängenintervall
ARIN reagierte innerhalb von rund fünf Wochen auf einen präzisen Hinweis, änderte die FAQ und meldete den Vorgang als erledigt. Das ist eine gute Ausgangslage. Doch gerade bei einem Abschluss sollte die öffentliche Akte den Grenzfall bewahren, an dem sich die versprochene Klärung…

Berichte
AFRINICs upd-to empfängt Fehlermeldungen, verleiht aber keine Datenbankbefugnis
Nach einem abgewiesenen Whois-Update kann die vollständige Fassung des beantragten Objekts in einem Postfach landen. AFRINICs Feld `upd-to` erklärt den Empfang dieser Warnung. Es identifiziert weder den Antragsteller noch ist es ein Berechtigungsnachweis oder ein Beleg dafür…

IETF
Hugo Krawczyk und das öffentliche Salt, das kein Passwort härtet
Ein sichtbares Salt kann bei HKDF wertvoll sein, ohne ein Geheimnis zu sein. Ein Salt kann aber auch neben einem Passwort stehen, ohne dessen Erraten teuer zu machen. Hugo Krawczyks Extract-then-Expand-Entwurf trennt diese Fälle: Quellenentropie, Unabhängigkeit bei der Extraktion…

Geschichte
Das Zukunftsprotokoll, das sich in einer IPv4-Option versteckte
RFC 1385 ließ alte und neue Systeme dieselben Bytes unterschiedlich lesen. Ein IPv4-Knoten sah ein vertrautes Paket mit unbekannter Option. Ein EIP-Knoten sah darin den Beginn eines größeren Adressraums.

Berichte
ARIN nahm den Missbrauch von §4.10 ins Betrugsverfahren auf. Das Formular nennt zwei andere Fälle
ARIN führt den Missbrauch von Nummernressourcen-Richtlinien und reservierten Adresspools, darunter NRPM §§4.4 und 4.10, inzwischen ausdrücklich als Gegenstand seines Meldeverfahrens. Wer von dieser Seite zum öffentlichen Formular wechselt, bekommt jedoch nur zwei Verdachtslagen…
Fallakte
Ein Abschnitt zu Betriebsfragen darf kein Einführungsrisiko freigeben
Die Spezifikation benennt Skalierungsgrenzen, Beobachtungslücken und einen schwierigen Versionswechsel. Der Prüfer lobt ihre Offenheit. Erst bei der Freigabe fällt auf, dass niemand festgehalten hat, wer das verbleibende Risiko für genau dieses Produktionsnetz annehmen darf.
Geschichte
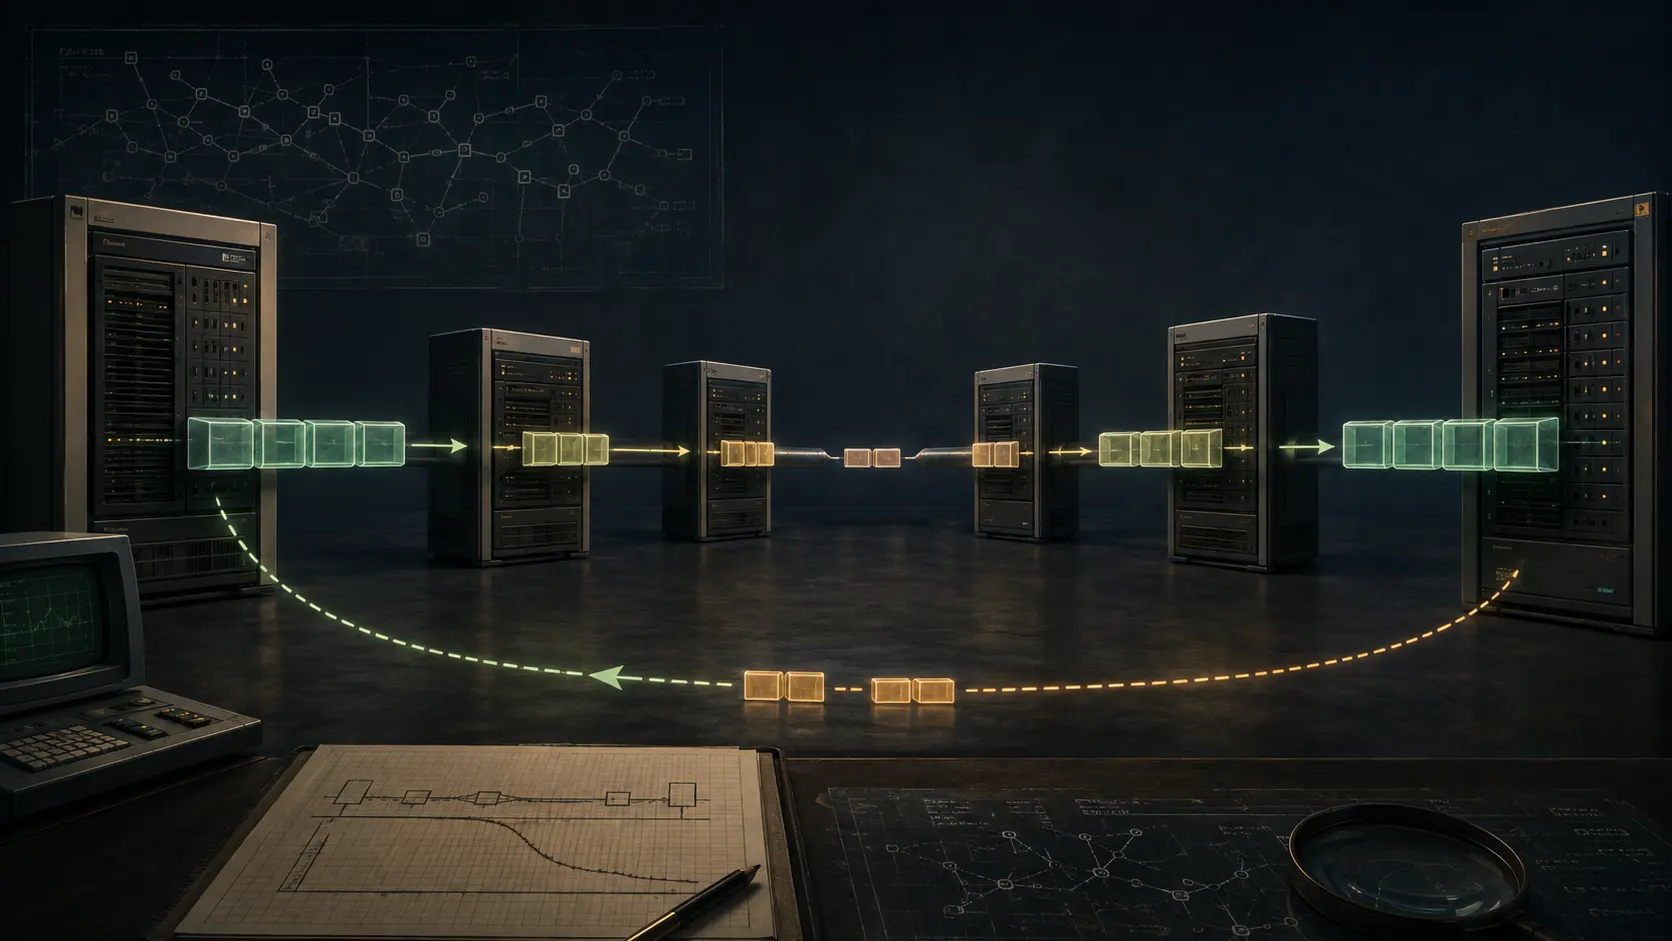
Die vier Bytes, die jeden Router nach seinem engsten Link fragten
Bevor Path MTU Discovery aus einem gescheiterten Paket lernte, ließ sich die Engstelle in einem erfolgreichen IPv4-Datagramm mitschreiben. Jeder Router durfte den Wert verkleinern; vergrößern durfte ihn keiner.
Berichte
RIPE member-of belegt autorisierte Set-Mitgliedschaft, nicht aktive Routenverbreitung
Eine von der RIPE Database akzeptierte Änderung kann belegen, dass ein Objekt einem RPSL-Set beitreten darf, ohne eine einzige BGP-Ankündigung zu beobachten. Bei der Filtererzeugung ist diese Trennung entscheidend: Die Registerbeziehung ist Policy-Eingabe, keine Netzmessung.
Nordamerika Nationale Telekommunikation
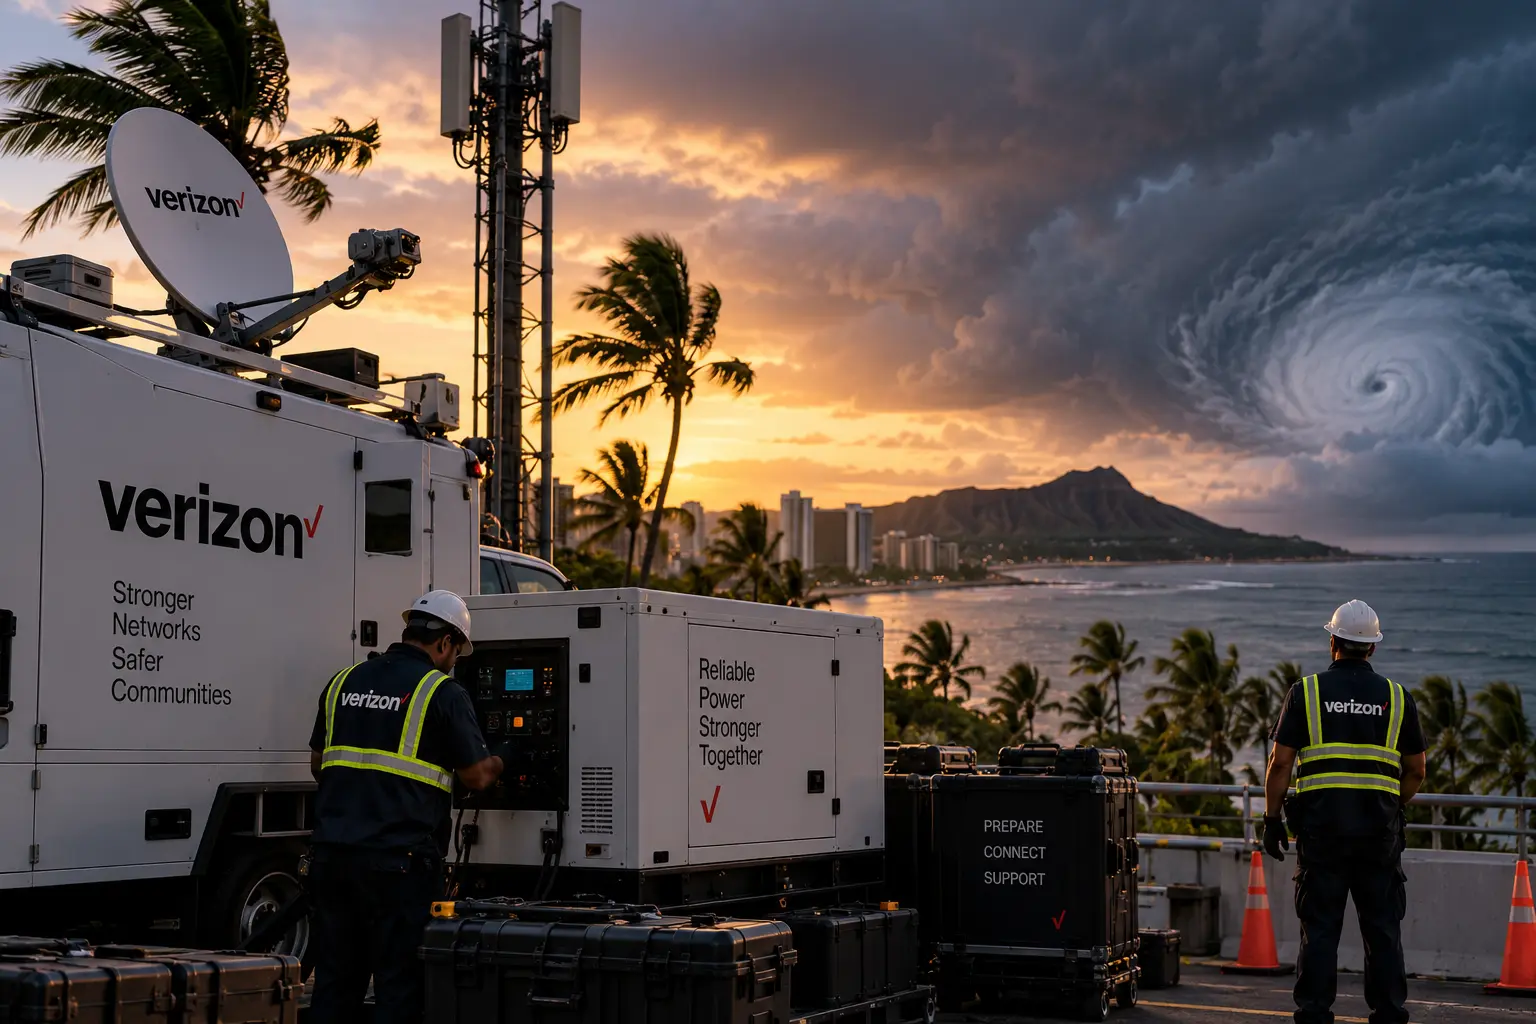
Verizon bereitet sein Hawaii-Netz auf Hurrikan Lowell vor
Verizon hat vor Hurrikan Lowell Notstrom-, Satelliten- und Einsatzausrüstung auf Hawaii positioniert, um sich auf mögliche Netzstörungen vorzubereiten.

Fallakte
Der Nachweis, den das Verfahren nicht mehr ausstellt
RFC 9751 beendet eine doppelte Registrierung von RTP-Formaten. Für Organisationen folgt daraus eine eigene Aufgabe: Überholte Nachweispflichten müssen aus aktuellen Verfahren verschwinden, während die alten Unterlagen zugänglich bleiben.

Geschichte
Die Zahl, deren Bedeutung sich an der Domänengrenze änderte
Eine Sicherheitsdomäne konnte „Unclassified“ mit 5 codieren, eine andere denselben menschlichen Begriff mit 1. CIPSO löste diesen Widerspruch nicht durch eine universelle Zahl. Die Option stellte der Zahl eine Domain of Interpretation zur Seite – und machte Verständigung von der…

IETF
Suzanne Woolf und das Serveretikett, das keine Maschinenidentität ist
Liefert eine DNS-Antwort eine Serverkennung mit, wirkt die Identitätsfrage zunächst gelöst. In Anycast-Netzen, hinter Lastverteilern und bei frei gewählten Betreiberwerten wäre diese Schlussfolgerung jedoch zu groß. Der von Suzanne Woolf mitverfasste RFC 4892 legt eine…

Berichte
APNICs ASPA nennt autorisierte Provider, nicht beobachteten Transit
Die Analyse-Zusammenfassung zu APNICs ASPA nennt autorisierte Provider, nicht beobachteten Transit erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…
Akademiker
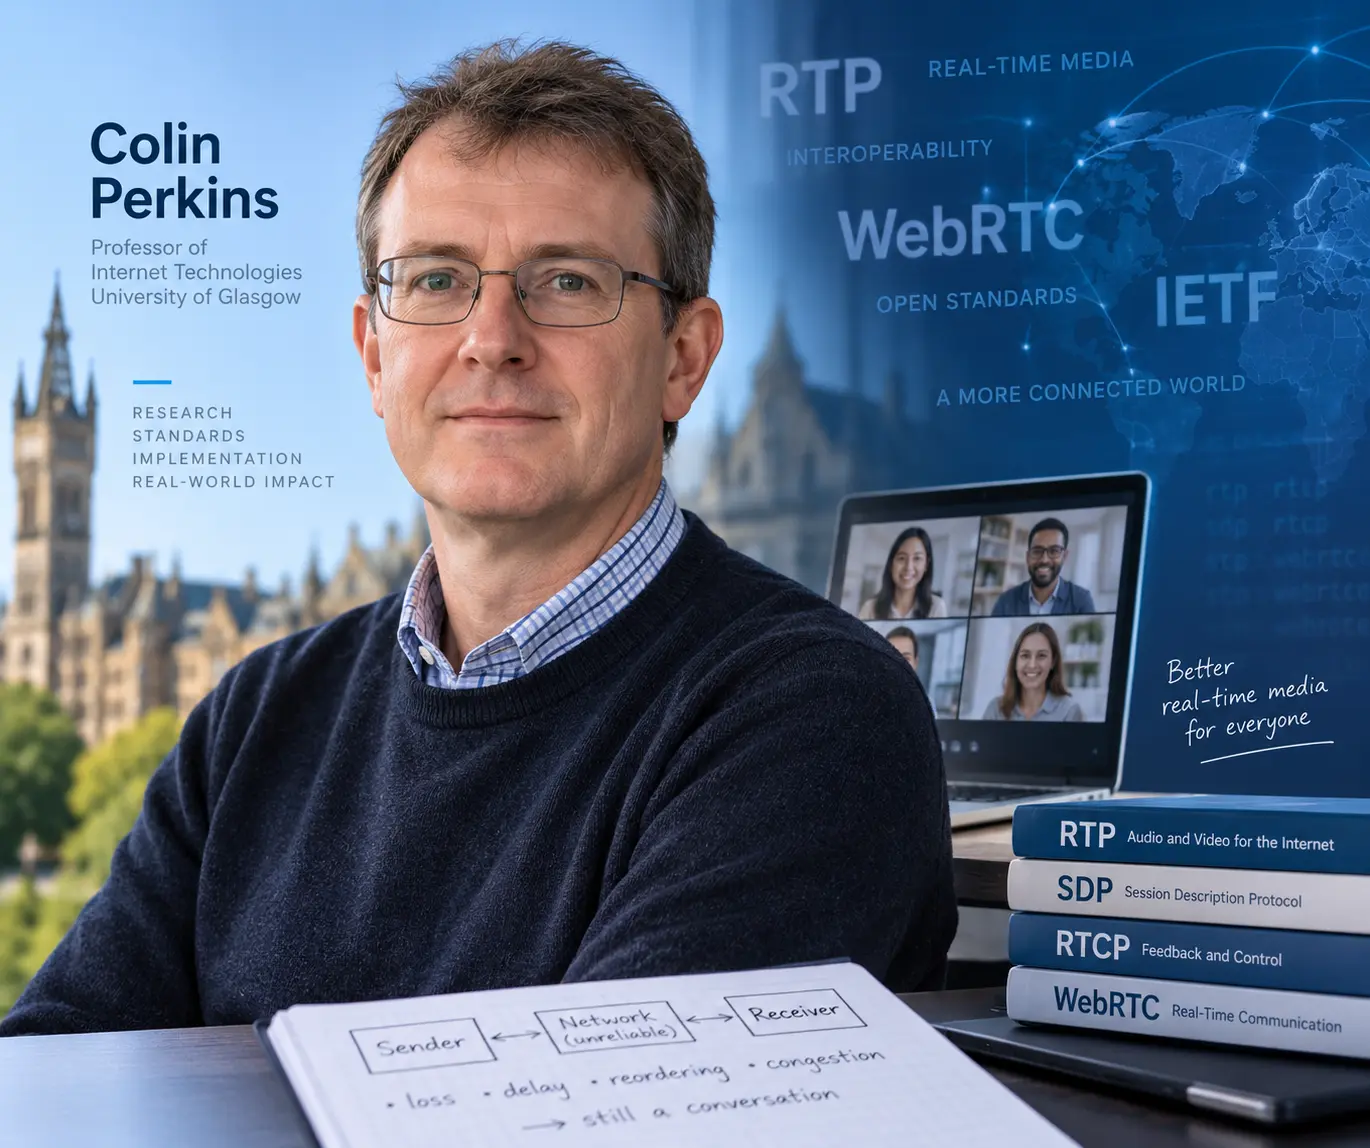
Colin Perkins: Wie Echtzeitmedien das Internet gemeinsam nutzen
Colin Perkins hat nicht RTP erfunden, nicht WebRTC und nicht die Internet-Kongestionsteuerung. Der Artikel zeigt, dass seine Wirkung eher in der konsequenten Entwicklung von Fehlerbehebung, Feedback, Feedback-Analyse und Governance liegt und so dazu beiträgt, Sprache und Video in…
Fallakte
Lesbar abgelegt, unvollständig bewahrt
Eine Ersatznachricht kann internationale E-Mail für alte Programme zugänglich machen und dabei wichtige Informationen verlieren. RFC 9755 zeigt, warum die Verantwortung für das Original nicht mit einem erfolgreichen Abruf endet.