
Thema
Institutionelle Legitimität
Innerhalb der Facette Thema verbindet die Themenanalyse Institutionelle Legitimität Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

IETF
Die hochgezogene Augenbraue hat eine RFC-Nummer, aber keine Durchsetzungsmacht
`MUST` ist in RFC 9948 korrekt großgeschrieben. Auch Nummer, DOI und Fundstelle sind echt. Falsch wird die Sache erst, wenn ein nachgelagertes System daraus schließt, die IETF habe eine hochgezogene Augenbraue als Sanktion angeordnet. Formale Genauigkeit schützt nicht vor einer…

ICANN
ICANNs gestufte Autorität: Wie Regeln durch Verträge operative Macht werden
ICANN ist weder eine staatliche Regulierungsbehörde noch lediglich ein technischer Koordinator. Seine praktische Autorität entsteht schrittweise: aus Gründungsdokumenten, gemeinschaftlichen Rechenschaftsstrukturen und Verträgen mit den Organisationen, die Register und Registrare…

Globale Institutionen
ISC zwischen Software, F-Root und Routing: Wo Autorität tatsächlich liegt
Internet Systems Consortium erscheint in öffentlichen Quellen zugleich als Organisation, Softwarepflegerin, Supportanbieterin, Root-Server-Betreiberin und Inhaberin von Registry-Einträgen. Diese Rollen bilden jedoch keine einheitliche Machtposition: Jede beruht auf einem anderen…

IETF
RFC 9947 hält die Pakete im Netzbereich. Die Evidenz muss dennoch hinaus
Eine kontrollierte Domäne kann verhindern, dass ein experimentelles Paket ihre Grenze überschreitet. Sie kann nicht verhindern, dass eine schlecht erklärte Kennzahl außerhalb der Domäne mehr behauptet, als der Versuch belegt. Für RFC 9947 liegt die entscheidende Governance-Frage…

Institutionelle Trends in Europa und dem Nahen Osten
7.000 britische Konsultationspflichten sind noch kein Aufhebungsplan
Die britische Regierung meldet, ein eigens entwickeltes KI-Werkzeug habe rund 7.000 Konsultationspflichten im Gesetzesbestand gefunden. Damit ist ein Arbeitsvorrat beschrieben, keine Rechtsänderung: Für jeden Treffer fehlen öffentlich noch Rechtsquelle, Prüfung, Entscheidungsweg…

Institutionelle Trends in Europa und dem Nahen Osten
SAFENet nimmt fünf europäische Netzwerkanbieter auf
SAFENet ist von vier auf neun Mitglieder angewachsen und ergänzt seine Beschaffungskampagne um weitere europäische Anbieter von Routern, Glasfaser-Ausrüstung und Industrie-Gateways.

ICANN
ICANNs Autorität: Mission, Verträge und begrenzte Rechtsbehelfe
ICANN ist weder eine allgemeine Internetregierung noch eine gewöhnliche staatliche Regulierungsbehörde. Seine praktische Macht entsteht aus einer geschichteten Architektur: einem kalifornischen Nonprofit-Statut, Bylaws, Verträgen mit Registries und Registraren, delegierten…

IETF
Das Moderationsteam von RFC 9945 ist kein Aktivierungsnachweis
Eine Moderationsentscheidung hat ein Datum. Die Regel, die sie trägt, braucht ebenfalls eines. RFC 9945 hat deshalb zwischen Veröffentlichung und Inkrafttreten unterschieden. Was noch fehlt, ist ein leicht auffindbarer Beleg, der diese beiden Zeitachsen zuverlässig verbindet.
Institutionelle Trends in Europa und dem Nahen Osten
Der EU-Sandbox-Vorschlag ist kein regulatorischer Freibrief
European Commission hat am 9. September ein gemeinsames Innovationspaket vorgestellt, die Sandbox-Regeln aber in ein eigenes Rechtsgefäß gelegt. Definitionen und Grundsätze stehen nicht mehr im Entwurf des European Innovation Act, sondern in einem Entwurf für eine Council…
Berichte
ARIN verlangt 60 Tage – doch die Sponsorenseite für ARIN 58 blieb bei 42 Tagen offen
ARIN wirbt auf seiner Sponsoring-Seite weiterhin um Unterstützer für ARIN 58 und erklärt dort zugleich, Sponsoring müsse 60 Tage vor der Veranstaltung abgeschlossen sein. Dass die ausgelieferte Seite bei nur noch 42 Tagen beide Aussagen enthielt, belegt keinen späten Vertrag. Es…

Globale Institutionen
Was die öffentliche Spur von ISC über Verantwortung zeigt — und was nicht
Die Analyse-Zusammenfassung zu Was die öffentliche Spur von ISC über Verantwortung zeigt — und was nicht erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

IETF
Der „optimale“ DetNet-Pfad ist zuerst eine Governance-Entscheidung
Ein Controller kann einen Pfad korrekt berechnen, obwohl die Organisation nie sauber festgelegt hat, welches Ziel er optimieren darf. Zwischen Messwert und Konfiguration liegt deshalb eine Machtfrage: Wer darf Latenz gegen Reservekapazität, Schutz gegen Aufwand und die Zusage…
Globale Institutionen
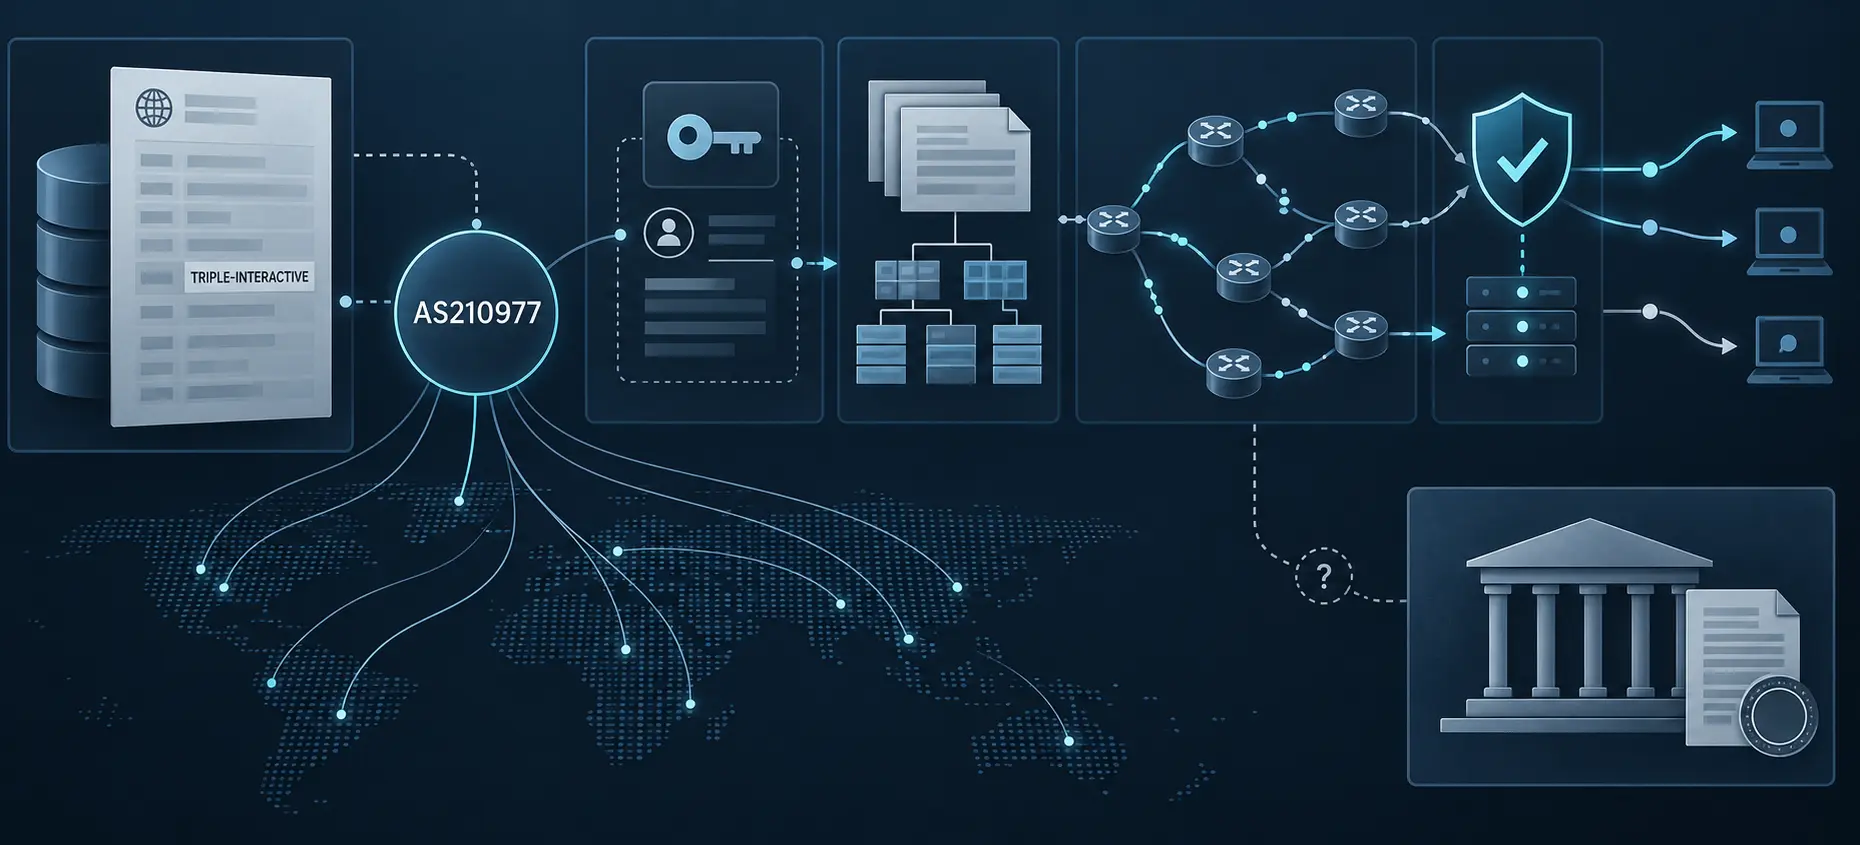
Was AS210977 öffentlich zeigt — und was das Register nicht beweist
Die Analyse-Zusammenfassung zu Was AS210977 öffentlich zeigt — und was das Register nicht beweist erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

ICANN
Beim ITP-Vertrag der ICANN ist klar, wer freigibt – nicht wann
Der ICANN-Vorstand hat die Geschäftsführung ermächtigt, Unterstützungsleistungen für die nächste Generation seiner Veröffentlichungsplattform einzukaufen. Mehrere Verhandlungsangaben bleiben geschwärzt. Dafür gibt es einen Freigabeverantwortlichen und eine jährliche Prüfung – nur…

Globale Institutionen
Was AS210764 über die operative Verantwortung von ISC zeigt — und was nicht
Die öffentliche Spur von ISC-AGP1 führt zu einer registrierten autonomen Systemnummer, aber eine Registrierung ist noch kein Beleg dafür, dass ein Unternehmen heute Router betreibt, Präfixe ankündigt oder einen bestimmten Dienst verantwortet. Dieser Bericht verfolgt die…
Berichte
LACNICs höchste Risiken haben zwei Uhren, aber keinen öffentlichen Startpunkt
LACNIC hat für residuale Risiken in der höchsten Bewertungszone einen straffen Takt beschlossen: sofortige Meldung, eine Behandlung binnen höchstens 90 Tagen und das Ziel, die Zone in weniger als 120 Tagen zu verlassen. Im öffentlichen Protokoll stehen die Fristen – nicht jedoch…
IETF
Eine gültige ECH-Schlüsseldatei beweist nicht die richtige Datenschutzgrenze
RFC 9934 schafft ein portables Format, in dem ein TLS-Server einen privaten Encrypted-ClientHello-Schlüssel zusammen mit seiner öffentlichen Konfiguration erhalten kann. Die Übereinstimmung lässt sich prüfen. Sie entscheidet jedoch nicht, welche Namen, DNS-Einträge, Server…

Fallakte
Die FTC zog eine Erklärung zu Gesundheits-Apps zurück, nicht die Melderegel
Wer nur das jüngste Dokument liest, kann den falschen Rechtszustand mitnehmen. Die Federal Trade Commission hat am 9. September eine Grundsatzerklärung aus dem Jahr 2021 zu Gesundheits-Apps und vernetzten Geräten zurückgezogen. Zur Begründung verweist sie gerade auf das förmliche…

Globale Institutionen
ISC: Wo Softwareverantwortung endet und betriebliche Kontrolle beginnt
Die Internet Systems Consortium (ISC) veröffentlicht zentrale Bausteine, Hinweise und Dokumentation für BIND und Kea. Doch aus einem veröffentlichten Fix wird erst dann eine verlässliche Dienstverbesserung, wenn Distributoren und Betreiber ihn identifizieren, prüfen, ausrollen…

Globale Institutionen
Wer kann AS210057 tatsächlich steuern? Die Beweiskette hinter InfinityWiFi
Ein Registereintrag kann eine Ressource benennen oder eine technische Beziehung dokumentieren. Er beantwortet jedoch nicht automatisch, wer ein Netz betreibt, wer einen Dienstvertrag schuldet oder welche Stelle eine Störung beheben muss.