
Thema
DNS-Delegationsmacht
Innerhalb der Facette Thema verbindet die Themenanalyse DNS-Delegationsmacht Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

IETF
Ein IETF-besetzter CCG-Sitz ist kein Rechtstitel an IANA
Am 11. August 2026 hat das Internet Architecture Board Tim Wicinski erneut in die Community Coordination Group berufen. Das ist eine relevante institutionelle Entscheidung, aber keine Übertragung von Verfügungsgewalt über IANA. Wicinski hält einen von neun Sitzen in einem…
Fallakte
Die Seriennummer stimmte. Die Zone nicht
Ein erfolgreicher Zonentransfer bestätigt einen Ablauf. Eine erwartete SOA-Seriennummer bestätigt die Bezeichnung einer Generation. Beides belegt nicht, dass die zur Freigabe anstehende Kopie genau den Inhalt enthält, den der Herausgeber veröffentlicht hat. ZONEMD liefert diesen…
Geschichte
Der Name, der seine Großbuchstaben ausgab: Wie DNS die Schreibweise zur Antwortaufgabe machte
DNS sollte einen Namen unabhängig von Groß- und Kleinschreibung erkennen. Doch die Schreibweise der Frage blieb in vielen Antworten erhalten. Ein Entwurf von 2008 wollte diesen semantisch ungenutzten Unterschied für die Dauer einer Abfrage einsetzen: Der Server durfte ihn…

ICANN
Der Domainname wurde zum Beklagten: Porsche.net und der In-rem-Weg des ACPA
Eine Klage, die zunächst 128 Domainnamen als Beklagte aufführte, legte ein präzises Kontrollproblem offen: Worauf stützt sich die Zuständigkeit eines Bundesgerichts für die Registrierung selbst, wenn der Inhaber mit einer gewöhnlichen persönlichen Klage nicht erreichbar ist – und…

Geschichte
Ein vollständiges RRset war noch keine Bestandsaufnahme
Eine DNS-Antwort kann einen vollständigen Satz von Adressen enthalten und trotzdem zahlreiche andere Informationen zum selben Namen weglassen. Bei einer Anfrage mit dem Typ ANY ist das kein Widerspruch. Die Geschichte der kleinen ANY-Antworten zeigt, warum die Vollständigkeit…

Nordamerika-Cloud-Dienste
Der Sheriff konnte den Registrar-Dienst nicht versteigern: Network Solutions gegen Umbro
Ein Portfolio von Domains sah wie ein Vermögenswert aus, den der Sheriff verkaufen konnte. Der Supreme Court of Virginia konzentrierte sich auf das fehlende Glied: Der Käufer brauchte Network Solutions weiterhin als neuen Vertragspartner und als Betreiber der Registrierung.

ICANN
Aus der Löschungsaufforderung wurde kein Urteil: Petroliam Nasional gegen GoDaddy
Das Berufungsgericht erklärte weder jeden Registrar zum passiven Durchleiter noch jede Markenbeschwerde für wirkungslos. Es zog eine engere Grenze: Die technische Fähigkeit, eine Domain zu verwalten und weiterzuleiten, schafft noch keinen vom ACPA nicht vorgesehenen Anspruch…

IETF
Wie DNSSEC lernte, die Nichtexistenz eines Namens zu beweisen
Eine Signatur kann einen vorhandenen Datensatz beglaubigen. Schwieriger ist es, die Lücke zu beglaubigen, in der ein Angreifer einen Namen verbergen, erfinden oder ein wahres „Nein“ durch eine gefälschte Abwesenheit ersetzen könnte.

Geschichte
Erst musste feststehen, welche Zahl die Breite meinte
Geografische Angaben im DNS sollten dezentral gepflegt und weltweit abgefragt werden können. Doch schon bei GPOS war nicht jede Achsenbezeichnung eindeutig. Der spätere LOC-Entwurf trennte Koordinaten, Ausdehnung und Unsicherheit genauer. Seine Geschichte zeigt, wie leicht eine…
ICANN
Als die öffentliche Abfrage zur privaten Lead-Maschine wurde: Register.com gegen Verio
Eine tägliche Liste neu registrierter Domains war öffentliche Infrastruktur, bis Verio sie mit automatisierten WHOIS-Abfragen und schnellen Vertriebsanrufen verband. Der Fall zeigt vor allem eine betriebliche Trennung: Veröffentlichungspflicht, Maschinenzugriff, Weiterverwendung…

ICANN
Wann eine Meldung über DNS-Missbrauch handlungsfähig wird — und was der Vertrag weiterhin nicht anordnet
Der entscheidende Moment im ICANN-Vertragsregime ist nicht der Eingang einer Behauptung. Er ist erreicht, wenn die verfügbaren Informationen eine vernünftige Feststellung tragen. Dann müssen Registrar oder Registry zügig handeln, aber weiterhin eine Maßnahme wählen, die zu ihrer…

Fallakte
Die Zertifikate waren nicht abgelaufen: Chromes Entrust-Stichtag machte Vertrauen zur Betriebslizenz
Nicht allein das Ablaufdatum im TLS-Zertifikat entschied über die Verbindung. Maßgeblich wurde, wann das Zertifikat im Transparenzprotokoll erschien und ob Chrome der ausstellenden Stelle zu diesem Zeitpunkt noch standardmäßig vertraute.

Geschichte
Der Hinweis, den eine Antwort ersetzen musste: DNS-Root-Priming
Ein rekursiver Resolver beginnt mit absichtlich unvollständigem Wissen: Er besitzt Adressen, über die er die DNS-Root erreichen kann, aber noch keine aktuellen Root-Daten im Cache. Priming verwandelt diesen geerbten Hinweis in eine autoritative Antwort mit Ablaufzeit.
IETF
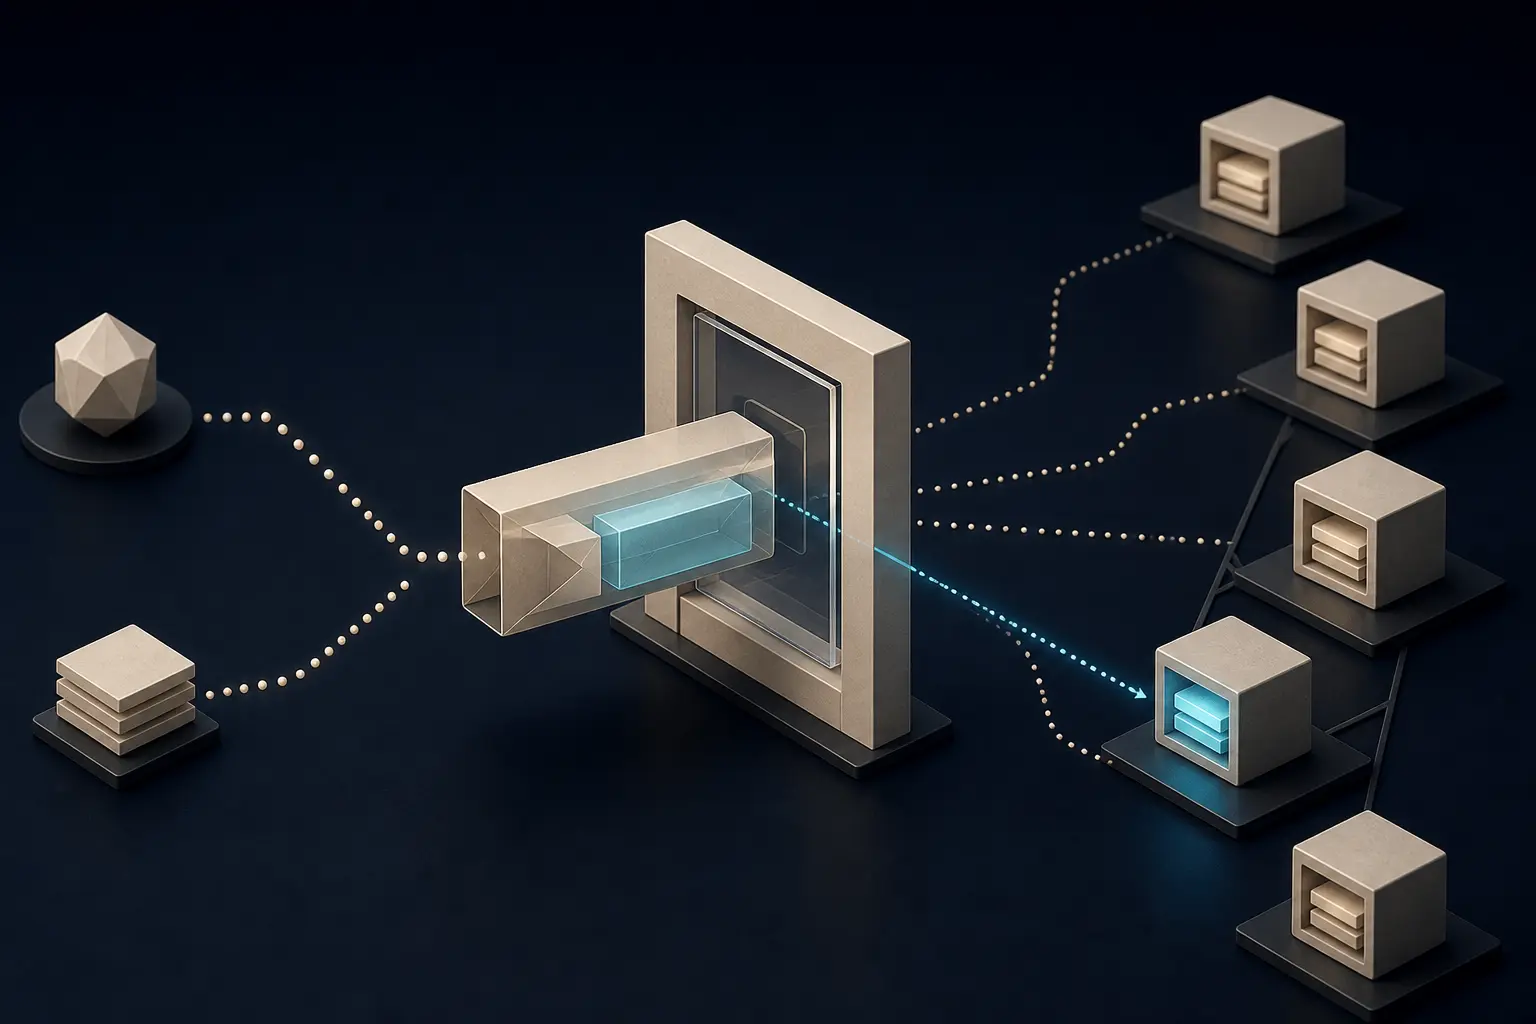
Der geheime Servername braucht weiter eine öffentliche Tür: ECHs neue Datenschutzgrenze
Ein Client kann den eigentlichen Zielnamen im ersten TLS-Gruß verbergen. Damit die öffentliche Tür den verschlossenen inneren Gruß öffnen kann, muss der Client jedoch vorher Schlüssel und Tür kennen. ECH beseitigt die Grenze daher nicht; es verlegt sie in DNS, Frontend-Betrieb…

ICANN
Ein Portal, keine Frist: Wer genehmigt den Zugriff auf Zonendateien?
Über CZDS lassen sich Zonendateien vieler generischer Top-Level-Domains an einer Stelle beantragen. Der gemeinsame Eingang verdeckt jedoch eine verteilte Zuständigkeit: Prüfung, Genehmigung, Widerruf und Aufsicht liegen nicht bei derselben Stelle.

ICANN
Der gefälschte Brief, der Sex.com verschob: Kremen gegen Cohen und Network Solutions
Der Fall handelte nicht vom Transport einer Sache, sondern von einer Änderung im maßgeblichen Registrierungsbestand. Gerade diese Trennung macht sichtbar, wer Autorität behauptete, wer handelte und wer die Kontrolle wiederherstellen konnte.
ICANN
Eine Domain in den Händen eines Zwangsverwalters: Office Depot gegen Zuccarini
Mehr als 190 `.com`-Namen standen im Raum, obwohl nur ein anderer Name den ursprünglichen Rechtsstreit ausgelöst hatte. Das Berufungsgericht musste erklären, wie ein Urteil auf solche immateriellen Vermögenswerte zugreifen konnte.

Geschichte
Nummer drei ist kein Servername: die begrenzte Identität von DNS NSID
Ein weltweit abgestimmter Optionscode kann Informationen tragen, deren Bedeutung nur ein einzelner Betreiber kennt. DNS NSID nutzte genau diese Trennung: Die Kennung sollte zur untersuchten Antwort gehören, ohne dass das Internet ein gemeinsames Namensverzeichnis aller Server…
Geschichte
Ein Bit hält keinen Dienst am Leben: Warum DNS WKS kein Live-Verzeichnis wurde
Ein gesetztes Bit sollte einen lauschenden Server ankündigen. Ein fehlendes Bit konnte verhindern, dass ein Mailprogramm ihn überhaupt kontaktierte. Dazwischen lag die entscheidende Schwäche von WKS.
ICANN
Der Vier-Stunden-Kontakt, der den Transfer nicht rückgängig machen kann
Um 02:00 Uhr meldet der bisherige Registrar einen mutmaßlich unbefugten Transfer über TEAC. Um 05:59 Uhr antwortet eine befugte Fachkraft des neuen Registrars und eröffnet die Untersuchung. Die Vier-Stunden-Pflicht ist erfüllt. Im Register steht weiterhin derselbe neue Sponsor.