
Thema
DNS-Delegationsmacht
Innerhalb der Facette Thema verbindet die Themenanalyse DNS-Delegationsmacht Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.
Geschichte
Ein Umweg konnte nicht zugleich das Ziel sein: Die Grenze von DNS CNAME
DNS konnte einen vertrauten alten Namen zu einem neuen Ziel führen, verlangte dafür aber den Verzicht auf eigene gewöhnliche Antworten. CNAME machte aus diesem Verzicht eine verlässliche Anweisung: den Umweg zwischenspeichern, die Frage am Zielnamen neu beginnen und die…

Fallakte
Die Antwort war abgelaufen, die Störung nicht: DNS Serve-Stale und Befugnis nach dem TTL
Ein alter DNS-Wert kann eine Anwendung durch den Ausfall ihrer autoritativen Server tragen. Nach dem TTL handelt jedoch nicht mehr die gewöhnliche Cache-Erlaubnis des Zonenbetreibers. Der Resolver übt eine eigene, begrenzte Notfallbefugnis aus und muss genau dafür Belege, Fristen…

IETF
Joe Abley und der Anker, der den Beginn des Vertrauens benennen musste
DNSSEC kann eine Kette erst prüfen, nachdem ein Resolver ihren Anfang gewählt hat. Joe Ableys Arbeit am Veröffentlichungsformat für den Root-Vertrauensanker macht diese erste Entscheidung sichtbar: Eine Signatur kann die Herkunft einer Datei belegen, aber keinen Betreiber…

Berichte
K-root erklärt alle Erwartungen für erfüllt, doch die Belege sind ungleich
RIPE NCC hat die Betriebserwartungen an K-root Punkt für Punkt beantwortet. Das ist besser als eine allgemeine Vertrauensformel. RIPE-859 stellt jedoch tägliche Messdaten, Kontrollbeschreibungen und undatierte Zusicherungen nebeneinander. Sie belegen nicht dasselbe.
IETF
Ray Bellis und die DNS-Verbindung, die zur Sitzung wurde
Ein TCP-Socket kann offen bleiben, ohne dass beide Seiten vereinbart haben, welchen Zustand er trägt. RFC 8490 machte den Unterschied ausdrücklich: Die Verbindung transportiert; die Sitzung begründet gemeinsam erkannte Rechte, Zeitgrenzen und Pflichten zum Beenden.

Fallakte
Die Registrierung begann mit einem Familiennamen; die spätere Nutzung hatte eine eigene Akte: Nissan Motor v Nissan Computer
Das Gericht ließ die Domains beim bisherigen Inhaber und schrieb zugleich vor, was dahinter erscheinen durfte. Erst ging es um Hinweise und Automobilwerbung, später um nahezu jeden kommerziellen oder kritischen Inhalt. Der unveränderte Kontrollpunkt trug damit mehrere…

Fallakte
Die Zone schwieg. Der Resolver machte den Ausfall lauter
Wenn autoritative DNS-Server nicht mehr antworten, liegt der erste Fehler bei der Zone. Ob daraus hunderttausende Wiederholungen werden, entscheidet der Resolver. RFC 9520 verleiht ihm deshalb eine eng begrenzte Befugnis: Nach ausgeschöpften Wegen darf er den Fehlschlag kurz…

IETF
Ray Bellis und der Proxy, der das Unbekannte weiterleiten musste
Ein DNS-Proxy kann eine Antwort beschädigen, ohne dass sie beschädigt aussieht: Er schneidet Datensätze ab, entfernt das Truncation-Bit und liefert den Rest als scheinbaren Erfolg. RFC 5625 von Ray Bellis behandelt solche Geräte nicht als kleine Protokollherren, sondern als…

Fallakte
Der DNS-Kanal war verschlüsselt. Der Gegenüber blieb ungeprüft
RFC 9539 erlaubt einem rekursiven Resolver, den Weg zu einer autoritativen IP ohne vorherige Abstimmung über DoT oder DoQ zu verschlüsseln. Das erschwert passive Überwachung, beweist aber weder die Identität des Servers noch die Echtheit seiner DNS-Daten. Verantwortliche…

Fallakte
Die TLS-Sitzung war zurück. Das DNS-Abonnement nicht
DNS Push darf eine TTL-Uhr anhalten, weil ein Server für ein angenommenes Abonnement die Pflicht übernimmt, Änderungen zu liefern. Diese Pflicht gehört zu genau einer DSO-Sitzung. Eine TLS-Wiederaufnahme spart Kryptografie und Zeit, übernimmt aber weder das Abonnement noch dessen…

Fallakte
Der Eintrag war abgelaufen. Der Resolver hielt ihn am Leben
Abgelaufene DNS-Daten können einen Dienst durch den Ausfall autoritativer Server tragen. Sie können aber auch eine zurückgezogene Adresse oder eine überholte Nichtexistenz verlängern. RFC 8767 erlaubt die Ausnahme; sie macht den alten Inhalt nicht wieder aktuell.
IETF
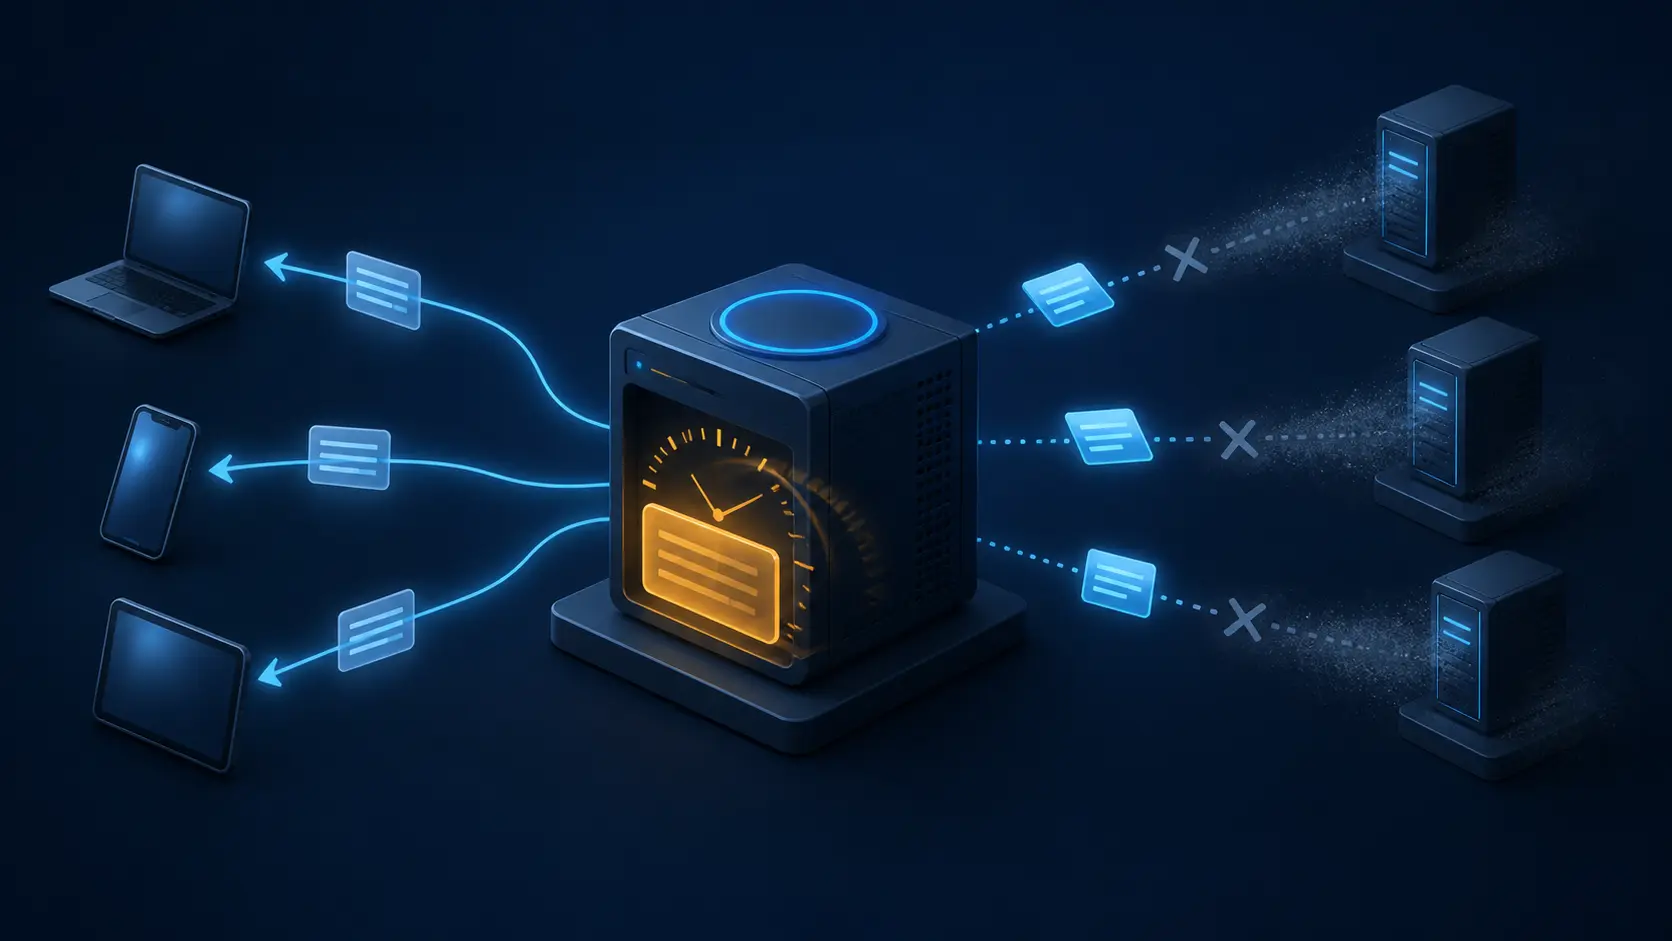
DNS Serve-Stale überträgt dem rekursiven Resolver die Entscheidung über veraltete Daten
Die TTL eines DNS-Eintrags endet genau in dem Moment, in dem kein autoritativer Nameserver erreichbar ist. Die alte Adresse kann einen weiterhin funktionierenden Dienst erhalten oder Nutzer zurück zu Infrastruktur führen, die der Zonenbetreiber bewusst aufgegeben hat. Serve-stale…

Fallakte
Zwei Antworten meldeten NOERROR. Nur eine kam aus der neuen Zone
RFC 9660 verknüpft eine autoritative DNS-Antwort mit der Zonenversion, aus der sie erzeugt wurde. Diese atomare Zuordnung schließt eine Beweislücke, ohne aus einem Versionswert einen Inhalts- oder Konvergenznachweis zu machen.
Fallakte
Der Dienst war weg. Seine DNS-Lease lief weiter
RFC 9664 gibt dynamischen DNS-Einträgen ein Ablaufdatum. Damit wird verwaister Zustand begrenzt, doch die maßgebliche Frist stammt aus der Serverantwort und sagt nichts über die tatsächliche Erreichbarkeit des Dienstes aus.

Fallakte
Der Katalog war leer. Die Server führten ihn aus
Eine DNS-Katalogzone verteilt die Liste zu bedienender Zonen mit den vertrauten DNS-Transfermitteln. Was wie Verwaltungsdaten aussieht, wird beim Verbraucher jedoch zu ausführbarer Konfiguration — samt Macht, Zonen und ihren Zustand in großer Zahl zu entfernen.
Geschichte
Das Präfix, das der Resolver im Namen eines anderen sendete: EDNS Client Subnet
Vier Felder machten aus einer ungefähren Standortidee einen operativen Delegationsvertrag: Adressfamilie, Quellpräfixlänge, Bereichspräfixlänge und eine gekürzte Adresse. Der rekursive Resolver legt fest, wie viele Netzbits er stellvertretend offenlegt; der autoritative Server…

Fallakte
Die Delegation fehlte nur in der Beweiskette
NSEC3 Opt-Out erlaubt es einer großen Parent-Zone, geeignete unsichere Delegationen aus der signierten Hash-Kette auszulassen. Die Kette kann korrekt sein, obwohl der Name im operativen Bestand existiert. Wer daraus ein vollständiges Register baut, verwechselt Beweisumfang mit…

IETF
QNAME-Minimierung zeigt jeder DNS-Delegation nur das Nötige
Ein Root-Server braucht keinen vollständigen Hostnamen, um zur nächsten Delegation zu weisen. QNAME-Minimierung macht daraus eine Offenlegungsregel: jeweils eine Grenze zeigen, Fallback messen und geringere Upstream-Sicht nicht mit Schutz vor dem rekursiven Resolver verwechseln.

ICANN
Der UA Day schuf 17 Demonstrationen – Produktionsreife braucht einen zweiten Besuch
Eine internationalisierte E-Mail-Adresse lässt sich in wenigen Minuten auf eine Folie schreiben. Sie durch einen Web-Stack und einen Mailserver zu schicken, ist etwas anderes. Der Bericht zum UA Day 2026 dokumentiert 17 Adoptions- und Demonstrationsveranstaltungen mit IDNs und…

Geschichte
Der Fehler, der sich erklärte, ohne die Antwort zu ändern
Zwei DNS-Pakete enden mit `SERVFAIL`. Beim ersten blieb jede autoritative Instanz unerreichbar. Beim zweiten kamen Daten an, doch die erwartete DNSSEC-Beweiskette brach. Extended DNS Error machte diesen Unterschied übertragbar, ohne der Begründung zu erlauben, das…