
Thema
Digitale Identität und Nachweise
Innerhalb der Facette Thema verbindet die Themenanalyse Digitale Identität und Nachweise Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Fallakte
RFC 9644: Die Beweiskette hinter einer SSH-Algorithmuswahl
Im Audit liegt die freigegebene Richtlinie vor. Das Gerät hat sie angenommen, und die unterstützten Algorithmen wurden inventarisiert. Dann kommt die einfache Frage: Welcher Algorithmus lief in der entscheidenden Sitzung tatsächlich? Keines der drei Dokumente enthält die Antwort.…

Fallakte
Die Konfiguration war da. Die Schlüsselgewalt nicht: RFC 9642
RFC 9642 beschreibt zentrale und eingebettete Schlüssel, Zertifikate, verschlüsselte Werte und eingebaute Schlüssel in einem gemeinsamen YANG-Modell. Ein erfolgreicher Import belegt noch nicht, dass der Zielserver den KEK nutzen, der Verbraucher das richtige Objekt wählen oder…
Fallakte
NACM verweigerte den Schreibzugriff. Der Anker war dennoch nicht vollständig geschützt: RFC 9641
RFC 9641 versieht Truststore-Knoten mit `nacm:default-deny-write`. Das begrenzt Änderungen über die Managementschnittstelle, beweist aber weder die Integrität der gespeicherten Daten noch die Berechtigung eines privilegierten lokalen Prozesses. Ein belastbarer Vertrauensnachweis…

Fallakte
Eine gültige digitale Bescheinigung braucht trotzdem Verantwortliche
Das neue W3C-Arbeitspapier zu verifizierbaren Nachweisen beschreibt Gefahren entlang des gesamten Weges vom Aussteller bis zur prüfenden Stelle. Seine eigentliche Aussage für die Governance lautet: Eine erkannte Bedrohung ist noch keine betriebene Schutzmaßnahme.

Fallakte
Trennung ist nicht Unverknüpfbarkeit: die Beweislast aus RFC 9614
Zwei Dienste speicherten zwei verschiedene Wahrheiten. Der Relay kannte den Anschluss, aber nicht die Anfrage. Das Gateway kannte die Anfrage, aber nicht den Anschluss. Auf dem Organigramm waren sie getrennt; im Analysezugang lagen beide Protokolle nebeneinander. Trennung…

IETF
Der sichere Austausch scheiterte. Der Rückfall legte den Versuch wieder offen
RFC 9588 schützt einen Kerberos-Passwortaustausch vor Offline-Tests; fällt der Client danach auf den verschlüsselten Zeitstempel zurück, kann dieser Schutz verschwinden.
Fallakte
Der kurze Statusverweis beantwortet nicht die Frage des Prüfers
Ein neuer W3C-Arbeitsentwurf spart Platz im digitalen Nachweis. Er legt zugleich offen, dass der Prüfer Zweck, Quelle und Aktualität einer Statusauskunft selbst einordnen muss.
Fallakte
Die Domain wurde kanonisiert. Der Local-Part blieb unnormalisiert: RFC 9598
Eine PKI-Migration kann Domains konsequent in kleingeschriebene IDNA2008-A-Labels überführen. Sie darf deshalb nicht auch scheinbar passende Local-Parts zusammenführen. RFC 9598 zieht die Grenze an der richtigen Stelle: Die Domain erhält eine festgelegte Vorbereitung, der…

Geschichte
Der Datensatz blieb. Nur das sichtbare Verzeichnis änderte sich: RFC 2378
RFC 2378 beschrieb mit Ph ein Verzeichnis, in dem Speichern, Entdecken, Suchen, Zurückgeben und Ändern verschiedene Zustände waren. Ein fehlendes Feld sagte daher zunächst etwas über Sitzung und Richtlinie aus — nicht zwingend über den Inhalt der Datenbank.

Geschichte
Die Kennung sah wie eine E-Mail aus. Sie war kein Postfach: RFC 2377
RFC 2377 wollte LDAP-Namen praktikabel machen, indem bereits koordinierte Internetnamen wiederverwendet wurden. Die aufschlussreichste Warnung betraf einen vertrauten Wert: `uid=mailbox-shaped-identifier` konnte einen Verzeichniseintrag benennen, ohne ein funktionierendes…

IETF
RFC 9797: Eine zufällige MAC-Adresse verringert Verknüpfbarkeit, wird aber nicht zur Geräteidentität
Ein Audit kann jede MAC-Adresse mit sekundengenauem Zeitstempel erfassen und dennoch die entscheidende Frage offenlassen: Wer oder was war tatsächlich berechtigt? RFC 9797 zeigt, weshalb Genauigkeit bei einem Link-Layer-Namen nicht mit Identität verwechselt werden darf.…

Globale Cloud-Dienste-Trends
Bird finanziert Aktionärsliquidität, bevor KI-Agenten ihre Nachfrage beweisen
Die 450-Millionen-Dollar-Rekapitalisierung und die neue Kommunikationsinfrastruktur für KI-Agenten stehen in derselben Mitteilung, liefern aber nicht denselben Beleg. Der erste Vorgang kann Anteilseigner beim Abschluss auszahlen; der zweite schafft erst Wert, wenn eine…
Institutionelle Trends in Nordamerika
EigenQs 45-Millionen-Dollar-Schlagzeile setzt eine bedingte Vermarktungsfrist
Das Quantensicherheitsunternehmen erhält keinen frei verfügbaren Betriebsscheck über 45 Millionen Dollar. Die Verträge beschreiben eine zweistufige, abgezinste und besicherte Brückenfinanzierung. Die zweite Hälfte hängt vom SPAC-Abschluss ab – und damit wird Zeit zum…

IETF
Der Dialog blieb erhalten. Die Vollmacht reiste nicht mit
Der Agentproto-Chartaentwurf soll eine Interaktion über Agenten, Werkzeuge, Vermittler, Netzwechsel und Unterbrechungen hinweg erkennbar halten. Diese Kontinuität ist ein wertvoller Betriebsnachweis. Sie beweist allein jedoch weder, wer handeln durfte, noch was das Werkzeug…

ICANN
4,3 Millionen IDNs zählen Registrierungen, nicht universelle Akzeptanz
Ein Name kann in der Root-Zone stehen, registriert sein und im DNS aufgelöst werden – und dennoch am ersten Eingabefeld eines Kontos scheitern. Der ICANN-Bericht 2026 zeigt beides: Der mehrsprachige Namensbestand ist groß, die Softwarekette für seine Nutzung bleibt lückenhaft.

Geschichte
RFC 2345: Der gefundene Firmenlink war noch kein Identitätsnachweis
Ein Firmenname hinein, ein Name samt URL heraus: RFC 2345 reduzierte die Suche nach Unternehmensinformationen bewusst auf einen sehr kleinen Austausch. Das erleichterte 1998 den Weg vom Browser zur vermuteten Firmenwebsite. Die Antwort belegte jedoch weder die Inhaberschaft der…
Fallakte
WebAuthn delegiert die RP-ID-Prüfung an den Remote-Client. Die lokale Freigabe beweist sie nicht
Der erste öffentliche Entwurf von WebAuthn Level 4 ordnet die Zuständigkeiten für Anmeldungen über einen Remote Desktop neu. Ein lokaler Browser darf nach einer ursprungsbezogenen Freigabe die vom entfernten Rechner erzeugten Clientdaten verwenden. Die Freigabe belegt jedoch…

IETF
Ein Bearer-Token, eine Audience: WIMSE -07 zieht die Grenze zwischen Empfängern
Akzeptiert ein externer Identitätsanbieter dasselbe Bearer-Token wie der Kubernetes-API-Server, prüft er nicht nur eine Workload. Er besitzt anschließend einen Nachweis, den er dem API-Server erneut vorlegen und damit als diese Workload auftreten kann. Revision 07 des…
Berichte
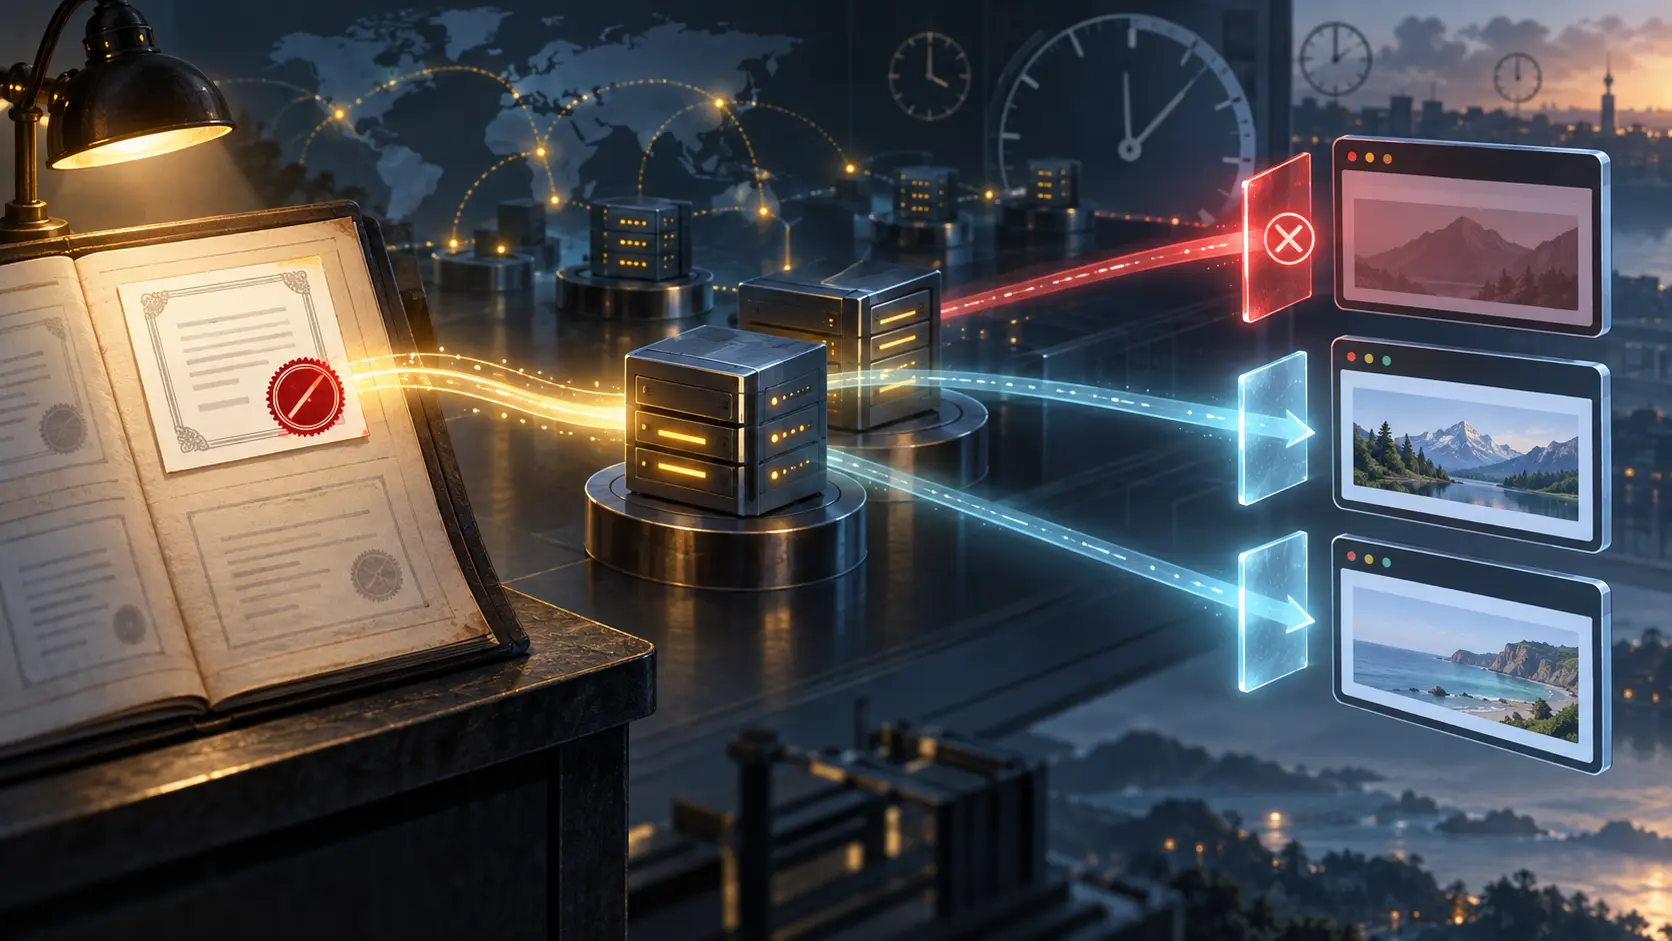
APNIC 62: Der Widerruf war veröffentlicht, die Browser entschieden verschieden
Ein Zertifikat stand auf der Sperrliste. Ob eine Verbindung deshalb endete, war eine andere Frage. Geoff Hustons Vorführung bei APNIC 62 macht die Grenze zwischen dem Eintrag einer Zertifizierungsstelle und der tatsächlichen Entscheidung eines Clients sichtbar.

IETF
WebAuthn 2026–2028: Der unsichtbare Übergang von der Charter zur belastbaren Teilnahme
Am 11. September 2026 hat W3C die neue Charter der Web Authentication Working Group wirksam gemacht und damit nicht einfach einen technischen Meilenstein, sondern einen institutionellen Übergabepunkt geschaffen. Der entscheidende Vorgang ist die erneute Zuordnung von Beteiligung…