
Thema
Ökonomie von Abuse-Kontakten
Innerhalb der Facette Thema verbindet die Themenanalyse Ökonomie von Abuse-Kontakten Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.
Gesellschaft für Nummernressourcen
Das Werkzeug, das nie versprach, richtig zu liegen: Was der Abuse Contact Finder von RIPEstat tatsächlich zurückgibt
Die Analyse-Zusammenfassung zu Das Werkzeug, das nie versprach, richtig zu liegen: Was der Abuse Contact Finder von RIPEstat tatsächlich zurückgibt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die…
Institutionen in Europa und im Nahen Osten
Registrierte Gültigkeit ist keine Verantwortung: Was die Svea-Abuse-Rollen nach der Fusion beweisen
Als Svea Ekonomi AB am 3. Januar 2022 in Svea Bank AB aufging, zeigte das Register weiter auf Kontaktobjekte, die noch den Namen der aufgelösten Gesellschaft trugen. Die eigenen Regeln des RIPE NCC garantieren nur, dass diese Postfächer existieren und Post empfangen können…

Fallakte
RIPE-858 und der Abuse-Kontakt: Wer eine Missbrauchsmeldung tatsächlich beantwortet
Eine Meldung über Netzmissbrauch landet nicht beim RIPE NCC. Sie landet in einem abuse-c-Postfach, das ein Betreiber unterhalten muss – und ob geantwortet wird, entscheidet nicht das Register. Die Revision von RIPE-858 zum 7. Mai 2026 hat den Postweg aus dem Verfahren entfernt…

Global Regionaler ISP
Die Abuse-Adresse und die leere Bühne: Was AS210057s Reaktionsschicht beweist — und was nicht
Die Analyse-Zusammenfassung zu Die Abuse-Adresse und die leere Bühne: Was AS210057s Reaktionsschicht beweist — und was nicht erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die…

Cloud-Dienste in Europa und im Nahen Osten
Tideo Administration: Die Verwaltungsstelle hinter einem stillgelegten Netz
Die Analyse-Zusammenfassung zu Tideo Administration: Die Verwaltungsstelle hinter einem stillgelegten Netz erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…
Fallakte
Das Sanktionsende der RIPE NCC: Wie der Kündigungs- und Schiedspfad bei Abuse-Contacts funktioniert
Wer jahrelang einen ungültigen Abuse-Contact in der RIPE Database stehen lässt, riskiert am Ende nicht bloß eine Mahnung, sondern die vollständige Schließung seiner Mitgliedschaft und die Abmeldung seiner Internetressourcen. Ob und wie ein betroffenes Mitglied dieses…

Europa und Naher Osten Regionaler ISP
INFINITYWIFI: Was der Ladenfront des italienischen Regionalanbieters gegenüber den sichtbaren Ressourcen seines Netzes steht
Ein Ladenfront-Webauftritt verspricht Glasfaser und Funkanschluss für Haushalte und Unternehmen ab 24,90 Euro im Monat. Das Routing-Register zeigt 1.280 IPv4-Adressen, kein IPv6, kein beobachtetes Peering und Sichtbarkeit im unteren einstelligen bis niedrigen zweistelligen…

Berichte
RIPE-Abuse-Kontakte 2025–2026: validiert, gemessen — und die letzte Sanktion bleibt unberührt
Das RIPE NCC hat 2025 mehr als 2.300 Untersuchungen zur Validierung von Abuse-c-Kontakten durchgeführt und alle validierten Adressen als RIPE-705-konform gemeldet. Doch der dokumentierte Sanktionsstufenplan gegen dauerhaft nicht reagierende Abuse-Kontakte ist nach eigener…

Fallakte
Wer haftet, wenn der Abuse-Handle den Namen einer verschwundenen Firma trägt? Das Svea-Konglomerat im RIPE-Register
Die Analyse-Zusammenfassung zu Wer haftet, wenn der Abuse-Handle den Namen einer verschwundenen Firma trägt? Das Svea-Konglomerat im RIPE-Register erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die…

Berichte
LACNIC warnt vor Angeboten mit Teilnehmerdaten. Ein Datenabfluss ist damit nicht belegt
Eine Verkaufs-E-Mail kann zeigen, dass Veranstaltungsregistrierte ins Visier geraten sind. Sie kann nicht allein zeigen, aus welchem System die verwendeten Angaben stammen. Genau an dieser Stelle bleibt LACNICs Warnung zu LACNIC 46–LACNOG 2026 sachlich: Die Ansprache war nicht…
Gesellschaft für Nummernressourcen
RIPEstat Abuse Contact Finder: Zustellung verifiziert, Bearbeitung nicht
Die Analyse-Zusammenfassung zu RIPEstat Abuse Contact Finder: Zustellung verifiziert, Bearbeitung nicht erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

Berichte
Der XARF-Leitfaden im LACNIC-Blog zählt sieben Pflichtfelder, die Spezifikation acht
Im Kurzüberblick fehlt `sender`: das Feld, das den Hinweisgeber von der übermittelnden Organisation trennt. Erst mit Schema-Version, Rollen und Prüfregeln wird „gültig“ zu einer nachvollziehbaren Aussage.
Gesellschaft für Nummernressourcen
RIPE NCC: Die Eskalationsleiter für Abuse-Kontakte endet in der Mitgliedsschließung – doch die Bilanz fehlt
Wer im RIPE Database als Missbrauchskontakt eingetragen ist, muss erreichbar sein. Die RIPE NCC prüft das automatisiert. Was diese Prüfung nicht beantwortet, ist die Frage, die für Betroffene zählt: Wird eine Meldung, die dort ankommt, auch bearbeitet? Der folgende Bericht…

Gesellschaft für Nummernressourcen
Jährliche Abuse-Postfachprüfung: RIPE NCC beweist Erreichbarkeit, nicht Reaktion
Eine jährliche, überwiegend automatisierte Validierung hält die Abuse-Kontakte im RIPE-Register in Form: Sie prüft, ob das verpflichtende abuse-mailbox-Attribut vorhanden und technisch erreichbar ist. Über die Bearbeitung eingehender Abuse-Meldungen sagt sie nichts — und genau…

Berichte
APNIC will beim Login den aktuellen IRT-Status lesen
Eine gestern gespeicherte Sperrentscheidung sollte keinen heutigen Zugang bestimmen, wenn sich die zugrunde liegenden Kontaktdaten inzwischen geändert haben. Genau dort setzt ein Vorhaben in APNICs Roadmap 2026 an: Die Gültigkeit aller IRT-E-Mail-Adressen soll fortlaufend…

Berichte
TWNICs Tabelle weist 68 Abschlüsse nach der 30-Tage-Schwelle aus
Die Bilanz für 328 Mitglieder geht rechnerisch auf. Ihre kumulierten Marken ergeben jedoch 68 Abschlüsse nach der Zugangsschwelle, ohne die eingesetzten Maßnahmen auszuweisen.

Trends bei Cloud-Diensten in Europa und dem Nahen Osten
Beim Hetzner-Servertransfer wandert die Mailfreigabe des alten Kontos nicht mit
Ein Server im Projekt des Kunden beweist die neue Zuordnung der Ressource. Er beweist noch nicht, dass eine mailabhängige Anwendung betriebsbereit ist. Hetzner setzt Mailportsperren pro Konto durch. Für die Übergabe zählt damit die Freigabe des neuen Eigentümers, nicht die…

Globale institutionelle Trends
RIPE ABUSE: Ein veröffentlichter Kontakt ist noch keine nachgewiesene Abhilfe
Die Analyse-Zusammenfassung zu RIPE ABUSE: Ein veröffentlichter Kontakt ist noch keine nachgewiesene Abhilfe erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

Berichte
LACNICs Sperre wegen eines Missbrauchskontakts steht nicht im Policy-Handbuch
Das Handbuch definiert Pflicht, Fristen und Verstoß. Eine andere Seite erklärt, dass der Zugang zu MiLACNIC gesperrt wird. Zwischen beiden fehlt der öffentliche Nachweis, der eine Regel mit der tatsächlich ausgelösten Verwaltungskontrolle verbindet.
Fallakte
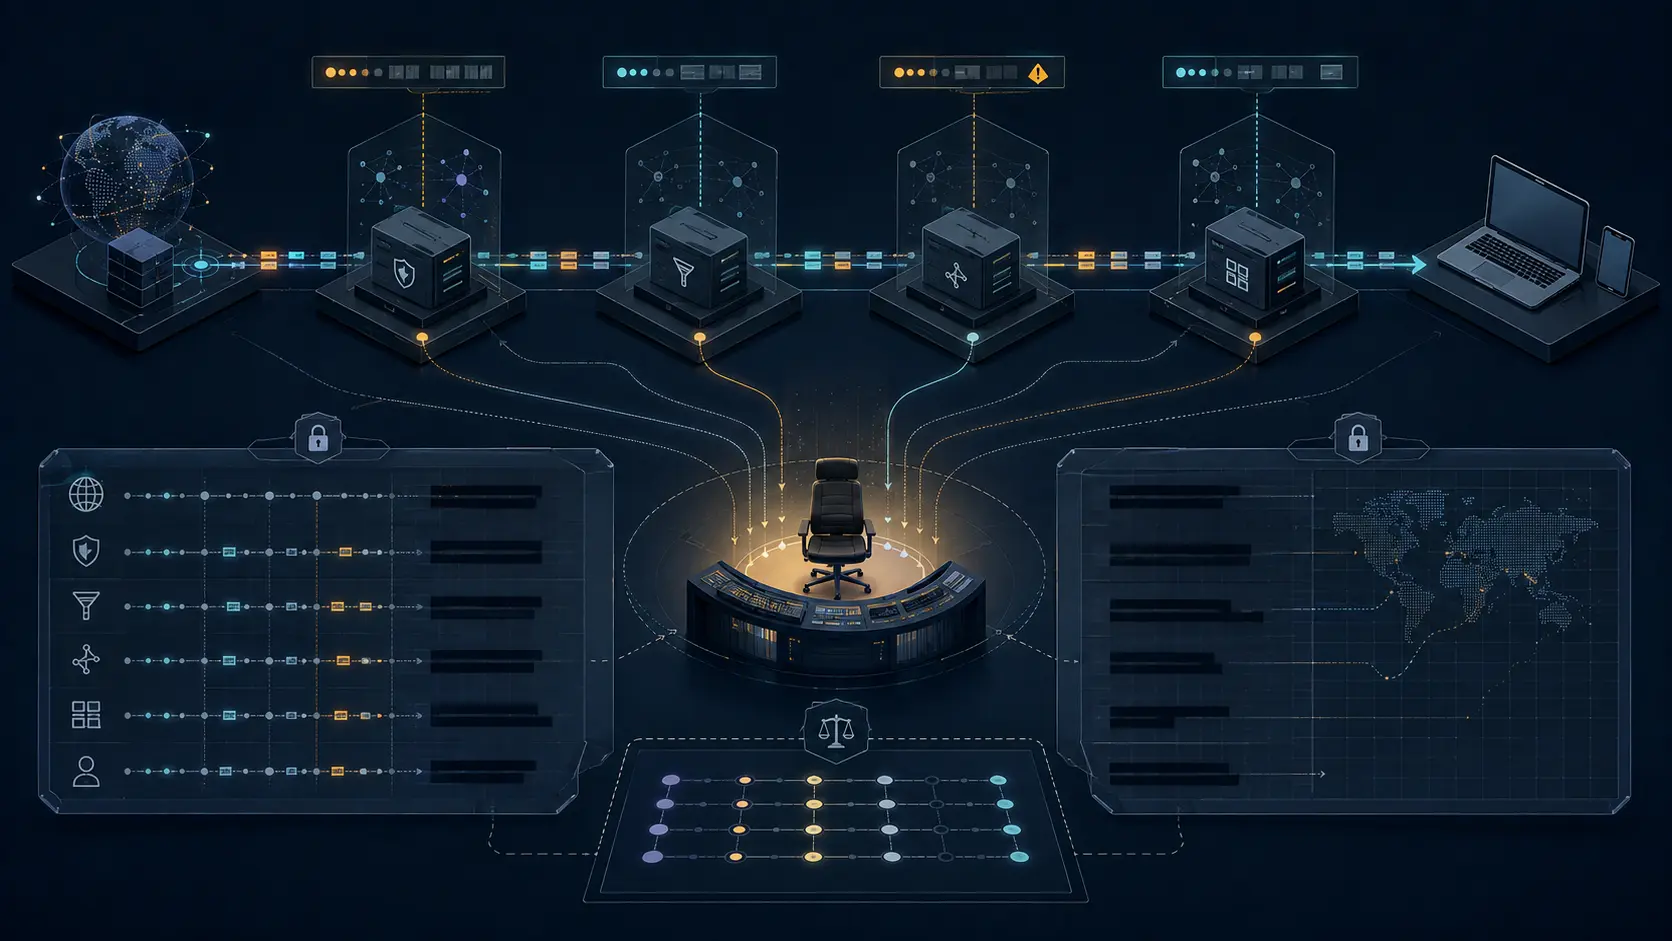
Eine Proxy-Status-Kette benennt keinen Incident-Verantwortlichen
RFC 9209 macht den Fehlerpfad lesbarer, verwandelt diese Sichtbarkeit aber nicht in eine Handlungspflicht. Dafür braucht es eine Übergabematrix für Intermediärfehler, die öffentliche oder eingeschränkte Kennungen mit Betreiber, Eskalationsfrist, Beweissicherung und…