
Profil
Research
Research Profilanalyse verbindet die Berichterstattung über Personen, Unternehmen, Institutionen und weitere Entitäten für Leser, die die Subjekte hinter der BTW.MEDIA-Berichterstattung vergleichen. Die Seite hilft beim Vergleich öffentlicher Profile, zugehöriger Ereignisse, Evidenzpakete, Rollenwechsel, operativer Präsenz, Governance-Exposition, organisatorischer Verknüpfungen und Marktrelevanz, während Organisations- und Personendatensätze von der gewöhnlichen Nachrichtenchronologie getrennt bleiben. Leser können das Subjekt hinter der Schlagzeile verstehen, die Belege, die dieses Profil stützen, sowie die Infrastruktur- oder Marktbeziehungen, die das Profil relevant machen. Sie sehen, wen oder was das Profil repräsentiert, welche öffentlichen Quellen es stützen, wie es mit Unternehmen, Märkten, Governance-Gremien oder Ereignissen verbunden ist und welche Änderungen weitere Aufmerksamkeit verdienen, während sich das Subjekt weiterentwickelt.

IETF
Der Wert ist zugeteilt. Betriebsbereit ist die Firewall deshalb noch nicht: RFC 9778
RFC 9778 erhöht die Hürde für neue IGMP-Werte und macht ihre Semantik sichtbar. Genau dadurch wird deutlicher, was das Verfahren nicht leisten kann: Es beobachtet keinen installierten Parser und keinen einzigen Produktionspfad.

IETF
Ein gespeichertes Staufenster ist keine wiederverwendbare Kapazität
Ein Messwert kann unverändert bleiben, während die Welt, die ihn erzeugt hat, längst eine andere ist. Genau das geschieht, wenn ein Server ein altes Congestion Window aufbewahrt: Die Zahl ist noch korrekt als historische Beobachtung, aber nicht als Aussage über den heutigen…

Gesellschaft für Nummernressourcen
AS211513: Was ein Registereintrag über den tatsächlichen Netzbetrieb nicht beweist
Die Analyse-Zusammenfassung zu AS211513: Was ein Registereintrag über den tatsächlichen Netzbetrieb nicht beweist erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

Globale Institutionen
Wie ISC seine technische Autorität ausübt
Die Internet Systems Consortium, Inc. (ISC) ist zugleich eine rechtliche Organisation, ein Softwareprojektträger und ein Betreiber beziehungsweise Verwalter kritischer DNS-Infrastruktur. Entscheidend ist deshalb nicht allein, welche Produkte ISC veröffentlicht, sondern welche…

ICANN
Anne-Marie Eklund Löwinder und der Schlüssel, der die Root nicht signieren konnte
Anne-Marie Eklund Löwinders physischer Schlüssel öffnete ein Schließfach mit Zeremonie-Zugangsmitteln. Gerade weil er weder der Root-KSK war noch allein eine Signatur ermöglichte, macht er sichtbar, wie institutionelles Vertrauen entsteht: durch geteilte Zuständigkeit statt durch…
Geschichte
RFC 2022: Das Empfängerverzeichnis war noch kein Multicast-Kanal
Ein MARS konnte auflisten, welche ATM-Endpunkte einer IP-Multicastgruppe in seinem Cluster zugeordnet waren. Die Nutzdaten leitete er nicht weiter. RFC 2022 legte damit eine präzise Trennlinie fest: Der Server lieferte Steuerungswissen, der Absender musste daraus einen eigenen…

IETF
RFC 9779: Die Antwort kam an – der gemessene Pfad ist damit nicht bewiesen
RFC 9779 macht Verlust und Verzögerung auf SR-MPLS-Pfaden messbar. Für belastbare SLA-Evidenz reicht ein erfolgreiches Antwortpaket dennoch nicht. Messpfad, ECMP-Auswahl, Zählerintervall, Antwortweg und die anschließende Bewertung müssen als getrennte, verknüpfte Tatsachen…
Globale Cloud-Dienste
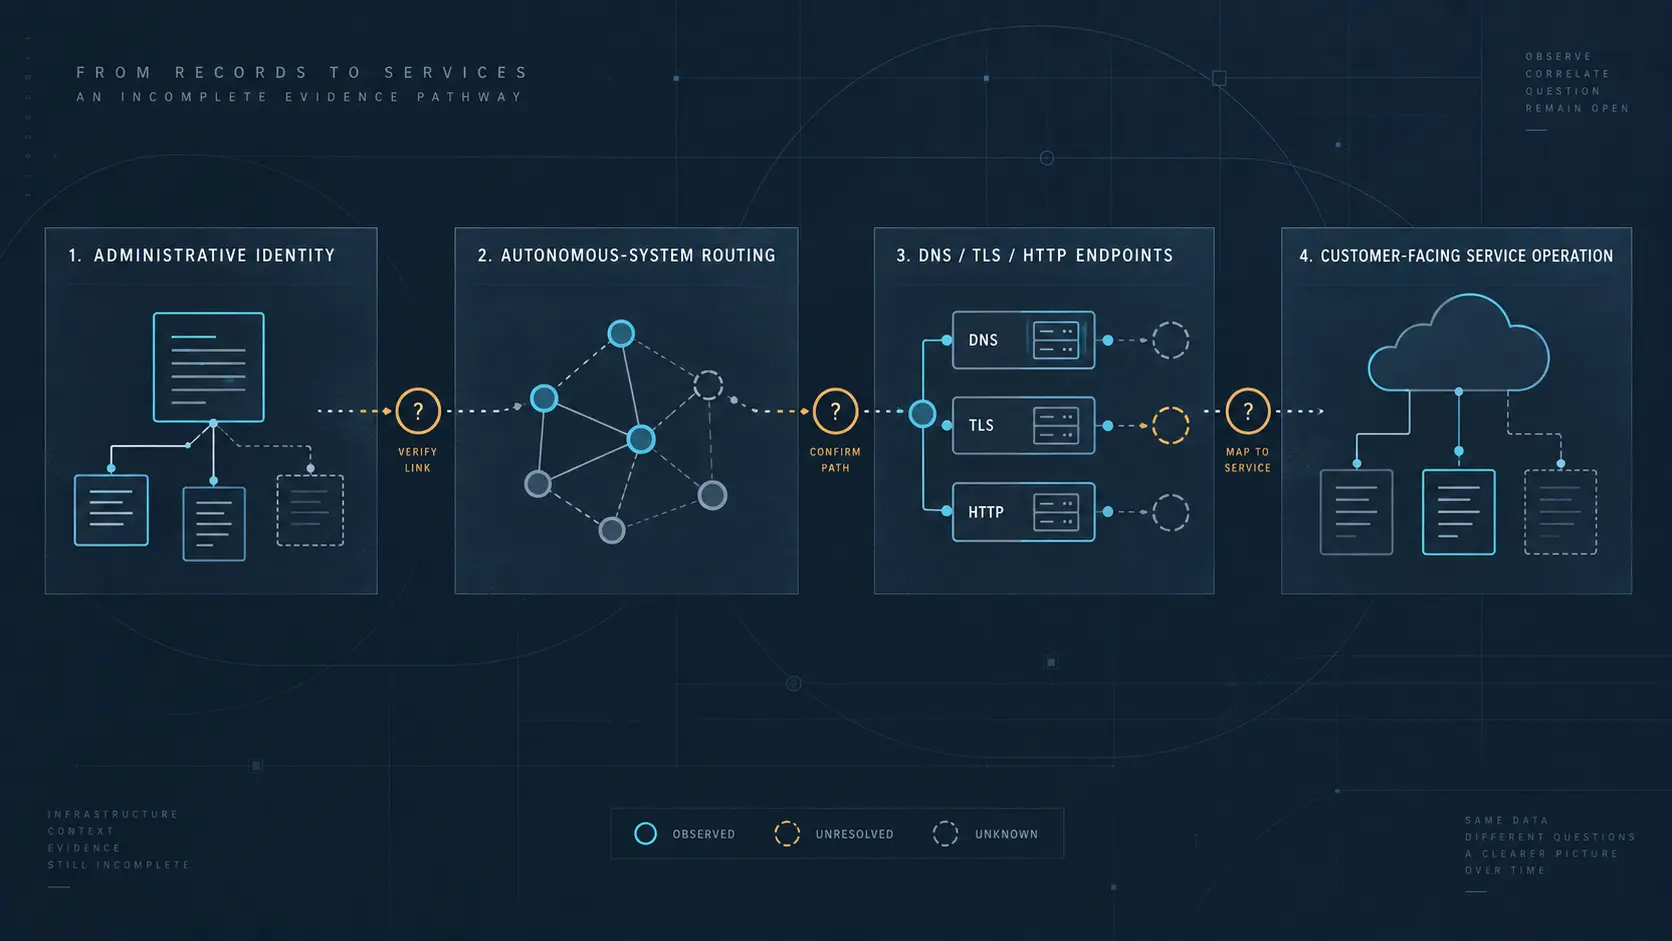
almazcloud.network: Die Beweiskette zwischen registrierter Identität und Cloud-Betrieb
Die Analyse-Zusammenfassung zu almazcloud.network: Die Beweiskette zwischen registrierter Identität und Cloud-Betrieb erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

IETF
DSCP 45 beschreibt Verhalten, keinen Anspruch auf geringe Latenz
In einem Netzbericht steht nur eine Zahl: 18.400 NQB-Pakete wurden in die klassische Warteschlange verschoben. Sie sagt nicht, ob ein einzelner Sender die flache Queue füllte, ein Tunnel viele Anwendungen zusammenfasste, ein Funkzugang die Pakete zu Bursts formte oder der…

Global Regionaler ISP
ROYA Communications: Wie sich die operative Realität von AS210837 belastbar prüfen lässt
Die Analyse-Zusammenfassung zu ROYA Communications: Wie sich die operative Realität von AS210837 belastbar prüfen lässt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…
ICANN
ICANNs mehrschichtige Macht: Verträge, Betrieb und die Grenzen der Abhilfe
ICANNs Einfluss auf Betreiber und andere Teilnehmer des Identifikatorensystems stammt nicht aus einer einzigen Quelle. Unternehmenszweck und Bylaws definieren die Institution; Registry- und Registrar-Verträge übersetzen diese Ordnung in operative Pflichten; Durchsetzungs- und…
IETF
Eine hybride Signatur ist nur so hybrid wie ihr Prüfer
In einer Sicherheitsarchitektur stehen oft zwei Häkchen nebeneinander: „hybride Signatur erzeugt“ und „zertifiziertes Modul verwendet“. Dazwischen fehlt die Zeile, die über die tatsächliche Zusicherung entscheidet: Was hat der konkrete Prüfer beim Annehmen des Objekts…

Globale Cloud-Dienste
Was sich über almazcloud.network und AS210328 derzeit unabhängig prüfen lässt
Die Analyse-Zusammenfassung zu Was sich über almazcloud.network und AS210328 derzeit unabhängig prüfen lässt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

Geschichte
Steve Crocker und die Notiz, die vor dem Standard vorläufig bleiben musste
Am 7. April 1969 konnte Steve Crocker kein fertiges Netz beschreiben. RFC 1 legte offene Fragen zur Host-Software mehreren Standorten vor, die erst noch gemeinsame Antworten finden mussten. Autor, Datum und Nummer machten den Vorschlag auffindbar; seine Vorläufigkeit verhinderte…

Nordamerika-Cloud-Dienste
Motorola Cloud Services Networking: Was ein aktiver ASN über Cloud-Kontinuität nicht verrät
Die öffentlichen Spuren von Motorola Cloud Services Networking führen zu einem aktiven Routing-Fokus, aber nicht zu einem vollständigen Cloud-Betriebsbild. Zwischen Registereintrag, BGP-Erreichbarkeit und tatsächlich belastbarer Service-Kontinuität liegt eine Beweislücke.

Globale Institutionen
ISC zwischen Software, F-Root und Routing: Wo Autorität tatsächlich liegt
ISC erfüllt mehrere kritische Funktionen im Internet – aber keine davon verleiht dem Unternehmen automatisch allgemeine Kontrolle über DNS, Nummernressourcen oder fremde Netze.
IETF
RFC 9950 konfiguriert TLS, autorisiert aber nicht die AAA-Umstellung
Wer TACACS+ auf TLS 1.3 umstellt, tauscht nicht nur einen Transport aus. Er verändert den Weg, über den administrative Macht ins Netz gelangt. RFC 9950 beschreibt diesen Weg präzise. Ob die Flotte ihn sicher betreten kann, wer das Restrisiko trägt und wann der alte Weg…

Globale Cloud-Dienste
AlmazCloud: Warum eine ASN noch keinen Cloud-Dienst beweist
Die Analyse-Zusammenfassung zu AlmazCloud: Warum eine ASN noch keinen Cloud-Dienst beweist erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen. Der…

Geschichte
Butler Lampson und die Anfrage, die vor der Erlaubnis einen Sprecher brauchte
Wenn eine Anfrage einen Rechner erreicht, sieht dieser keinen Menschen. Er sieht zunächst eine Leitung, einen Prozess, einen Schlüssel oder einen authentisierten Kanal. Butler Lampson und seine Mitautoren machten aus dieser unscheinbaren Ankunft eine klare Reihenfolge: Erst muss…

IETF
Die hochgezogene Augenbraue hat eine RFC-Nummer, aber keine Durchsetzungsmacht
`MUST` ist in RFC 9948 korrekt großgeschrieben. Auch Nummer, DOI und Fundstelle sind echt. Falsch wird die Sache erst, wenn ein nachgelagertes System daraus schließt, die IETF habe eine hochgezogene Augenbraue als Sanktion angeordnet. Formale Genauigkeit schützt nicht vor einer…