
Profil
Research
Research Profilanalyse verbindet die Berichterstattung über Personen, Unternehmen, Institutionen und weitere Entitäten für Leser, die die Subjekte hinter der BTW.MEDIA-Berichterstattung vergleichen. Die Seite hilft beim Vergleich öffentlicher Profile, zugehöriger Ereignisse, Evidenzpakete, Rollenwechsel, operativer Präsenz, Governance-Exposition, organisatorischer Verknüpfungen und Marktrelevanz, während Organisations- und Personendatensätze von der gewöhnlichen Nachrichtenchronologie getrennt bleiben. Leser können das Subjekt hinter der Schlagzeile verstehen, die Belege, die dieses Profil stützen, sowie die Infrastruktur- oder Marktbeziehungen, die das Profil relevant machen. Sie sehen, wen oder was das Profil repräsentiert, welche öffentlichen Quellen es stützen, wie es mit Unternehmen, Märkten, Governance-Gremien oder Ereignissen verbunden ist und welche Änderungen weitere Aufmerksamkeit verdienen, während sich das Subjekt weiterentwickelt.
ICANN
Der Hold von autistici.org hat einen Zeitstempel, aber keinen öffentlichen Entscheidungsbeleg
Das RDAP von PIR zeigt den `serverHold` und den exakten Änderungszeitpunkt. Nicht sichtbar ist, wer die US-Sanktionsentscheidung in eine registerweite Maßnahme übersetzte, auf welcher Grundlage dies geschah, warum die Maßnahme vor Ablauf der Abwicklungslizenz wirkte und welche…

IETF
RFC 9806 korrigiert die Kennzeichnung, nicht den Einsatz
Für SIPREC-Aufzeichnungsmetadaten gibt es nun eine eindeutige Bezeichnung: application/rs-metadata+xml. Zwei RFCs von 2016, ein Erratum, ein späteres Standards-Track-Update und der IANA-Eintrag führen zu diesem Ergebnis. Ob die Korrektur tatsächlich bei Clients, Servern und…

IETF
RFC 10050: Ein Profil benennt die Teilmenge, nicht die Annahmeentscheidung
Ein JSContact-Objekt kann zu zwei Profilen passen und trotzdem in einem bestimmten Protokoll unzulässig sein. RFC 10050 macht aus diesem scheinbaren Widerspruch eine klare Arbeitsteilung: Das Register hält die Profilidentität fest, der Validator prüft die Teilmenge, das…
IETF
Das Backup war gültig, der Signaturzustand nicht: RFC 10033
Bei zustandsbehafteten Hash-Signaturen ist ein Backup mehr als eine geschützte Kopie geheimen Schlüsselmaterials. Es enthält auch die veränderliche Behauptung, welche Einmalsignaturschlüssel noch unberührt sind. RFC 10033 zeigt, weshalb ein echtes, aber altes Backup bereits…

Geschichte
Barbara Liskov und Argus: Der Commit endete an der Guardian-Grenze
Argus machte Ausfälle zu einer Eigenschaft der Programmiersprache: Guardians verwalteten wiederherstellbare Objekte, Handler überschritten Rechnergrenzen, Actions bestätigten oder verwarfen verteilte Änderungen. Die Stärke des Modells lag auch in seiner Begrenzung. Ein Commit…
IETF
Ein AEGIS-Codepunkt ist kein Aushandlungsbeleg
Sechs neue Kennungen geben AEGIS-Varianten eindeutige Namen. Sie belegen nicht, was zwei Gegenstellen angeboten, welche Tag-Länge sie vereinbart oder welcher Implementierungspfad reale Daten geschützt hat. Zwischen Registereintrag und laufender Verbindung fehlt eine überprüfbare…

Geschichte
Anita Borg und Systers: Der Zutritt zu einem geregelten Raum war noch kein Beweis für Gleichstellung
Eine Nachricht gelangte zu Systers, weil Mitgliedschaft, Adresse und Verteilregeln ihr einen privaten beruflichen Raum öffneten. Diese Zustellung verband verstreute Frauen in der Informatik; sie verifizierte nicht jede Identitätsangabe, garantierte keine Karrierechance und…

IETF
Ein DHCP-Lease ist kein Beleg für die Relay-Topologie
RFC 9928 ermöglicht es einem zwischengeschalteten Relay, DHCPv4 über DHCPv6 für ein nicht aufrüstbares IPv4-Gerät zu transportieren. Der Client erhält eine gültige Konfiguration, ohne die Umhüllung zu kennen. Gerade deshalb muss der Betreiber separat belegen, dass die physische…

Geschichte
Andrew S. Tanenbaum und die Amoeba-Capability, die ein Objekt autorisierte, nicht eine Person
Amoeba machte Berechtigung als 128-Bit-Referenz transportierbar. Ein Prozess konnte sie speichern, kopieren und einem Server vorlegen, ohne dass ein zentraler Capability-Verwalter jeden Besitzer kannte. Genau diese Eleganz begrenzt die Aussage: Gültigkeit belegt die Referenz und…
Führungskräfte
Awang Lah und JARING: Was hinter dem Grid-Computing-Sparargument steht
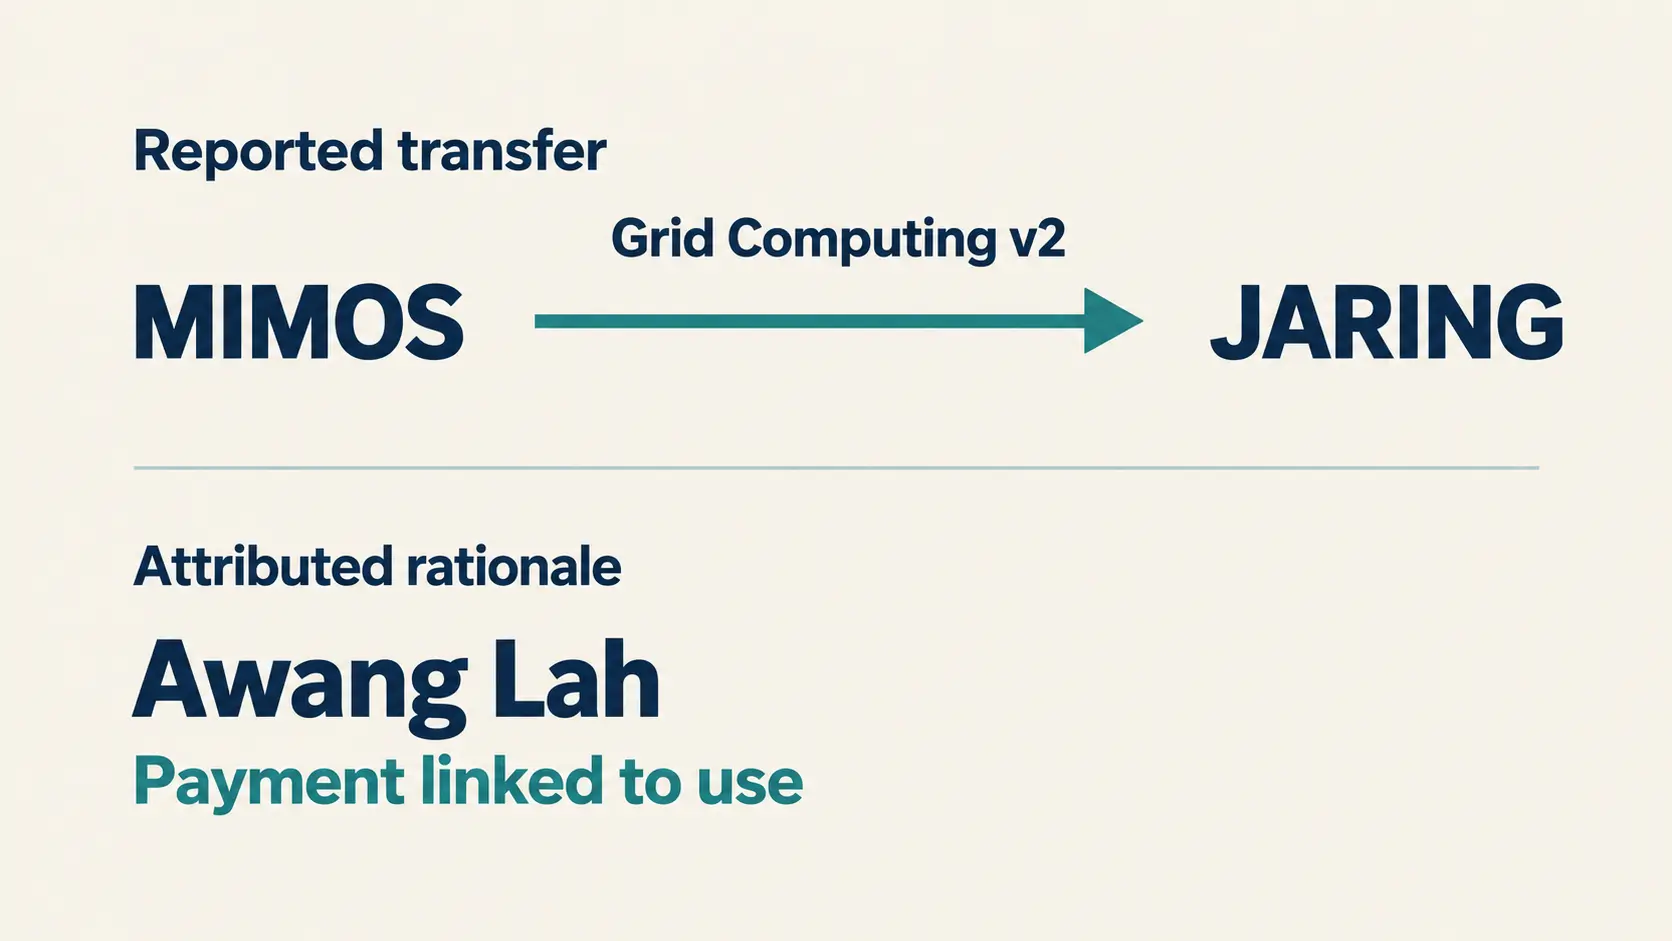
MIMOS nennt JARING als Empfänger von Grid-Computing-Technologie. Ein von MIMOS bereitgestellter Bericht verbindet damit ein Kostenargument des damaligen JARING-Chefs Mohamed Awang Lah: bezahlen nach Nutzung. Belegt sind der berichtete Technologieempfang und die kommerzielle…

Globale Cloud-Dienste
Cloudflare R2: Warum null Egress nicht null Wechselkosten bedeutet
Cloudflare weist für ausgehende Daten aus R2 keine Transfergebühr aus und dokumentiert einen Weg, Objekte herauszukopieren. Das ist ein konkreter Vorteil. Ob daraus eine wirtschaftlich nutzbare Alternative zum bisherigen Betrieb entsteht, entscheiden jedoch Abrufkosten…

Globale Institutionen
Von ISC DHCP zu Kea: Die Betriebsarbeit nach der Konvertierung
Keama kann die mechanische Arbeit beim Wechsel von ISC DHCP zu Kea verringern. Doch eine erzeugte JSON-Konfiguration ist noch kein nachweislich funktionsfähiger oder wiederherstellbarer DHCP-Dienst. Die eigentliche Migration beginnt dort, wo die Konvertierung endet: bei…

ICANN
ICANNs Autoritätskette: Wie Regeln zu Pflichten werden – und was eine Anfechtung bewirken kann
ICANN koordiniert Internetkennungen nicht über ein einziges regulatorisches Mandat. Ihre praktische Autorität entsteht vielmehr aus einer Kette von Gründungs- und Verfassungsdokumenten, gemeinschaftlich entwickelten Policies, Verträgen mit Registries und Registraren…

IETF
Wer darf für die IETF entscheiden – und wer kann die Entscheidung anfechten?
Die IETF besitzt kein staatliches Mandat und ist dennoch in der Lage, technische Entscheidungen mit weltweiter Wirkung zu koordinieren. Ihre Autorität entsteht nicht aus einem einzelnen Gründungsakt, sondern aus einer Kette von Instrumenten: Mission, Arbeitsgruppen-Charta…

Führungskräfte
Mohamed Awang Lah und die offene Frage des Fähigkeitentransfers in Malaysias Internetgeschichte
Mohamed Awang Lah half dabei, Malaysias frühe Internetinfrastruktur aus einer technischen Möglichkeit in eine nutzbare nationale Verbindung zu überführen. Die öffentlich zugänglichen Quellen verbinden ihn mit RangKom, JARING und dem Aufbau früher Netzwerkkapazitäten. Sie zeigen…

Global Regionaler ISP
ROYA Communications: Welche Belege AS210837s operative Realität stützen können
Die Analyse-Zusammenfassung zu ROYA Communications: Welche Belege AS210837s operative Realität stützen können erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…
Globale Cloud-Dienste
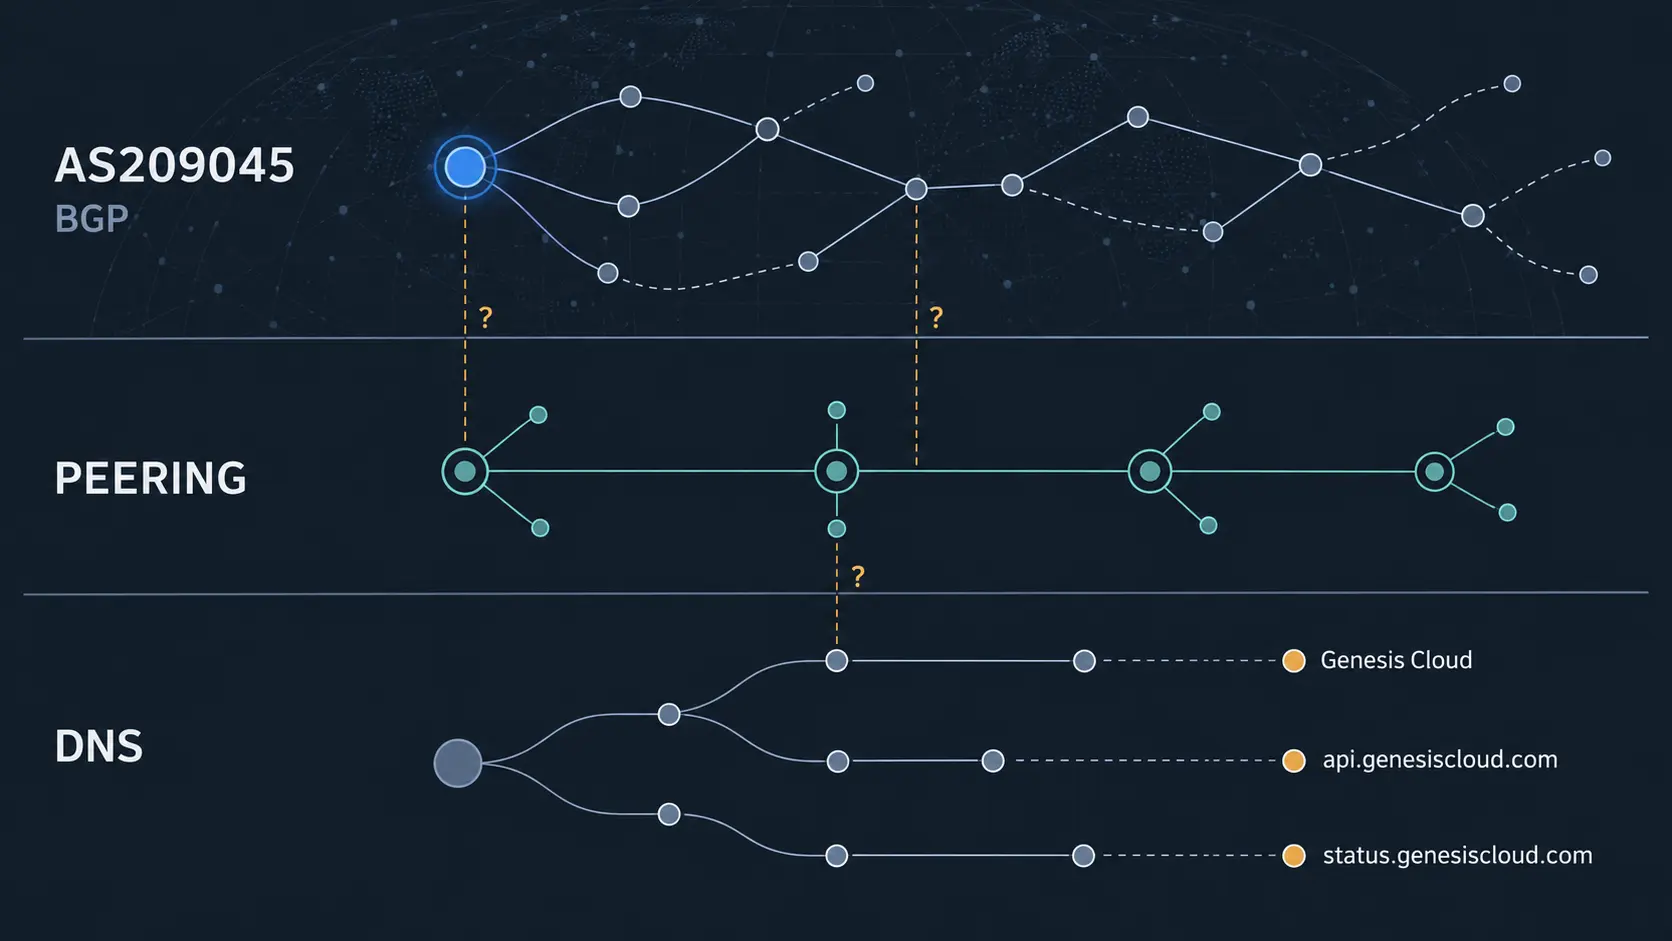
Genesis Cloud: Routing, Peering und DNS zeigen noch keine durchgängige Betriebskette
Die öffentlichen Spuren von Genesis Cloud lassen sich in mehrere technische Ebenen zerlegen: eine AS-Registrierung, beobachtbare Routen, deklarierte Peering-Beziehungen, DNS-Delegation sowie öffentlich erkennbare API- und Status-Endpunkte. Entscheidend ist jedoch die Lücke…
Fallakte
Die SHA-1-Zählung nach RFC 9919 ist kein Stilllegungsbeleg
RFC 9919 erlaubt Betreibern, die von OCSP-Clients verwendeten Hash-Algorithmen zu protokollieren. Ein stiller Responder beweist dennoch nicht, dass die gesamte abhängige Population SHA-1 verlassen hat: Das Skalierungsmodell verbirgt Nutzung absichtlich hinter Caches und…

Geschichte
RFC 2070 zog die Grenze vor dem Parser: Zeichen waren nicht ihre Bytes
Eine numerische Zeichenreferenz sollte dasselbe Zeichen bezeichnen, ganz gleich, ob die HTML-Datei in einer ASCII-kompatiblen oder einer mehrbyteigen UCS-Codierung gespeichert war. RFC 2070 machte diese Beständigkeit zu einer Architekturentscheidung: `charset` wählte die…

Geschichte
Ein anderer Realm machte denselben Hash wertlos: Was RFC 2069 über Verifier-Grenzen lehrte
Eine kopierte Verifier-Datei öffnete nicht automatisch jede Tür, an der derselbe Benutzer dasselbe Passwort verwendete. In RFC 2069 gehörte der Realm selbst zum geheimen Ausgangswert. Wechselte der Realm, wechselte `H(A1)`. Diese Begrenzung war echte Kompartimentierung. Sie…