
Zusammenfassung
- Öffentliche Register- und Routingdaten können zeigen, wie AS209045 beschrieben wird, welche Präfixe von Messpunkten aus sichtbar sind und welche Nachbarn oder Peering-Beziehungen dokumentiert sind. Sie beweisen für sich genommen weder globale Erreichbarkeit noch eine aktive bilaterale Geschäftsbeziehung.
- DNS-Einträge, die Platzierung von API- und Status-Endpunkten sowie beobachtbare Anwendungsantworten gehören zu verschiedenen Kontroll- und Betriebsebenen. Erst wenn diese Ebenen zeitlich und technisch zusammenpassen, entsteht ein belastbarer Hinweis auf Kundenkontinuitätsrisiken.
Die relevante Veränderung ist eine Beweiskette, nicht ein einzelner Eintrag
Bei einem Cloud-Anbieter wird die operative Abhängigkeit häufig an der falschen Stelle gesucht. Ein autonomes System kann registriert sein, Routen können in einem oder mehreren Kollektoren erscheinen, ein Unternehmen kann in PeeringDB einen Datensatz unterhalten und seine Domain kann auf bestimmte autoritative Nameserver delegiert sein. Jeder dieser Befunde ist realistisch prüfbar. Keiner beantwortet allein die Frage, ob ein Kunde seine Workloads über genau diese Infrastruktur erreicht oder ob ein Ausfall an einer Ebene durch eine andere Ebene aufgefangen werden kann.
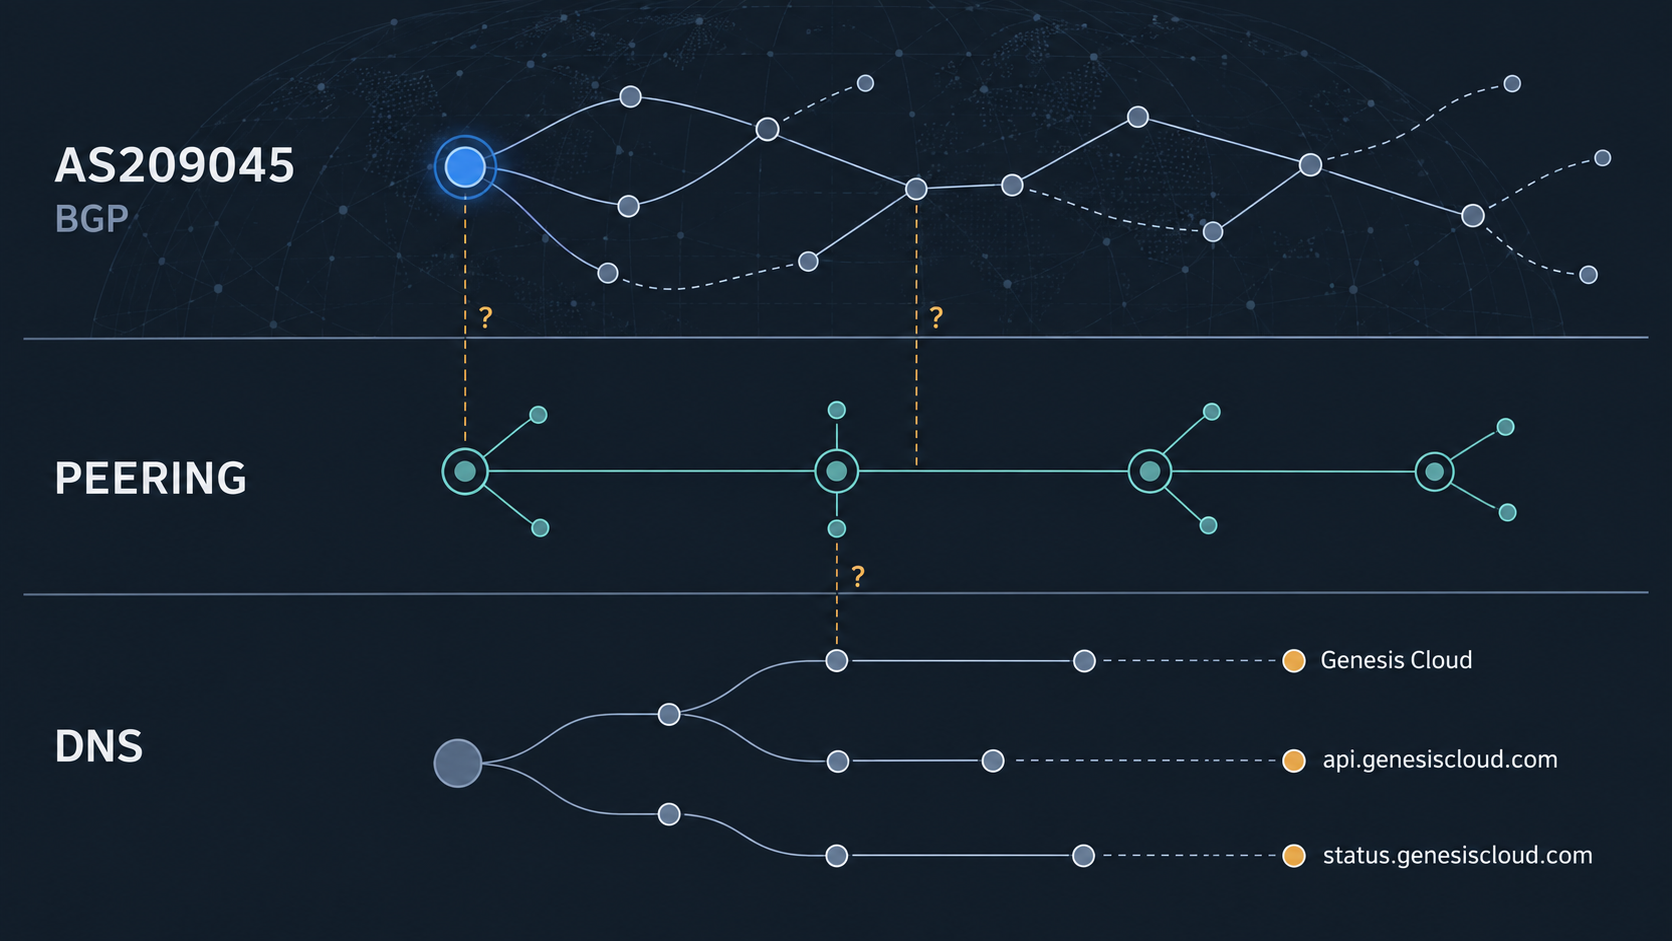
Für Genesis Cloud ist deshalb die zentrale Frage nicht, ob AS209045 existiert. Die relevante Frage lautet: Lässt sich der Weg von der registrierten Identität über tatsächlich sichtbare Präfixe und deklarierte Nachbarschaften bis zu DNS, API und Statuskommunikation unabhängig nachvollziehen? Die Registry- und Routing-Endpunkte für AS209045 bilden dafür den Ausgangspunkt: RIPE RDAP für AS209045, RIPE-Datenbankeintrag, die AS-Übersicht von RIPE Stat und die Liste angekündigter Präfixe.
Die Antwort muss außerdem zeitlich begrenzt werden. Die vorhandene Recherche hat keine Live-Webantworten oder HTTP-Bodies erfasst. Die aktuellen Werte aus Registry, BGP, Peering, DNS, Status und API sind daher Beweiskandidaten, keine festgestellten aktuellen Tatsachen. Das ist keine formale Einschränkung ohne wirtschaftliche Bedeutung. Gerade für einen Cloud-Dienst entscheidet die zeitliche Korrelation darüber, ob aus einer statischen Identität ein aktuelles Kontinuitätsrisiko wird.
AS209045: Registrierung ist der Anfang der Prüfung
Die Registrierung eines autonomen Systems ordnet eine Nummer einer Organisation oder einem verantwortlichen Datensatz zu. Sie kann eine deklarierte Zuständigkeit und technische Kontaktstruktur belegen. Sie beweist nicht, dass das System derzeit eine bestimmte Menge von Präfixen originatiert, dass sein Traffic über einen bestimmten Transitpfad läuft oder dass ein Cloud-Kunde seine Anwendung über dieses AS erreicht.
Für die operative Prüfung sind deshalb mindestens drei weitere Ebenen erforderlich. Erstens muss die Originierung relevanter Präfixe von unabhängigen Messpunkten aus sichtbar sein. Zweitens müssen die beobachteten AS-Pfade und Nachbarschaften mit den veröffentlichten oder registrierten Angaben plausibel übereinstimmen. Drittens muss eine Verbindung zwischen der Routingebene und den tatsächlich genutzten Dienstendpunkten bestehen. Die RIPE-Stat-Daten zur Routing-Historie, zu AS-Nachbarn und zur Suche nach Route- und Route6-Objekten helfen, diese Fragen getrennt zu halten.
Auch die externe Perspektive ist entscheidend. PeeringDB-Daten zum Netzwerk und zu NetIXLAN-Einträgen können deklarierte Präsenz, Ports oder Einrichtungen abbilden. Sie sind nützlich, aber nicht gleichbedeutend mit einer dauerhaft aktiven Session, einer bestimmten Verkehrsmenge oder einer vertraglich gesicherten Erreichbarkeit. Ein Eintrag beschreibt eine behauptete oder gepflegte Beziehung; er ersetzt keine Messung des tatsächlich propagierten Pfads.
Unabhängige BGP-Dienste und Kollektoren erweitern das Bild. bgp.tools, die RIS-Datenplattform und Route-Views können unterschiedliche Ausschnitte der Sichtbarkeit liefern. Wenn ein Präfix in mehreren unabhängigen Sammlungen erscheint, steigt die Evidenz für beobachtbare Originierung. Daraus folgt trotzdem nicht, dass es weltweit erreichbar ist. Kollektoren sehen nur ihre jeweiligen Sichtfelder; Filter, fehlende Messpunkte, lokale Routingentscheidungen und zeitliche Verzögerungen bleiben mögliche Bruchstellen.
Peering ist ein Mechanismus, keine Garantie für Dienstzugang
Peering wird in Anbieterbeschreibungen leicht als Synonym für gute Erreichbarkeit verwendet. Ökonomisch ist es jedoch nur ein Teil der Transportkette. Ein Peering-Punkt oder eine deklarierte Session kann Latenz und Transitkosten beeinflussen. Er sagt nicht automatisch, welche Präfixe dort angekündigt werden, wie stabil die Session ist, welche Rückwege existieren oder ob der API-Verkehr tatsächlich über diese Verbindung läuft.
Die operative Kette kann an mehreren Stellen brechen. Ein Präfix kann nur regional sichtbar sein. Ein Transitprovider kann eine Route selektiv filtern. Ein Rückweg kann über einen anderen Anbieter führen. Eine Route kann technisch vorhanden sein, während der Dienst dahinter nicht antwortet. Umgekehrt kann eine Anwendung erreichbar bleiben, obwohl ein bestimmtes AS nicht der einzige oder primäre Pfad ist.
Für Kunden bedeutet das: Die Existenz von Routingdaten verändert noch nicht automatisch die Ausfallwahrscheinlichkeit. Erst eine Korrelation aus Originierung, Pfadstabilität, DNS-Auflösung, TCP- oder TLS-Erreichbarkeit und Anwendungsebene kann zeigen, ob eine konkrete Abhängigkeit besteht. Die RIPE-Routing-Historie und die externen Kollektoren (RIS, Route-Views) sind deshalb nicht bloß Belege für ein Unternehmensprofil, sondern Instrumente zur Prüfung möglicher Brüche.
DNS lokalisiert einen Dienst, es identifiziert nicht dessen Betreiber
Die Domain-Ebene fügt der Analyse eine weitere Kontrollfläche hinzu. Die RDAP-Antwort für genesiscloud.com kann Registrierungsdaten und deren Grenzen zeigen. Die öffentlichen Abfragen für NS, SOA und A liefern Hinweise darauf, welche autoritativen Nameserver und Adressinformationen veröffentlicht werden. Für die Subdomain api.genesiscloud.com sind zusätzlich A-Daten und AAAA-Daten relevant; für status.genesiscloud.com die A-Auflösung.
Diese Daten können zeigen, wohin ein Resolver geleitet wird und wie sich die Delegation oder Adresse zu einem bestimmten Zeitpunkt darstellt. Sie beweisen jedoch nicht, wer Zugang zum DNS-Konto besitzt, wer eine IP-Adresse wirtschaftlich kontrolliert oder ob der Dienst hinter der Adresse von Genesis Cloud betrieben wird. DNS-Delegation ist eine technische Wegweisung, kein Nachweis der letztendlichen Kontrolle.
Für die Kontinuität ist diese Unterscheidung wesentlich. Ein Anbieter kann DNS und Anwendung bei unterschiedlichen Dienstleistern betreiben. Ein Wechsel der autoritativen Nameserver kann die Auflösung verändern, ohne dass die Compute-Infrastruktur gleichzeitig umzieht. Eine unveränderte DNS-Antwort kann fortbestehen, während die API dahinter gestört ist. Ein neuer A- oder AAAA-Eintrag kann sichtbar werden, ohne dass alle Kundenpfade, Zertifikate, Firewalls und Rückwege funktionieren.
API und Statusseite müssen mit dem Netzwerkereignis korrelieren
Die öffentlich auffindbaren Endpunkte developers.genesiscloud.com, die Compute-API-Dokumentation und der Terraform-Provider auf GitHub beschreiben beziehungsweise nutzen eine Anwendungsschicht. Sie können Aufschluss über Schnittstellen, Ressourcennamen und Automatisierungswege geben. Sie beweisen nicht, dass ein dokumentierter Endpoint zu jedem Zeitpunkt erreichbar ist oder dass eine Infrastrukturänderung Kundenressourcen unverändert lässt.
Die Statusübersicht und die Liste gemeldeter Vorfälle sind deshalb als eigene Evidenzschicht zu behandeln. Ein Statussignal kann einen First-Party-Vorfall dokumentieren, ersetzt aber keine unabhängige Messung der API. Umgekehrt kann eine API antworten, während einzelne Regionen, Kontrollpfade oder Kundenoperationen beeinträchtigt sind. Aussagekräftig wäre eine zeitliche Übereinstimmung zwischen einer Route- oder DNS-Änderung, einer beobachtbaren Änderung der API-Antwort und einem dokumentierten Vorfall.
Genau diese Korrelation ist mit dem vorhandenen Material nicht festgestellt. Die Forschungsgrenze lautet daher nicht, dass keine technische Verbindung existiert. Sie lautet, dass die Verbindung aus den erfassten öffentlichen Unterlagen nicht unabhängig und durchgehend beobachtet wurde.
Zertifikate und historische DNS-Daten erweitern den Zeitraum, nicht die Gewissheit
Certificate-Transparency-Daten von crt.sh können Subdomains sichtbar machen, für die Zertifikate ausgestellt wurden. Historische DNS-Daten von SecurityTrails für genesiscloud.com und für api.genesiscloud.com können vergangene Auflösungen oder Nameserver-Zustände ergänzen. Beides ist nützlich, um Veränderungen zeitlich einzuordnen.
Ein Zertifikat beweist aber weder laufenden Dienstbetrieb noch wirtschaftliche Kontrolle. Historische DNS-Daten sind Beobachtungen eines früheren Zustands und können durch TTLs, Providerwechsel, Datensatzgrenzen oder Messzeitpunkte unvollständig sein. Sie machen eine Hypothese prüfbar; sie verwandeln sie nicht in einen aktuellen Befund.
Welche Bedingungen aus Erklärungen ein Kontinuitätsrisiko machen würden
Für Kunden und Investoren entsteht ein belastbareres Risikoindikatorenset erst, wenn mehrere Bedingungen gleichzeitig erfüllt sind:
- Relevante Präfixe werden über mehrere unabhängige Kollektoren sichtbar und bleiben über einen definierten Zeitraum stabil.
- Origin-AS, AS-Pfade und Nachbarschaften stimmen mit den erklärten beziehungsweise registrierten Beziehungen plausibel überein.
- Die für Website, API und Statusseite aufgelösten Adressen lassen sich technisch mit den beobachteten Hosting- oder Netzwerkpfaden verbinden.
- Änderungen an Route oder DNS fallen zeitlich mit messbaren Veränderungen der API-Erreichbarkeit oder dokumentierten First-Party-Incidents zusammen.
- RPKI-Validierung zeigt, ob relevante Präfixe bei einer Änderung selektiv als ungültig erscheinen und dadurch von Teilen des Internets gefiltert werden könnten.
Selbst dann wäre globale Erreichbarkeit nur mit einem ausdrücklich definierten Messdesign zu behaupten. Ein einzelner Resolver, ein einzelner BGP-Kollektor oder eine einzelne Statusseite reicht nicht aus. Die geeignete Schlussfolgerung wäre zunächst regional und zeitlich begrenzt: Von diesen Messpunkten aus wurde eine Änderung beobachtet, die mit diesem Dienstpfad vereinbar ist.
Der wirtschaftliche Mechanismus bleibt bedingt
Die mögliche wirtschaftliche Wirkung liegt in der Übersetzung technischer Brüche in Kundenkosten. Wenn eine Management-API nicht erreichbar ist, können Provisionierung, Skalierung, Credential-Rotation oder Incident-Reaktion ausfallen. Wenn DNS fehlerhaft delegiert oder nicht aktualisiert wird, kann ein Dienst trotz laufender Maschinen nicht gefunden werden. Wenn Routing nur aus bestimmten Netzen sichtbar ist, können regionale Kunden unterschiedliche Ausfälle erleben. Wenn der Statuskanal unabhängig vom API-Pfad betrieben wird, kann die Statusseite verfügbar bleiben, obwohl Kontrolloperationen scheitern.
Diese Kette ist plausibel, aber im vorliegenden Datensatz nicht als konkreter Genesis-Cloud-Vorfall nachgewiesen. Die Verbindung zwischen öffentlicher Netzwerkidentität und Kundennutzung muss weiterhin getestet werden. Für die Beurteilung von Portabilität und Ausweichfähigkeit sind deshalb nicht nur Terraform-Konfigurationen oder API-Dokumentation relevant, sondern auch exportierbare Daten, alternative Zugangspfade, DNS-TTLs, Wiederherstellungszeiten und die Möglichkeit, Ressourcen ohne funktionierende zentrale Kontrolle zu verwalten.
Die Terraform-Provider-Quelle zeigt, dass Automatisierung ein beobachtbarer Teil der Kundenbeziehung ist. Daraus folgt aber weder, dass jede Ressource portierbar ist, noch dass ein Ausfall der API automatisch einen vollständigen Verlust der Workloads verursacht. Das konkrete Risiko hängt von den Kundenverträgen, den gespeicherten Zuständen, den Zugangsdaten, den Netzwerkabhängigkeiten und den Wiederanlaufverfahren ab.
Schlussfolgerung: Die nächste Beobachtung muss Ebenen verbinden
Die öffentliche Evidenz beschreibt Genesis Cloud derzeit als mehrere unterscheidbare Schichten: AS-Identität, Routingbeobachtung, Peeringangaben, DNS-Delegation, Anwendungsendpunkte und Statuskommunikation. Die entscheidende Aussage ist negativ, aber operativ nützlich: Aus diesen Schichten lässt sich noch keine unabhängig beobachtete, durchgängige Kette von AS209045 bis zur globalen Anwendungserreichbarkeit ableiten.
Der nächste belastbare Schritt wäre kein weiterer isolierter Registereintrag. Er wäre ein wiederholbares Messfenster, das dieselben Präfixe, mehrere Kollektoren, autoritative DNS-Antworten, API- und Statusverhalten sowie gegebenenfalls RPKI-Validierung zeitlich zusammenführt. Erst eine solche Korrelation könnte zeigen, ob eine Änderung an Routing oder DNS tatsächlich in Kundenkontinuitätsrisiken übersetzt wird – und ob diese Risiken regional, temporär oder strukturell sind.
Bis dahin sollten öffentliche Erklärungen als Hinweise auf Architektur und Zuständigkeit gelesen werden, nicht als Beweis für operative Kontrolle. Für Entscheidungsträger ist genau diese Grenze der relevante Befund: Die Identität ist dokumentiert, die Kausalverbindung zur Dienstkontinuität bleibt zu prüfen.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten