
Zusammenfassung
- Die Verbindung zwischen ROYA Communications and Internet Services Company Ltd und AS210837 ist eine begrenzte administrative Zuordnung; aus ihr folgt weder ein Nachweis aktuellen Betriebs noch technischer Kontrolle.
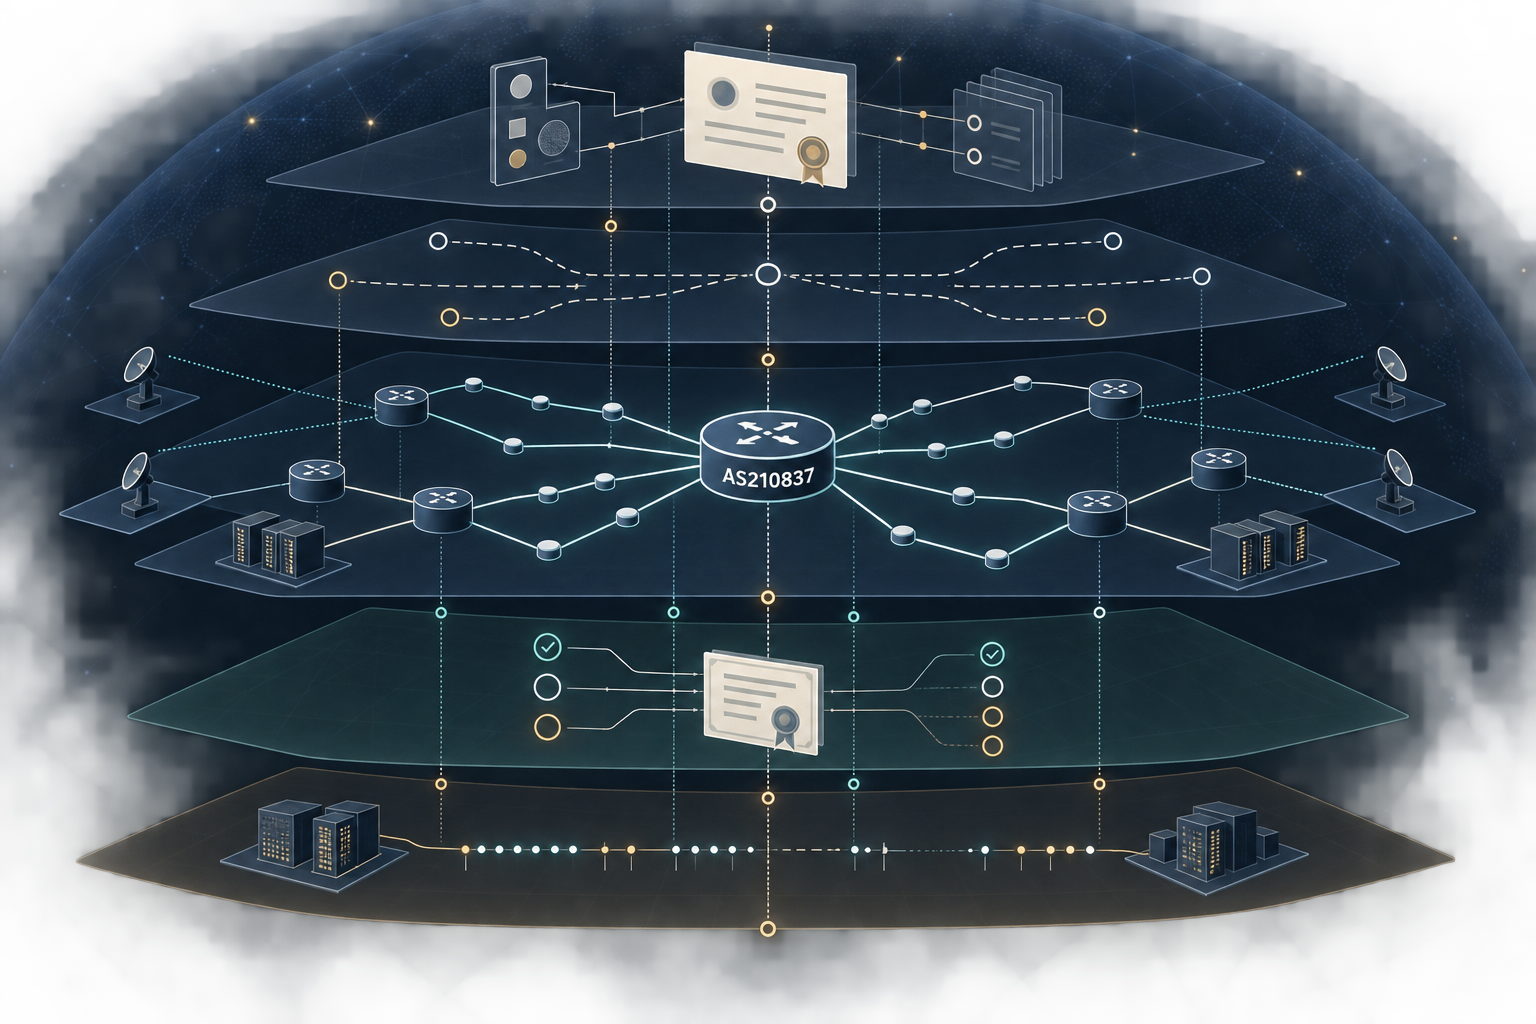
- Eine belastbare Kontinuitätsaussage braucht zeitgestempelte, unabhängige Belege für Identität, angekündigte Routen, Erreichbarkeit, Abhängigkeiten, betriebliche Handlungen und wiederholte Erholung.
Die erste Trennung: Identität ist nicht Betrieb
Die Untersuchung beginnt mit einer Frage, die leicht zu weit ausgelegt wird: Wem ist AS210837 öffentlich zugeordnet? Die RIPE-Datenbank und RDAP sind dafür die naheliegenden autoritativen Quellen. Ein Aut-num-Objekt, Organisationsverweis, Maintainer oder historischer Eintrag kann zeigen, welche administrative Identität mit einer autonomen Systemnummer verbunden ist. Die für diese Recherche verfügbaren öffentlichen Unterlagen verbinden ROYA Communications and Internet Services Company Ltd mit AS210837. Eine aktuelle Antwort der Registry- oder RDAP-Endpunkte wurde jedoch nicht abgerufen. Diese Zuordnung ist daher als begrenzte Verbindung und nicht als frisch verifizierter Registerbefund zu behandeln. (RIPE Database: AS210837) (RDAP: AS210837)
Damit ist die erste Beweisstufe umrissen. Sie kann die Frage nach dem Namen, der Organisation und den administrativen Referenzen beantworten. Sie kann aber nicht allein zeigen, dass das Unternehmen gegenwärtig ein Netz betreibt, Kundenzugänge bereitstellt, Router kontrolliert oder für jede Aktivität verantwortlich ist, die mit der ASN in Verbindung gebracht wird.
Erklärte Absicht und beobachtete Ankündigung
Die nächste Stufe betrifft IRR-Objekte. Route- und route6-Einträge können eine deklarierte Absicht dokumentieren: Ein Präfix soll von einem bestimmten Origin-AS angekündigt werden. Das ist für die Prüfung der vorgesehenen Routing-Beziehung nützlich, bleibt aber eine Erklärung beziehungsweise ein Datenbankeintrag. Es ist kein Beweis dafür, dass eine BGP-Ankündigung aktuell sichtbar ist, dass sie von ROYA selbst ausgelöst wurde oder dass die Route kryptografisch beziehungsweise operativ abgesichert ist. Die einschlägige RIPE-Suche nach Route- und Route6-Objekten wäre deshalb mit zeitgestempelten Beobachtungen aus Routing-Kollektoren abzugleichen. (RIPE IRR-Suche nach AS210837)
Für den beobachteten Teil der Kette sind RIPEstat und unabhängige BGP-Sichten entscheidend. Die AS-Übersicht kann den Untersuchungsrahmen strukturieren. Die Endpunkte für angekündigte Präfixe, BGP-Zustand, Nachbarn, Updates und Routing-Historie können — sofern abgerufen — zeigen, welche Präfixe von Kollektoren gesehen wurden, über welche Pfade sie erschienen und wie sich die Sichtbarkeit über einen Zeitraum veränderte. Für diese Recherche wurden keine aktuellen Werte dieser Endpunkte abgerufen. Daher lassen sich für AS210837 hier weder aktuelle Präfixzahlen noch Nachbarn, Pfade, Update-Zeitpunkte oder eine gegenwärtige Ankündigungsaktivität als Tatsache ausgeben. (RIPEstat AS-Übersicht) (angekündigte Präfixe) (BGP-Zustand) (AS-Nachbarn) (BGP-Updates) (Routing-Historie) (BGPlay)
Diese Einschränkung ist keine Nebensache. Eine einzelne Beobachtung kann belegen, dass ein Kollektor zu einem Zeitpunkt eine Route gesehen hat. Sie beweist nicht automatisch, dass jeder Standort erreichbar war, dass Datenverkehr den vorgesehenen Weg nahm oder dass der Betreiber die Ursache und Behebung einer Änderung kontrollierte. Umgekehrt beweist das Ausbleiben einer Beobachtung nicht, dass keine Route existierte. Kollektoren haben unterschiedliche Perspektiven, Messintervalle und Abdeckungen.
RPKI reduziert eine bestimmte Unsicherheit — nicht alle
RPKI beantwortet eine eng definierte Frage: Ist ein bestimmtes Präfix-Origin-Paar durch eine Route Origin Authorization gedeckt und wie wird es validiert? Ein Ergebnis „Valid“ kann die Aussage stützen, dass der Origin für dieses Präfix autorisiert ist. Es authentifiziert jedoch nicht den vollständigen AS-Pfad, beweist keine Durchsetzung durch Upstream-Netze und stellt weder Erreichbarkeit noch Dienstkontinuität her. Die RPKI-Prüfung muss deshalb für jedes Präfix und jeden Origin getrennt erfolgen. Ein globales Urteil über „die Sicherheit von AS210837“ wäre aus einem einzelnen Validierungsstatus nicht ableitbar. (RIPEstat RPKI-Historie) (Cloudflare RPKI-Ansicht für AS210837) Die technischen Grenzen der Origin-Validierung sind außerdem in RFC 6482 und RFC 6811 beschrieben. (RFC 6482) (RFC 6811)
Abhängigkeiten statt Etiketten
Eine weitere Prüfungsebene betrifft die Infrastruktur, auf der Erreichbarkeit beruht. PeeringDB kann — falls ein passender Datensatz existiert — vom Betreiber gepflegte Angaben zu Netzwerk, Einrichtungen, Internetknoten und Routing-Policy liefern. Ein vorhandener Datensatz beweist aber keine aktiven Sitzungen. Ein fehlender Datensatz beweist weder fehlendes Peering noch fehlenden Transit. Er ist ein Hinweis, der mit beobachteten Pfaden und anderen Quellen verbunden werden muss. (PeeringDB-Netzabfrage für AS210837)
BGPView, bgp.tools und verwandte Aggregatoren können ergänzende Ansichten zu Präfixen sowie vermuteten Upstream- oder Peer-Beziehungen liefern. Solche Bezeichnungen sind nützlich, um Hypothesen zu bilden und Veränderungen zu suchen. Sie begründen jedoch keine Aussage über kommerzielle Verträge, tatsächliche Verantwortlichkeit oder vollständige aktuelle Sichtbarkeit. (BGPView-Präfixe) (BGPView-Upstreams) (BGPView-Peers) (bgp.tools AS210837) (CAIDA AS Rank) (Hurricane Electric BGP Toolkit) (IODA) (Cloudflare Radar Routing)
Für eine Kontinuitätsanalyse müsste man die Abhängigkeiten zeitlich und technisch beschreiben: Welche Upstreams oder Exchanges erscheinen in mehreren unabhängigen Sichten? Ändern sich Pfade gleichzeitig mit einem Ausfall? Gibt es eine einzelne Abhängigkeit, deren Verlust die Erreichbarkeit überproportional reduziert? Eine aus einem Aggregator übernommene Liste ist dafür nur der Anfang. Die entscheidende Frage lautet, ob die Beobachtung reproduzierbar ist und mit einem konkreten Mechanismus verbunden werden kann.
Was ein Reparaturnachweis leisten müsste
Ein stabiler Kontrollplaneintrag oder die Rückkehr einer Route ist kein alleiniger Beweis für die Wiederherstellung eines Dienstes. Die Route kann wieder sichtbar sein, während Datenpfade, DNS, Zugangsnetze, Stromversorgung, Konfigurationen oder Kundensysteme weiterhin beeinträchtigt sind. Ebenso kann eine interne Reparatur erfolgt sein, ohne dass sie aus öffentlichen Routingdaten eindeutig hervorgeht.
Ein belastbarer Wiederherstellungsnachweis müsste daher mindestens fünf Elemente verbinden:
- Vorher-Zustand: zeitgestempelte Beobachtungen der betroffenen Präfixe, Pfade und Erreichbarkeit.
- Ereignis: eine klar begrenzte Änderung, ein Ausfall oder eine Unterbrechung mit nachvollziehbarem Zeitfenster.
- Kontrolle: technische oder organisatorische Belege dafür, wer die relevante Konfiguration, Verbindung oder Ressource ändern konnte.
- Nachher-Zustand: unabhängige Beobachtungen von mehreren Kollektoren und, wo möglich, Datenplanevidenz.
- Dauerhaftigkeit: wiederholte Messungen über einen angemessenen Zeitraum, einschließlich der Abhängigkeiten, die beim nächsten Fehler erneut ausfallen könnten.
Für ROYA und AS210837 liegt in dieser Recherche keine solche aktuelle Ereignis- und Wiederherstellungsserie vor. Das Ergebnis ist deshalb keine Behauptung über einen Ausfall, eine Reparatur oder ein Versagen. Es ist eine präzise Grenze dessen, was die derzeit zusammengestellte öffentliche Quellenkette tragen kann.
Der praktische Prüfpfad
Für Betreiber, Aufsicht, Kunden und Untersuchende ergibt sich daraus ein sequenzieller Prüfpfad. Zuerst wird die administrative Identität aus RIPE Database und RDAP mit Datum und Abfragekontext dokumentiert. Danach werden deklarierte IRR-Objekte von beobachteten BGP-Ankündigungen getrennt. Für jede sichtbare Route werden Präfix, Origin, Pfad, Kollektorperspektive und Zeitfenster erfasst. RPKI wird je Präfix-Origin-Paar ausgewertet. PeeringDB und Aggregatoren dienen zur Hypothesenbildung über Abhängigkeiten, nicht als Ersatz für Betriebsnachweise. Anschließend werden Erreichbarkeit und Wiederholbarkeit geprüft.
Erst wenn diese Ebenen zusammenpassen, kann eine vorsichtige Aussage über operative Kontrolle oder Kontinuität entstehen.
Der wichtigste Befund ist damit methodischer und zugleich praktischer Natur: Eine ASN-Registrierung kann eine Identitätsfrage öffnen, aber sie schließt keine Betriebsfrage. Routingdaten können Sichtbarkeit zeigen, aber nicht automatisch Verantwortung, Kundenservice oder Reparaturqualität. RPKI kann Origin-Autorisierung stützen, aber nicht den vollständigen Pfad oder die Verfügbarkeit. Und eine wieder sichtbare Route kann ein erster Hinweis auf Erholung sein, nicht deren endgültiger Beweis.
Das untersuchte Unternehmen ist im BTW-Verzeichniseintrag zu ROYA Communications verknüpft. Der Eintrag ersetzt keinen aktuellen Betriebsnachweis.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten