
Profil
Research
Research Profilanalyse verbindet die Berichterstattung über Personen, Unternehmen, Institutionen und weitere Entitäten für Leser, die die Subjekte hinter der BTW.MEDIA-Berichterstattung vergleichen. Die Seite hilft beim Vergleich öffentlicher Profile, zugehöriger Ereignisse, Evidenzpakete, Rollenwechsel, operativer Präsenz, Governance-Exposition, organisatorischer Verknüpfungen und Marktrelevanz, während Organisations- und Personendatensätze von der gewöhnlichen Nachrichtenchronologie getrennt bleiben. Leser können das Subjekt hinter der Schlagzeile verstehen, die Belege, die dieses Profil stützen, sowie die Infrastruktur- oder Marktbeziehungen, die das Profil relevant machen. Sie sehen, wen oder was das Profil repräsentiert, welche öffentlichen Quellen es stützen, wie es mit Unternehmen, Märkten, Governance-Gremien oder Ereignissen verbunden ist und welche Änderungen weitere Aufmerksamkeit verdienen, während sich das Subjekt weiterentwickelt.

Geschichte
Der Namensraum blieb. Seine Registrierung wurde historisch: RFC 3187
Im Jahr 2017 erklärte die IETF nicht den ISBN-Namensraum für bedeutungslos. Sie verschob RFC 3187 in den Status Historic, weil ein neues Registrierungsmodell die alte Beschreibung ersetzt hatte. Der beständige Name überlebte, indem sich seine Governance änderte — genau die…
IETF
Der Agent schwieg. Der Score bestrafte, was der Prüfer nicht sehen konnte.
NBTP will fehlende Heartbeats, ausgelassene Oracle-Fenster und gleichzeitige Stille in Vertrauensabbau übersetzen. Das kann den Betrieb unterstützen, solange eine Beobachtungslücke nicht unbemerkt zum Urteil über den Agenten wird.

Geschichte
RFC 1180 erklärte TCP/IP und verwies danach zurück auf die Standards
Im Januar 1991 boten T.J. Socolofsky und C.J. Kale Netzwerkfachleuten einen konkreten Weg, ein IP-Datagramm vom Quellhost über einen Router zum Zielhost zu verfolgen. Zugleich zogen sie eine klare Grenze: Das Memo erklärte TCP/IP, definierte es aber nicht.

Geschichte
Ein Eintrag nannte den Pfad aktiv. Weitergeleitet wurde anderswo: RFC 3186
Die Pfaddatenbank war wichtig genug, um Nutzer, Geschwindigkeit, Modus, Adresspaar und Zustand zu führen. Trotzdem stellte RFC 3186 klar: Sie wurde nicht für die Weiterleitung benutzt. Zwischen Inventar und laufendem Pfad lag genau die Beweislücke, die eine transparente…
Geschichte
Die Referenz war ungeschützt. Ihre Erkennung war keine Authentisierung: RFC 3185
Ein Empfänger konnte die richtige `CEKReference` erkennen und dennoch nichts über den Absender wissen. Das Attribut lag in den ungeschützten CMS-Attributen; jeder konnte ein Objekt mit dem bekannten Wert erzeugen. RFC 3185 trennte damit Schlüsselzustand von Identität — und warnte…

IETF
Der Schlüssel wechselte. Dieselbe Instanz blieb nur durch ihr Register erkennbar.
Eine OAuth-Attestation kann aktuellen Schlüsselbesitz belegen. Sie kann nicht aus sich heraus erzählen, warum der neue Schlüssel noch zu derselben Client-Instanz gehört. Diese Kontinuität entsteht in einem vom Attester geführten Enrollment-Register, in Lebenszyklusregeln und in…
Geschichte
Eine OID fehlte – und ohne Typ sagt „gültig signiert“ zu wenig: RFC 3183
RFC 3183 beschrieb vier verschiedene Signaturrollen, ließ im veröffentlichten Text aber ausgerechnet die Objektkennung des Attributs aus, das diese Rollen unterscheidbar machte. Ein verifiziertes Erratum ergänzte später `id-aa-signatureType`. Der kleine Fehler zeigt ein großes…
Geschichte
Die Firewall durfte ablehnen, aber nicht die Kommunikation versehentlich zerstören: RFC 2979
Im Oktober 2000 zog ein Informational RFC eine Grenze, die Paketfilter oft verwischten: Eine Organisation durfte Datenverkehr aus Sicherheitsgründen zurückweisen, eine Firewall sollte aber nicht unbeabsichtigt eine legitime, standardkonforme Nutzung scheitern lassen. Verursachte…

IETF
Der ICV war gültig. Der Pfadbericht konnte trotzdem falsch sein.
Eine erfolgreiche IOAM-Integritätsprüfung schützt eine klar begrenzte Aussage über Bytes, Schlüssel und Zustand. Sie beweist weder Vollständigkeit noch ehrliche Selbstauskunft aller Knoten und schon gar nicht den Erfolg einer darauf gestützten Betriebsentscheidung.

Geschichte
Der Name gelangte in RSVP. Die Autorität musste seine Bedeutung noch bestimmen: RFC 3182
Auf einem RSVP-Pfad konnte der Policy Locator eines Benutzers weitergereicht werden, während der Berechtigungsnachweis bereits die Identität des aktuellen Netzknotens bezeichnete. RFC 3182 machte damit eine unbequeme Wahrheit sichtbar: Das Subjekt, über das gesprochen wurde, und…

Geschichte
Eine geschützte Peer-Verbindung konnte dennoch nicht vertrauenswürdige MASC-Claims weitertragen: RFC 2909
MASC teilte Multicast-Adressraum in befristete, hierarchisch verschachtelte Claims. Der Sicherheitsabschnitt von 2000 benannte eine weitere Grenze: Der Schutz des nächsten Peers machte nicht jedes weitergeleitete Update vertrauenswürdig.
IETF
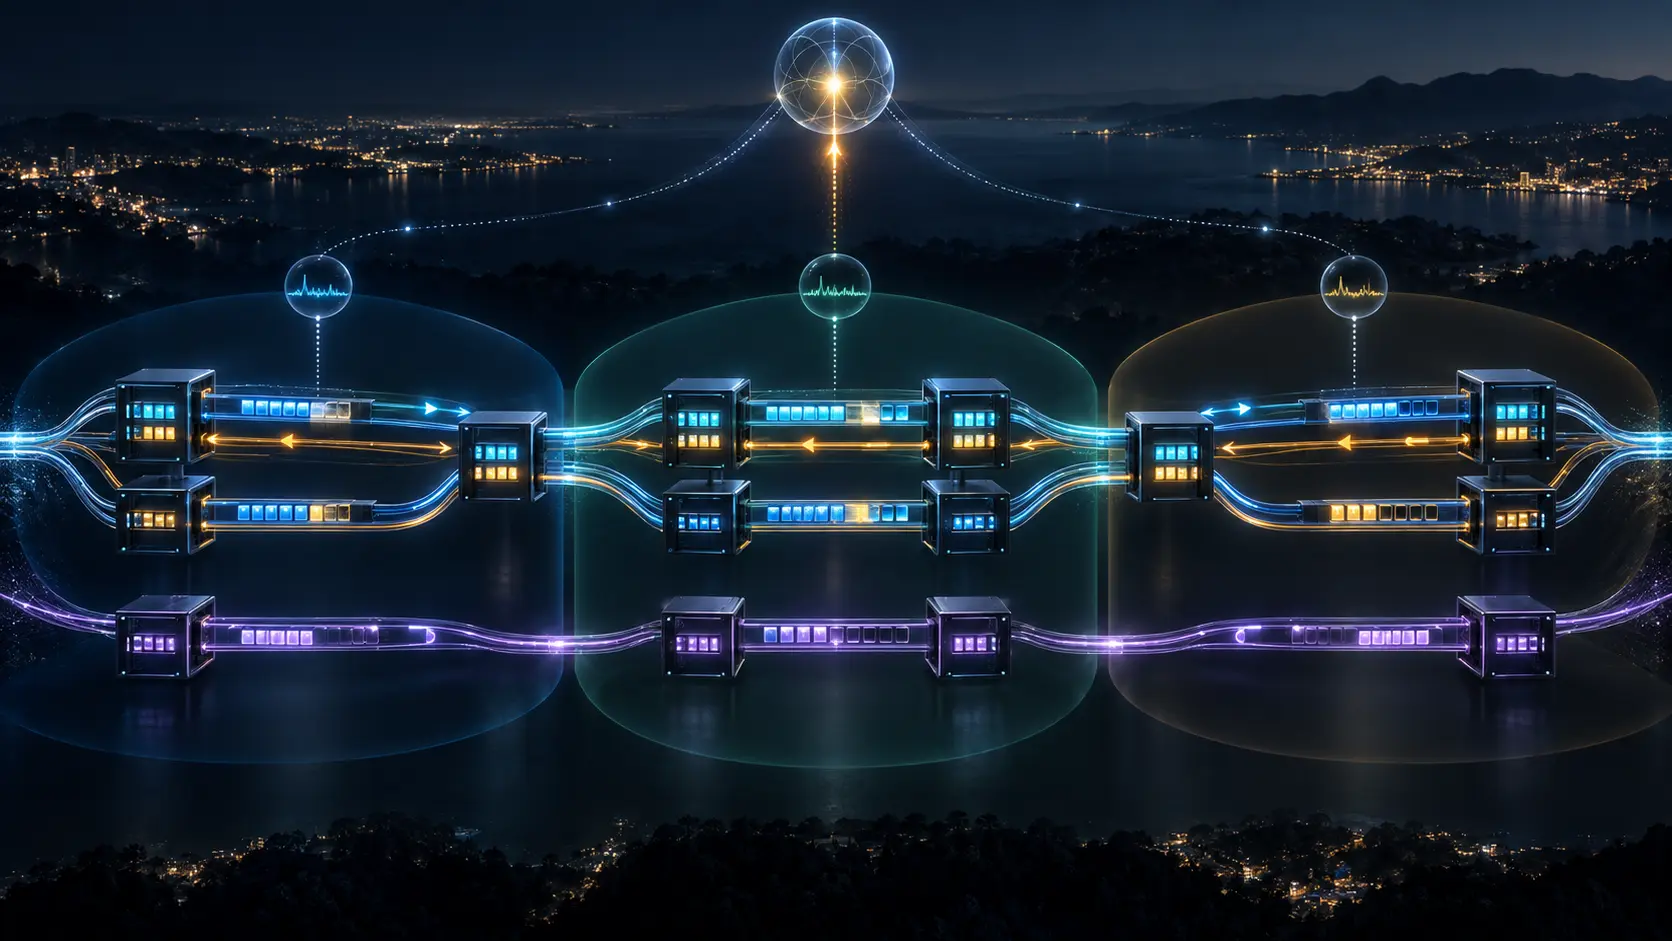
Der Controller schloss beide Richtungen ab. Unterbrechungsfreiheit war nicht bewiesen
Feingranulare optische Transporte lassen sich im Betrieb vergrößern oder verkleinern. Doch ein grüner Abschluss am Multi-Domain-Koordinator ist nur die Schlussfolgerung eines Controllers. Richtungen, Domänen, Arbeits- und Schutzpfade, Tributary Slots und Kundendaten behalten ihre…
Nordamerika-Rechenzentrum-Trends
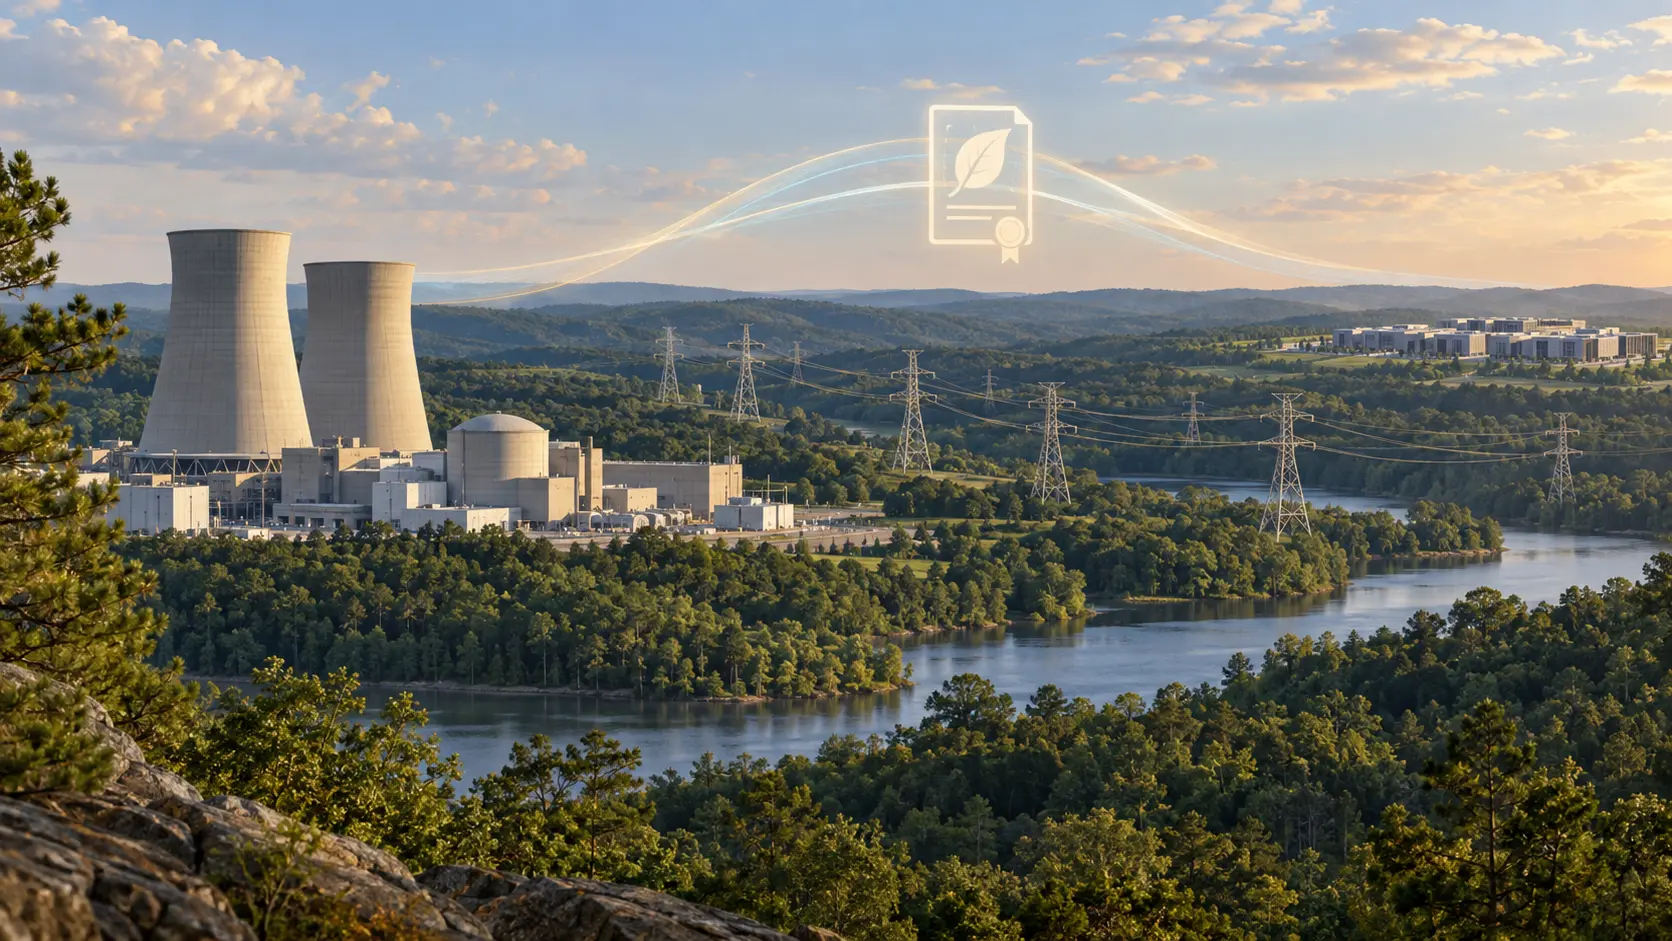
96 Megawatt sind keine Google vorbehaltene Strommenge
Georgia Power verbindet einen geplanten Kernkraftwerks-Uprate mit Googles Anspruch auf Umweltattribute und stellt rund 900 Millionen US-Dollar an Kundenvorteilen in Aussicht. Ob daraus ein Vorteil für alle wird, entscheidet sich an Tarif, Kostenrechnung und Risikoverteilung…

Geschichte
Der neue Datenstrom gewann die Zulassung. Seine Verteidigungspriorität musste noch den nächsten Ankömmling überstehen: RFC 3181
Wenn Kapazität nicht für alle reicht, entscheidet nicht zwingend die Ankunftszeit. RFC 3181 erlaubte einem späteren Datenstrom, eine ältere Reservierung zu verdrängen. Aus diesem Sieg wurde jedoch kein ewiges Recht: Eine Priorität half beim Eintritt, eine andere verteidigte…

Berichte
APNIC führt den Ausfall von acht Diensten auf eine fehlgeleitete Load-Balancer-Entleerung zurück
APNIC zufolge wurde bei der Wartung eines Load-Balancer-Knotens der Schritt zum Abbau von Verbindungen versehentlich am anderen Knoten ausgeführt. Der Ausfall betraf acht Dienste. Die Mitteilung nennt 15 Minuten Dauer, obwohl zwischen den veröffentlichten Start- und Endzeiten 17…

Geschichte
Eine AS-Nummer, 256 Multicast-Adressen – und die Vier-Byte-Grenze
GLOP machte einen statischen Multicast-Block aus einer bereits vergebenen Netznummer berechenbar. Die Regel war einfach, aber das entliehene AS-Feld war nur zwei Byte breit.

IETF
Der Batch-Beweis war gültig. Wie viele Token sind wirklich im Bestand?
Privacy Pass kann mehrere Ausstellungen bündeln und Beweisarbeit amortisieren. Damit entsteht aber keine automatische Bestandsbuchhaltung. Zwischen gültigem Sammelbeweis, einzelnen Antworten, Finalisierung, dauerhaftem Speichern und späterer Einlösung liegen getrennte…

Geschichte
Die Laufzeit antwortete 231. Das Skript schuldete noch einen Abschlussbeleg: RFC 3179
Eine Steuerung kann eine korrekte Antwort geben, obwohl die Arbeit noch läuft. RFC 3179 machte diesen zeitlichen Abstand lesbar: Eine Nachricht bestätigte einen Laufzeitzustand, weitere Nachrichten meldeten Zwischenergebnisse oder Fehler, und erst ein späteres Ereignis markierte…

IETF
Der ACME-Auftrag nannte ein Profil. Das Zertifikat musste es trotzdem belegen.
ACME Profiles verankert die Auswahl einer Ausstellungsrichtlinie im Auftrag. Der String verbessert die Steuerung, ist aber kein Konformitätssiegel für Zertifikatsfelder, Rollout oder Akzeptanz durch Gegenstellen.

Geschichte
Das IPv6-/48 war ein Ausgangspunkt, kein Maß für jeden Standort
Das /48 verschwand nicht aus der Diskussion, weil IPv6-Adressen knapp wurden. Der Streit entstand, als aus einer einfachen Empfehlung Regeln für Endstandorte werden sollten, deren Netze und Wachstum sehr unterschiedlich ausfielen.