
Profil
Research
Research Profilanalyse verbindet die Berichterstattung über Personen, Unternehmen, Institutionen und weitere Entitäten für Leser, die die Subjekte hinter der BTW.MEDIA-Berichterstattung vergleichen. Die Seite hilft beim Vergleich öffentlicher Profile, zugehöriger Ereignisse, Evidenzpakete, Rollenwechsel, operativer Präsenz, Governance-Exposition, organisatorischer Verknüpfungen und Marktrelevanz, während Organisations- und Personendatensätze von der gewöhnlichen Nachrichtenchronologie getrennt bleiben. Leser können das Subjekt hinter der Schlagzeile verstehen, die Belege, die dieses Profil stützen, sowie die Infrastruktur- oder Marktbeziehungen, die das Profil relevant machen. Sie sehen, wen oder was das Profil repräsentiert, welche öffentlichen Quellen es stützen, wie es mit Unternehmen, Märkten, Governance-Gremien oder Ereignissen verbunden ist und welche Änderungen weitere Aufmerksamkeit verdienen, während sich das Subjekt weiterentwickelt.

IETF
Ein Löschbefehl kann die Domain eines anderen beschädigen: RFC 9874 und die Kontrolle von EPP-Abhängigkeiten
Eine zerstörerische Änderung im Lebenszyklus eines EPP-Objekts bleibt nicht zwangsläufig auf den anfordernden Kunden beschränkt. Ist ein untergeordneter Host noch mit Domains verknüpft, die von anderen Kunden gesponsert werden, kann seine Löschung DNS-Abhängigkeiten verändern…

IETF
Die zweite Adresse wird zur primären: Was RFC 9873 an EPP-Kontaktdaten ändert
Eine EPP-Kontaktaktualisierung kann nun einen klareren Zustandsübergang abbilden: Ein Kontaktobjekt erhält eine zusätzliche E-Mail-Adresse, und das optionale Attribut `primary` benennt die Adresse, die als primär behandelt werden soll. Das Protokoll speichert diese Beziehung; es…
IETF
Default Reject macht fehlende EBGP-Policy von stiller Befugnis zum sichtbaren Fehler
Eine externe BGP-Sitzung kann aufgebaut sein, obwohl die Befugnis zum Empfang oder zur Ankündigung von Routen ungeklärt bleibt. RFC 8212 schließt diese Lücke: Ohne Import-Policy werden keine Routen angenommen, ohne Export-Policy keine angekündigt. Entscheidend ist nicht nur, ob…

Geschichte
Die Kette, die einen öffentlichen Schlüssel glaubwürdig machte: PEM-Zertifikatsverwaltung
Ein öffentlicher Schlüssel weist seinen Besitzer nicht aus eigener Kraft aus. RFC 1422 ordnete die Zuordnung von Namen und Schlüsseln deshalb in ein System aus Zertifikaten, Zertifizierungsstellen, Validierungspfaden und Sperrinformationen ein.

IETF
Erweitertes uRPF lässt plausible Quellpfade zu, ohne jeder Route zu vertrauen
Ein legitimes Paket eines mehrfach angebundenen Kunden kann über einen Link eintreffen, den der Router für den Rückweg nicht wählen würde. Striktes uRPF kann es verwerfen; loses uRPF kann jede geroutete Quelle zulassen. RFC 8704 setzt eine engere Mitte: eine…
IETF
Das Präfix kam vor der Abfrage: Wie RFC 9872 die NAT64-Erkennung verändert
Ein Host in einem reinen IPv6-Netz benötigt das IPv6-Präfix, mit dem Ziele für IPv4-Dienste synthetisiert werden. RFC 9872 macht daraus ein Signal des Zugangsnetzes: PREF64 zuerst aus Router Advertisements, DNS nur als Rückfall.
Geschichte
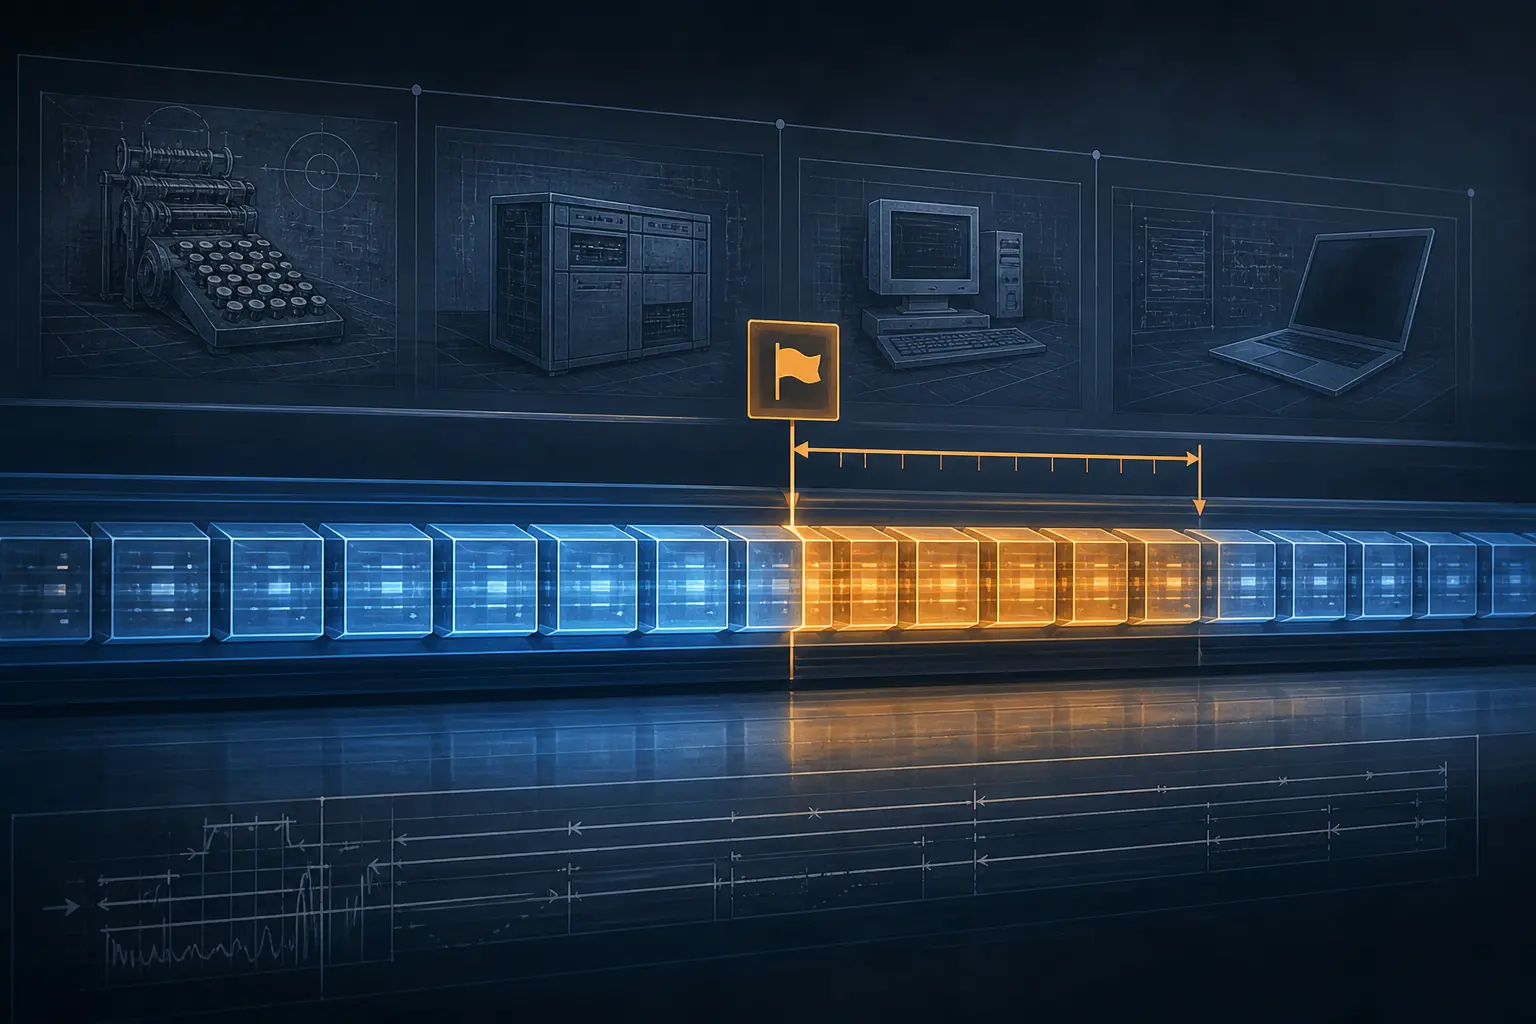
Der Zeiger, der nie außerhalb des Datenstroms lag: TCP-Urgent-Daten
TCP-Urgent-Daten sind eine kleine Steuerungsfläche mit langer Geschichte. Das URG-Flag macht einen 16-Bit-Urgent-Zeiger wirksam, doch RFC 793 beschrieb dessen Grenzpunkt auf zwei widersprüchliche Arten. Die Unklarheit wanderte aus der Spezifikation in Implementierungen und…

IETF
ZONEMD lässt den Secondary die Zone nach Abschluss der Übertragung prüfen
Eine abgeschlossene Zonenübertragung beweist, dass der Lieferprozess beendet wurde. Sie beweist für sich allein nicht, dass der Empfänger genau jene vollständige Zone zusammengesetzt hat, die der Herausgeber veröffentlichen wollte. ZONEMD ergänzt einen Digest über die gesamte…
IETF
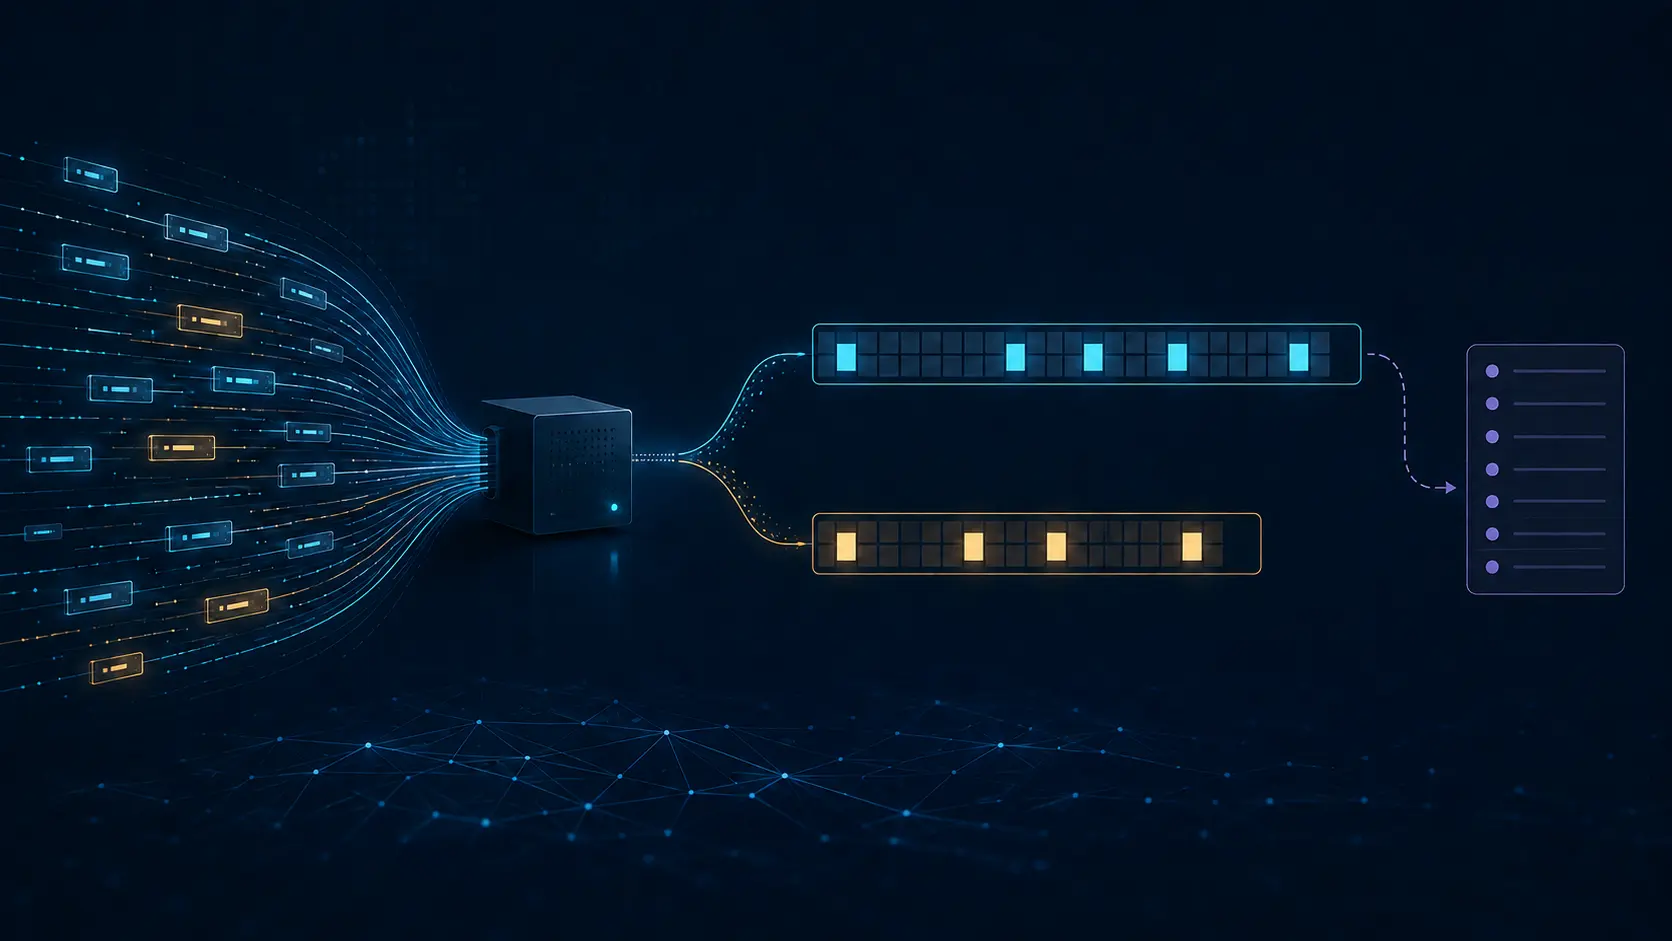
Die Bitmap sagt, dass eine UDP-Option erschien – nicht, was sie tat: RFC 9870
RFC 9870 gibt IPFIX-Exportern ein kompaktes Format für die in einem Flow beobachteten UDP-Optionsarten. Die Aussage bleibt bewusst eng: Sie belegt beobachtete Präsenz, nicht Paketfolge, Verarbeitung am Empfänger oder Anwendungserfolg.
IETF
Ein negativer Vertrauensanker lässt den Resolver DNSSEC aussetzen, ohne die Zone zu ändern
Wenn eine signierte Zone fehlerhaft ist, kann ein validierender Resolver den Ausfall bestehen lassen oder eine eng begrenzte lokale Ausnahme öffnen. Ein negativer Vertrauensanker stellt die Erreichbarkeit wieder her, ohne die Zone zu reparieren. Dafür erhält der…

IETF
Mukul Srivastava und die BMP-Messgröße, die eine RIB zählte, aber keine Route sah
Eine Zahl kann stimmen und trotzdem eine viel zu kleine Aussage für einen Betriebsbericht sein. RFC 9972 lässt BMP zählen, wie viele Routen sich jetzt in einer ausdrücklich benannten RIB-Sicht befinden. Daraus wird weder die Akte einer Route noch die Begründung einer Policy noch…

IETF
BGP-Rollen machen aus einer Peering-Beziehung eine Grenze gegen Route Leaks
Noch bevor zwei Netze eine einzige Route austauschen, können beide erklären, welche Art von Nachbar sie im Gegenüber sehen. RFC 9234 macht aus dieser beidseitigen Aussage eine Kontrolle: Unvereinbare Rollen können die Sitzung verhindern, und das Attribut Only to Customer kann…

Führungskräfte
Abdiel Marin und die Architektur ophthalmologischer Arbeitsabläufe
Abdiel Marin baute EyeMD EMR auf einer anspruchsvollen, aber praxisnahen Annahme auf: Software für die Augenheilkunde muss den tatsächlichen Abläufen einer Praxis folgen, statt Ärztinnen, Ärzte und Mitarbeitende in die Kategorien einer allgemeinen Patientenakte zu zwingen. Seine…

IETF
Cédric Fournet und der Beleg, der ein Log nicht vollständig machte
Ein signierter Beleg kann eine enge Beziehung zwischen einem Eintrag und einem Baumzustand beweisen. Er beantwortet damit noch nicht, ob alle relevanten Ereignisse im Log stehen, der Schlüssel für diesen Zweck vertrauenswürdig ist oder eine Entscheidung folgen darf.

Führungskräfte
Aaron Moreck und die Netzwerkentscheidungen hinter NaaS und SD-WAN
Öffentliche Unterlagen verorten Moreck bei IntegraONE im Netzwerkbetrieb, bei Kundenkonnektivität, Managed Firewalls und SD-WAN. Sie zeigen eine technische Schnittstelle, keine alleinige Kontrolle über Ergebnisse.
IETF
CATS OAM kann eine Steuerungsrichtlinie prüfen. Es kann keine Abhilfe wählen.
Der OAM-Entwurf der CATS-Arbeitsgruppe beginnt mit einer wichtigen Betriebsunterscheidung: Ein Ziel kann im Netz erreichbar sein, während der Dienst dahinter festhängt, keine Ressourcen mehr hat oder Anfragen nicht bedienen kann. Deshalb trennt der Entwurf Link-, Path-, Instance…

Führungskräfte
Amit Thapa Chhetri und Nepals langer Weg zum Kabelinternet
Die Geschichte von Subisu ist kein sauberer Mythos über einen einzelnen Gründer. Die Quellen zeigen ein Team, das einen neuen Dienst zunächst einem Regulierer ohne passenden Regelrahmen erklären und eine schwer errungene Lizenz anschließend in dauerhafte Betriebskapazität…

IETF
Die IETF-Umfrage kann ein Governance-Problem diagnostizieren. Sie kann seine Behebung nicht ratifizieren.
Die IETF Community Survey 2025 macht keine Verfassung aus einer Umfrage. Gerade deshalb ist sie brauchbar. Sie legt offen, welche operative Grundgesamtheit angesprochen wurde, wie viele Antworten nach Prüfung verblieben und wo ihre Aussagekraft endet. Ein solcher Befund kann eine…

SANOG
SANOG 34 wechselte die Stadt, ohne seine Krisen-Autoritätskette offenzulegen
SANOG 34 bewältigte einen schwierigen operativen Schritt: Das regionale Treffen wurde wegen der von SANOG so bezeichneten damaligen Sicherheitslage in Sri Lanka von Colombo nach Kolkata verlegt, während die Termine bestehen blieben. SANOGs eigenes Archiv dokumentiert den Umzug…
IETF
Thomas Graf und die MPLS-Labelnummer, die ihre Control Plane nicht identifizierte
Eine Labelnummer lässt sich schnell zählen und noch schneller deuten. Sie steht oben auf einem MPLS-Stack, erscheint in einem IPFIX-Export und landet in einer Migrationsgrafik. RFC 9160 von Thomas Graf setzt davor eine notwendige technische Schranke: Der Zahlenwert allein sagt…