
Profil
Research
Research Profilanalyse verbindet die Berichterstattung über Personen, Unternehmen, Institutionen und weitere Entitäten für Leser, die die Subjekte hinter der BTW.MEDIA-Berichterstattung vergleichen. Die Seite hilft beim Vergleich öffentlicher Profile, zugehöriger Ereignisse, Evidenzpakete, Rollenwechsel, operativer Präsenz, Governance-Exposition, organisatorischer Verknüpfungen und Marktrelevanz, während Organisations- und Personendatensätze von der gewöhnlichen Nachrichtenchronologie getrennt bleiben. Leser können das Subjekt hinter der Schlagzeile verstehen, die Belege, die dieses Profil stützen, sowie die Infrastruktur- oder Marktbeziehungen, die das Profil relevant machen. Sie sehen, wen oder was das Profil repräsentiert, welche öffentlichen Quellen es stützen, wie es mit Unternehmen, Märkten, Governance-Gremien oder Ereignissen verbunden ist und welche Änderungen weitere Aufmerksamkeit verdienen, während sich das Subjekt weiterentwickelt.

IETF
Die DNSSEC-Wiederherstellung folgt Uhren, die kein Signierer allein kontrolliert
Der private Schlüssel ist ausgefallen, doch die Zone validiert weiter. Alte Signaturen verschaffen dem Betreiber eine Atempause. Gerade weil außen noch alles ruhig wirkt, ist diese Phase gefährlich: Der Rest der Wiederherstellung hängt von Zeitgrenzen und Entscheidungen ab, die…

Fallakte
Ein DNS-Fehler zog 51 Anfragen nach sich – die Ursache blieb offen
APNIC Labs ließ einen autoritativen DNS-Dienst 2026 auf verschiedene Arten Nein sagen. Eindeutige Negativantworten lagen bei rund vier Anfragen je Test. `SERVFAIL` kam auf 51,73, Schweigen auf 83,46. Gemessen ist die Last; nicht gemessen ist, welche Schicht sie vervielfachte.
IETF
Wer beendet die alte Gerätezuordnung im Captive Portal?
Eine Adresse lässt sich neu vergeben, während ein anderer Teil des Zugangssystems noch die vorige Sitzung kennt. Die Zuständigkeit für diesen Übergang entscheidet darüber, ob eine Gerätekennung weiterhin das richtige Gerät bezeichnet.
IETF
Ein selbstsigniertes Delegationsupdate beweist einen Schlüssel, nicht seine Befugnis
Eine neue Schlüsseldatei kann überzeugend beweisen, dass jemand den zugehörigen privaten Schlüssel besitzt. Sie kann sich nicht selbst die Zuständigkeit für eine DNS-Delegation verleihen. Der DNSOP-Entwurf trennt beides mit den Zuständen `known` und `trusted`. Betreiber sollten…

Fallakte
Der Purge war angenommen – und das nächste CDN lehnte ab
In einer CDN-Kette kann der erste Anbieter einen Auftrag korrekt annehmen, bevor ein späterer ihn zurückweist. Revision 20 des CDNI-Triggers-v2-Entwurfs macht daraus eine Beweisfrage: Der direkte HTTP-Fehler wird beim Rückweg zu einem asynchronen Statusdatensatz, dessen…

IETF
Die Kurzfassung darf die Testbedingungen nicht verlieren
Eine Leistungszahl wird entscheidungsfähig, wenn sie verständlich ist. Sie wird nicht belastbarer, wenn beim Kürzen die Sicherheitskonfiguration verschwindet, unter der sie gemessen wurde.

Fallakte
Ein Registry-Lock-Quorum zählt Freigaben, nicht unabhängige Autorität
Zwei Freigaben wirken wie ein Vier-Augen-Prinzip, selbst wenn sich beide Konten über dasselbe kompromittierte Postfach zurücksetzen lassen. Ein vorgeschlagener EPP-Mechanismus kann die Zustimmungen von Registry-Lock-Kontakten zählen. Ob dahinter tatsächlich voneinander…

Fallakte
Mehr Knotenkontext kann weniger Paketbeleg bedeuten
Revision 05 eines IETF-Entwurfs verschärft, wann bestimmte ICMP-Fehler eine Knotenkennung tragen müssen. Der zusätzliche Kontext kann eine Übersetzungsgrenze überbrücken, ist aber weder authentifiziert noch kostenlos: Unter MTU-Druck verdrängt er möglicherweise Bytes des…

IETF
Ein Standardwert nimmt dem Betreiber die Abwägung nicht ab
Die Verzögerung, mit der ein Netz seine Pfade bewertet, soll nach RFC 8570 möglichst wenig auf Warteschlangen reagieren. Wer die Voreinstellung akzeptiert, hat damit noch keine Aussage über die Wartezeit seiner Kunden geprüft.

Fallakte
Ein EPP-Saldo kann Transaktionen sperren, ohne das Buch offenzulegen
Ein Registrar kann einen präzisen Kontostand erhalten und dennoch nicht erklären können, warum der nächste kostenpflichtige Befehl abgewiesen wurde. Der REGEXT-Entwurf macht den Finanzstatus für EPP maschinenlesbar. Zur nachvollziehbaren Abrechnung wird die Antwort dadurch noch…

Fallakte
Ein inhaberbestimmter RDAP-Verweis erweitert die Auffindbarkeit, nicht die Registerhoheit
Eine Ergebnisansicht kann wie eine einzige Antwort wirken, obwohl unterwegs der Sprecher gewechselt hat. Der vorgeschlagene Verweis erschließt feinere Daten; er darf ihnen nicht die Stimme des Registers leihen.

Führungskräfte
Dr. Mohamed Awang Lah: Verantwortung zwischen Person und Institution
Dr. Mohamed Awang Lah steht für eine Form institutioneller Führung, deren Wirkung sich nicht auf eine einzelne Entscheidung oder eine persönliche Erzählung reduzieren lässt. Seine dokumentierten Rollen zeigen, wie technische, akademische und öffentliche Verantwortung…

Fallakte
Eine erfolgreiche EPP-Servervalidierung ist ein datiertes Richtlinienurteil, kein Gesundheitszeugnis
Eine grüne Anzeige kann länger leben als die Beobachtung, die sie erzeugte. Der Entwurf transportiert den Befund; zeitlos macht er ihn nicht.

Fallakte
Die EPP-Gruppe derselben Entität macht eine externe Richtlinie zur atomaren Grenze
Im Auftrag steht ein Domainname, doch seine Wirkung kann eine nicht aufzählbare Familie erfassen. Die Nachricht ist sichtbar; die Grenzregel liegt außerhalb des Protokolls.
Geschichte
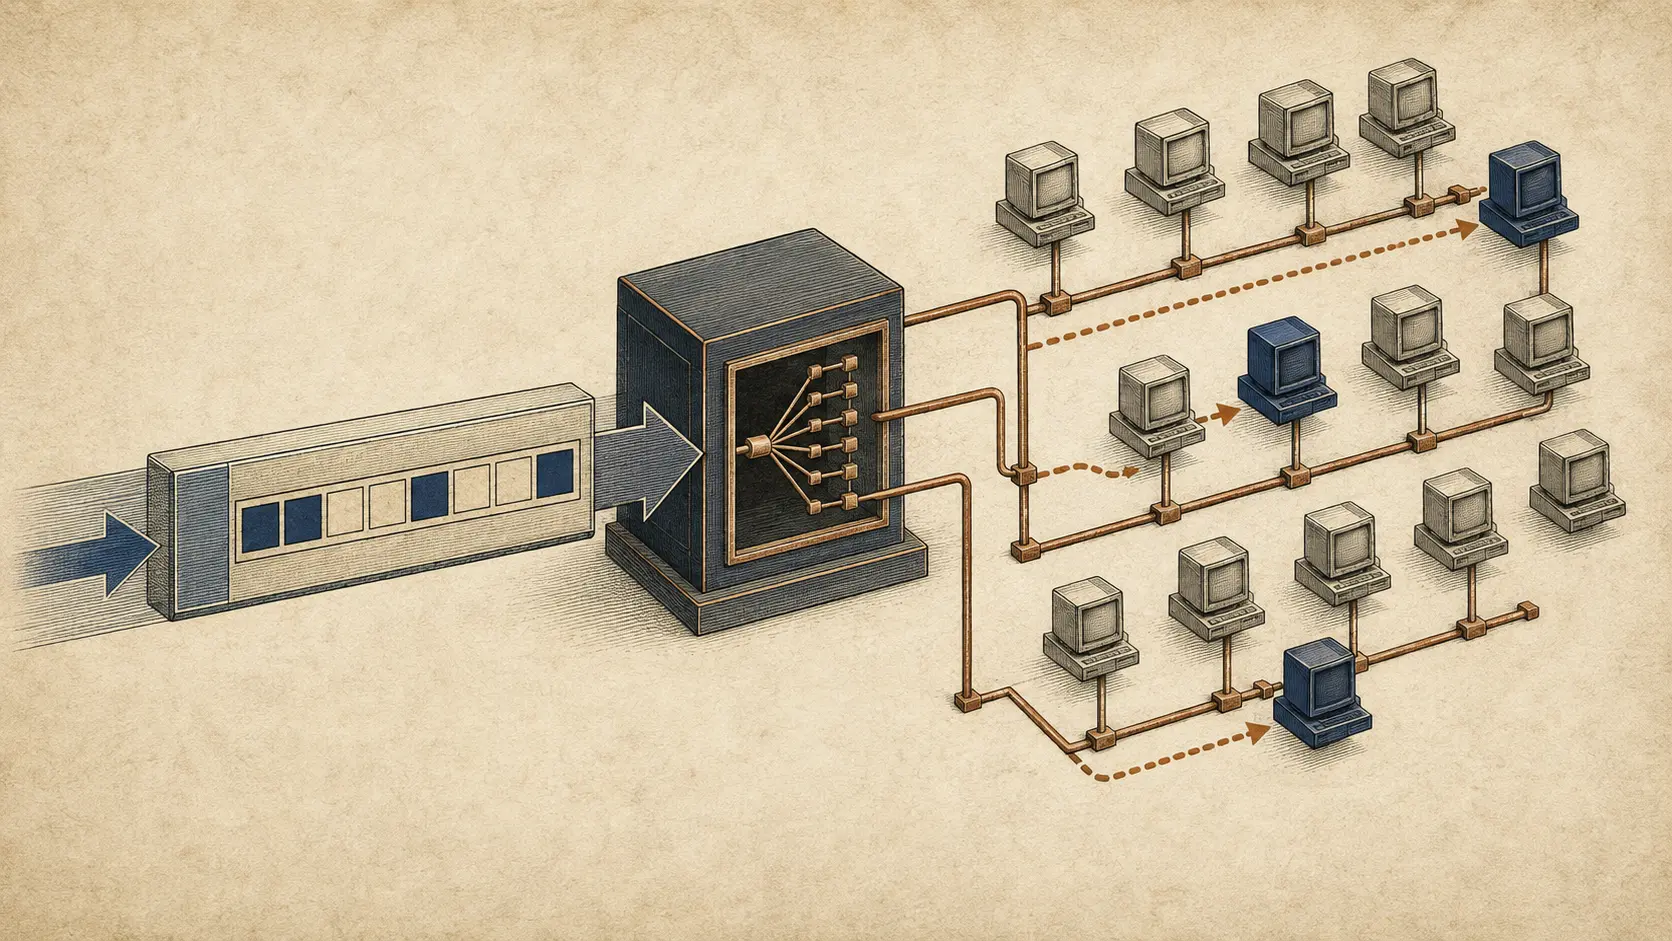
Das Broadcast-Paket mit eigener Gästeliste
Ein UDP-Datagramm kam als Broadcast in einem entfernten Netz an und trug doch eine engere Anweisung im IPv4-Kopf: Nur die aufgelisteten Hosts sollten weiterarbeiten. SDBM machte jedes einzelne Paket zu einer kurzlebigen Mitgliederliste.

IETF
Ein CA-Name verlangt eine konsistente Auslegung
Zwei Ausgabesysteme können zur selben Organisation gehören und trotzdem unterschiedliche Konten, Protokolle und Prüfverfahren verwenden. Sobald beide unter demselben CA-Identifikationsdomainnamen in CAA auftreten, wird diese Vielfalt zu einer Kompatibilitätsfrage. RFC 8657…

Fallakte
Das EPP-Erweiterungsregister dokumentiert Koexistenz, keinen Sieger
Zwei Erweiterungen können nahezu dieselbe Aufgabe erfüllen, unterschiedliche XML-Namensräume verwenden und beide zu Recht im selben Register stehen. Die Doppelung ist keine offene Abstimmung. Sie ist ein Beleg dafür, dass technische Entscheidungen nebeneinander fortwirken.

IETF
Mit der Nachricht wechselt auch ihre Zustellpolitik
Eine neuere Web-Push-Nachricht kann eine wartende Vorgängerin ersetzen. Dabei ändern sich auch Lebensdauer, Dringlichkeit und Empfangsbestätigung. Wer nur den Inhalt prüft, übersieht möglicherweise die Bedingungen, unter denen dieser Inhalt noch beim Nutzer ankommt.

Fallakte
Alle äußeren Bundles wurden zugestellt. Das innere Bundle war trotzdem noch nicht empfangen
BIBE erzeugt für einen Transport zwei Wahrheiten. Die äußeren BPv7-Bundles können den Decapsulation Endpoint vollständig erreichen und korrekte Zustellberichte auslösen. Das darin enthaltene Bundle entsteht als empfangenes Objekt jedoch erst nach einer zweiten, lokalen Leistung…

Fallakte
Eine DNS-Filtermeldung ist eine Kette aus drei Entscheidungen, keine einzelne Erklärung
Ein Link, der die Filterung eines Namens erklären soll, wirkt wie unmittelbare Transparenz. Bevor er den Nutzer erreicht, hat jedoch der Resolver ausgewählt, die Anwendung bewertet und der Nutzer über einen zusätzlichen, möglicherweise sensiblen Abruf entschieden.