
Profil
Research
Research Profilanalyse verbindet die Berichterstattung über Personen, Unternehmen, Institutionen und weitere Entitäten für Leser, die die Subjekte hinter der BTW.MEDIA-Berichterstattung vergleichen. Die Seite hilft beim Vergleich öffentlicher Profile, zugehöriger Ereignisse, Evidenzpakete, Rollenwechsel, operativer Präsenz, Governance-Exposition, organisatorischer Verknüpfungen und Marktrelevanz, während Organisations- und Personendatensätze von der gewöhnlichen Nachrichtenchronologie getrennt bleiben. Leser können das Subjekt hinter der Schlagzeile verstehen, die Belege, die dieses Profil stützen, sowie die Infrastruktur- oder Marktbeziehungen, die das Profil relevant machen. Sie sehen, wen oder was das Profil repräsentiert, welche öffentlichen Quellen es stützen, wie es mit Unternehmen, Märkten, Governance-Gremien oder Ereignissen verbunden ist und welche Änderungen weitere Aufmerksamkeit verdienen, während sich das Subjekt weiterentwickelt.

ICANN
ICANNs Rechenschaftswege: Wer eine Entscheidung anfechten kann – und was ein Erfolg tatsächlich bewirkt
ICANN verfügt nicht über ein einziges allgemeines Berufungsgericht. Die Bylaws verteilen Anfechtungs- und Kontrollmöglichkeiten auf verschiedene Instrumente: die Empowered Community, das Reconsideration-Verfahren und das Independent Review Process. Der praktische Unterschied…

IETF
Wenn Standards zu Infrastruktur werden: Wer hält die Internetkontinuität?
IETF-Standards betreiben keine Netze. Sie legen jedoch die Zustandsmaschinen, Sicherheitsabhängigkeiten und Wiederherstellungsmechanismen fest, auf denen Netzbetreiber, Implementierer und Messsysteme ihre Kontinuitätsentscheidungen aufbauen.

Geschichte
RFC 10028: Wie IETF-Konsens zur administrativen Grenze im IPv6-Multicast-Raum wird
RFC 10028 ändert nicht nur eine technische Zuordnung. Zusammen mit der IANA-Registry zeigt der Standard, wie ein Konsensverfahren eine verwaltbare Grenze in einem gemeinsamen Adressraum schafft — und wo diese institutionelle Ordnung endet: bei der Frage, ob alte…

Berichte
Ein Scan fand 4.611 offene BGP-Router in der APNIC-Region. Warum sie offen waren, weiß er nicht
Auf der APNIC 62 erhielt ein leises Problem der Kontrollschicht eine regionale Zahl: 4.611 Router in 1.343 autonomen Systemen beantworteten bei einem IPv4-Scan im Februar einen unaufgeforderten BGP-OPEN-Austausch. Das ist aussagekräftiger als ein bloß offener Port, aber weder ein…
Gesellschaft für Nummernressourcen
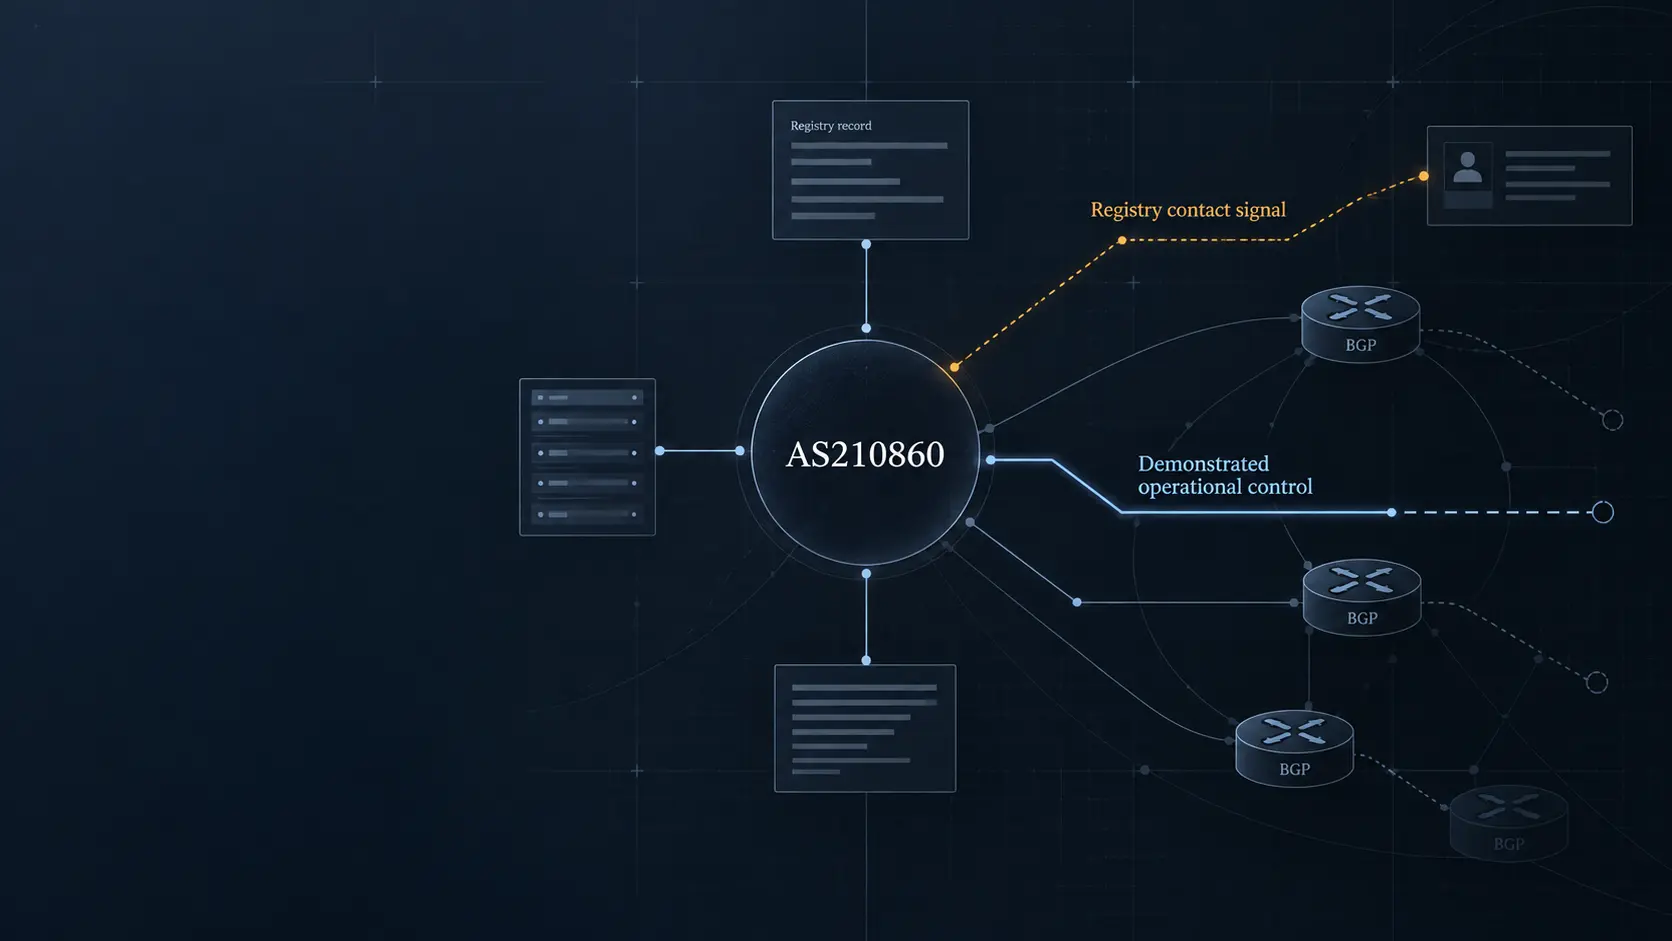
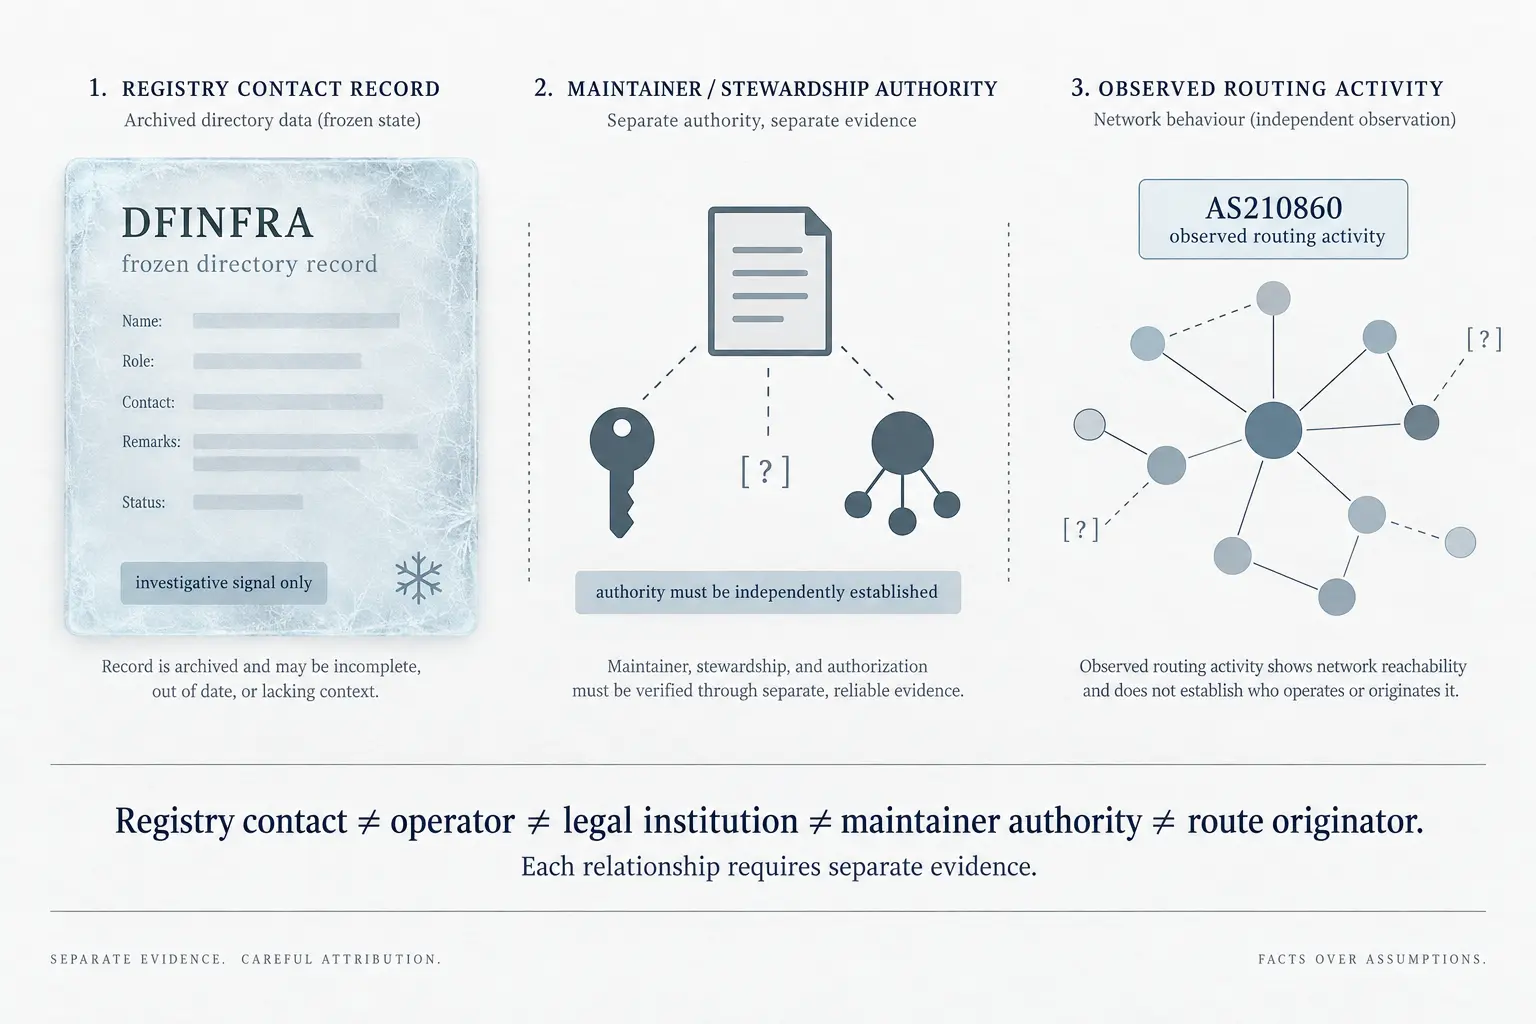
DFINFRA und AS210860: Das Registersignal ist noch keine operative Kontrolle
Die Analyse-Zusammenfassung zu DFINFRA und AS210860: Das Registersignal ist noch keine operative Kontrolle erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

IETF
D-PATH stoppt Schleifen nur, wenn sich Gateways über die Domäne einigen
D-PATH kann den Weg durch mehrere Domänen aufzeichnen, aber keine Domänengrenze entdecken. RFC 10039 macht eine vorab konfigurierte Zuordnung zur Grundlage von Schleifenerkennung und Pfadauswahl. Stimmen die Gateways überein, schützt sie den Verkehr. Benennen sie dieselbe…

Führungskräfte
Alexander Osipenko: Was die öffentliche Dokumentation zeigt – und was sie offenlässt
Die Verbindung eines Namens mit einer autonomen Systemnummer kann ein sinnvoller Ausgangspunkt für eine Untersuchung sein. Sie ist jedoch noch kein Nachweis dafür, wer ein Netz tatsächlich betreibt, wem eine Ressource rechtlich gehört oder ob eine bestimmte Person eine technische…
IETF
RFC 10039 macht die Domänenfolge sichtbar – nicht die erfolgreiche Zustellung
D-PATH gibt EVPN/IPVPN-Routen eine deklarierte Geschichte der durchlaufenen Gateway-Domänen. Damit lassen sich Domänenschleifen erkennen und gleichrangige Pfade ordnen. Ob DOMAIN-IDs konsistent vergeben, Attribute an jeder Grenze bewahrt, Routen in RIB und FIB umgesetzt und…

IETF
RFC 7506 ist historisch; Router Alert 69 kann weiter im Netz sein
Eine Norm kann außer Kraft treten, ohne dass ein einziges Gerät seine Konfiguration ändert. RFC 7506 trägt heute den Status Historic, IANA kennzeichnet den Wert 69 als veraltet, und RFC 9570 verbietet ihn in neuen LSP-Ping-Nachrichten. Ob eine alte Vorlage ihn weiterhin erzeugt…
IETF
Eine NAT64-Zuordnung ist keine Filterrichtlinie
Ein stabiler öffentlicher Adress-Port-Wert belegt, wie ein Stateful-NAT64-Übersetzer eine Zuordnung wiederverwendet. Er belegt nicht, welche IPv4-Quellen diesen Zustand in Gegenrichtung nutzen dürfen. Wer beide Aussagen in einem Prüffeld zusammenfasst, macht aus Interoperabilität…
IETF
Beim Auszug darf die Freigaberegel nicht verschwinden
Ein knapper Auszug aus einem Sicherheitsbericht kann die Zusammenarbeit erleichtern. Doch bei IODEF hängt die Weitergabe eines Details auch von seiner Position im Bericht ab. Wer den Zusammenhang entfernt, muss wissen, welche Entscheidung er damit verändert.

Berichte
AFRINICs Snapshot vom 8. September setzte vier alte Ressourcen wieder auf „allocated“. Der Grund fehlt
Zwischen zwei signierten Tagesdateien überschritten drei ASNs und ein /19 gemeinsam eine öffentliche Zustandsgrenze bei AFRINIC. Mit ihnen kehrten Datumsangaben aus dem Jahr 2006 zurück. Das belegt eine heutige Zustandsänderung, keine neue Zuteilung im Jahr 2026 — und genau…

Führungskräfte
Alexander Osipenko: Was Registerdaten über Kontrolle zeigen — und was nicht
Die Analyse-Zusammenfassung zu Alexander Osipenko: Was Registerdaten über Kontrolle zeigen — und was nicht erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

IETF
Zustandslos am Rand, verantwortlich im Betrieb
Ein PANA-Vermittler braucht keinen Zustand je Client zu halten. Trotzdem muss jemand den Rückweg speichern, die Authentifizierung prüfen und den Zugang wiederherstellen können. Die technische Entlastung ist real; ihre betriebliche Reichweite muss erst sauber bestimmt werden.

IETF
Ein Betreiber schafft noch keine einheitliche SRv6-Vertrauensdomäne
Nach einer Übernahme stehen zwei Netze unter demselben Unternehmensnamen. In der neuen Architekturzeichnung verschwinden ihre getrennten Kästen, und der Filter dazwischen gilt plötzlich als überflüssig. Geändert hat sich zunächst jedoch nur die Eigentumsstruktur. Ob…
Institutionelle Trends in Europa und dem Nahen Osten
DFINFRA ist ein Registry-Signal, kein Nachweis institutioneller Kontrolle
Die Analyse-Zusammenfassung zu DFINFRA ist ein Registry-Signal, kein Nachweis institutioneller Kontrolle erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

Globale institutionelle Trends
ISC zwischen Betrieb und Autorität: Welche Instrumente seine praktische Macht begrenzen
ISC betreibt und betreut zentrale Internet-Infrastrukturen und Softwarepfade. Doch aus der sichtbaren operativen Rolle folgt noch nicht, welche rechtlichen oder vertraglichen Instrumente anderen Beteiligten erlauben, Entscheidungen anzufechten oder Abhilfe zu verlangen. Die…

IETF
Sichtbarkeit ersetzt keinen Schreibpfad
Ein lesbares YANG-Modell kann eine alte Verwaltungsoberfläche überflüssig machen, ohne die alte Verwaltung abzulösen. RFC 6643 trennt beides bewusst: Die automatische Übertragung von SMIv2 beginnt mit Zustandsdaten. Wer daraus einen abgeschlossenen Umstieg ableitet, muss…

Europa und Naher Osten: Trends bei regionalen ISPs
Was lässt sich aus AS210837 heute tatsächlich ableiten?
Die Analyse-Zusammenfassung zu Was lässt sich aus AS210837 heute tatsächlich ableiten? erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen. Der…

Berichte
DATAMATIX und AS210973: Was öffentliche Routingdaten über Kontrolle und Kontinuität tatsächlich zeigen
Die Analyse-Zusammenfassung zu DATAMATIX und AS210973: Was öffentliche Routingdaten über Kontrolle und Kontinuität tatsächlich zeigen erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die…