
Profil
Research
Research Profilanalyse verbindet die Berichterstattung über Personen, Unternehmen, Institutionen und weitere Entitäten für Leser, die die Subjekte hinter der BTW.MEDIA-Berichterstattung vergleichen. Die Seite hilft beim Vergleich öffentlicher Profile, zugehöriger Ereignisse, Evidenzpakete, Rollenwechsel, operativer Präsenz, Governance-Exposition, organisatorischer Verknüpfungen und Marktrelevanz, während Organisations- und Personendatensätze von der gewöhnlichen Nachrichtenchronologie getrennt bleiben. Leser können das Subjekt hinter der Schlagzeile verstehen, die Belege, die dieses Profil stützen, sowie die Infrastruktur- oder Marktbeziehungen, die das Profil relevant machen. Sie sehen, wen oder was das Profil repräsentiert, welche öffentlichen Quellen es stützen, wie es mit Unternehmen, Märkten, Governance-Gremien oder Ereignissen verbunden ist und welche Änderungen weitere Aufmerksamkeit verdienen, während sich das Subjekt weiterentwickelt.

IETF
Werkseinstellungen können den Rückweg abschneiden
Ein Gerät kann seine Konfiguration korrekt zurücksetzen und danach für den Betreiber unerreichbar sein. RFC 8808 macht sichtbar, weshalb Werkzustand, wiedergewonnener Verwaltungszugang und nachweisbare Datenlöschung drei verschiedene Ergebnisse sind.

IETF
„Cleared“ belegt nicht, welcher Befehl den Vorfall schloss
Der Netzwerkcontroller meldet `cleared`, das Ticketsystem noch In-Progress. Dazwischen liegen zwei fast gleichzeitige Aufrufe, ein Timeout und eine automatische Umschaltung. Keiner dieser Einträge muss falsch sein. Zusammen fehlt ihnen jedoch die entscheidende Aussage: Welcher…

IETF
IPv6 ist gestartet, doch der alte Adressplan entscheidet mit
6rd bringt IPv6 über ein vorhandenes IPv4-Zugangsnetz zum Kunden. Der schnelle Einstieg lässt jedoch eine Verbindung bestehen: Größe, Lebensdauer und spätere Weiterverwendung der neuen Präfixe hängen am alten Adressplan.

IETF
Eine Fähigkeitsliste entscheidet noch kein Abonnement
Der Orchestrator erhält eine saubere Antwort: HTTPS, XML oder JSON, TLS 1.2 oder TLS 1.3. Damit endet das Rätselraten, nicht aber die Entscheidung. Jemand muss eine konkrete Kombination auswählen, die lokale Richtlinie anwenden, den Empfänger berechtigen, die Annahme des…

IETF
Die Verbindung bleibt. Die Berechtigung nicht.
Wer eine IMAP-Verbindung für mehrere Nutzer verwendet, kann wiederholten Verbindungsaufbau vermeiden. Dafür muss eine Grenze innerhalb der Verbindung zuverlässig funktionieren: Der alte Anwendungszustand muss enden, bevor die nächste Identität zugelassen wird. UNAUTHENTICATE…

Berichte
RIPE Database 1.124.1 korrigiert die Zertifikatsauswahl. „Keine Hinweise“ braucht einen Prüfrahmen
RIPE NCC musste bei einer gemeldeten Authentifizierungslücke nicht auf den üblichen Testzyklus warten. Nach dem schnellen Fix beginnt jedoch eine zweite Aufgabe: offenzulegen, welcher Zeitraum, welcher Datenverkehr und welche Registerhistorie die Aussage tragen, es gebe keine…

IETF
Die Suche ist fertig. Wer übernimmt ihren weiteren Betrieb?
Eine geöffnete Ergebnisliste kann Arbeit verursachen, lange nachdem ihre Abfrage beendet ist. IMAP trennt die erste Antwort von der Zusage laufender Aktualisierung. Für ein verlässliches Produkt muss diese Trennung auch im Ressourcenbudget und auf dem Bildschirm sichtbar bleiben.

IETF
Der Aufnahmebeleg kommt nach der Identitätsfreigabe
ELA bindet die Aufnahme eines eingeschränkten Geräts eng an eine EDHOC-Sitzung. Doch die Entscheidung kann erst fallen, nachdem das Gerät seine Aufnahmeidentität einem authentisierten Gegenüber überlassen hat. Ein abgelehnter Beitritt endet kryptografisch sauber. Ob die bereits…

IETF
Wenn die Zustellfrist vor der Freigabe endet
Ein Mailserver kann das Warten für einen Absender übernehmen. Er kann jedoch keine Zeitspanne schaffen, in der eine Nachricht zugleich noch nicht hinausdarf und bereits angekommen sein soll. Die SMTP-Erweiterung für spätere Freigabe macht aus diesem Widerspruch eine Frage der…

IETF
Ein kryptografischer Fehlverhaltensnachweis widerruft kein Vertrauen
Ein Client hält mehrere signierte Zeitintervalle in der Reihenfolge ihrer Abfrage fest. Zusammengenommen können sie nicht stimmen. Roughtime macht diesen Widerspruch für Dritte prüfbar. Doch der Nachweis benennt nicht zwangsläufig den fehlerhaften Server, bestellt keine…
IETF
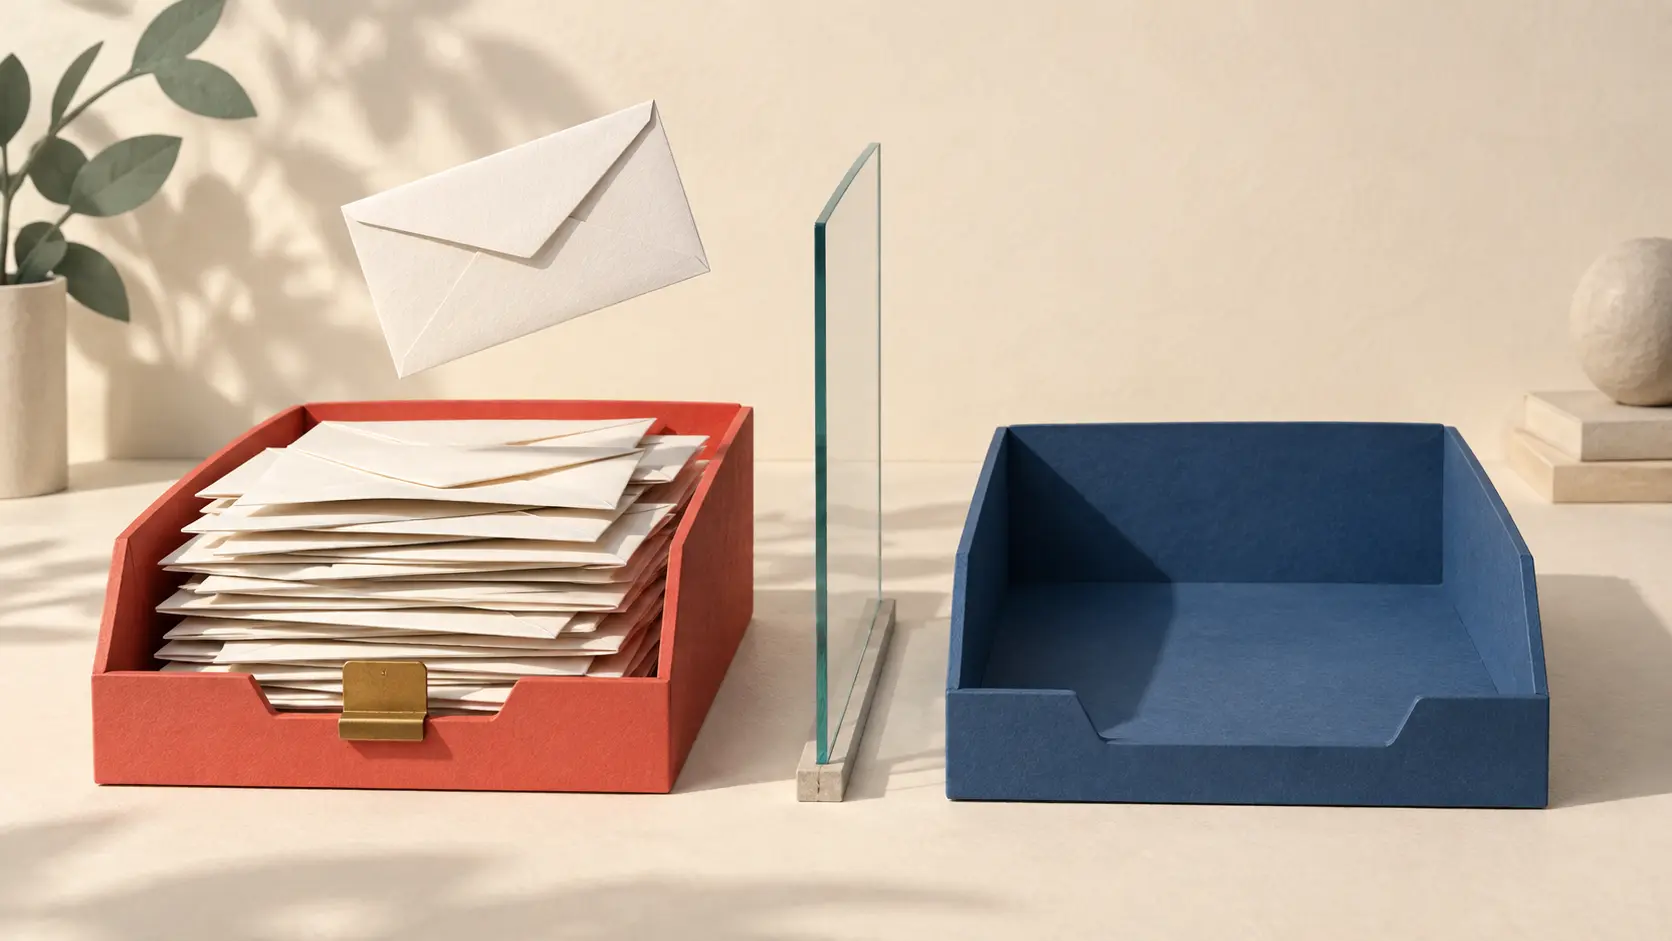
Der Standardordner war kein Überlaufbecken
Ein vorhandener Ausweichort ist noch keine Erlaubnis, den Ablageort zu wechseln. Bei Sieve greift der benannte Standardordner, wenn die Suche nach einem besonderen Verwendungszweck kein Ziel liefert. Er übernimmt nicht automatisch, sobald das bereits gewählte Postfach einen…
Berichte
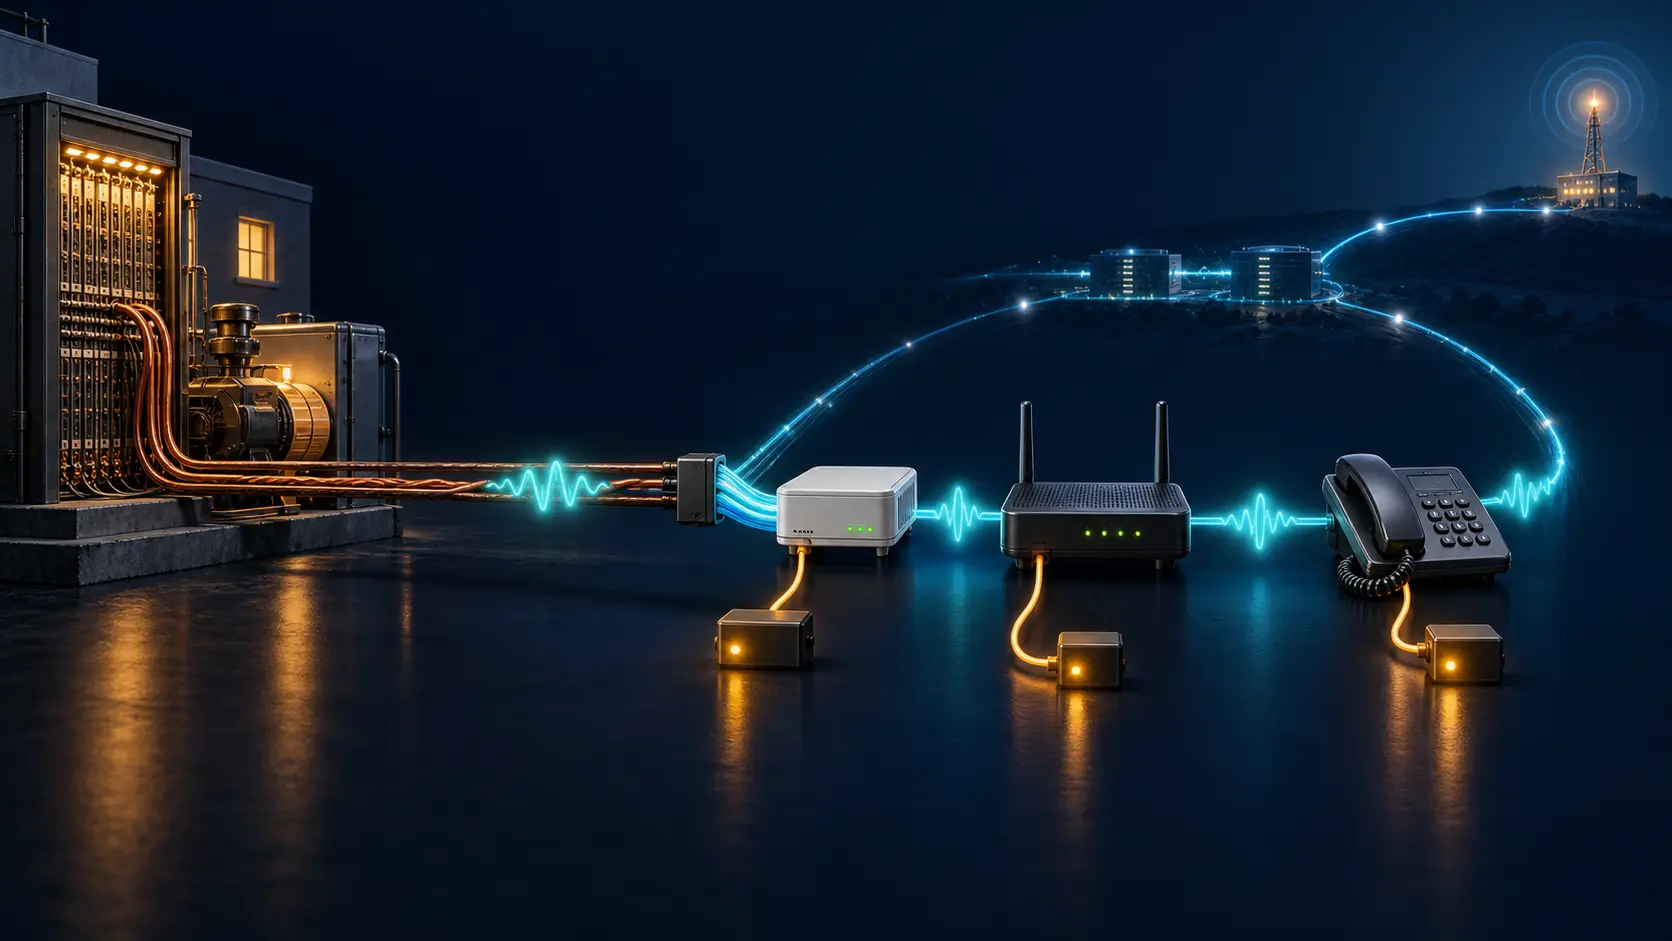
Ein LACNIC-Fachbeitrag verlagert Sprache ins IP – doch die Zuständigkeit für Notstrom bleibt offen
Bei der Abschaltung klassischer Telefonnetze bleibt der Anruf für den Kunden äußerlich derselbe. Seine Stromversorgung tut es nicht. Ein neuer Beitrag im LACNIC Blog benennt diesen Wechsel überraschend klar. Offen bleibt, wer die vielen neuen Glieder der Versorgungskette…
IETF
Wer zuerst wieder da ist, beendet nicht die Schonfrist der anderen
NFSv4.1 trennt den Abschluss der eigenen Lock-Wiederherstellung von der Freigabe neuer Arbeit auf dem Server. Ein Client kann auf seine verbliebenen alten Ansprüche verzichten. Über die Wiederherstellungschance der noch fehlenden Clients entscheidet er damit nicht.
Berichte
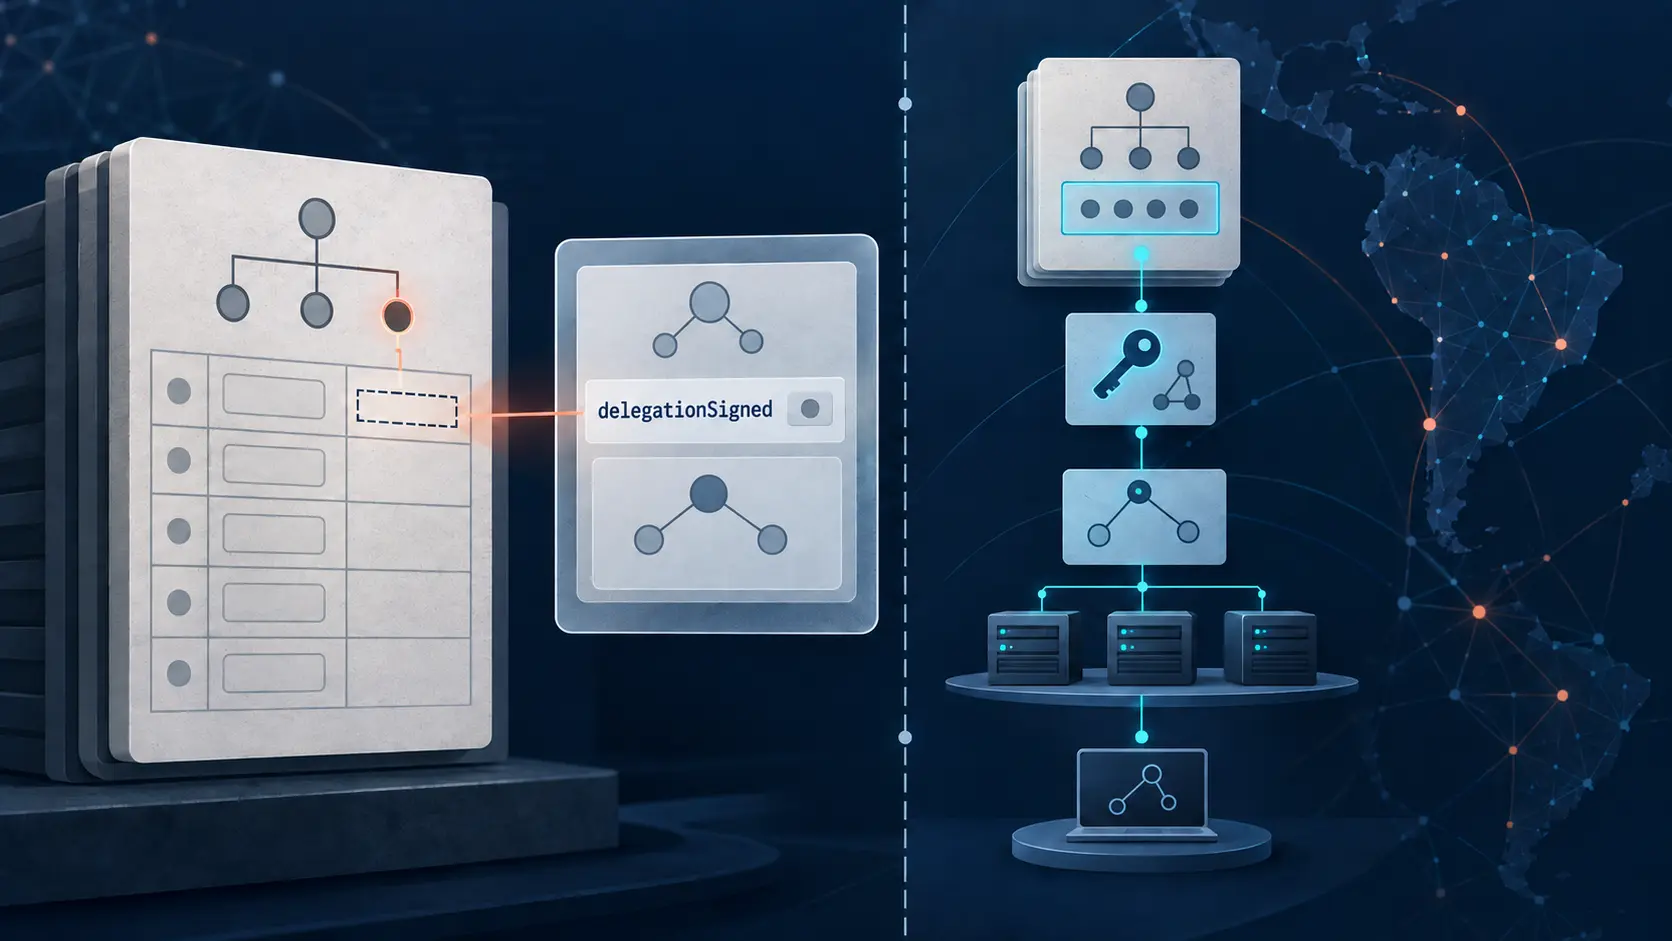
LACNIC RDAP: delegationSigned erfasst DS im Parent, nicht die DNSSEC-Validierung
Ein boolescher Wert in einer Registry-Antwort kann wie ein Urteil über die Sicherheit einer DNS-Kette wirken. Das Feld `delegationSigned` im RDAP von LACNIC beantwortet eine engere Frage: Meldet die Registrierungsansicht DS-Einträge im Parent? Es führt keinen Resolver aus, prüft…

Globale institutionelle Trends
FreeBSDs GRAND braucht mehr als einen früheren Gruß
Eine vorgezogene IPv6-Nachricht kann dem ersten Rückpaket die Adressauflösung ersparen. Die Implementierungsarbeit in FreeBSD zeigt jedoch, warum dafür Benachrichtigungen und reguläre Antworten innerhalb derselben Ablaufsteuerung getrennte Regeln brauchen.

IETF
Ein privater Kandidatenspeicher erklärt nicht, warum eine Absicht gewann
Ein Wartungscontroller bereitet eine Änderung vor, während ein Incident-Team denselben Dienst im laufenden System absichert. Beide Akteure sind berechtigt, beide arbeiten in getrennten Kandidatenspeichern. Sobald ihre Werte kollidieren, reicht diese saubere Trennung nicht mehr…
IETF
SCTP: Was den gemeinsamen Socket verlässt, braucht ein eigenes Ende
Peel-off trennt eine bestehende Assoziation vom gemeinsamen Socket. Damit verschiebt sich nicht nur der Datenzugriff, sondern auch die Zuständigkeit für Steuerung und Beendigung.
IETF
Nach diesem Rückfall braucht MPTCP eine neue Verbindung
Ein unendliches Mapping kann den Datenstrom als gewöhnliches TCP erhalten. MPTCP lässt sich danach jedoch nicht innerhalb derselben Verbindung wiederherstellen. Damit wird der Verbindungswechsel zur eigenen Entscheidung.

Globale Rechenzentrumstrends
NSD: Ein zweites Zertifikat darf das erste nicht entwerten
NSD 4.15.2 bindet Zertifikatsname, Adresse und TSIG an denselben Eintrag der Zugriffsliste. Der behobene Transferfehler zeigt, warum eine erfolgreiche TLS-Verbindung noch keine funktionierende DNS-Replikation belegt.
Globale Rechenzentrumstrends
FRRouting: Nach dem Bandbreiten-Fix ist die richtige Zahl vom Encoding abhängig
Die Wartungsversionen vom August korrigieren die Verarbeitung großer BGP-Bandbreitenwerte. Wer das Update abnimmt, muss zwischen IEEE-Gleitkomma, dem alten Ganzzahlformat und tatsächlich weitergeleitetem Verkehr unterscheiden.