
Profil
Briefing
Briefing Profilanalyse verbindet die Berichterstattung über Personen, Unternehmen, Institutionen und weitere Entitäten für Leser, die die Subjekte hinter der BTW.MEDIA-Berichterstattung vergleichen. Die Seite hilft beim Vergleich öffentlicher Profile, zugehöriger Ereignisse, Evidenzpakete, Rollenwechsel, operativer Präsenz, Governance-Exposition, organisatorischer Verknüpfungen und Marktrelevanz, während Organisations- und Personendatensätze von der gewöhnlichen Nachrichtenchronologie getrennt bleiben. Leser können das Subjekt hinter der Schlagzeile verstehen, die Belege, die dieses Profil stützen, sowie die Infrastruktur- oder Marktbeziehungen, die das Profil relevant machen. Sie sehen, wen oder was das Profil repräsentiert, welche öffentlichen Quellen es stützen, wie es mit Unternehmen, Märkten, Governance-Gremien oder Ereignissen verbunden ist und welche Änderungen weitere Aufmerksamkeit verdienen, während sich das Subjekt weiterentwickelt.

Nordamerika-Rechenzentrum-Trends
AIBs 1,32-Milliarden-Dollar-Vertrag mit Nebius finanziert den Bau noch nicht
Die Vereinbarung über 50 MW verändert AIBs Kundenstatus, nicht aber den Finanzierungsstand: Im eigenen Modell des Unternehmens ist der Großteil des Projektkapitals noch nicht arrangiert.
Nordamerika-Rechenzentrum-Trends
Applied Digital erreicht 250 MW – nun zählt die Umwandlung in Mieterträge
Applied Digital zufolge sind weitere 75 MW in Polaris Forge 1 betriebsbereit. Damit steigt die gemeldete operative kritische IT-Last auf 250 MW. Der Fortschritt bringt den Campus näher an die vertraglich vereinbarten 400 MW; als Nächstes zählt jedoch, welche Miete die neuen…
Trends der nationalen Telekommunikation in Afrika
Vodacoms MIMO-Test löst das Platzproblem, nicht die Wirtschaftlichkeit des Ausbaus
Vodacom zufolge kann eine kompakte, passiv-aktive Antenne, die mit Nokia in der Westkap-Provinz getestet wurde, an räumlich eingeschränkten Standorten Kapazität auf 2,6 und 3,5 GHz ergänzen. Angaben zu Standortzahl, Kapazitätsgewinn, Zeitplan und Kosten fehlen; die Mitteilung…

IETF
Auch die Netzkarte braucht ein Verkehrsbudget
Eine aktuelle Infrastrukturkarte hilft im Betrieb. Ihre Abfragen und Aktualisierungen nutzen jedoch genau das Netz, das sie beschreiben soll. Die jüngste SIMAP-Fassung macht daraus eine ausdrückliche Bedingung: Der Kartendienst darf keine anhaltende Überlastung verursachen.
IETF
Bei TCP-AO ist „KMAC“ noch keine vollständige Rezeptur
Zwei Gegenstellen können dieselbe kryptografische Bezeichnung anzeigen und dennoch unterschiedliche Verkehrsschlüssel berechnen. Der neue TCPM-Entwurf legt fest, welche NIST-Variante hinter seiner vorgeschlagenen KMAC-Ableitung für TCP-AO steht. Daraus folgt eine konkrete…

IETF
RadSec verwirft die Antwort und lässt die Verbindung bestehen
Ein verspätetes RADIUS-Paket kann auf eine Kennung treffen, die bereits einem neuen Auftrag gehört. Der überarbeitete RadSec-Entwurf verlangt dann eine saubere Trennung: falsche Antwort verwerfen, geschützte Verbindung nicht allein deshalb kappen.

IETF
Wenn eine BGP-Regel vor ihrer Fertigstellung wirksam wird
Eine Änderung kann im Sollzustand korrekt aussehen und während ihrer Eingabe trotzdem Routen exportieren, die zurückgehalten werden sollten. Die neue GROW-Fassung macht diese Zwischenzustände zum Prüfgegenstand.

IETF
Das Zertifikat lief 9999 ab. Seine Dokumentbindung konnte ungeprüft bleiben.
Ein One-Signature-Zertifikat soll genau ein Dokument, einen privaten Schlüssel und einen Signaturvorgang begleiten. Die vorgeschlagene Erweiterung begrenzt diesen Zweck präzise. Ein erfolgreicher normaler Signaturtest beweist jedoch weder, dass der Prüfer die Dokumentbindung…

Geschichte
Der DSCP wählte das Verhalten. Der Datenpfad blieb ein Graph: RFC 3290
2002 gab RFC 3290 Netzwerkverantwortlichen eine Möglichkeit, Diffserv-Behandlung zu beschreiben, ohne so zu tun, als seien alle Router gleich gebaut. Im Zentrum stand kein Codepunkt, sondern ein konfigurierbarer Graph aus Funktionen.

IETF
Die Verbundsignatur war gültig. Der Umschlag nannte einen anderen Algorithmus.
Composite ML-DSA bündelt eine quantenresistente und eine klassische Signatur zu einer Prüfung. Im CMS-Umschlag reicht dieses eine Ergebnis jedoch nicht: Digest, Algorithmuskennungen, signierte Attribute und tatsächlich geprüfte Bytes müssen dieselbe Geschichte erzählen.
IETF
AH aus OSPFv3 zu nehmen ist eine Sache aller Nachbarn
Ein neuer Entwurf will eine alte Authentifizierungsoption für OSPFv3 auslaufen lassen. Das klingt nach weniger Konfiguration. Auf einem gemeinsam genutzten Link entscheidet jedoch nicht ein einzelner Router, welche Pakete die anderen während des Wechsels annehmen.

Geschichte
Eine andere Route stellte die Sitzung nicht wieder her: RFC 3234
Ein Ausweichpfad kann Pakete wieder zustellen. Den Zustand, den eine Zwischenfunktion gespeichert hatte, setzt er nicht automatisch zurück. Im Februar 2002 machte RFC 3234 daraus eine Architekturfrage: Was hält eine Sitzung am Leben, wenn eine Funktion auf dem Weg ausfällt?

Geschichte
Ausgerechnet das Paket mit dem Bildende konnte verloren gehen: RFC 3189
Der Empfänger bekam die bequemste Abschlussmeldung im letzten Paket eines DV-Bildes. Kam es an, konnte er sofort anzeigen. Kam es nicht an, fehlten sowohl Daten als auch die Meldung über das Ende. RFC 3189 löste das nicht mit einem stärkeren Marker, sondern mit einer engeren…

IETF
Der endgültige Filter war korrekt. Beim Update entkam trotzdem eine Route
Revision 03 eines IETF-GROW-Entwurfs verlagert die entscheidende Sicherheitsfrage vom fertigen BGP-Regelsatz auf dessen Übergang. Zwei korrekte Zustände garantieren noch keinen sicheren Weg zwischen ihnen.

IETF
Der Aussteller signierte die Hülle. Den Agentenschlüssel durfte er trotzdem nicht tauschen.
AIC-JWT Revision 02 verschachtelt eine vom Prinzipal signierte Delegation in einem vom Aussteller signierten Berechtigungsnachweis. Damit bleibt die Auswahl des handelnden Schlüssels bei der Instanz, die delegiert hat.

IETF
Der Agent signierte die Challenge. Sein mitgelieferter Schlüssel war noch keine Autorität.
OpenA2A AIP Revision 03 trennt die mathematisch gültige Antwort von der festgestellten Identität. Der vorgelegte Schlüssel belegt Besitz; erst ein Registereintrag oder ein aufgelöstes DID-Dokument ordnet ihn dem behaupteten Agenten zu.

IETF
Jedes Glied war gültig. Die Zeitleiste konnte trotzdem gekürzt sein.
AER-1 Revision 09 macht die interne Ausführungsgeschichte eines KI-Agenten überprüfbar. Gerade deshalb ist ihre wichtigste Aussage die Grenze: Eine in sich geschlossene Kette kann ihre ursprüngliche Vollständigkeit nicht aus eigener Kraft bezeugen.

IETF
Die Kette bewies, dass eine Uhr falsch lag. Den Schuldigen nannte sie nicht.
Roughtime kann einen Zeitwiderspruch beweisfest machen, ohne aus einer kryptografischen Feststellung vorschnell ein institutionelles Urteil zu bauen.

IETF
Niemand meldete Fortschritt. Warum wirkte die Aufgabe abgeschlossen?
Stehen Teilnehmer fest, aber kein Fortschrittsbericht liegt vor, muss die Evidenzlücke sichtbar bleiben statt einen grünen Abschluss zu erzeugen.
IETF
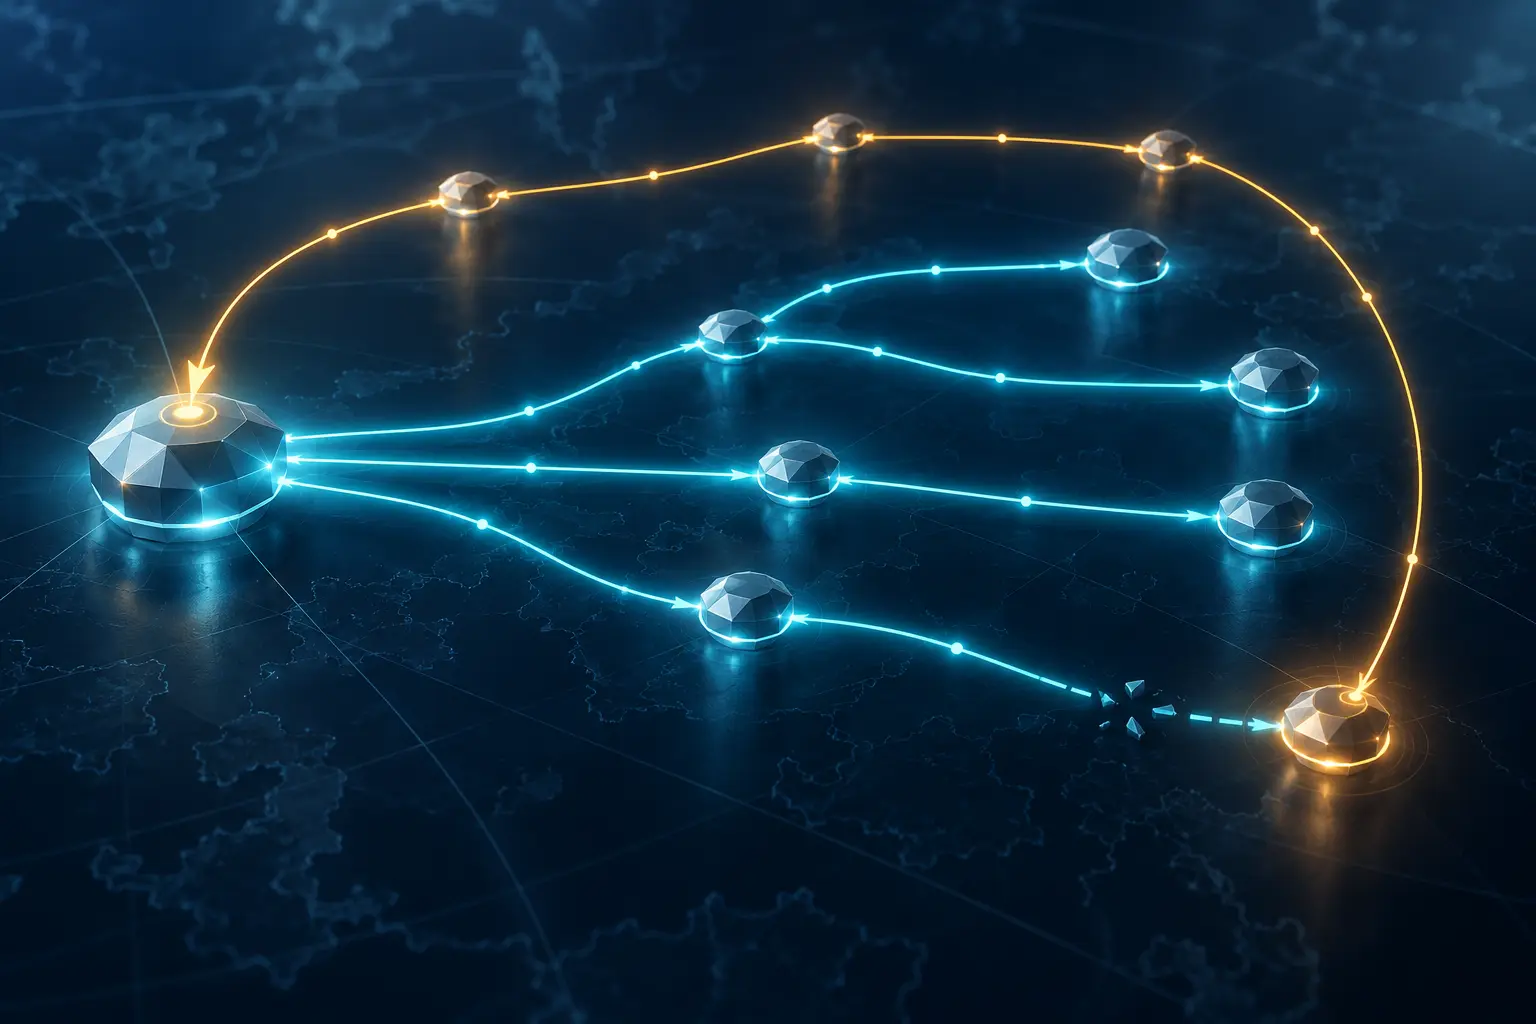
Der Empfänger erkennt den Ausfall – der Kopf noch nicht
Ein rotes Signal am Rand eines Multicast-Baums wird nicht von selbst zum Alarm am Ausgangspunkt. Der neue BIER-BFD-Entwurf beschreibt genauer, wie die Meldung zurückkehrt, welcher Sitzung sie zugeordnet wird und warum eine Antwort noch keine Entstörung belegt.