
Profil
Analysis
Analysis Profilanalyse verbindet die Berichterstattung über Personen, Unternehmen, Institutionen und weitere Entitäten für Leser, die die Subjekte hinter der BTW.MEDIA-Berichterstattung vergleichen. Die Seite hilft beim Vergleich öffentlicher Profile, zugehöriger Ereignisse, Evidenzpakete, Rollenwechsel, operativer Präsenz, Governance-Exposition, organisatorischer Verknüpfungen und Marktrelevanz, während Organisations- und Personendatensätze von der gewöhnlichen Nachrichtenchronologie getrennt bleiben. Leser können das Subjekt hinter der Schlagzeile verstehen, die Belege, die dieses Profil stützen, sowie die Infrastruktur- oder Marktbeziehungen, die das Profil relevant machen. Sie sehen, wen oder was das Profil repräsentiert, welche öffentlichen Quellen es stützen, wie es mit Unternehmen, Märkten, Governance-Gremien oder Ereignissen verbunden ist und welche Änderungen weitere Aufmerksamkeit verdienen, während sich das Subjekt weiterentwickelt.

IETF
Brian Carpenter und die Grenze, die ihre Mitglieder beweisen musste
Ein Campus, eine Fabrik oder ein Overlay lässt sich auf einer Karte sauber einrahmen. Ein Paket erkennt diesen Rahmen nicht. RFC 8799 von Brian Carpenter und Bing Liu behandelt deshalb nicht die beruhigende Bezeichnung „kontrollierte Umgebung“, sondern die Nachweise dahinter…

Geschichte
Zwei Grenzwerte, aber kein ausgehandelter Wert
Ein SYN trägt 1460, das SYN-ACK 1200. Wer darin zwei Angebote sieht, erwartet anschließend eine Einigung. TCP trifft sie nicht. Jeder Wert beschreibt, was sein Absender empfangen kann, und begrenzt deshalb den Datenverkehr der Gegenseite. Erst der jeweilige Sender verbindet diese…

Geschichte
Der Beitrag, der seinen Namen behalten musste: Wie NNTP eine verlorene Endantwort begrenzte
Der vollständige Artikel ist beim Server, einschließlich der abschließenden Punktzeile. Der Server kann `240` gesendet haben, doch die Verbindung bricht auf dem Rückweg ab. Eine leere Leseransicht beweist keinen Fehlschlag, weil Moderation noch ausstehen kann. NNTP löste das…

Geschichte
Der Befehl, den die Anmeldung nicht fortsetzen durfte: Warum NNTP eine neue Anfrage verlangte
Ein NNTP-Server kann die Identität eines Clients mit `281` akzeptieren und den zuvor abgewiesenen Gruppenbefehl trotzdem nicht ausführen. Erst eine zweite, ausdrücklich gesendete Anfrage wird unter der neuen Identität geprüft. Diese kleine Wiederholung verhinderte, dass ein…

Geschichte
Komprimiert war die Geschichte noch nicht erledigt
Eine lange Folge gleichartiger Empfangszustände ließ sich in DCCP mit wenigen Bytes darstellen. Damit wurde der Bericht kleiner, aber seine Aufgabe war nicht beendet. Solange der Empfänger nicht wusste, dass die Gegenseite ihn erhalten hatte, musste er die Information weiter…

JPNOG
Der RPKI-Test, der zuerst fragte, wie man sicher scheitert
Ein japanischer ROV-Versuch machte Wiederherstellung zu einem Teil der Sicherheitskontrolle, ohne den AS-Betreibern ihre Routing-Entscheidung abzunehmen.

Geschichte
Der Geburtsnachweis, der die Gruppe überlebte: ACTIVE.TIMES trennte Herkunft und Verfügbarkeit
Eine Gruppe steht im aktuellen NNTP-Katalog, doch ihre Entstehung ist nicht mehr dokumentiert. Eine andere ist nicht mehr auswählbar, während ihr alter Erstellungsdatensatz fortbesteht. Der Server durfte beides melden, weil Gegenwart und bewahrte Vergangenheit verschiedene lokale…

Geschichte
Der Schreibvorgang, der vor der Sicherheit zurückkehrte
Der Server meldete Erfolg, doch der Client durfte seinen Puffer noch nicht freigeben. Die Bytes konnten ausschließlich in einem flüchtigen Speicher liegen, den der nächste Neustart leerte. NFS Version 3 machte aus dieser Lücke einen überprüfbaren Vertrag: frühe Antwort…
APRICOT
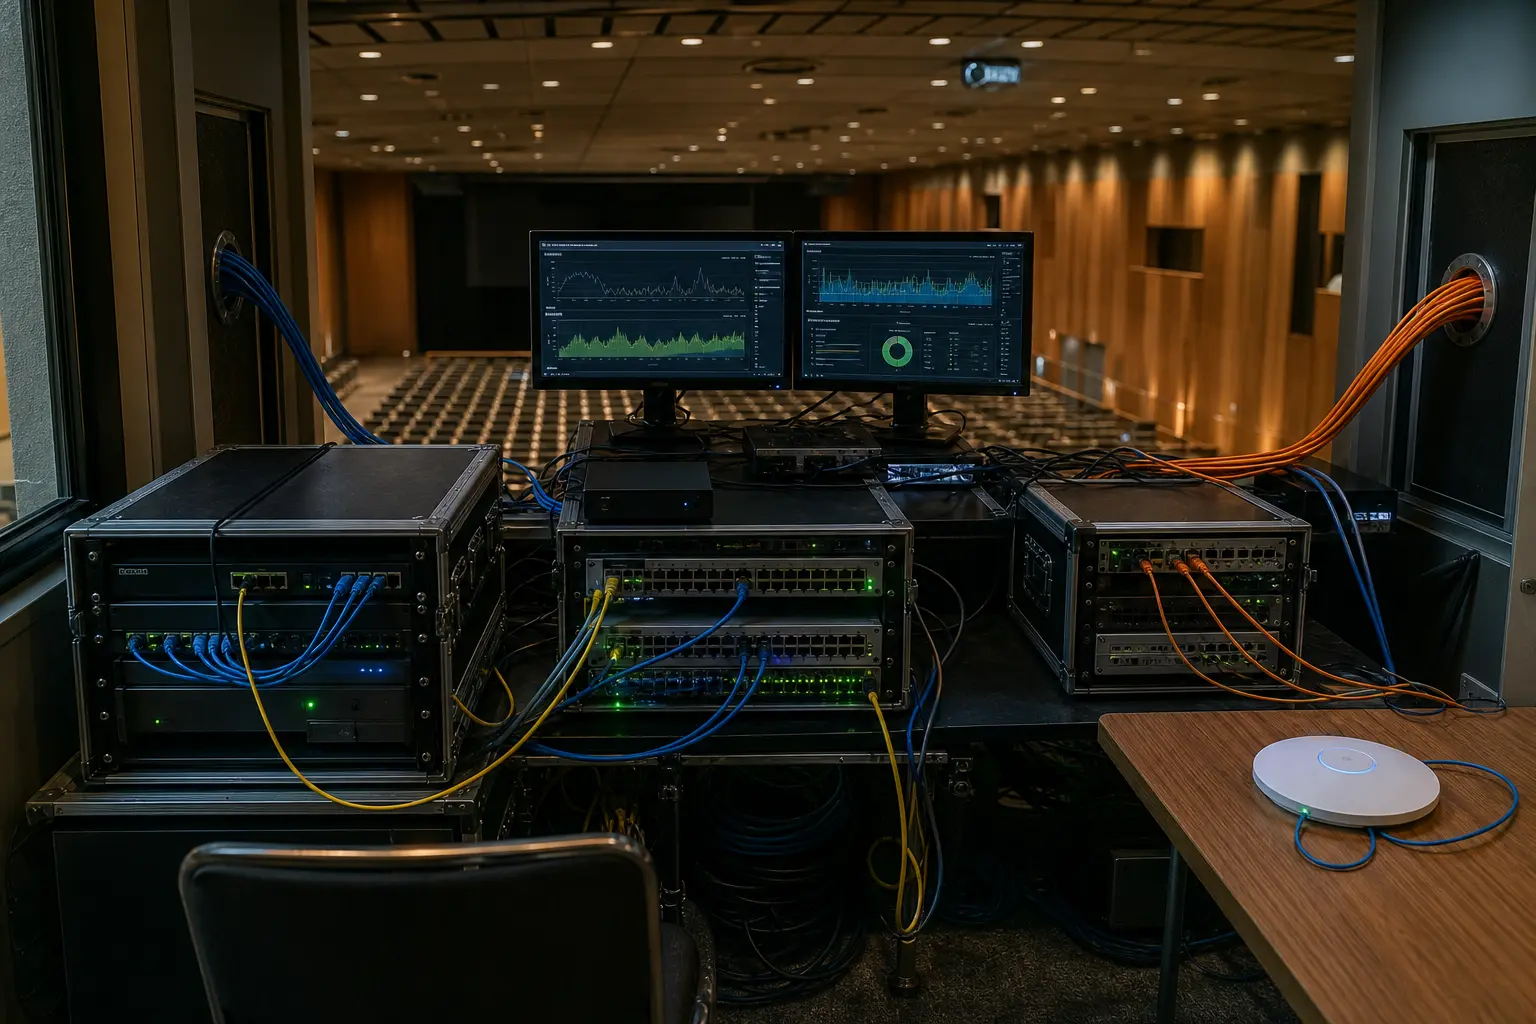
Das Konferenznetz ist APRICOTs stärkste Verfassung
APRICOTs temporäres Produktionsnetz macht Werte als Routen, Messwerte, Störungen und Reparaturen überprüfbar. Es belegt beobachtbare Praxis, aber weder vollständige Erfüllung noch regionale Verbreitung oder normale Produktionsökonomie.

Geschichte
Die Schicht, die zuletzt kommen musste: Wie NNTP-Kompression Reihenfolge zur Sicherheitsregel machte
Nach einer erfolgreichen Kompressionsanfrage verschwanden drei Möglichkeiten aus derselben Verbindung. TLS ließ sich nicht mehr beginnen, ein Konto nicht mehr authentifizieren und auch der Reader-Modus nicht mehr wechseln. Das war kein Mangel der Funktion, sondern ihre…

Geschichte
Die Reservierung, die vielleicht nichts reservierte
Der FTP-Client kündigte die Größe einer Datei an, bevor er sie übertrug. Der Server konnte darauf positiv mit `202` antworten und dennoch keinen Speicher zurücklegen: Auf diesem System war die Vorabreservierung überflüssig. Die Sitzung durfte weitergehen. Ob die Datei später…
NANOG
Der rechtliche Rahmen hinter einer Betreiber-Community
Der Übergang von NANOG aus der Trägerschaft von Merit in eine eigene Körperschaft machte Verträge, Archive und Finanzen klarer zurechenbar. Er machte den Verein weder zum Eigentümer nordamerikanischer Netze noch zu deren automatischer politischer Stimme.
Geschichte
Das leere Feld, das verdient werden musste: Wie NNTP Overview Abwesenheit verlässlich machte
Eine Tabellenzeile kommt vom Newsserver zurück, und zwischen zwei Tabulatoren steht nichts. Hat der Artikel diesen Header nicht – oder hat der Index ihn nie erfasst? Für einen schnellen Überblick über Hunderte Beiträge ist diese Unterscheidung entscheidend. NNTP band die…

Geschichte
Der Zeitstempel vor der Suche: Warum NEWNEWS Dubletten statt verlorener Artikel wählte
Ein sauber beendeter Abruf kann eine unsichtbare Lücke hinterlassen. Speichert der Client erst beim Eintreffen der Antwort seinen nächsten Startzeitpunkt, kann ein während der Suche angekommener Artikel für die erste Auswahl zu spät und für die zweite schon zu alt sein. NNTP…

Geschichte
Das Relay, das Kontext ergänzte und die Nachricht kürzte
Ein fast gefülltes Syslog-Paket traf ohne erkennbaren Zeitstempel ein. Das Relay sollte seine eigene Ortszeit und möglichst den ihm bekannten Gerätenamen voranstellen. Doch die Hülle wuchs nicht mit: Sie blieb auf 1024 Byte begrenzt. Der neu gewonnene Kontext am Anfang konnte…
Geschichte
Die Verbindung blieb, das Gespräch musste gehen: der STARTTLS-Neustart von NNTP
Gruppe gewählt, Artikelposition gesetzt, Fähigkeiten abgefragt. Dann beginnt TLS. Die Leitung bleibt offen, doch diese Ergebnisse dürfen nicht in die geschützte Phase hinüberwandern. NNTP machte das gezielte Vergessen zu einer Sicherheitsfunktion.
Geschichte
Der Stream, der neu begann, ohne die Assoziation zu schließen
Ein Zähler ließ sich auf null setzen; alte Daten verschwanden dadurch nicht aus dem Netz. SCTP machte aus diesem Abstand ein Reconfigurationsverfahren. Erst wenn eine nachprüfbare TSN-Grenze die alte Epoche abschloss, durfte der Stream mit einer neuen Sequenz beginnen. Die…

Geschichte
Die Verbindung, die trotz Protokollablehnung bestehen blieb
Ein gemeinsamer Träger muss nicht jede Ladung akzeptieren, die man ihm übergibt. Bei PPP konnten zwei Gegenstellen den Link bereits geöffnet haben und trotzdem über ein einzelnes darauf gemultiplextes Protokoll uneins sein. Protocol-Reject gab diesem begrenzten Widerspruch einen…

Geschichte
Der Artikel, den der Server vor dem Haupttext ablehnte: Wie IHAVE Angebot und Annahme trennte
Ein Message-ID war im Netnews zugleich klein genug für eine billige Anfrage und präzise genug für die Duplikathistorie. Doch er war kein Artikel. `IHAVE` machte aus diesem Unterschied einen zweistufigen Zustandsautomaten: erst entscheiden, ob die Übertragung erwünscht ist, danach…

Geschichte
Die Adresse, die alterte, bevor sie starb
Ein Hotel kann keine neuen Gäste mehr in ein Zimmer einweisen und den bereits eingecheckten Bewohner trotzdem bis zur Abreise dort lassen. IPv6 gab einer automatisch konfigurierten Adresse genau diese zweistufige Abwicklung: Erst endet ihre Bevorzugung, später ihre Gültigkeit.…