
Auswirkung
HOCH
Innerhalb der Facette Auswirkung hebt die HOCH-Wirkungsanalyse Artikel hervor, bei denen das erwartete Auswirkungsniveau, die operative Exposition oder die Entscheidungsrelevanz vergleichbar ist. Leser können die Seite nutzen, um routinemäßige Marktaktualisierungen von folgenreicheren Governance-, Infrastruktur-, Sicherheits- und Investitionssignalen zu unterscheiden, die Planung, Beschaffung, Richtlinien oder das Kundenrisiko beeinflussen können. Die Seite verbindet die Auswirkungsstufe mit öffentlichen Belegen, zugehörigen Organisationen, regionalem Kontext, Betriebsabhängigkeiten, Servicekontinuität, Wettbewerb, Investitionszeitpunkt, Compliance und Kundenrisiko. Sie hilft Lesern zu entscheiden, welche Entwicklungen eine genauere Überwachung verdienen, welche Akteure am stärksten exponiert sind und wie ein Signal den Betrieb oder die Marktplanung beeinflussen kann.
Fallakte
Der Funktionsname stimmte. Der reproduzierbare Hash fehlte: RFC 9861
Bei einer erweiterbaren Ausgabefunktion gibt es nicht den einen Digest zum Namen. TurboSHAKE und KangarooTwelve beantworten eine vollständig parametrisierte Byte-Frage. Fehlen Domäne, Anpassungswert, Ausgabelänge oder Reihenfolge, bleibt ein Etikett zurück, aber kein belastbarer…

IETF
James Gould und das Schwärzungssignal, das keine Richtlinie beweist
Wenn in einer RDAP-Antwort ein Feld fehlt, sieht das Ergebnis eindeutig aus: Dort steht nichts. Die Entstehungsgeschichte bleibt jedoch offen. Vielleicht gab es nie einen Wert; vielleicht hält der Server ihn nur für diesen Client zurück. RFC 9537, mitverfasst von James Gould…

IETF
Hugo Krawczyk und das öffentliche Salt, das kein Passwort härtet
Ein sichtbares Salt kann bei HKDF wertvoll sein, ohne ein Geheimnis zu sein. Ein Salt kann aber auch neben einem Passwort stehen, ohne dessen Erraten teuer zu machen. Hugo Krawczyks Extract-then-Expand-Entwurf trennt diese Fälle: Quellenentropie, Unabhängigkeit bei der Extraktion…

IETF
Suzanne Woolf und das Serveretikett, das keine Maschinenidentität ist
Liefert eine DNS-Antwort eine Serverkennung mit, wirkt die Identitätsfrage zunächst gelöst. In Anycast-Netzen, hinter Lastverteilern und bei frei gewählten Betreiberwerten wäre diese Schlussfolgerung jedoch zu groß. Der von Suzanne Woolf mitverfasste RFC 4892 legt eine…

IETF
Sara Dickinson und das Resolver-Versprechen, das Verschlüsselung nicht belegen kann
Ein verschlüsselter DNS-Kanal schließt Beobachter auf dem Weg aus. Am Ende des Kanals steht jedoch ein Resolver, der die Frage lesen muss. RFC 8932, an dem Sara Dickinson mitgewirkt hat, lenkt den Blick auf diesen Moment: Welche Daten werden gespeichert, zusammengeführt…
IETF
Ole Trøan und die drei Entscheidungen, die NAT verbarg
Zwei globale IPv6-Adressen, zwei Standardrouter und zwei DNS-Resolver ergeben noch keine belastbare Mehrfachanbindung. Vor dem ersten Paket müssen Quelladresse, erster Hop und Namenskontext zusammenpassen. Ole Trøans redaktionelle Arbeit an RFC 7157 legt offen, was die…

IETF
Tim Chown und die Hostliste im IPv6-Adressplan
IPv6 hat das blinde Durchprobieren unattraktiv gemacht, nicht aber die Aufklärung abgeschafft. Tim Chowns Arbeit zeigt, wie Adresskonventionen und betriebliche Spuren einen riesigen Namensraum in kleine Kandidatenmengen zerlegen – und weshalb keine davon allein ein belastbares…

IETF
Brian Haberman und die 40-Bit-Global-ID, die kein Zuteilungsbeleg war
Ein selbst erzeugtes IPv6-Präfix kann mit überwältigender Wahrscheinlichkeit einzigartig sein, ohne jemals zugeteilt worden zu sein. Die von Brian Haberman mitverfasste RFC 4193 macht genau diese dezentrale Lösung möglich. Sie entbindet Betreiber jedoch nicht von der Prüfung…

ICANN
Allison Mankin und die Namenskollisions-Stichprobe, die ihre Ursache nicht bewies
Eine Root-Messung kann Name, Query-Typ und Zeitpunkt exakt festhalten. Sie kennt deshalb noch nicht die Anwendung, den verantwortlichen Betreiber oder den Schaden einer späteren Delegation. Der von Allison Mankin mitverfasste RFC 8023 macht aus dieser Lücke eine überprüfbare…
Fallakte
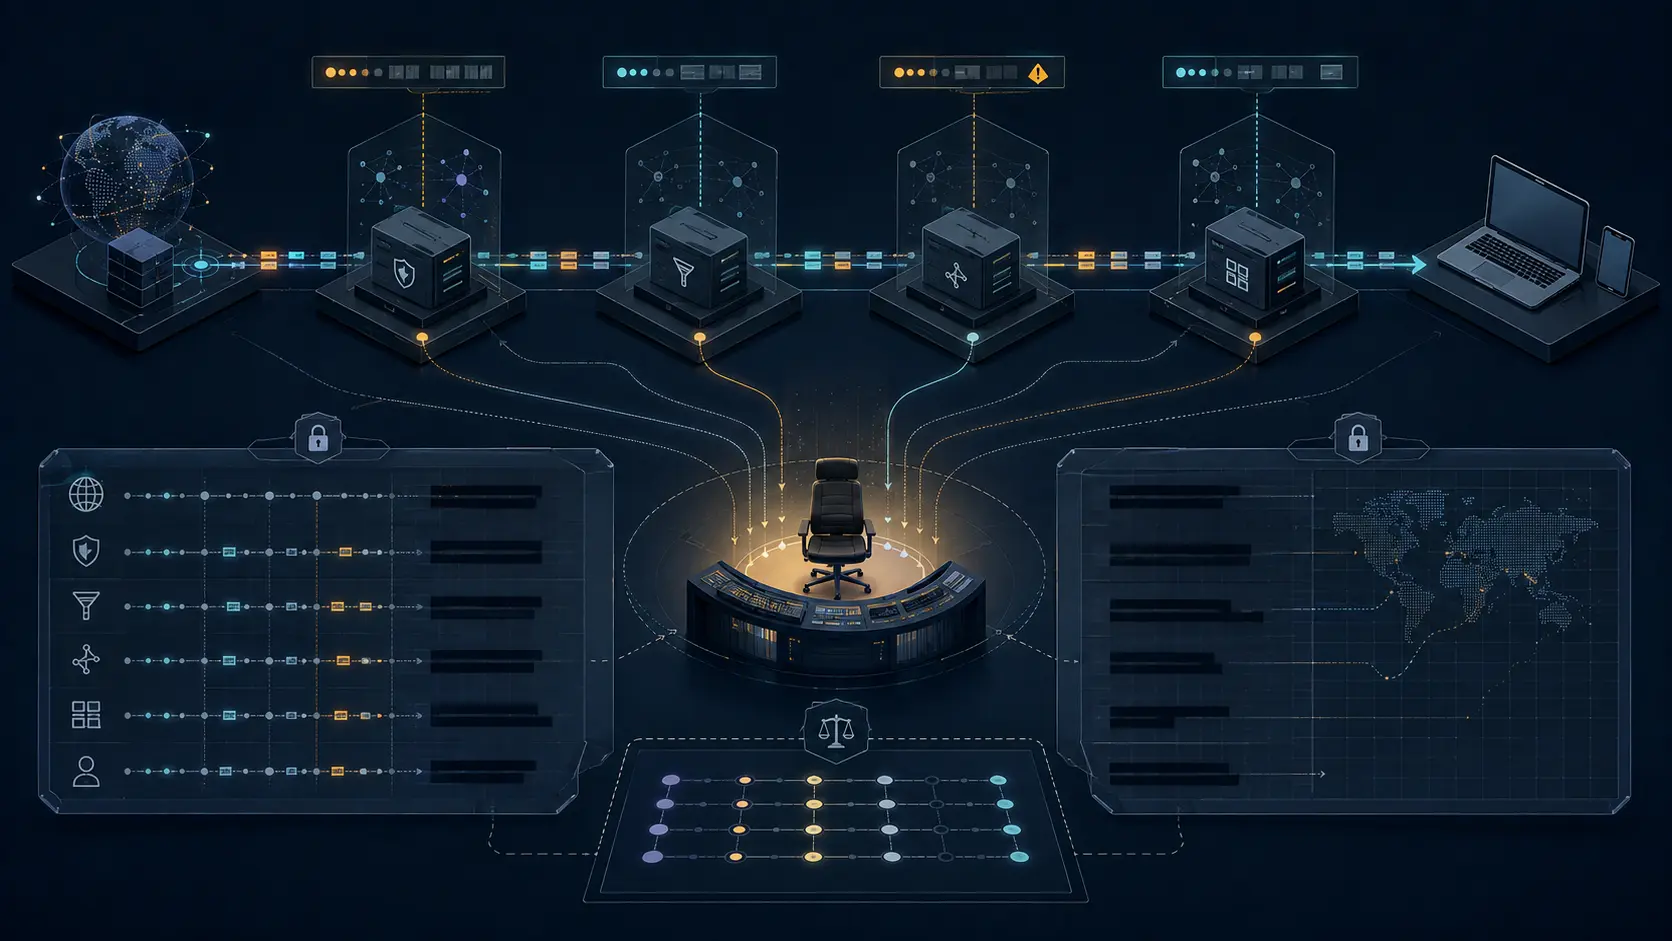
Eine Proxy-Status-Kette benennt keinen Incident-Verantwortlichen
RFC 9209 macht den Fehlerpfad lesbarer, verwandelt diese Sichtbarkeit aber nicht in eine Handlungspflicht. Dafür braucht es eine Übergabematrix für Intermediärfehler, die öffentliche oder eingeschränkte Kennungen mit Betreiber, Eskalationsfrist, Beweissicherung und…

Geschichte
Der Test maß die Reserve, indem er sie verbrauchte: RFC 1628
Eine Messung und eine Schalthandlung können im selben Verwaltungsobjekt beginnen und dennoch völlig verschiedene Beweise verlangen. RFC 1628 machte diese Trennung an einer USV sichtbar. Die Tiefenkalibrierung lieferte belastbarere Erkenntnisse über die Batterie, weil sie die…
Geschichte
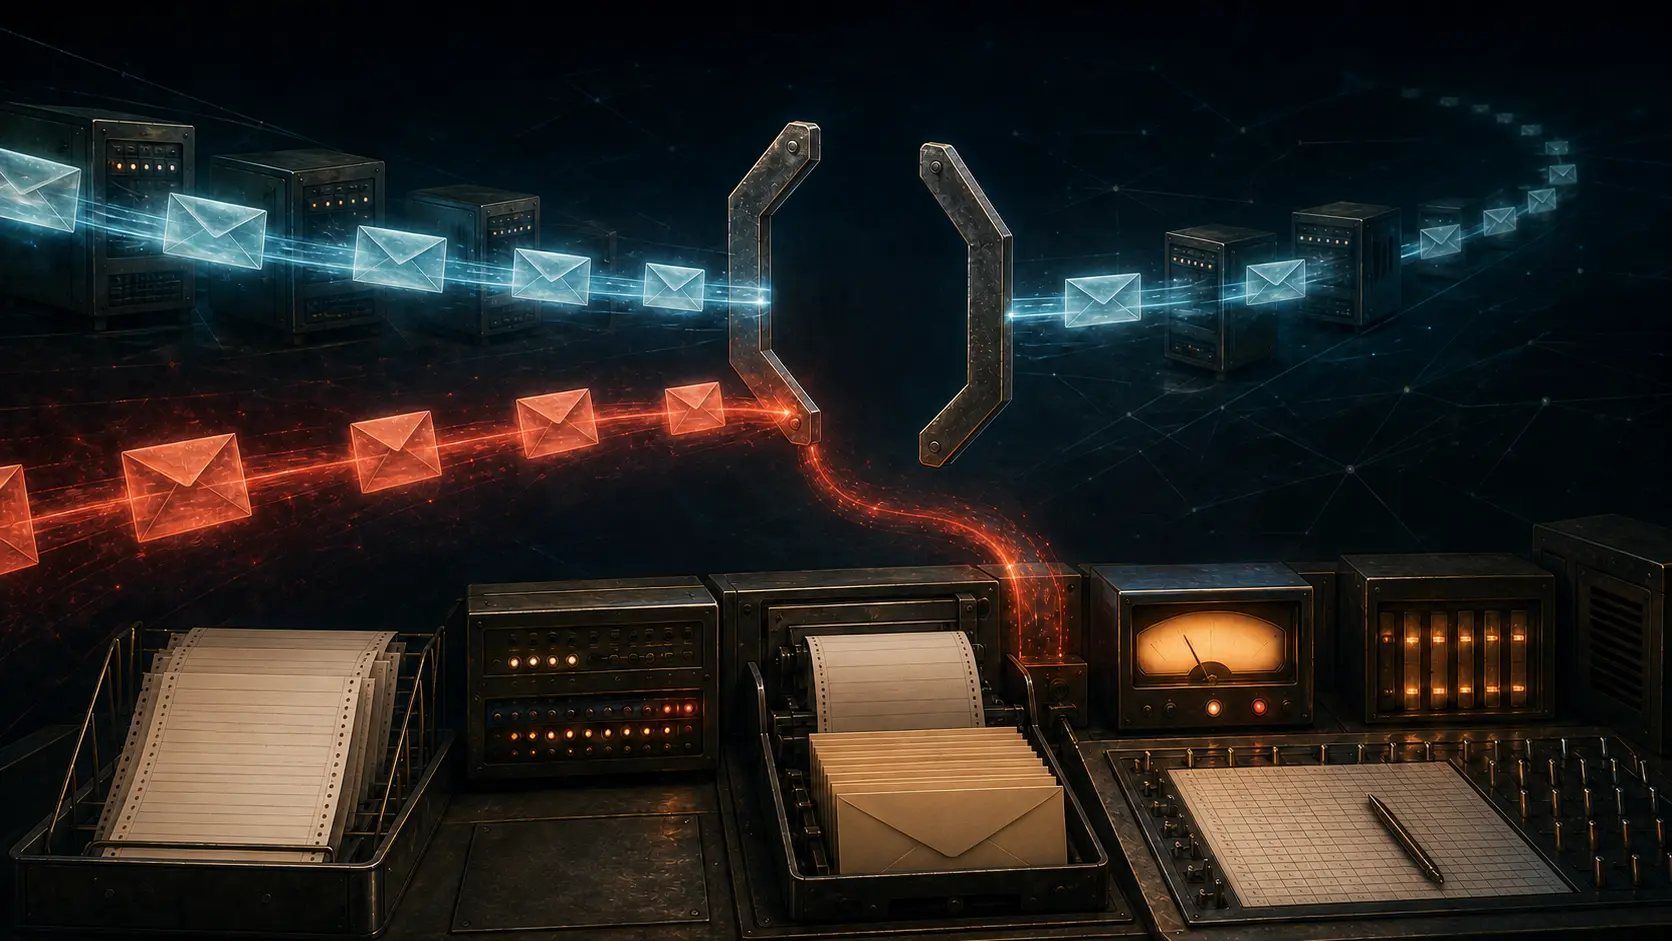
Die Adresse, die leer sein musste: Wie SMTP verhinderte, dass Fehler weitere Fehler anschreiben
Eine verspätete Zustellstörung muss als neue Nachricht zurückgemeldet werden. Scheitert auch diese Nachricht und trägt sie einen gewöhnlichen Absender, entsteht daraus die nächste Fehlermeldung – und aus deren Scheitern womöglich wieder eine. `MAIL FROM:<>` zieht eine Grenze…

Geschichte
Die Adresse, die ein Subnetz einspannte: Warum Router gerichtete Broadcasts nicht mehr standardmäßig weiterleiten
Ein einziges IPv4-Datagramm konnte wie gewöhnlicher Verkehr durch das Internet laufen und erst am letzten Router zu einer Aussendung an das gesamte entfernte Netz werden. Trug es die gefälschte Quelladresse eines Opfers, schickten antwortende Hosts ihre Pakete an jemanden, der…

Geschichte
Der Link, der sich seine Adresse lieh: Wie relative URLs Dokumente beweglich machten
Ein kurzer Link ist nicht bloß eine verkürzte absolute Adresse. Er weist den Leser an, fehlende Bestandteile von einer Basis zu übernehmen. Dadurch ließen sich Schema, Authority und wiederkehrende Pfadpräfixe weglassen; eine zusammengehörige Dokumentensammlung konnte umziehen…
Globale Cloud-Dienste-Trends
Ein CDN-Cache-Control-Feld ist keine Cache-Richtlinie für die gesamte Kette
Mit `CDN-Cache-Control` kann ein Origin CDN-Caches getrennt von anderen HTTP-Caches steuern. Das ist eine nützliche Kontrollfläche, doch das Feld erklärt nicht, dass jeder Cache im Pfad dieselbe Richtlinie anwendet. Erkennung, Parsergebnis, Reihenfolge der Zielliste und…

Globale Cloud-Dienste-Trends
Ein Cache-Status-Feld ist kein vollständiger Cache-Pfadnachweis
`Cache-Status` kann die Entscheidung eines HTTP-Caches strukturiert sichtbar machen. Das Feld liefert wertvolle Evidenz über den Cache, der ein Cache-Status-Listenelement hinzufügt. Es beweist nicht automatisch, dass jeder Cache, jede Zwischenstation und jede frühere…
Globale Cloud-Dienste-Trends
Ein Cache-only-504 beweist keinen Ausfall des Origins
HTTP 504 lenkt die Fehlersuche häufig auf einen Upstream-Timeout. Verbietet die Anfrage jedoch ausdrücklich die Weiterleitung, kann derselbe Status einen rein lokalen Cache-Fehlschlag melden. Diese Unterscheidung muss in der Ursachenanalyse erhalten bleiben.
Globale Cloud-Dienste-Trends
Ein gebündelter Cache-Miss erlaubt keine gemeinsame Antwort
Mehrere Cache-Misses in einer Origin-Anfrage zu bündeln, kann Kapazität schützen. Sicher ist die Optimierung nur, wenn jede wartende Anfrage die zurückgegebene Antwort eigenständig verwenden darf.

Geschichte
Die Verbindung war offen. Die Konfiguration gehörte noch einem zweiten Aushandler: RFC 1552
Ein Zustandsname klingt gern endgültiger, als seine Übergangsregel ist. Bei RFC 1552 konnte `Opened` vollständige IPX-Bereitschaft bedeuten – oder erst die Erlaubnis, mit IPX-WAN den fehlenden Teil auszuhandeln.
Globale Cloud-Dienste-Trends
Wo die HTTP-Cache-Invalidierung tatsächlich endet
Eine erfolgreiche Schreiboperation belegt, dass der Origin die Änderung angenommen hat. Sie belegt allein nicht, dass jeder Cache, der die nächste Leseanfrage beantworten könnte, den alten Zustand aufgegeben hat.