
Zusammenfassung
- RFC 9111 erlaubt die Bündelung von Cache-Misses in einer weitergeleiteten Anfrage nur, wenn die Antwort für die betreffenden Anfragen wiederverwendet werden darf.
- Ziel, Methode, Vary-Felder, Autorisierung und Cache-Regeln bleiben für jede wartende Anfrage getrennt zu bewerten.
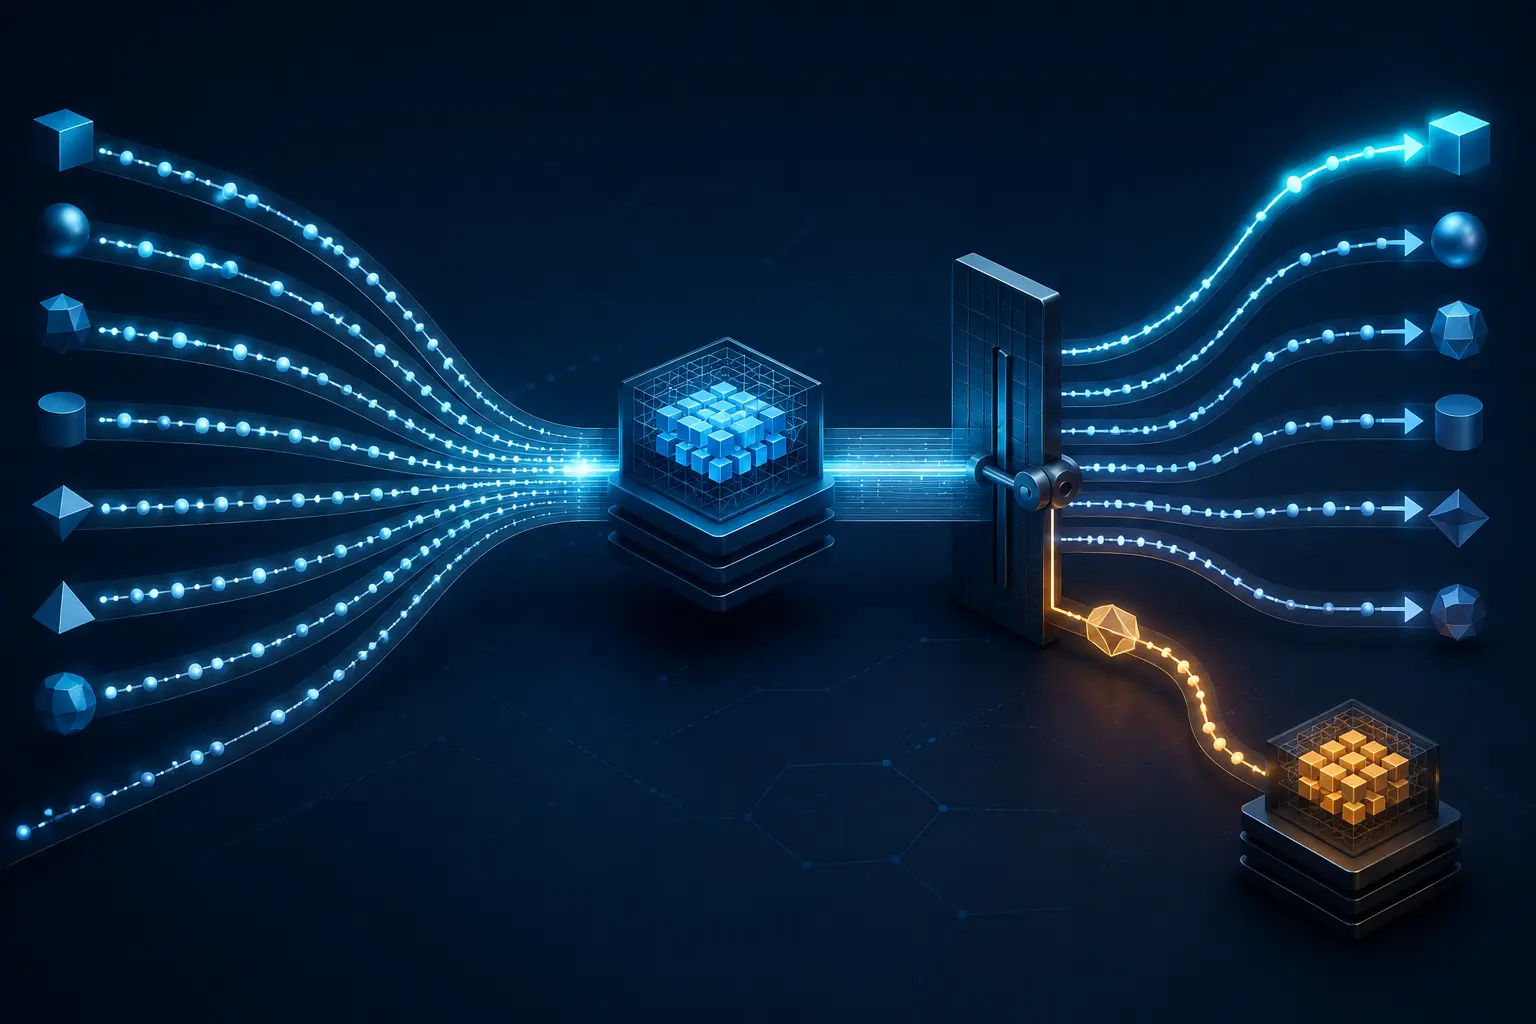
Betrachten wir ein ausdrücklich hypothetisches Edge-Gateway. Zwei GET-Anfragen für denselben URI treffen fast gleichzeitig ein. Eine ist anonym, die andere enthält Authorization und erwartet eine kontobezogene Darstellung. Das Gateway bestimmt die erste zur führenden Anfrage, fragt den Origin einmal ab und verteilt dasselbe 200 OK an beide. Es spart Last, lässt aber die Antwortentscheidung für die zweite Anfrage in der Optimierung verschwinden.
RFC 9111 gestattet die Bündelung aus einem praktischen Grund. Bei gleichzeitigen Misses kann ein Cache mehrere eingehende Anfragen in eine weitergeleitete Anfrage zusammenfassen und Origin wie Netzwerk entlasten. Die Erlaubnis hat eine Bedingung: Die Antwort muss für die betreffenden Anfragen wiederverwendbar sein. Eignet sie sich für einige oder alle nicht, müssen diese Anfragen weitergeleitet werden, auch wenn dadurch Latenz entsteht.
Die Bedingung ist wichtig, weil ähnliche URIs keine Wiederverwendung entscheiden. Ziel-URI und zulässige Methode müssen passen, von Vary benannte Anfragefelder müssen übereinstimmen, no-cache-Bedingungen müssen erfüllt sein. Außerdem muss die Antwort frisch, zur veralteten Auslieferung zugelassen oder erfolgreich validiert sein. Die Bündelung verändert die Zahl der Origin-Abrufe, nicht diese Voraussetzungen je Anfrage.
Vary ist ein Teil der Entscheidung. RFC 9110 zufolge benennt das Feld Bestandteile einer Anfrage, die die Auswahl der Darstellung beeinflusst haben könnten, und erweitert dadurch den Cache-Schlüssel für spätere Vergleiche. RFC 9111 regelt den Abgleich einschließlich Normalisierung und Abwesenheit. Ein Vary mit * passt niemals. Vary verschmilzt die Wartenden nicht; es liefert Belege zu ihrer Unterscheidung.
Authorization macht die Grenze konkret. Nach RFC 9111 darf ein geteilter Cache eine gespeicherte Antwort auf eine Anfrage mit Authorization nicht für spätere Anfragen verwenden, außer eine geeignete Cache-Control-Direktive erlaubt dies und ihre Anforderungen werden erfüllt. Nicht jede Gruppe ist authentifiziert. Entscheidend ist, dass der Fan-out die normalen Wiederverwendungsregeln nicht überholen darf.
Darum ist die Kennzahl „eingesparte Origin-Anfragen“ allein gefährlich. Ein erfolgreicher Abruf für die führende Anfrage belegt eine Antwort aus einer Upstream-Transaktion. Er belegt nicht gleiche Auswahlfelder, Autorisierungsgrenzen, Frische oder Nutzungsrechte für alle Folgenden. Bei Unterschieden ist eine getrennte Weiterleitung Korrektheit, nicht Verschwendung.
Ein Bündelungsfreigabe-Beleg kann Kapazität und Nachweis verbinden. Er ist ein hier vorgeschlagenes redaktionelles Kontrollinstrument, kein vom IETF definiertes Protokollobjekt. Der Beleg verknüpft die führende mit jeder wartenden Anfrage, hält Antwort und gespeichertes Objekt fest, normalisiert Methode und Ziel, vergleicht Vary, bewertet Authorization und Cache-Control und dokumentiert je Wartendem Freigabe oder getrennte Weiterleitung.
Damit bleibt Bündelung eine gemeinsame Abrufoptimierung, während die Antwortausgabe individuell entschieden wird. Eingesparte Arbeit lässt sich messen, ohne einen unzulässigen Fan-out als Cache-Erfolg zu verbuchen.
Quellen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten