
Primäre Domain
Internet-Infrastruktur
Innerhalb der Facette Primäre Domain bündelt Internet-Infrastruktur die Berichterstattung nach primärem Themenbereich, sodass Leser einen fokussierten Bereich der Internetinfrastruktur, Governance, Konnektivitätsmärkte oder des digitalen Kapitals verfolgen können. Die Seite führt verwandte Artikel, öffentliche Belege, Institutionen, Unternehmen, Personen, regionale Verflechtungen, operative Abhängigkeiten und Marktkontext zusammen, die sonst über verschiedene Kategorieseiten verstreut wären. Sie erläutert den Themenbereich, die wahrscheinliche Akteursgruppe, den Markt- oder Governance-Kontext und das Quellenmaterial, das Leser beim Vergleich von Signalen heranziehen sollten. Betreiber, Analysten und mit Governance befasste Leser können erkennen, wie derselbe Themenbereich in Ereignissen, Profilen, Marktveränderungen, Belegen aus öffentlichen Quellen, regionalen Abhängigkeiten und langfristigen Infrastrukturentscheidungen immer wieder auftaucht.

Geschichte
Die Begrüßung, die wiederholt werden musste: Wie STARTTLS das Vertrauen von SMTP zurücksetzte
Der Client hatte seinen Namen bereits im Klartext genannt, und auch der Server hatte seine Fähigkeiten ungeschützt aufgezählt. Eine spätere TLS-Schicht konnte diesen früheren Aussagen nicht nachträglich Glaubwürdigkeit verleihen. SMTP zog deshalb eine scharfe Grenze: Nach dem…
Geschichte
Die Zugangsdaten, die die Nachricht nicht signieren konnten: Wie SMTP AUTH die Absenderidentität begrenzte
Zugangsdaten konnten das Tor zur Mail-Einlieferung öffnen. Den Brief dahinter konnten sie nicht unterschreiben. Gerade diese Trennung machte SMTP AUTH belastbar: Der Server erfuhr, wer diese Sitzung aufgebaut hatte und was dieses Konto hier durfte – nicht, wer den Text verfasst…
Globale Institutionen
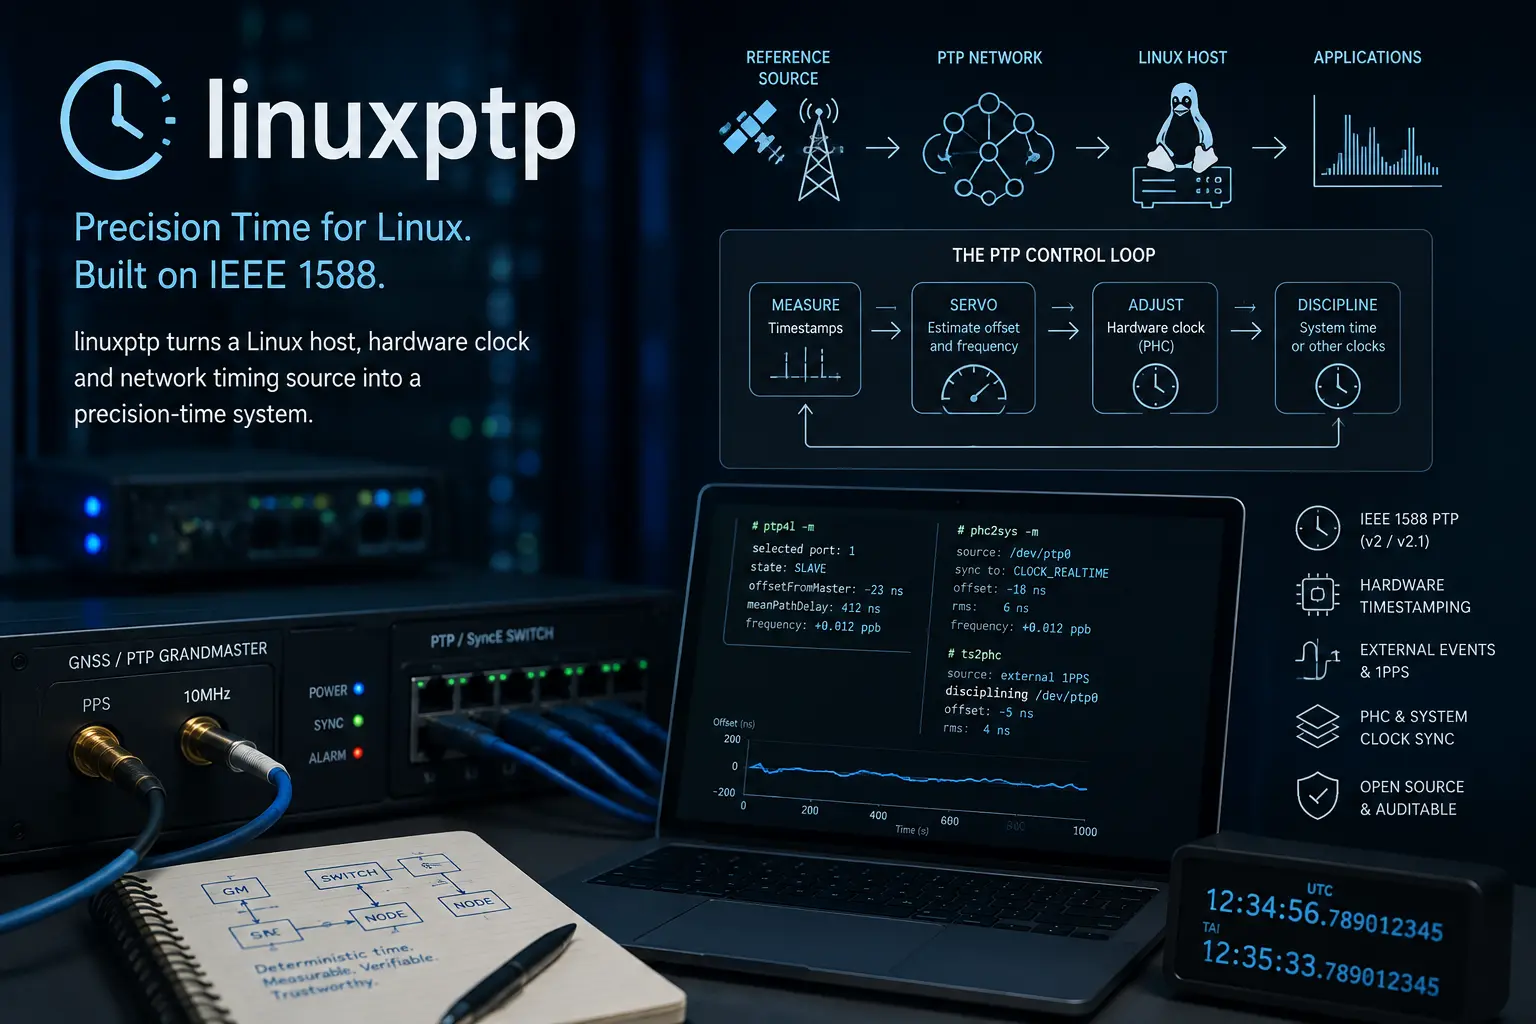
linuxptp und der Regelkreis hinter präziser Zeit
linuxptp verbindet einen Linux-Host, eine Hardwareuhr und eine Netzwerkzeitquelle zu einem Präzisionszeitsystem. Die Daemons koordinieren IEEE-1588-Zustände, Paketzeitstempel, Regler und Systemuhren. Die Genauigkeit hängt dennoch von NICs, Oszillatoren, Profilen, Topologie…

Akademiker
Laurent Vanbever und das Netz, das während der Änderung getestet werden muss
Laurent Vanbebers Arbeit behandelt Netzwerkkonfiguration als ausführbare Software, deren Fehler vor, während oder nach der Bereitstellung auftreten können. Von sicheren Routing-Migrationen und Konfigurationssynthese bis zur Laufzeit-BGP-Erkennung und energiebewusstem Betrieb…

Geschichte
Die Adresse, die sich nicht herabstufen ließ: Wie SMTPUTF8 den Weg zum Teil des Namens machte
Ein akzentuierter Anzeigename konnte alte Mail-Systeme passieren, weil er eine ASCII-Adresse nur umgab. Ein Nicht-ASCII-Postfachname war selbst das Ziel. SMTPUTF8 verlangte von jedem Relay den Beleg, diese Identität ohne erfundenen Ersatz tragen zu können.
Akademiker
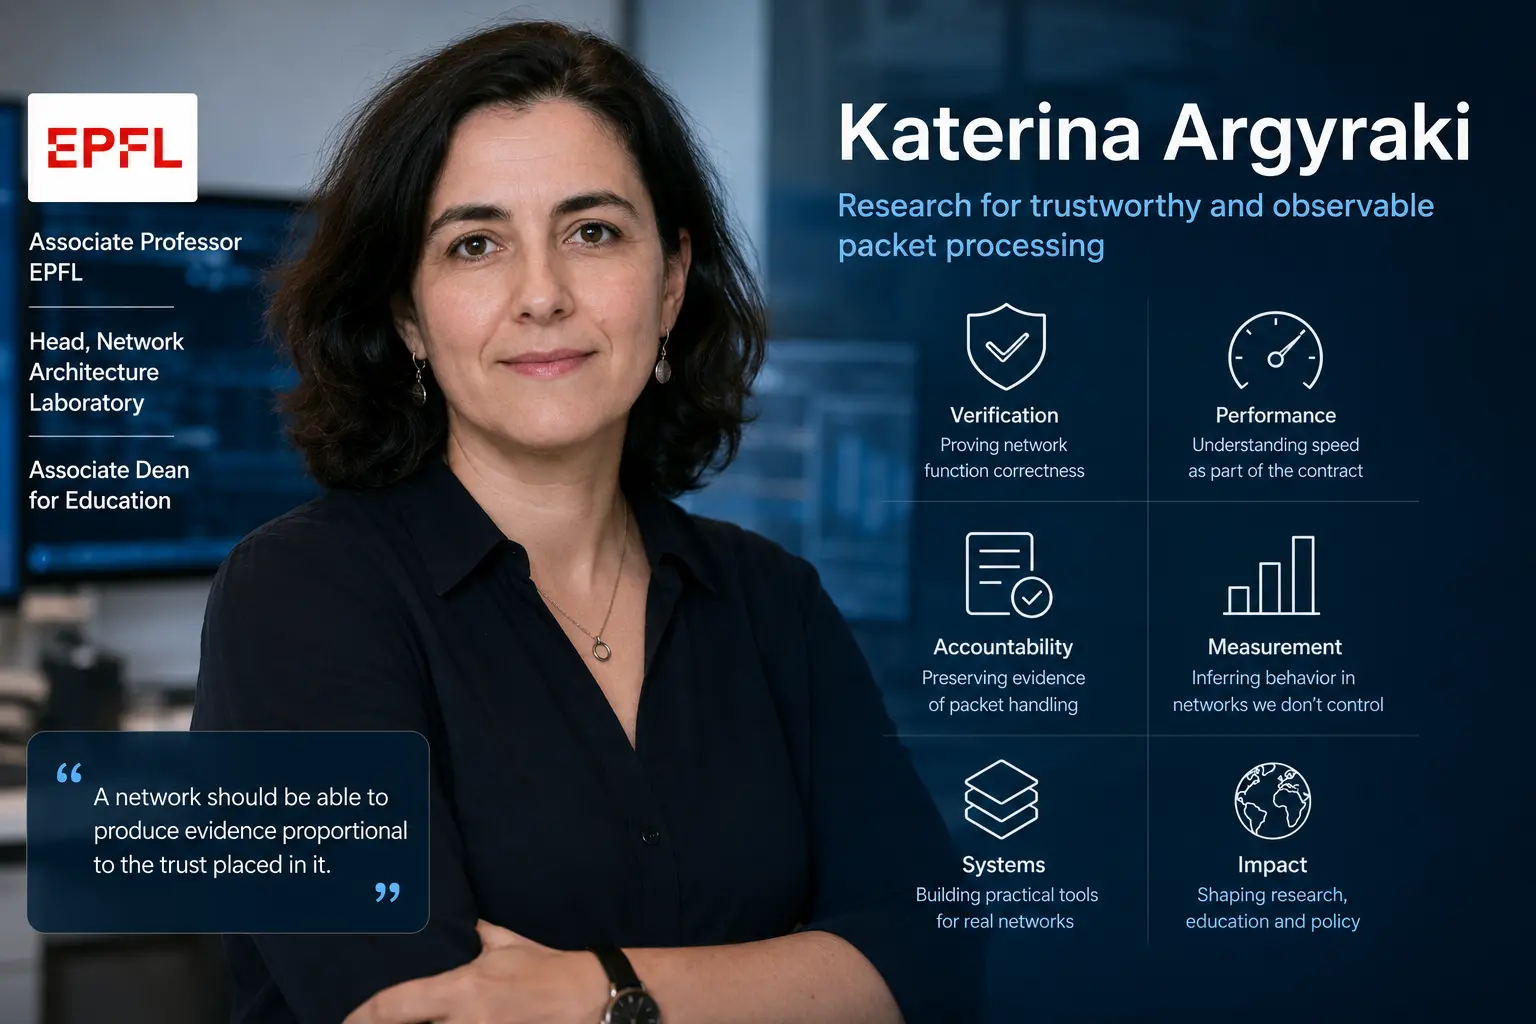
Katerina Argyraki und die Suche nach Beweisen in der Paketweiterleitung
Katerina Argyrakis Forschung folgt einem Problem, das mit zunehmender Programmierbarkeit von Netzwerken schwieriger wird: Ein Paketverarbeitungssystem kann schnell und flexibel sein, doch Betreiber und Nutzer haben oft kaum Belege, dass es sich korrekt verhalten hat. Ihre Arbeit…

Kreative
Dave Maltz und der Betriebsstack hinter Azure Networking
Dave Maltz’ Rolle bei Microsoft lässt sich am besten über die Breite der von ihm geleiteten Organisation verstehen. Azure Networking umfasst kundenorientierte Dienste, DNS, Sicherheit, verteilte Steuerung, Host-Auslagerung, Switch-Software, Rechenzentrums-Fabrics…

Geschichte
Die Quittung, die keine Zustellung versprechen konnte
SMTP DSN machte aus Rückläufern strukturierte Belege und bewahrte zugleich eine entscheidende Grenze: Ein Absender konnte einen Bericht verlangen, aber kein Bericht mehr zusagen, als das meldende System beobachtet hatte.
Globale Institutionen
BIRD und die Routing-Policy-Engine hinter Internetknoten
Der BIRD Internet Routing Daemon entwickelte sich von einem tschechischen Universitätsprojekt zu einem System für die Steuerungsebene in anspruchsvollen Routingumgebungen. Seine Geschichte zeigt, wie offene Routingsoftware proprietäre Abhängigkeiten verringern kann, während…

Geschichte
Das achte Bit brauchte an jedem Hop Erlaubnis: Wie 8BITMIME SMTP veränderte
Eine Mail konnte ein akzentuiertes Zeichen korrekt beschreiben, obwohl nicht jedes Relay seine Oktette unverändert tragen konnte. 8BITMIME ersetzte diese Hoffnung durch ein lokales Versprechen: Fähigkeit anzeigen und danach jedes angenommene Bit bewahren.

Geschichte
Die Befehle gingen vor ihren Antworten: Wie SMTP PIPELINING das Warten veränderte
Frühes SMTP hielt nach fast jedem Befehl an. Auf einer entfernten Verbindung konnte das Schweigen der Hin- und Rückreise mehr kosten als die Befehlszeilen selbst. PIPELINING verkürzte dieses Warten, machte dafür aber die Reihenfolge zum verbindlichen Kontobuch offener Arbeit.

Geschichte
Die Methode gegen das Missverständnis: HTTP 510
RFC 2774 sollte verhindern, dass ein Server eine Pflicht-Erweiterung ignoriert und Erfolg meldet. 510 zeigt den Preis belegbarer Semantik.
Geschichte
Die Nachricht, die vor dem Versand gemessen wurde: Wie SMTP SIZE Ablehnung vorverlegte
Frühes SMTP konnte eine große Nachricht vollständig übertragen, bevor feststand, dass der Server sie niemals behalten würde. SIZE versprach keine Zustellung. Die Erweiterung ließ zwei Relays eine angekündigte Last mit lokaler Kapazität vergleichen, bevor die gesamten…

Geschichte
Das Netz antwortete anstelle des Ursprungs: Warum HTTP den Status 511 brauchte
Eine Anwendung fragte ihren vertrauten Server, erhielt aber die Anmeldeseite des Hotels. HTTP 511 sollte diesen Sprecherwechsel sichtbar machen: Ein Zugangsnetz darf seine eigene Zulassungsbedingung mitteilen, erbt dadurch aber nicht die Identität des angefragten Ursprungs. Die…

Geschichte
Der Server, der nicht mehr zurückrief: Wie passives FTP die Firewall durchquerte
FTP passte sich nicht mit einem neuen Dateitransport an die Firewall an. Es verlegte nur die Initiative der zweiten Verbindung: Der Server wartete, der Client rief an. Diese Umkehr löste ein Erreichbarkeitsproblem, ohne aus Verbindungsrichtung oder Portnummer einen…

Geschichte
Die Anfrage war zu groß, bevor ihr Inhalt begann: Warum HTTP 431 brauchte
Eine HTTP-Anfrage kann scheitern, bevor ihr Inhalt gelesen wird. Nicht das Protokoll hat eine universelle Grenze gesetzt; ein Empfänger hat entschieden, wie viel Steuerkontext er verarbeiten will. Status 431 machte diese lokale Grenze sichtbar.

Geschichte
Der Host, der eine kleine Routingtabelle lernte: Wie IPv6 erste Hops ordnete
IPv6 machte nicht jeden Host zum Routing-Sprecher. Router durften wenige befristete Möglichkeiten offenlegen; der Host verband längstes Präfix, beobachtete Erreichbarkeit und lokale Regeln.
Geschichte
Der Server, der vor der Antwort zählte: Warum HTTP 429 brauchte
Eine Anfrage kann gültig, berechtigt und trotzdem die erste hinter einer lokalen Grenze sein. HTTP 429 machte diese Ablehnung verständlich, ohne den Zähler, die Identität oder die Kapazitätsverteilung eines Betreibers zu allgemeinem Protokollrecht zu erheben.

Geschichte
Das Schweigen, das eine Adresse erlaubte: Was IPv6 DAD belegen konnte
IPv6 DAD stützte eine wichtige Entscheidung auf eine beobachtete Abwesenheit: Im begrenzten lokalen Test erschien kein Rivale. Die Reichweite dieses Schweigens musste klein bleiben.

Geschichte
Der Schreibvorgang, der seine Vergangenheit nennen musste: Warum HTTP 428 brauchte
Eine Anfrage kann syntaktisch korrekt und vollständig berechtigt sein und dennoch die entscheidende Grundlage verschweigen: Welchen Zustand hatte der Schreibende gesehen? HTTP 428 gab dem Ursprung das Recht, diese Angabe vor jeder Wirkung einzufordern.