
Primäre Domain
Internet-Infrastruktur
Innerhalb der Facette Primäre Domain bündelt Internet-Infrastruktur die Berichterstattung nach primärem Themenbereich, sodass Leser einen fokussierten Bereich der Internetinfrastruktur, Governance, Konnektivitätsmärkte oder des digitalen Kapitals verfolgen können. Die Seite führt verwandte Artikel, öffentliche Belege, Institutionen, Unternehmen, Personen, regionale Verflechtungen, operative Abhängigkeiten und Marktkontext zusammen, die sonst über verschiedene Kategorieseiten verstreut wären. Sie erläutert den Themenbereich, die wahrscheinliche Akteursgruppe, den Markt- oder Governance-Kontext und das Quellenmaterial, das Leser beim Vergleich von Signalen heranziehen sollten. Betreiber, Analysten und mit Governance befasste Leser können erkennen, wie derselbe Themenbereich in Ereignissen, Profilen, Marktveränderungen, Belegen aus öffentlichen Quellen, regionalen Abhängigkeiten und langfristigen Infrastrukturentscheidungen immer wieder auftaucht.

Geschichte
Der Name, der einen Dienst wählte: Wie DNS SRV Server fand
Eine Domain führte einst zu einer Adresse und einem vermuteten Port. DNS SRV machte Dienstort zu einer ausdrücklichen, begrenzten Auswahl.
Geschichte
Die Anfrage wartete auf Beweis: Warum HTTP 425 brauchte
TLS 1.3 kann Anfragen vor Handshakeabschluss senden. HTTP 425 verschiebt sie hinter diesen Beweis, wenn Early Data wiederholbar wäre.
Geschichte
Der Alias verschob keine Autorität: DNS DNAME
DNAME leitet Nachfahren durch Suffixaustausch um. Eigentümer, Zonen-Apex, Zonenschnitt und NS-Autorität bleiben unverändert.

Geschichte
Das Speichern, das die Seite unberührt ließ: HTTP 204
HTTP 204 bestätigt eine Handlung, ohne die aktive Ansicht zu ersetzen. Der Status markiert den Abschluss; Header tragen die Identität danach, ohne Inhalt.

Geschichte
Die Verbindung, die keine Autorität war: Warum HTTP 421 brauchte
HTTP/2 machte eine authentisierte Verbindung für mehrere benannte Origins nutzbar und sparte neue Handshakes. Status 421 hielt die Grenze dieser Effizienz fest: Erreichbarkeit, ein passendes Zertifikat und technische Wiederverwendbarkeit verpflichten eine Bereitstellung nicht…
Geschichte
Die Kopie, die als Unterschied ankam: HTTP 226
HTTP 226 sendet eine geänderte Instanz als Anleitung für eine Cache-Basis. Basis, Delta-Nachricht und rekonstruiertes Ergebnis behalten eigene Identitäten.

Geschichte
Der Alias, der keinen zweiten Rundgang brauchte: HTTP 208
WebDAV konnte eine Sammlung über zwei Pfade zeigen. HTTP 208 hält den zweiten sichtbar, ohne bereits gemeldete Nachfahren noch einmal zu durchlaufen.

Geschichte
Die Präferenz durfte verlieren: Happy Eyeballs im Dual Stack
Eine IPv6-Adresse kann in einen stillen Pfad führen. Happy Eyeballs lässt IPv6 zuerst starten, doch der erreichbare Weg darf ohne lange Wartezeit gewinnen.

Geschichte
Verbindung jenseits der Adresse: QUIC Connection IDs
Adresse und UDP-Port können bei offener Arbeit wechseln. Die QUIC-ID erhält den Faden, doch Pfadprüfung und neue Werte begrenzen Vertrauen und Verfolgung.

Geschichte
Der Name aus der Frage: Grenzen von DNS-Wildcards
Eine DNS-Wildcard kann einen nicht gespeicherten Namen synthetisieren. Exakte Knoten, Nichtterminale und Delegation bestimmen, wann die Vorgabe antwortet.

Geschichte
Der Name, den die Verbindung nicht trug: Warum HTTP Host brauchte
TCP erreichte eine Adresse und HTTP nannte einen Pfad, doch dem geteilten Server fehlte der Site-Name. HTTP/1.1 machte diese Autorität in `Host` sichtbar.
Geschichte
Der Header, der zwischen Paketen verschwand
RFC 1144 ließ vierzig Header-Oktette auf langsamen Leitungen fast verschwinden: Benachbarte Enden hielten denselben Zustand und sendeten nur Änderungen.
Geschichte
Die Zeile, die in SMTP wie das Ende aussah
SMTP beendete unbekannt lange Post mit einer Ein-Punkt-Zeile. Verdopplung machte das Signal umkehrbar; CHUNKING zählte später Oktette.

Geschichte
HTTP 100 Continue: Erlaubnis ohne Annahme
HTTP 100 Continue erlaubt Ablehnung anhand der Header vor einem großen Inhalt, ohne vorläufige Sendeerlaubnis mit endgültiger Annahme zu verwechseln.
Geschichte
Das Schweigen, das kein Ausfall war: Warum TCP Keepalive optional blieb
Eine aufgebaute TCP-Verbindung kann stundenlang kein einziges Byte übertragen und dennoch völlig intakt sein. Keepalive sollte dieses Schweigen befragen, ohne seinen Sinn vorzugeben: eine begrenzte Reaktion des fernen TCP auslösen und der Anwendung überlassen, wie lange sie…

Geschichte
Wer öffnete TCPs Fenster zu früh? Die Kosten sofortiger Erlaubnis
Ein TCP-Empfänger konnte jedes neu freie Byte veröffentlichen, und der Sender jedes Angebot sofort nutzen. Diese Offenheit wirkte exakt und kooperativ. Wiederholt ließ sie die Verbindung jedoch fast nur noch für winzige Pakete arbeiten. Die historische Reparatur gab beiden Enden…
Globale Institutionen
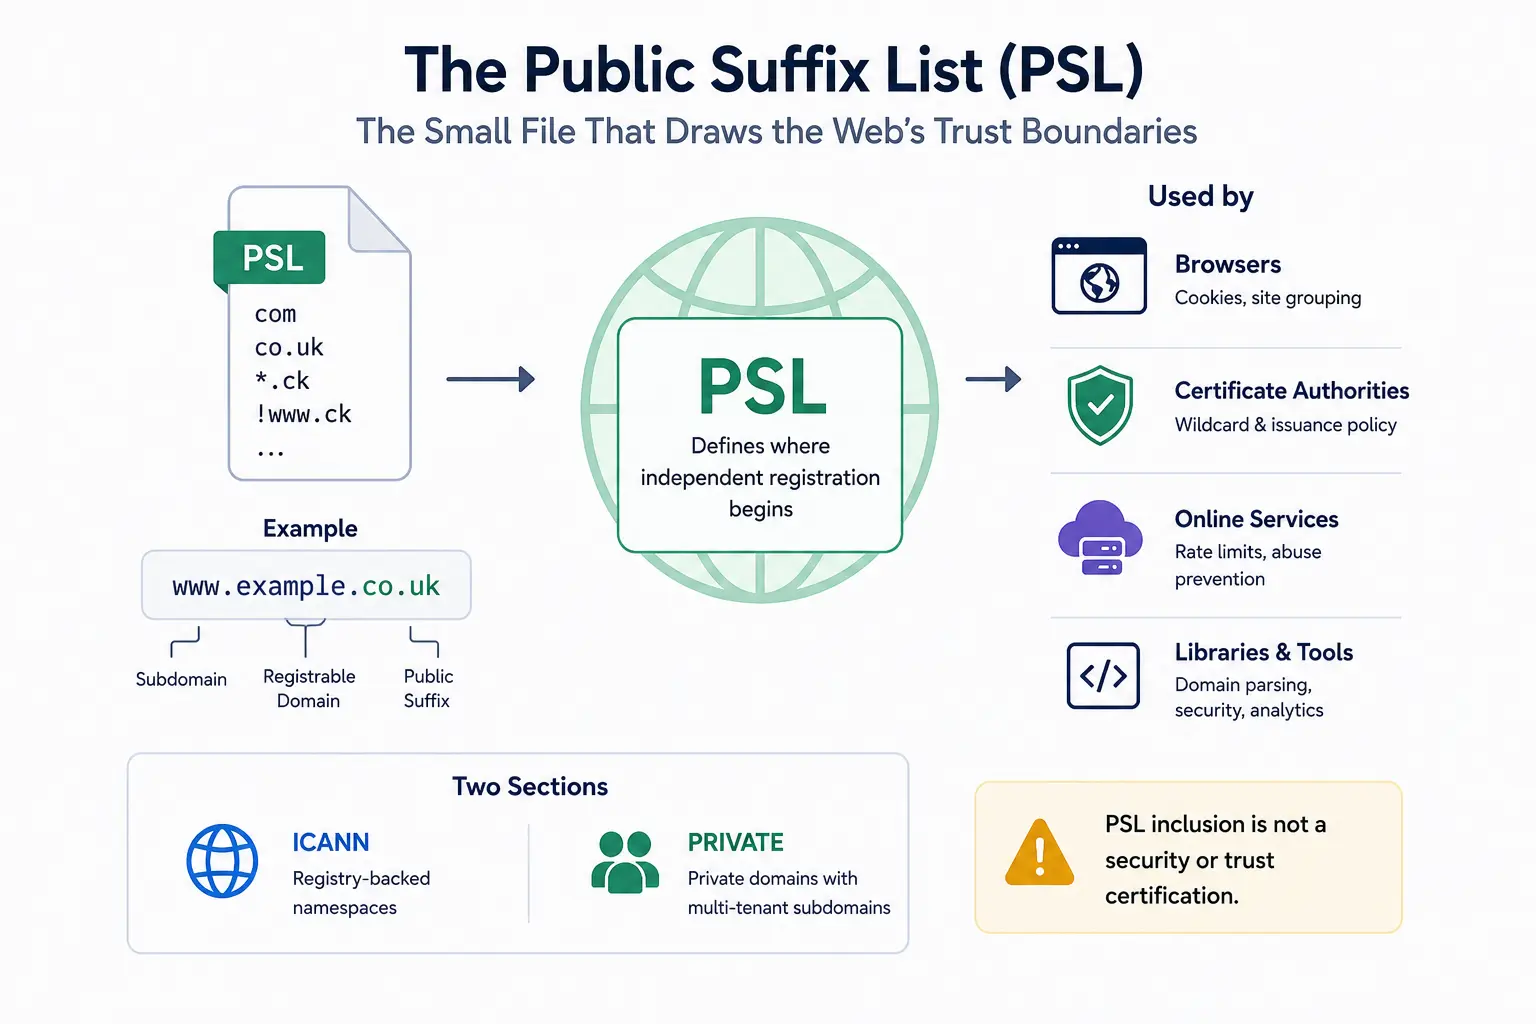
Public Suffix List: Die Datei, die Vertrauensgrenzen im Web zieht
DNS kann zeigen, dass shop.example.co.uk unterhalb von co.uk liegt; es kann einem Browser nicht sagen, wo unabhängige Registrierung beginnt. Die Public Suffix List liefert diese fehlende Politikkarte. Eine ehrenamtlich gepflegte Textdatei beeinflusst heute Cookies…
Geschichte
Das Fenster-Update, das verschwinden konnte: Warum TCP bei null beharrlich wurde
Ein Empfänger darf neue Bytes anhalten, ohne die Verbindung für tot zu erklären. Wenn später wieder Platz entsteht, kann ausgerechnet das reine ACK mit der neuen Erlaubnis verloren gehen. TCP Persist machte diese Erlaubnis wieder auffindbar, ohne dem Transport die Entscheidung…

Geschichte
Das Urteil, das UDP verweigerte: Wem gehörte das Risiko hinter Null?
Null war bei UDP kein gutes Prüfergebnis, sondern die Mitteilung, dass der Sender kein Urteil lieferte. Der Weg von IPv4 zu IPv6 verteilte daher Verantwortung neu: Wer durfte gemeinsame Evidenz entfernen, und wann musste der Nutznießer der Einsparung auch das Risiko besitzen?

Geschichte
Als beide Enden zugleich anriefen: Warum TCP Simultaneous Open keine Kollision war
Die bekannteste TCP-Erzählung verteilt die Rollen vor dem ersten Paket: Ein Client ruft, ein Server wartet. Das Protokoll von 1981 war weniger hierarchisch. Zwei Prozesse konnten gleichzeitig aktiv zueinander öffnen, ihre SYNs kreuzen lassen und dennoch genau eine Verbindung…