
Primäre Domain
Internet-Infrastruktur
Innerhalb der Facette Primäre Domain bündelt Internet-Infrastruktur die Berichterstattung nach primärem Themenbereich, sodass Leser einen fokussierten Bereich der Internetinfrastruktur, Governance, Konnektivitätsmärkte oder des digitalen Kapitals verfolgen können. Die Seite führt verwandte Artikel, öffentliche Belege, Institutionen, Unternehmen, Personen, regionale Verflechtungen, operative Abhängigkeiten und Marktkontext zusammen, die sonst über verschiedene Kategorieseiten verstreut wären. Sie erläutert den Themenbereich, die wahrscheinliche Akteursgruppe, den Markt- oder Governance-Kontext und das Quellenmaterial, das Leser beim Vergleich von Signalen heranziehen sollten. Betreiber, Analysten und mit Governance befasste Leser können erkennen, wie derselbe Themenbereich in Ereignissen, Profilen, Marktveränderungen, Belegen aus öffentlichen Quellen, regionalen Abhängigkeiten und langfristigen Infrastrukturentscheidungen immer wieder auftaucht.

Trends bei Cloud-Diensten in Asien-Pazifik
Cloudflares HKG-Wartung legt gemeinsame Ausfallbereiche offen
Cloudflare plant ein 19-stündiges Wartungsfenster in Hongkong. Anycast kann gewöhnlichen Verkehr verlagern; für PNI/CNI-Kunden entscheidet jedoch, ob Primär- und Ersatzpfad tatsächlich verschiedene Geräte, Standorte, Leitungen und Kapazitäten nutzen.
Institutionelle Trends in Afrika
AfPIF 2026 bringt Afrikas Zusammenschaltungsfragen nach Kigali
Das 15. African Peering and Interconnection Forum läuft in Ruanda. Die Agenda verbindet IXPs, Transit, Inhalte, Rechenzentren und Kabel — doch belastbare Resilienz entsteht erst, wenn neue Pfade nachweisbar funktionieren und nicht dieselben Ausfallpunkte teilen.

Globale Institutionen
PCI-SIG: Gemeinsame Regeln für KI-Server
Ein KI-Server kann gleichzeitig Prozessoren, Beschleuniger, Netzwerkkarten, Speichercontroller, Switches, Retimer und Sicherheitsgeräte enthalten, deren Hersteller miteinander konkurrieren. PCI-SIG pflegt eine gemeinsame Schnittstelle, über die diese Komponenten erkannt werden…

Globale Institutionen
PCI-SIG und das Regelwerk im KI-Server
Ein KI-Server kann Prozessoren, Beschleuniger, Netzwerkkarten, Speichercontroller, Switches, Retimer und Sicherheitskomponenten konkurrierender Unternehmen vereinen. Die PCI-SIG pflegt die gemeinsame Schnittstelle, die es diesen Bauteilen ermöglicht, sich zu finden und Daten…

Globale Institutionen
PCI-SIG – gemeinsame Regeln im Inneren von KI-Servern
In KI-Servern arbeiten Prozessoren, Beschleuniger, Netzwerkadapter, Speichercontroller, Switches, Retimer und Sicherheitskomponenten zusammen – oft von konkurrierenden Anbietern. PCI-SIG verwaltet die gemeinsame Schnittstelle, über die diese Komponenten einander erkennen…

Globale Institutionen
PCI-SIG, die Hausordnung des KI-Servers
Ein KI-Server kann Prozessoren, Beschleuniger, Netzwerkkarten, Speichercontroller, Switches, Retimer und Sicherheitsgeräte konkurrierender Unternehmen vereinen. PCI-SIG betreut die gemeinsame Schnittstelle, über die sich diese Komponenten erkennen und Daten austauschen, und…

Globale Institutionen
PCI-SIG und die internen Regeln des KI-Servers
Ein KI-Server kann Prozessoren, Beschleuniger, Netzwerkadapter, Speichercontroller, Switches, Retimer und Sicherheitsgeräte miteinander konkurrierender Unternehmen vereinen. PCI-SIG pflegt die gemeinsame Schnittstelle, die es diesen Teilen ermöglicht, sich zu finden und Daten zu…
Globale Institutionen
PCI-SIG und das Regelwerk im KI-Server
Ein KI-Server kann Prozessoren, Beschleuniger, Netzwerkkarten, Speichercontroller, Switches, Retimer und Sicherheitsgeräte von Unternehmen vereinen, die sonst miteinander konkurrieren. PCI-SIG pflegt die gemeinsame Schnittstelle, über die sich diese Komponenten erkennen und Daten…

Globale Institutionen
PCI-SIG und die Verbindungsregeln im KI-Server
Ein KI-Server kann Prozessoren, Beschleuniger, Netzwerkkarten, Speichercontroller, Switches, Retimer und Sicherheitsgeräte von Unternehmen vereinen, die im übrigen Markt miteinander konkurrieren. PCI-SIG pflegt die gemeinsame Schnittstelle, über die diese Komponenten einander…

Globale Institutionen
PCI-SIG und die Regeln, nach denen ein KI-Server funktioniert
In einem KI-Server können Prozessoren, Beschleuniger, Netzwerkadapter, Speichercontroller, Switches, Retimer und Sicherheitskomponenten von Unternehmen stecken, die in allen anderen Bereichen miteinander konkurrieren. PCI-SIG pflegt die gemeinsame Schnittstelle, über die diese…

Globale Institutionen
PCI-SIG und das Regelwerk im KI-Server
Ein KI-Server kann Prozessoren, Beschleuniger, Netzwerkadapter, Speichercontroller, Switches, Retimer und Sicherheitsgeräte von Unternehmen vereinen, die überall sonst konkurrieren. PCI-SIG pflegt die gemeinsame Schnittstelle, die diesen Teilen erlaubt, einander zu finden und…

Kreative
Steven Bellovin und die Sicherheitsfragen jenseits des Netzwerks
Steven M. Bellovin begann mit der Prüfung dessen, was Computer aus Paketen als wahr annahmen: Quelladressen, Routen, Sequenznummern und Namen. Später richtete er denselben Zweifel auf Institutionen und fragte, was Systeme der Öffentlichkeit zu glauben abverlangen, wenn…
Globale Institutionen
Caliptra und der Vertrauensanker im Rechenzentrumschip
Moderne Server enthalten mehrere Chips, die Code starten, Schlüssel halten und Richtlinien durchsetzen, bevor das Hostbetriebssystem aktiv ist. Caliptra gibt diesen Komponenten einen gemeinsamen offenen Vertrauensanker; Fabriken, Provisionierungssysteme, physische…

Kreative
Ion Stoica und die Abstraktionen verteilter Systeme
Verteilte Systeme scheitern, wenn Software Maschinen als austauschbar voraussetzt. Ion Stoicas Arbeit verlagert Komplexität immer wieder hinter eine engere Abstraktion – vom in Paketen mitgeführten Zustand und Chord bis zu Mesos, Spark, Ray und cloudübergreifender Platzierung…
Globale Institutionen
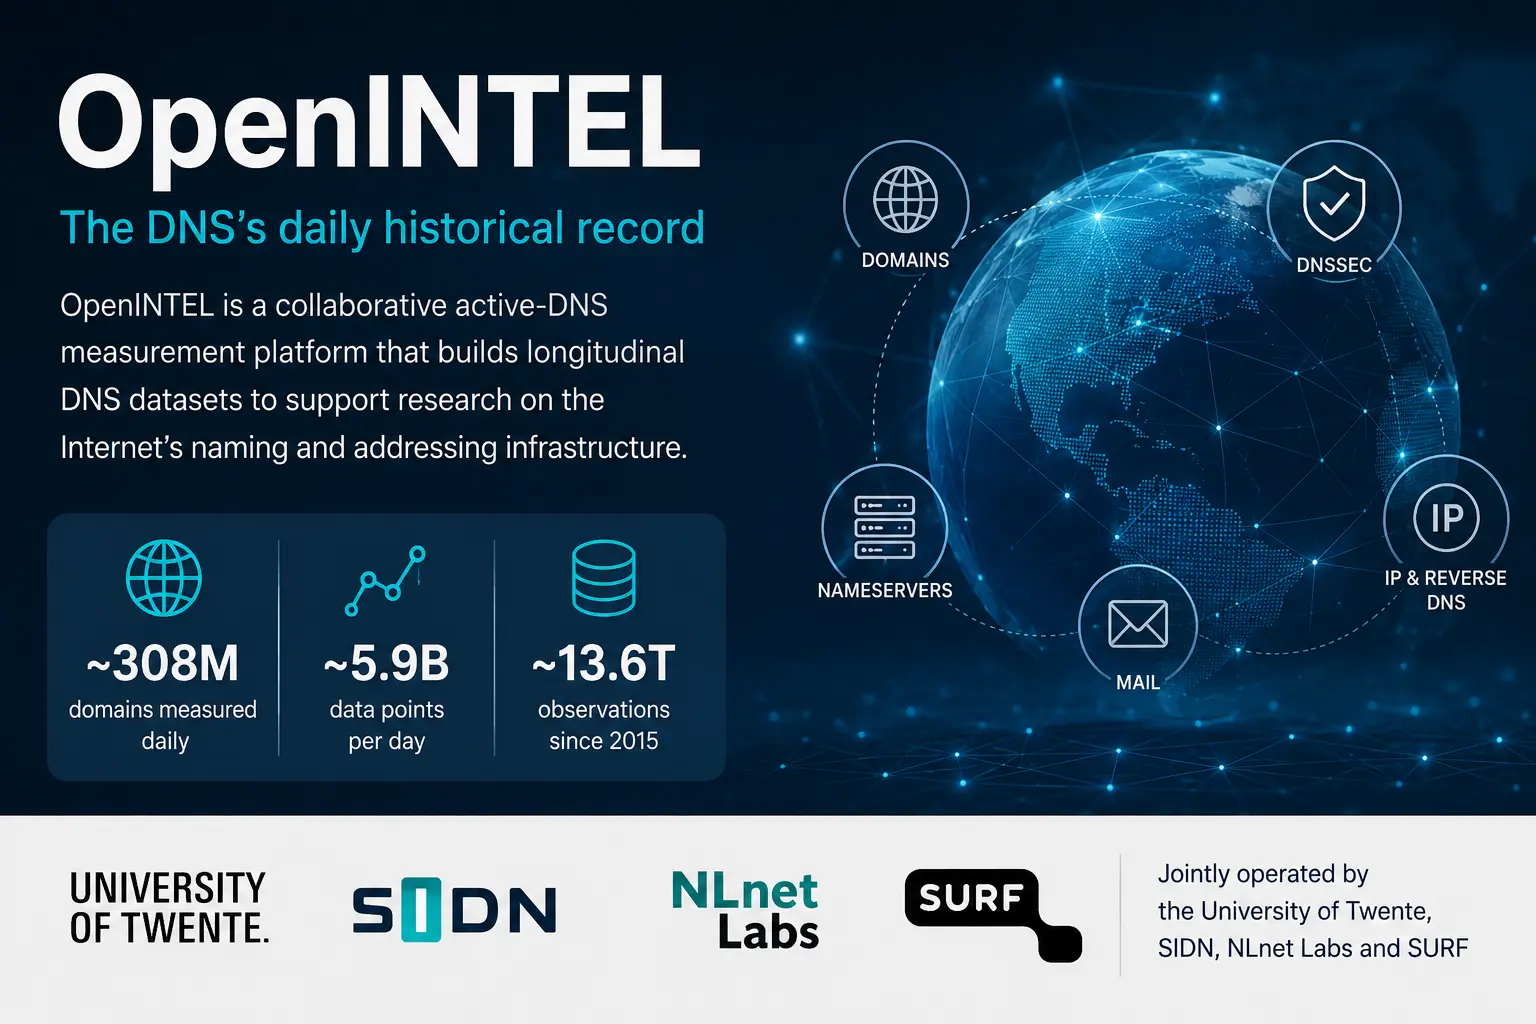
OpenINTEL hat dem DNS ein Gedächtnis gebaut – keine Kopie davon
Das Domain Name System beantwortet aktuelle Anfragen und bewahrt nur wenig von seiner eigenen Geschichte auf. OpenINTEL hat eine Längsschnittaufzeichnung aufgebaut, indem es eine definierte Menge von Domains und Adressraum wiederholt misst. Das schafft außergewöhnlichen…
Kreative
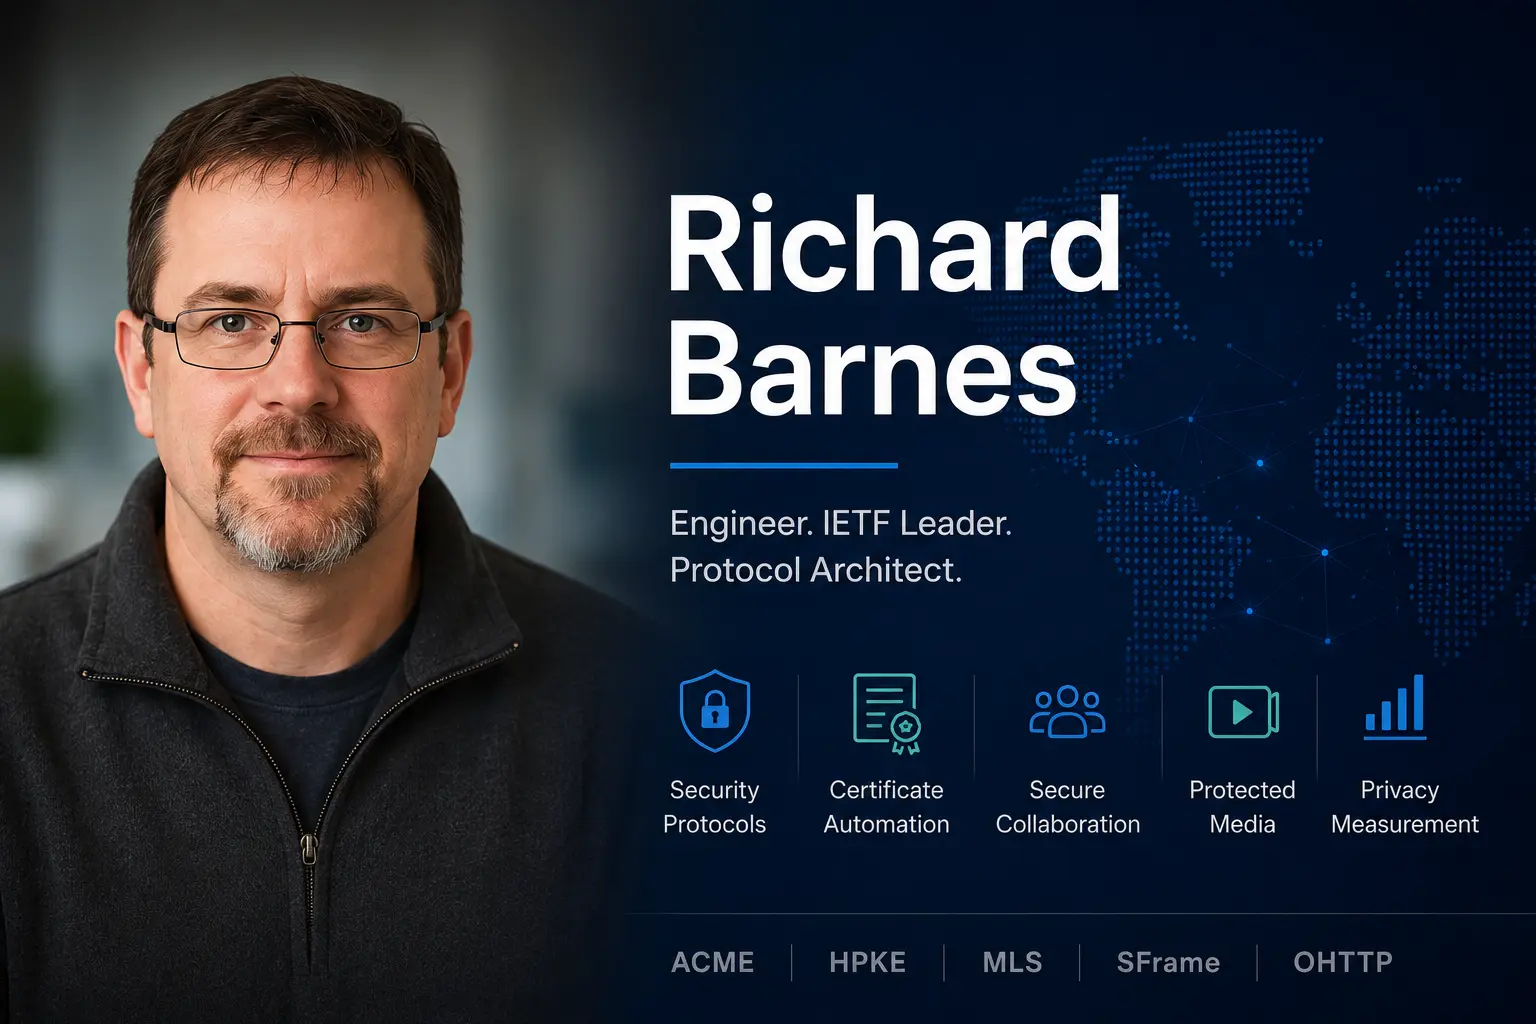
Richard Barnes und die Protokolle, die Vertrauen zur Routine machten
Richard Barnes hat an Protokollen gearbeitet, die Vertrauen so routiniert machen, dass es im Betrieb verschwindet: automatisierte Zertifikate, Empfängerverschlüsselung, wechselnde Gruppenmitgliedschaft und geschützte Medien. Ihr Wert liegt in offenen, zusammensetzbaren…

Globale Institutionen
DNSViz und der Graph, der DNSSEC-Ausfälle lesbar macht
DNSViz verwandelt einen der wenig intuitivsten Ausfälle des Internets in ein Bild, das Teams tatsächlich untersuchen können. Das von Casey Deccio entwickelte und öffentlich von DNS-OARC betriebene Open-Source-Projekt verbindet Delegierungen, Schlüssel, Signaturen und…

Globale Institutionen
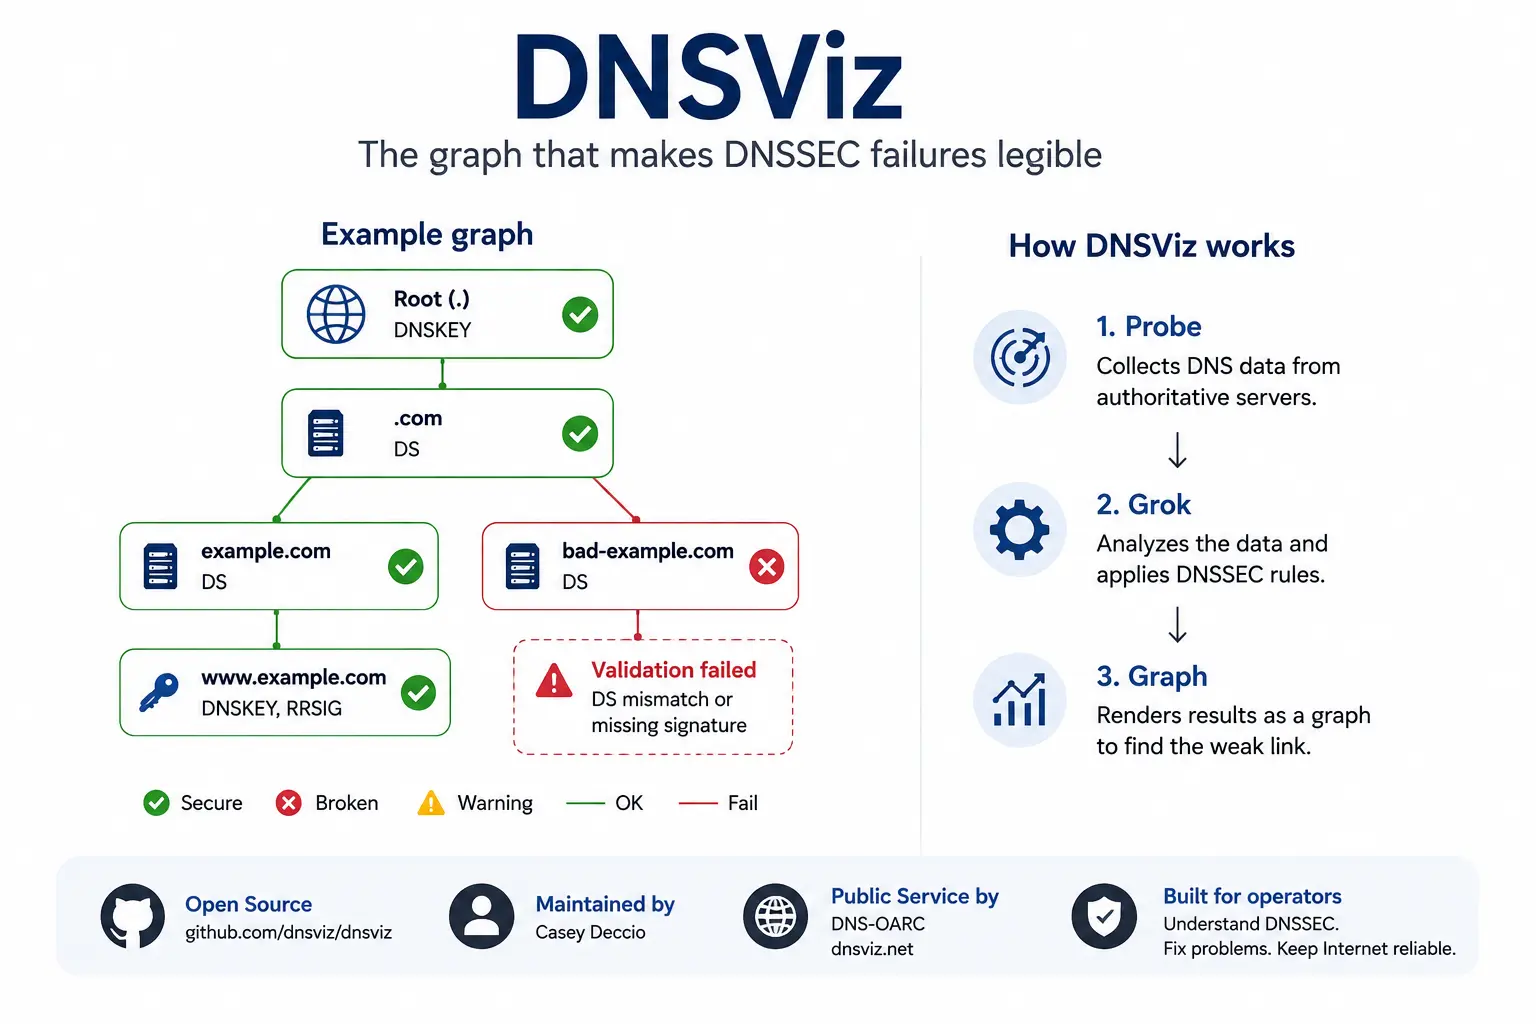
DNSViz: DNSSEC-Fehler als lesbares Beziehungsdiagramm
DNSViz verwandelt eine der am schwersten intuitiv erfassbaren Fehlerklassen des Internets in Diagramme, die Betriebsteams Schritt für Schritt prüfen können. Das Open-Source-Projekt wurde von Casey Deccio entwickelt und gepflegt, die öffentliche Instanz wird von DNS-OARC…
Globale Institutionen
DNSViz und der Graph, der DNSSEC-Fehler lesbar macht
DNSViz verwandelt einen der am wenigsten intuitiven Fehler des Internets in ein Bild, das Betreiber untersuchen können. Das von Casey Deccio geschaffene und öffentlich von DNS-OARC betriebene Open-Source-Projekt verknüpft Delegationen, Schlüssel, Signaturen und authentifizierte…
Globale Institutionen
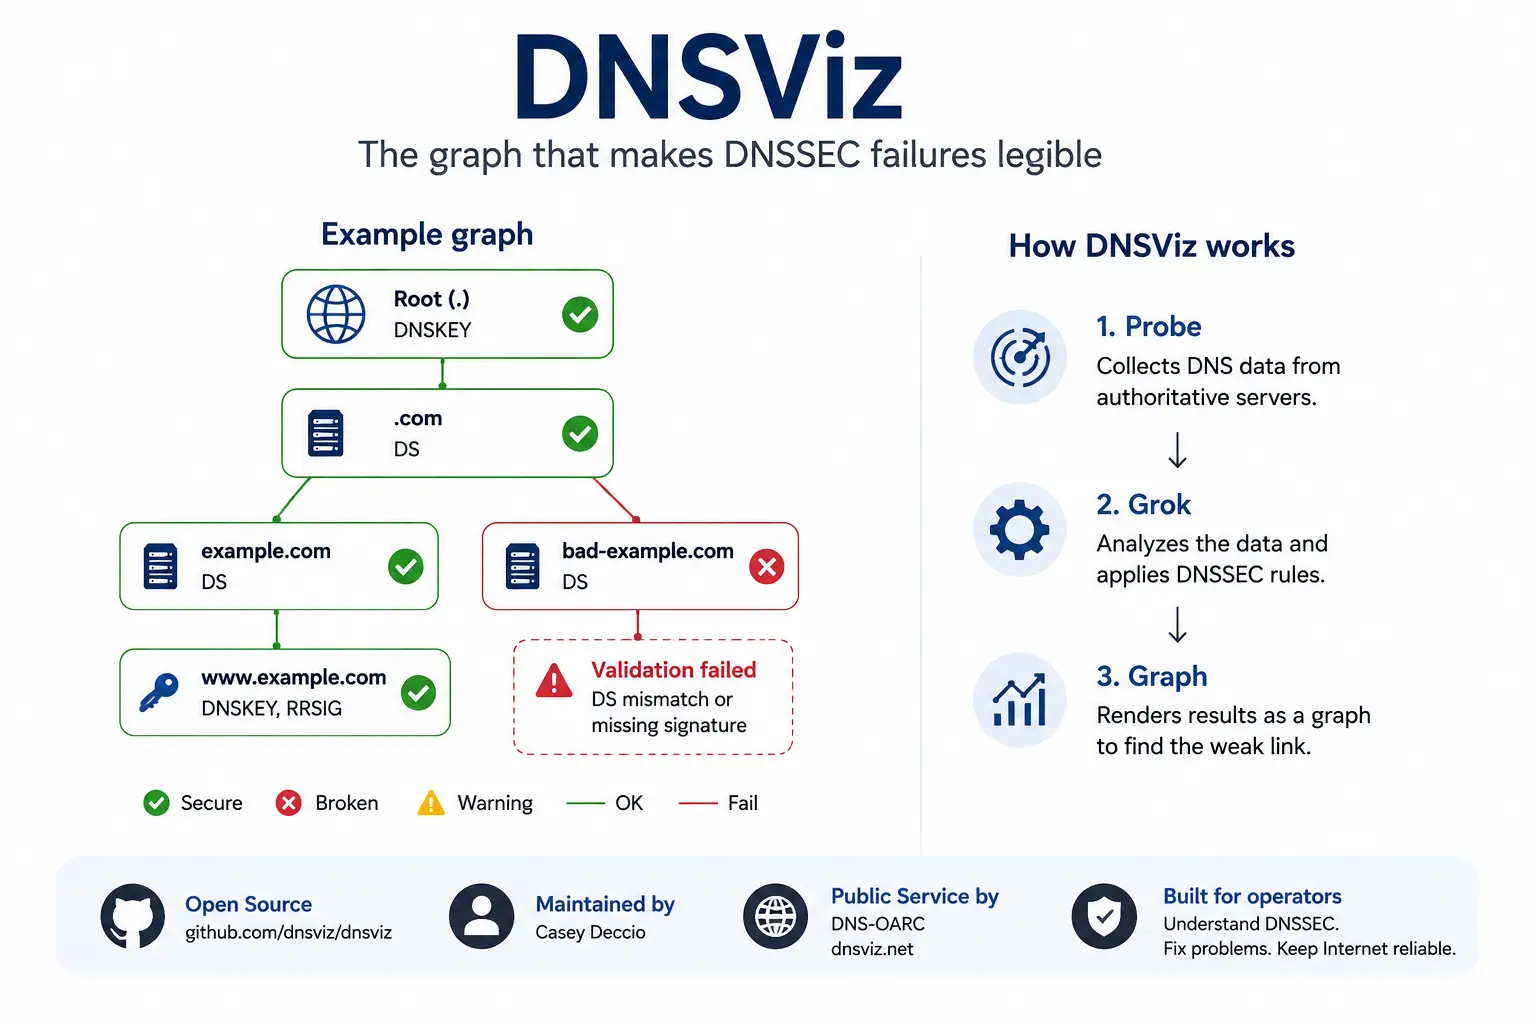
DNSViz und der Graph, der DNSSEC-Fehler verständlich macht
DNSViz übersetzt eine der am schwersten zu durchschauenden Fehlerarten des Internets in ein Bild, das Betreiber untersuchen können. Das von Casey Deccio entwickelte und von DNS-OARC öffentlich betriebene Open-Source-Projekt verbindet Delegationen, Schlüssel, Signaturen und…