
Zusammenfassung
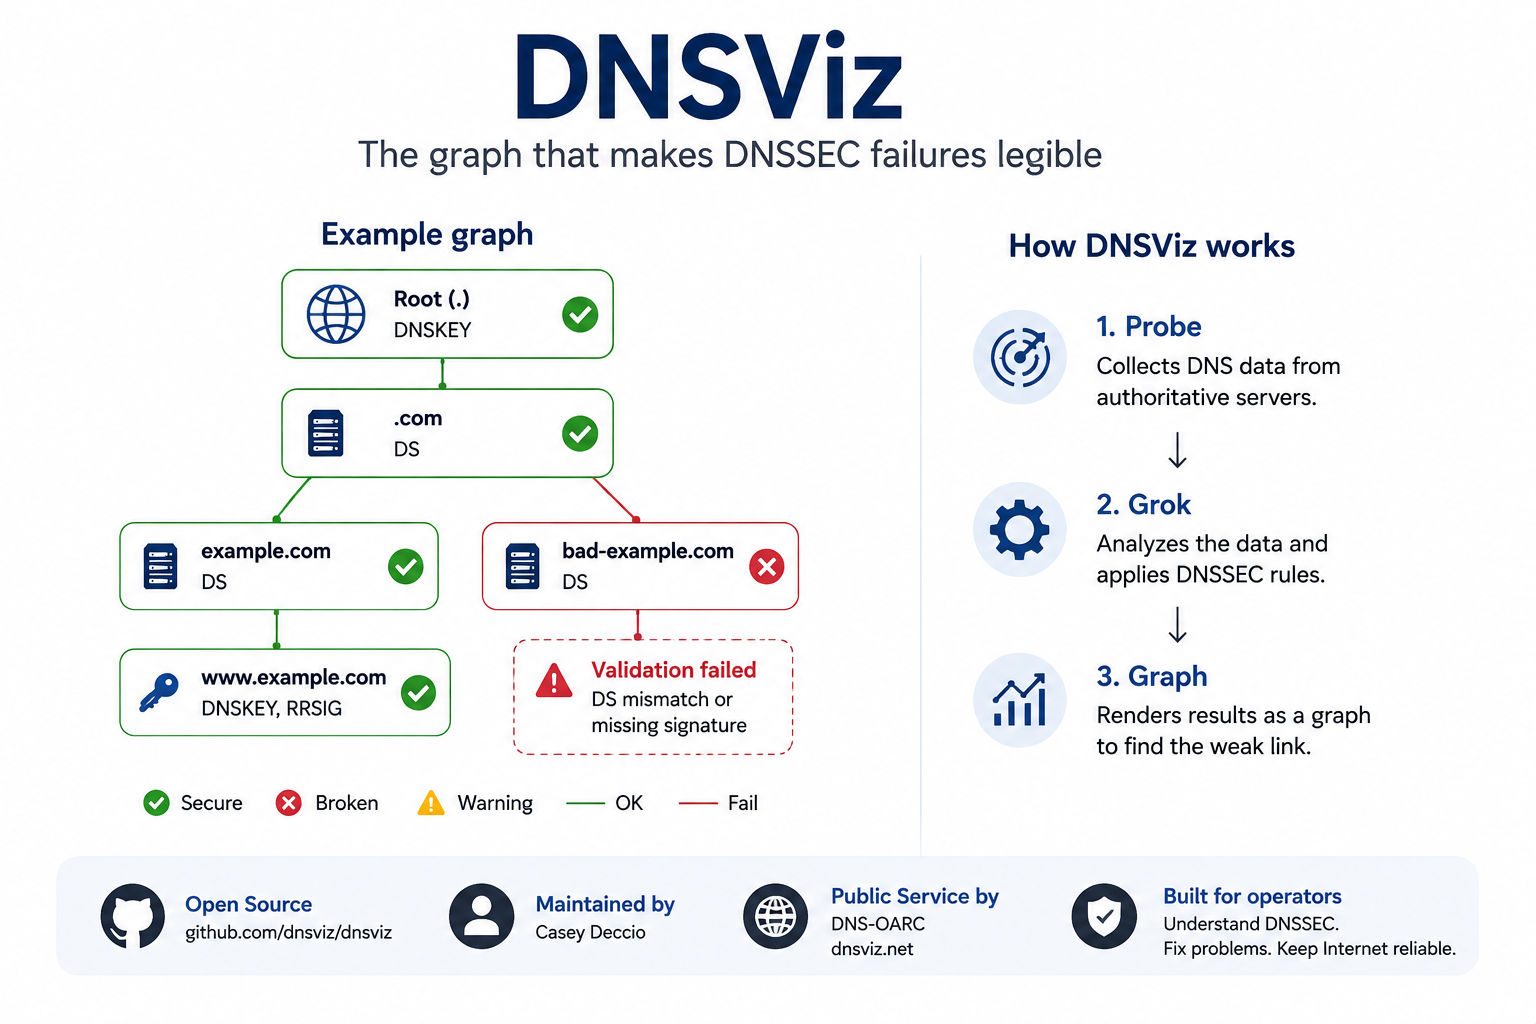
- DNSViz ist ein offenes Projekt zur Diagnose, Visualisierung und Messung von DNS und DNSSEC. Casey Deccio hat es geschaffen und pflegt es; DNS-OARC betreibt die öffentliche Instanz unter dnsviz.net. Hosting und Softwarehoheit sind jedoch nicht dasselbe.
- Das zentrale Ergebnis ist ein Graph der Authentifizierungs- und Delegationsbeziehungen. Er verbindet DS-Einträge der Elternzone, DNSKEY-Einträge der Kindzone, RRSIG-Signaturen sowie NSEC- oder NSEC3-Nachweise und zeigt, welches Glied fehlt, veraltet, widersprüchlich oder kryptografisch ungültig erscheint.
- DNSViz ist eine Suite und nicht nur eine Website. Der Kommandozeilenablauf trennt Erhebung, Analyse und Darstellung durch
probe,grokundgraph. Dadurch lassen sich Beobachtungen aufbewahren, Prüfungen automatisieren und Analysen aus privaten oder kontrollierten Netzen ausführen. - Ein Ergebnis ist Evidenz von einem bestimmten Ort zu einer bestimmten Zeit, kein universelles Zertifikat. Anycast, Split-Horizon-DNS, Resolver-Caches, Vertrauensanker, Algorithmusregeln, vorübergehender Paketverlust und schnelle Rollovers können zu abweichenden Beobachtungen führen.
- DNSViz repariert keine Zone automatisch, und eine Warnung bestimmt nicht allein den geschäftlichen Schaden. Ein grüner Graph garantiert nicht, dass jeder Resolver erfolgreich ist; ein roter Graph beschreibt einen technischen Zustand, ohne eine böswillige Absicht zu beweisen.
- Die Veröffentlichung vom April 2025 erweiterte die Auswertung von Multi-Signer-Betrieb, CDS/CDNSKEY-Signalen, der Konsistenz negativer Antworten und weiteren modernen Fällen. Das spiegelt die wachsende Komplexität von Providerwechseln und automatisierten Eltern-Kind-Änderungen wider.
- Wiederholte öffentliche Diagnosen haben außerdem einen Forschungsbestand geschaffen. Eine Studie von 2025 nutzte zahlreiche DNSViz-Snapshots aus den Jahren 2020 bis 2024, um DNSSEC-Fehler im großen Maßstab zu untersuchen. Auswahl, Scanplan und Aufbewahrung begrenzen dennoch die Repräsentativität.
- DNSViz ist bedeutsam, weil Domainbetreiber, autoritative Anbieter, Registrare, Registries und Resolver-Teams damit dieselbe Fehlererklärung betrachten können. Der langfristige Wert hängt von Release-Kontinuität, Nachfolge in der Wartung, klaren Serviceregeln und der Kombination mit Logs, Einzelabfragen und Änderungsunterlagen ab.
Wenn eine abgesicherte Domain plötzlich als „bogus“ erscheint
Ein DNSSEC-Fehler erreicht den Betrieb häufig als stark verkürztes Urteil: Ein validierender Resolver markiert die Antwort als bogus, eine Anwendung kann einen Namen nicht mehr auflösen oder das Monitoring meldet, dass eine signierte Domain unerreichbar geworden ist. Diese Meldung kann technisch richtig und operativ dennoch dürftig sein. Sie sagt, dass eine Beweiskette nicht validiert wurde, zeigt aber nicht sofort, welche Organisation, welcher Datensatz oder welcher Schritt einer Änderung die Unterbrechung verursacht hat.
Das Problem liegt in der verteilten Verantwortung. Die Elternzone veröffentlicht Informationen über die Kindzone, die Kindzone veröffentlicht Schlüssel und Signaturen, autoritative Server liefern die Daten, und Resolver wenden Vertrauensanker sowie lokale Regeln an. Ein veralteter DS kann eine korrekt signierte Kindzone ungültig machen; eine abgelaufene Signatur kann eine richtige Delegation brechen; eine negative Antwort kann scheitern, obwohl der Name tatsächlich nicht existiert. DNSViz erweitert das knappe Urteil, sammelt autoritative Daten, rekonstruiert die Beziehungen und markiert den vermuteten Bruch.
Es macht DNSSEC nicht einfach, aber die Komplexität so sichtbar, dass der nächste Prüfschritt erkennbar wird.
DNSSEC verteilt eine Entscheidung auf mehrere Organisationen
Gewöhnliche DNS-Auflösung überschreitet bereits mehrere Systeme; DNSSEC ergänzt die administrative Abhängigkeit um eine kryptografische. Eltern- und Kindzone delegieren nicht nur Zuständigkeit. Sie müssen Datensätze veröffentlichen, deren mathematische Beziehung auch während Schlüsselwechseln, Provider-Migrationen und Cache-Laufzeiten stimmig bleibt. Keine Partei kontrolliert zwangsläufig den gesamten Weg. Deshalb kann eine Störung fortbestehen, obwohl jede Organisation ihr eigenes Teilsystem für korrekt hält.
Die Elternzone drückt ihre Rolle meist durch einen DS aus, der auf den Hash eines DNSKEY der Kindzone verweist. Die Kindzone veröffentlicht DNSKEYs und signiert Datensatzgruppen mit RRSIG; der Resolver folgt dieser Evidenz von einem Vertrauensanker zum Zielnamen. Sind Registrar, Registry, Signierer und DNS-Anbieter verschiedene Stellen, zerfällt auch die vertragliche Verantwortung. DNSViz entscheidet nicht, wer verantwortlich ist, stellt aber die beobachteten Datensätze und Verknüpfungen in einen gemeinsamen Rahmen. Das ist nützlicher als isolierte Kommandoausgaben zwischen Teams auszutauschen.
Das Protokoll ist bereits ein Graph, auch wenn Werkzeuge es zeilenweise ausgeben
Klassische DNS-Werkzeuge sind unverzichtbar, weil sie genaue Datensätze und Antwortfelder zeigen. Ihre Darstellung ist jedoch meist linear: eine Anfrage, eine Antwort und ein Datensatz nach dem anderen. Der Betreiber muss die Abhängigkeiten im Kopf zusammensetzen — von der Delegation der Elternzone über die Schlüssel der Kindzone und die Signaturen bis zu den Nachweisen für nicht vorhandene Namen. Während eines Rollovers oder einer Multi-Provider-Migration wird diese Rekonstruktion schnell unübersichtlich.
DNSViz macht die Abhängigkeitsstruktur zum Hauptobjekt. Namen, Schlüssel, Datensatzgruppen und Vertrauensbeziehungen werden zu Knoten und Kanten; Warnungen hängen an der betroffenen Verbindung. Die Visualisierung ist keine Dekoration, sondern bildet die Form ab, in der die Validierung tatsächlich abläuft. Von einer fehlerhaften Strecke kann der Nutzer zu den zugrunde liegenden Datensätzen hinabsteigen. Der Graph erleichtert die Zusammenarbeit zwischen Spezialisten und allgemeinem Betrieb, ohne Fachwissen zu ersetzen; dichte Diagramme bleiben dicht, und Farbe darf nie die Datensätze selbst verdrängen.
Ein DS-Eintrag ist das Versprechen der Elternzone über die Kindzone
Der DS ist klein, aber folgenreich. Er liegt in der Elternzone und bezeichnet einen aus einem DNSKEY der Kindzone abgeleiteten Hash. Damit verbindet ein Validator authentifizierte Daten der Elternzone mit dem Signiermaterial der Kindzone. Stimmen Hash, Key Tag oder Algorithmus nicht mehr überein, kann die Kette brechen, obwohl beide Zonen weiterhin gewöhnliche DNS-Anfragen beantworten.
Solche Abweichungen entstehen oft bei Schlüsselwechseln, Provider-Migrationen oder unvollständigen Rollbacks. Die Kindzone kann einen alten Schlüssel entfernen, bevor der dazugehörige DS verschwindet, oder die Elternzone veröffentlicht einen neuen DS, bevor alle autoritativen Server den erwarteten Schlüssel zeigen. DNSViz vergleicht das beobachtete DS- und DNSKEY-Material, kennt aber den geplanten Ablauf nicht. Eine vorübergehende Überlappung kann gewollt sein, eine dauerhafte Abweichung nicht. Der Graph muss deshalb mit Change-Tickets, Provider-Unterlagen und erwarteten Verbreitungszeiten gelesen werden.
DNSKEY-Einträge teilen Signierrollen, beseitigen aber das Betriebsrisiko nicht
Eine signierte Zone kann mehrere DNSKEY-Einträge veröffentlichen, um Rollen zu trennen, Rollovers zu erleichtern oder mehrere Signierer zu unterstützen. Einige Schlüssel sichern den Schlüsselsatz selbst, andere die Zonendaten; Implementierungen und Betriebsmodelle organisieren diese Aufteilung unterschiedlich. Die Architektur wird flexibler, zugleich wächst die Zahl der Zustände, die konsistent bleiben müssen.
DNSViz zeigt, welche Schlüssel vorhanden sind, welche Signaturen von ihnen abhängen und wie sie mit dem DS der Elternzone verbunden sind. So werden ein Schlüssel ohne erwartete Signatur, eine Signatur für einen fehlenden Schlüssel oder ein Server mit einem älteren Schlüsselsatz sichtbar. Der Graph beschreibt die Veröffentlichung, nicht die Verwahrung privater Schlüssel oder die Qualität interner Prozesse. Eine Zone kann technisch grün und organisatorisch schlecht geführt sein; eine vorübergehende Überlappung kann bei einem sauberen Rollover völlig legitim sein.
RRSIG-Gültigkeit hängt von Uhrzeit, Abdeckung und dem richtigen Schlüssel ab
RRSIG macht aus einer Datensatzgruppe eine überprüfbare Aussage. Jede Signatur nennt den abgedeckten Typ, den Algorithmus, den Key Tag und ein Gültigkeitsfenster. Die Prüfung kann scheitern, weil die Kryptografie nicht passt, der zugehörige DNSKEY fehlt, die falsche Datensatzgruppe signiert wurde oder der Beobachtungszeitpunkt außerhalb des Fensters liegt.
Damit gehört Zeit zur Diagnose. Eine falsche Uhr, verspätete Erneuerung oder ungleiche Veröffentlichung auf verschiedenen Servern kann vorübergehende oder anhaltende Fehler erzeugen. DNSViz verknüpft Signatur, Schlüssel und Datensatz und zeigt Zeitprobleme im selben Modell. Dennoch zählen die Uhr der Sonde, der Messzeitpunkt und die Cache-Zustände der Resolver. Betreiber sollten die Uhrzeit der Analyse festhalten und mit dem Signierplan vergleichen.
NSEC und NSEC3 beweisen Abwesenheit — und erschweren die Fehlererklärung
DNSSEC authentifiziert nicht nur vorhandene Daten. Es muss auch nachweisen, dass ein Name oder Datensatztyp nicht existiert. NSEC und NSEC3 bilden signierte Beweise über Bereiche des Namensraums. Deckt der Nachweis die Anfrage nicht ab, fehlt eine gültige Signatur oder passt er nicht zur Delegation, kann ein Resolver eine inhaltlich korrekte negative Antwort dennoch zurückweisen.
DNSViz untersucht diese Beziehungen und zeigt, warum ein „nicht vorhanden“ nicht akzeptiert wurde. NSEC3 bringt Parameter, Hashing und Optionen wie Opt-out hinzu, die weitere Grenzfälle schaffen. Die Ausgabe vom April 2025 verbesserte die Prüfung negativer Antwortkonsistenz und zeigt, dass dieser Bereich fortlaufende Pflege braucht. Ziel ist nicht, die gesamte Kryptografie in ein Bild zu pressen, sondern den konkreten Nachweis mit dem Namen zu verbinden, den er abdecken soll.
Casey Deccio entwickelte DNSViz dort, wo Protokolltheorie auf Betriebsverwirrung traf
DNSViz entstand aus Casey Deccios Arbeit bei den Sandia National Laboratories, als DNSSEC-Deployments Probleme sichtbar machten, die sich mit einer Liste einzelner Datensätze nur schwer erklären ließen. Die Aufgabe war nicht bloß, ein Bestehen oder Scheitern festzustellen, sondern den Gedankengang so darzustellen, dass ein Betreiber die gebrochene Abhängigkeit findet und vorsichtig handeln kann.
Das Projekt ist von Deccios gesamter Laufbahn und von seiner ursprünglichen Institution zu unterscheiden. Sandia war das Forschungsumfeld; Deccio pflegte die Suite später weiter; DNS-OARC betreibt die öffentliche Instanz. Diese verteilte Geschichte spiegelt das System selbst: Keine Stelle fasst das ganze Projekt allein zusammen. Präzise Zuschreibung würdigt den individuellen Ursprung, ohne daraus eine ausschließliche rechtliche oder institutionelle Herrschaft abzuleiten.
Die Sandia-Arbeit von 2012 machte aus Validierung ein Erklärungsmodell
Der Bericht von 2012 dokumentierte einen visuellen Ansatz für DNSSEC-Analyse. Er erfand weder die Datensätze noch das Validierungsverfahren, sondern ordnete die Beweismittel als beobachtbare Beziehungen. Dadurch ließ sich der Ort des Fehlers bestimmen und eine reichhaltigere Erklärung liefern als ein einzelner Fehlercode.
Der Forschungsursprung prägt die Methode: Daten sammeln, ein Modell bauen und genug Detail bewahren, damit andere das Urteil prüfen können. Er setzt zugleich eine redaktionelle Grenze. Ein Bericht der Beteiligten ist eine starke Primärquelle für das Design, aber kein Beleg für universelle Nutzung oder Wirkung in jedem Netz. Die spätere Entwicklung zur herunterladbaren Suite, zum öffentlichen Dienst und zum Forschungskorpus zeigt, wie ein Prototyp zu geteilter Infrastruktur wurde.
Portabilität machte aus einer Website wiederverwendbare Infrastruktur
Zwischen 2013 und 2014 wurde DNSViz für Portabilität und Erweiterbarkeit überarbeitet. Die Vorstellung auf einem DNS-OARC-Workshop brachte das Projekt in die Betreiber-Community; das Kommandozeilenpaket erlaubte die Ausführung außerhalb einer einzigen Webdemo. Software, gehosteter Dienst und Daten einer konkreten Beobachtung wurden dadurch klarer getrennt.
Diese Trennung ermöglicht automatisierte Messungen, gespeicherte Ergebnisse und Analysen in privaten Netzen. Sie unterstützt Reproduzierbarkeit, sofern Version, Zeitpunkt, Anfragebedingungen und Parameter festgehalten werden. Die Architektur macht diese Disziplin möglich, erzwingt sie aber nicht: Ergebnisse verschiedener Versionen können andere Regeln anwenden. Der Betriebswert hängt daher ebenso vom Verfahren rund um das Werkzeug wie vom Code ab.
probe zeichnet auf, was das autoritative System tatsächlich sagt
Die Erhebung fragt den Delegationspfad und relevante Server nach NS, DS, DNSKEY, RRSIG, NSEC, NSEC3 und zugehörigen Metadaten ab. Das ist etwas anderes, als einen Resolver nach der endgültigen Anwendungsausgabe zu fragen: Die Sonde sammelt die Teile, die ein Validator miteinander verbinden müsste.
probe trennt diese Beobachtung von der späteren Analyse. Betreiber können die Ausgabe speichern, Zeitpunkte vergleichen oder aus einem Netz messen, das eine interne Sicht sieht. Forschende können dieselben Daten nach einer Zonenänderung erneut auswerten. Die Messung bleibt jedoch von Paketverlust, Filtern, Anycast-Auswahl und vorübergehendem Schweigen abhängig. Eine nicht beobachtete Antwort beweist daher nicht immer einen dauerhaften autoritativen Zustand.
grok formt Beobachtungen zu einem begründeten Abhängigkeitsmodell
Rohe Antworten sind notwendig, aber noch keine Diagnose. Es muss geprüft werden, ob ein DS zum Schlüssel passt, ob Signaturen die richtigen Datensätze abdecken und gültig sind und ob ein Nichtvorhandenseinsnachweis die Anfrage umfasst. grok wendet die Protokollregeln auf die gesammelte Evidenz an und konstruiert das Modell von Delegation und Authentifizierung.
An dieser Stelle wird DNSViz vom Sammler zum Analysator. Es kann fehlende Signaturen, unvereinbare Algorithmen, abgelaufene Daten, fehlerhafte Delegationen oder widersprüchliche Antworten markieren. Das Ergebnis ist eine Interpretation einer bestimmten Softwareversion, keine neutrale Abschrift. Daher sollten Rohdaten und Analyseversion erhalten bleiben; keine Warnfarbe ist unabhängig von den Regeln wahr, die sie erzeugt haben.
graph lässt die Kette prüfen, ohne die Datensätze zu verbergen
Die Darstellungsstufe verwandelt die Analyse in einen Graphen für Browser oder Datei. Sie muss die kognitive Last der Kette senken und zugleich genug Detail bewahren, damit Fachleute das Urteil nachvollziehen. Der Wert von DNSViz liegt in der Verbindung einer verständlichen Ansicht mit Datensätzen, Schlüsseln und Signaturen, nicht in deren Ersetzung durch eine Punktzahl.
Knoten und Kanten zeigen, welche Objekte andere delegieren oder authentifizieren; Anmerkungen lenken auf die problematische Beziehung. Der Betreiber kann am gebrochenen Pfad beginnen und die zugrunde liegende Evidenz öffnen. Bei Multi-Signer-Zonen, überlappenden Rollovers oder uneinheitlichen Servern wird das Bild dicht, weil der reale Zustand dicht ist. Gute Visualisierung hilft bei der Navigation und lässt die Möglichkeit offen, dass die richtige Schlussfolgerung lautet: Es werden weitere Belege benötigt.
DNS-OARC hält den öffentlichen Dienst am Laufen, ohne das gesamte Projekt zu besitzen
Ein öffentliches Diagnosewerkzeug wird erst dann Infrastruktur, wenn jemand es verfügbar hält, Abhängigkeiten aktualisiert und auf Ausfälle oder Missbrauch reagiert. DNS-OARC stellt dnsviz.net dieses betriebliche Zuhause bereit und bindet den Dienst an eine Community, die täglich mit autoritativen Servern, Resolvern und DNS-Messungen arbeitet. Diese Kontinuität ist von Codepflege und Standardsetzung zu unterscheiden.
Die Quellen sind eindeutig: Casey Deccio entwickelt und pflegt DNSViz, DNS-OARC betreibt die öffentliche Instanz. Eine Diskussion aus dem Jahr 2021 wiederholte diese Rollenverteilung bei der Unterstützung neuerer Algorithmen. Sie verhindert, dass jede Softwareentscheidung DNS-OARC zugerechnet wird, verlangt aber Abstimmung bei Releases und Störungen. Ein eigener Haushalt, ein vollständiges öffentliches SLA oder ein detaillierter Nachfolgeplan sind nicht offengelegt; die sichtbare Stabilität beruht deshalb auf institutioneller Arbeit, deren Rahmen nur teilweise dokumentiert ist.
Öffentlicher Endpunkt und lokale Suite beantworten unterschiedliche Fragen
Die Website liefert rasch eine Sicht von außen. Ein Betreiber kann einen Namen prüfen, ohne etwas zu installieren, den Graphen mit einer anderen Organisation teilen und ihn im Incident als gemeinsamen Bezugspunkt verwenden. Die niedrige Einstiegshürde hat auch pädagogischen Wert: Wer nicht jedes DNS-Werkzeug beherrscht, kann dennoch einer Kette folgen, die sonst auf viele Einzelabfragen verteilt wäre.
Eine lokale Installation erfüllt andere Bedürfnisse. Sie läuft in privaten Netzen, lässt sich in Deployment-Prozesse einbauen, speichert Rohbeobachtungen und fixiert die verwendete Version. Sie kann auch Split-Horizon-Sichten sehen, die dem öffentlichen Dienst verborgen bleiben. Es geht nicht bloß um Komfort gegen Anspruch: Der öffentliche Punkt liefert Unabhängigkeit vom eigenen Netz, die lokale Ausführung Zugang und Kontrolle. Eine belastbare Untersuchung kann beide nutzen und mit dem realen Resolververhalten vergleichen.
Ein DNSViz-Ergebnis gehört zu einem Ort und einem Zeitpunkt
Jede aktive Messung hat einen Beobachtungsort. Die Sonde sendet Anfragen aus einem bestimmten Netz, erreicht konkrete autoritative Instanzen und zeichnet deren Antworten unter den Routingbedingungen dieses Augenblicks auf. DNS verteilt Dienste absichtlich; DNSSEC ergänzt zeitgebundene Signaturen und gecachte Delegationsdaten. Der Graph ist daher eine situative Beobachtung, auch wenn die Oberfläche ihn als ein einziges Bild zeigt.
Diese Grenze schwächt die Aussage nicht, sondern macht sie ehrlich. DNSViz kann erklären, warum die beobachtete Kette nach seinen Regeln gültig, unsicher oder gebrochen erscheint. Es kann nicht bestätigen, dass jeder Nutzer dieselben Datensätze erhielt. Die sinnvolle Reaktion sind Vergleichsdaten: ein weiterer Standort, autoritative Logs, Resolver-Traces und eine erneute Messung nach Ablauf des Caches. Der Graph eröffnet diesen Vergleich; er beendet ihn nicht.
Anycast kann einen autoritativen Dienst wie mehrere Systeme erscheinen lassen
Viele DNS-Anbieter kündigen dieselbe Adresse per Anycast von mehreren Standorten an. Routing führt verschiedene Anfragen zu unterschiedlichen Sites, was Latenz und Ausfallsicherheit verbessert, aber auch nicht vollständig abgeglichene Zonen, Versionen oder Schlüsselstände sichtbar machen kann. Zwei Nutzer können dieselbe IP fragen und verschiedenes DNSSEC-Material erhalten, wenn eine Site einen alten Schlüssel hält oder eine Signatur noch nicht bekommen hat.
DNSViz zeigt die Evidenz der erreichten Site, nicht aller Sites. Erscheint ein Schlüssel auf einigen Servern und auf anderen nicht, sollte der Graph Messungen aus mehreren Netzen und eine Prüfung des Rollouts pro Standort auslösen. Bei DNSSEC ist Inkonsistenz besonders folgenschwer, weil Resolver nicht einfach verschiedene Inhalte tolerieren, sondern für den empfangenen Inhalt eine gültige Kette brauchen. Anycast erklärt die Möglichkeit der Abweichung, legitimiert aber nicht ihren dauerhaften Zustand.
Split-Horizon-DNS markiert die Grenze jeder öffentlichen Diagnose
Split-Horizon-DNS liefert je nach Clientnetz unterschiedliche Antworten. Interne Nutzer sehen möglicherweise private Adressen oder Namen, die in der öffentlichen Zone nicht vorkommen; externe Nutzer erhalten eine reduzierte Sicht. Das kann beabsichtigt sein, bedeutet aber, dass ein öffentlicher Analysator die interne Sicht nur kennt, wenn er autorisiert und dort platziert wird.
Ein grünes öffentliches Ergebnis sagt deshalb nichts Sicheres über eine Anwendung mit anderer Delegation; ein rotes Ergebnis für einen rein internen Namen kann belanglos sein. Die lokale Suite bringt dasselbe Modell an den Ort, an dem die private Sicht sichtbar ist, und vermeidet, sensible Namen an einen öffentlichen Dienst zu senden. Offenheit erleichtert diese Kontrolle, ersetzt aber keine Zugriffs-, Speicher- und Datenschutzregeln der Organisation.
Ein grüner Graph ist Evidenz, kein universelles Verfügbarkeitszertifikat
Ein erfolgreicher Graph zeigt, dass die beobachteten Beziehungen an diesem Ort und zu dieser Zeit stimmig erscheinen. Das ist starke Evidenz über die gesammelten autoritativen Daten, aber kein Beweis, dass jeder Resolver die Domain erreicht. Andere Nutzer können andere Routen, Caches, Vertrauensanker, Algorithmusregeln oder Netzfehler erleben.
Resolver setzen zudem lokale Einschränkungen um, die ein allgemeines Diagnosewerkzeug nicht nachbildet. Eine Implementierung kann einen alten Algorithmus deaktivieren, eine negative Antwort im Cache halten oder eine Site nicht erreichen; oberhalb von DNS können TLS, Transport oder Anwendung ausfallen. Die belastbare Formulierung lautet: Die beobachtete Kette validierte unter dieser Version, Regel und Uhrzeit. DNSViz grenzt den Fehlerraum ein, verwirft aber nicht automatisch Nutzerberichte außerhalb seiner Sicht.
Ein roter Graph beschreibt einen Zustand, keinen Angreifer
Ein fehlender Schlüssel, veralteter DS oder ungültiger RRSIG kann durch einen Angriff entstehen, aber ebenso durch einen hastigen Rollover, Verzögerung beim Registrar, unvollständige Migration oder Softwarefehler. Der Graph zeigt, welche Beziehung nicht passt; er beweist nicht, wer diesen Zustand beabsichtigt hat.
Sicherheitsteams sollten visuelle Schwere nicht mit Attribution verwechseln. Eine abgelaufene Signatur ist wichtig, aber kein Beleg für Kompromittierung; ein unerwarteter DS kann zu einer autorisierten Änderung gehören. Für die Einordnung braucht es Change-Historie, Registrar-Unterlagen, autoritative Logs und verantwortliche Kontakte. Diese Sorgfalt verhindert sowohl das Zurückdrehen einer legitimen Migration als auch das Übersehen einer feindlichen Änderung. DNSViz liefert einen technischen Befund, der mit weiterer Evidenz korreliert werden muss.
Multi-Signer-DNS schafft Wahlfreiheit und einen dichteren Diagnosegraphen
Eine Zone kann Signierung oder autoritativen Dienst auf mehrere Anbieter verteilen, um Resilienz zu erhöhen, Migrationen zu erleichtern oder Abhängigkeit zu verringern. Die Systeme müssen kompatible Schlüssel, Signaturen und Delegationsdaten veröffentlichen; zugleich wächst die Zahl legitimer Übergangszustände. Der kommerzielle Vorteil wird mit zusätzlicher kryptografischer und betrieblicher Koordination bezahlt.
Das Release vom April 2025 erweiterte die Multi-Signer-Analyse und den Vergleich autoritativer Antworten. Die von der IETF beschriebenen Modelle koordinieren Schlüssel und Signaturen unterschiedlich; ein dichter Graph beweist daher kein schlechtes Design, sondern zeigt die Koordinationskosten der Resilienz. Betreiber brauchen dokumentierte Rollen, erprobte Rollovers und Kriterien, um geplante Überlappung von festgefahrener Migration zu unterscheiden. DNSViz zeigt den Zustand; das Team muss die Absicht liefern.
Provider-Migrationen erzeugen legitime Zustände, die wie Fehler aussehen
Ein Wechsel des autoritativen oder signierenden Providers geschieht selten atomar. Neue Server und Schlüssel kommen hinzu, bevor alte entfernt werden, während der DS der Elternzone in einem anderen Tempo wechselt. Mehrere Schlüsselsätze und Signaturen können vorübergehend korrekt nebeneinander bestehen; ein Werkzeug, das nur den Endzustand erwartet, könnte diese sichere Überlappung als Fehler markieren.
Gefährlicher ist das Gegenteil: Der Übergang bleibt in einem Zustand stecken, der nur kurzfristig geplant war. Ein Anbieter liefert weiter einen alten Schlüssel, eine Registrar-Änderung erreicht die Registry nicht oder ein Rollback entfernt Datensätze in falscher Reihenfolge. DNSViz zeigt die gesamte beobachtete Beziehung. Die Auswertung gehört zum Migrationsplan: vor und nach jedem Schritt messen, Ergebnisse bewahren und festlegen, wie lange eine Warnung zulässig ist. Derselbe Befund kann innerhalb eines Fensters erwartet und außerhalb davon ein Eskalationsgrund sein.
CDS und CDNSKEY automatisieren Delegationsänderungen und verlagern Risiko in die Policy
CDS und CDNSKEY ermöglichen der Kindzone, gewünschte Änderungen am DS der Elternzone zu signalisieren. Automatisierung kann manuelle Arbeit und Fehler bei Rollovers reduzieren, schafft aber eine neue Vertrauensbeziehung: Registry oder Registrar müssen entscheiden, wann und unter welchen Bedingungen sie das Signal akzeptieren.
DNSViz vergleicht die Signale mit den DNSKEYs der Kindzone und dem DS der Elternzone; das Release vom April 2025 erweiterte diese Auswertung. Das Werkzeug kann zeigen, dass eine Beziehung stimmig oder unvollständig ist, aber keine einheitliche Annahmepolitik erzwingen. Offen bleiben Kontrollfragen: Wer autorisiert das initiale Vertrauen, wie werden Löschsignale behandelt, und was geschieht bei unerwarteter Veröffentlichung durch einen Provider? Sicherheit hängt ebenso von Policy und Untersuchungsfähigkeit wie vom richtigen Datensatz ab.
Das Release vom April 2025 brachte moderne Betriebsmodelle in den Graphen
Ein Diagnosewerkzeug altert, wenn sich die Infrastruktur schneller ändert als seine Regeln. Moderne Deployments nutzen neuere Algorithmen, mehrere Anbieter, automatisierte Delegationssignale und komplexere negative Antworten. Das April-Release schloss einen Teil dieser Lücke mit Multi-Signer-Analyse, CDS/CDNSKEY-Prüfungen und verbesserter Konsistenzbehandlung.
Release Notes belegen vorhandenen Code, nicht das Upgrade jeder Umgebung und nicht die Lösung jedes Grenzfalls. Der öffentliche Dienst kann eine Version ausführen, lokale Pakete eine andere, Distributionen folgen eigenen Zeitplänen. Beim Vergleich historischer Snapshots mit aktuellen Diagnosen muss die Version erhalten bleiben. Das Release zeigt außerdem, dass Relevanz nicht auf einer einmaligen Erfindung beruht: Das Projekt muss neue Praxis fortlaufend in Diagnoselogik übersetzen.
Längsschnitt-Snapshots machen aus Fehlerbehebung eine Messinfrastruktur
Ein einzelner Graph hilft bei einem Incident; eine Folge zeigt, ob ein Fehler anhält, wie ein Rollover voranschreitet und wie schnell eine Kette repariert wird. Werden viele Namen wiederholt mit demselben Modell beobachtet, entsteht ein Forschungskorpus statt nur einer Sammlung einzelner Anfragen.
Die Trennung von Erhebung und Analyse macht Speicherung, Gruppierung und Vergleich möglich. Dieses Archiv ist eine zweite Infrastrukturform: Es dokumentiert, wie DNSSEC im Betrieb funktioniert, nicht nur wie Standards es beschreiben. Historische Daten müssen jedoch vorsichtig behandelt werden. Ein Snapshot kann einen Minuten später behobenen Übergang erfassen; problembehaftete Namen können überrepräsentiert sein; Retentionsregeln bestimmen, welche Verläufe erhalten bleiben. Methodische Konsistenz macht eine Stichprobe nicht automatisch repräsentativ.
Die Studie von 2025 zeigt, was ein konsistenter Diagnosekorpus offenlegen kann
Die Forschung von 2025 nutzte eine große Sammlung von DNSViz-Ergebnissen aus den Jahren 2020 bis 2024, um DNSSEC-Fehler im Maßstab zu untersuchen. Ihre Bedeutung liegt darin, über Einzelanekdoten hinauszugehen: Ein standardisierter Analysator kann wiederkehrende Kategorien erkennen, deren Dauer messen und prüfen, ob dieselben Fehler erneut auftreten.
Die erklärende Struktur ist ebenso wichtig wie die Menge. Ein Datensatz aus bloßen Erfolgs- und Fehlermarken würde weniger darüber sagen, ob Delegation, Signatur, Nichtvorhandenseinsnachweis oder Serverkonsistenz betroffen waren. DNSViz liefert eine Taxonomie aus seinem Graphmodell. Die Studie ist dennoch keine Aussage über jede signierte Domain. Einsendungen, Scanpläne und Stichproben definieren die Population. Große Zahlen werden erst glaubwürdig, wenn nachvollziehbar ist, wie sie in den Korpus gelangten.
Anycast und Beobachtungsort können zwei ehrliche Messungen auseinanderführen
Autoritative Anbieter kündigen dieselbe Serveradresse häufig von mehreren Standorten an. Das Routing führt die Anfrage abhängig vom Netzzustand zu einer Site, sodass zwei Beobachter unter derselben IP unterschiedliche Maschinen erreichen können. Sind die Sites nicht vollständig synchronisiert, sieht eine DNSViz-Sonde möglicherweise andere Schlüssel oder Signaturen als ein Resolver in einem anderen Netz.
Auch Filter, Fragmentierung, Transportmodus und vorübergehender Verlust verändern das Ergebnis. Das System kann wiederholen und Metadaten sichern, aber es sieht nicht jeden relevanten Pfad. Ein externes Ergebnis ist deshalb am stärksten als kontrollierte Beobachtung, die mit weiteren Belegen verglichen wird. Bei einem verteilten Dienst, der aus einem anderen verteilten Netz gemessen wird, sollte eine Abweichung zunächst Fragen nach Ort, Zeit und erreichter Instanz auslösen — nicht den Vorwurf, Werkzeug oder Betreiber lägen falsch.
Caches bewahren alte Wahrheiten, nachdem die autoritative Konfiguration geändert wurde
Resolver speichern DNS-Daten, um Latenz und Last zu senken. Während einer Reparatur können die autoritativen Server bereits eine neue, stimmige Kette veröffentlichen, während einige Resolver alte DS-, DNSKEY- oder RRSIG-Daten bis zum TTL-Ablauf verwenden. DNSViz zeigt dann den aktuellen autoritativen Zustand, ohne zwingend die Sicht eines betroffenen Nutzers nachzubilden.
Auch das Gegenteil ist möglich: Ein Resolver hält eine früher gültige Antwort, obwohl die aktuelle Veröffentlichung gebrochen ist, und verzögert den sichtbaren Schaden. Der Incident verläuft gestaffelt und hängt von der Cache-Historie ab. Änderungszeitpunkt, TTLs, gespeicherte Datensätze und negative Caches müssen korreliert werden. Der Graph liefert die autoritative Beziehung zu einem bekannten Zeitpunkt; Resolver-Logs und Cache-Inspektion unterscheiden einen fortbestehenden Veröffentlichungsfehler von reiner Propagationszeit.
Resolver-Policy und Vertrauensanker bestimmen ein Ergebnis, das der autoritative Graph nicht vollständig vorhersagt
Jeder Validator startet mit Vertrauensankern und wendet Entscheidungen seiner Implementierung und seines Betreibers an. Im öffentlichen DNS ist der Root-Anker üblich, private Umgebungen können zusätzliche Anker setzen. Auch Algorithmusunterstützung, Ausnahmebehandlung, Uhr und Softwareversion unterscheiden sich. Eine unter einer Policy akzeptable Kette kann unter einer anderen scheitern.
DNSViz nutzt einen eigenen Beobachtungs- und Analyseprozess. Es ist eine starke unabhängige Kontrolle, aber keine Kopie jedes Resolvers. Bei Abweichungen sollte der Betreiber Implementierung und Version bestimmen, Validierungslogs lesen und den Cache mit dem Graphen vergleichen. Nützlichkeit verlangt keine universelle Gleichheit, sondern Evidenz, die sich reproduzieren, bestreiten oder ergänzen lässt. Offener Code und lokale Ausführung unterstützen genau diese Prüfung.
Protokollschwere und geschäftliche Wirkung sind unterschiedliche Messgrößen
Eine gebrochene DNSSEC-Beziehung kann auf einen Angriff zurückgehen, aber ebenso auf Fehlkonfiguration, verzögerte Verbreitung, gescheiterte Automatisierung oder menschlichen Irrtum. Ein nicht passender DS beweist, dass Eltern- und Kindzustand den erwarteten Vertrauenspfad nicht bilden; er verrät nicht, ob jemand böswillig handelte, eine Registrar-Oberfläche falsch bediente oder ein Rollover in der Mitte beobachtet wurde.
Rot kann narrativ stärker wirken als der Befund. DNSViz sollte Fakten festhalten: welche Datensätze gesehen wurden, welche Beziehung scheiterte und wann. Attribution braucht Change-Historie, Kontodaten, Registrar-Unterlagen, Provider-Belege und gegebenenfalls eine weitergehende Sicherheitsuntersuchung. Auch Warnungen müssen klassifiziert werden: Manche beschreiben Risiko oder Betriebsrat, nicht Ungültigkeit. Farbe führt zur Stelle; die Datensätze bestimmen die Maßnahme.
DNSSEC-Gültigkeit prüft nicht den restlichen Anwendungspfad
Eine gültige Kette zeigt, dass die beobachteten DNS-Daten über den erwarteten Vertrauenspfad authentifiziert werden können. Sie beweist nicht, dass die zurückgegebene IP zur Anwendung gehört, BGP den Server erreicht, das TLS-Zertifikat gültig ist, eine Firewall den Verkehr zulässt oder die Anwendung gesund ist. DNSViz kann eine Schicht ausschließen, während die Ursache anderswo bleibt.
Selbst im DNS deckt eine Prüfung des Apex nicht zwangsläufig Aliase, Service Records, getrennte API-Namen, Mail-Policy oder Drittanbieter-Domains ab. Betreiber müssen die Namen und Typen wählen, die der fehlerhafte Ablauf tatsächlich nutzt. Diese Grenze mindert den Wert nicht, sondern erzwingt präzise Aussagen. DNSViz antwortet auf beobachtete DNSSEC-Beziehungen und ist am nützlichsten, wenn es nicht für Systeme bürgen soll, die es nicht sieht.
Der Graph gehört in die Change-Prüfung, bevor er im Störungsraum auftaucht
Der sicherste Einsatz von DNSViz beginnt vor und nach einer geplanten Änderung. Bei Rollover, Registrar-Transfer, Provider-Migration oder Multi-Signer-Einführung kann das Team die Kommandozeilensuite in einer kontrollierten Umgebung ausführen, den erwarteten Graphen sichern und zulässige Zwischenzustände definieren. Jeder Produktionsschritt wird anschließend mit diesem Plan verglichen.
Damit wird Diagnose zum Change-Control-Instrument. Die Prüfung kann bestätigen, dass der neue Schlüssel veröffentlicht ist, Signaturen vorhanden sind, die Elternsignale stimmen und altes Material erst nach der nötigen Überlappung entfernt wird. Eine fehlgeschlagene Regel kann den Vorgang stoppen, bevor Nutzer betroffen sind. Die Projektdokumentation ermöglicht Automatisierung, doch Freigabe und Wiederherstellung gehören der Organisation. Ein kontextloses Ampelsignal reicht nicht; Regel, Objekte und Begründung des Übergangszustands müssen gespeichert werden.
Incident Response wird besser, wenn alle Parteien auf dieselbe gebrochene Kante zeigen
Ein DNSSEC-Incident kann Domaininhaber, DNS-Anbieter, Registrar, Registry, Resolverbetreiber und Anwendungsteam umfassen. Jede Partei sieht nur einen Teil und kann zunächst melden, dass ihr eigenes System funktioniert. Der Graph schafft ein gemeinsames Objekt: Er kann zeigen, dass die Schlüssel der Kindzone vorhanden sind, der DS der Elternzone aber alt ist, oder dass ein autoritativer Server die Signatur der anderen nicht besitzt.
Gemeinsame Evidenz löscht Zuständigkeitsgrenzen nicht. Der Registrar kann die Elternzone ändern, aber den Signierer nicht; der DNS-Anbieter kann einen vom Kunden falsch gelieferten Schlüssel korrekt veröffentlichen; der Resolver entdeckt den Fehler, ohne ihn reparieren zu können. Der Wert liegt in einer präzisen Aufforderung an jede Stelle. Ergebnis, Zeit, Version und Detailabfragen sollten erhalten bleiben, damit alle denselben Zustand prüfen und sein Verschwinden nach der Korrektur bestätigen.
Sichere Automatisierung braucht Evidenz, Freigabe und einen Rückweg
Diagnose direkt mit Reparatur zu verbinden ist verlockend, doch DNSSEC überquert Caches und Institutionen, die das Werkzeug nicht kontrolliert. Ein DS entfernen, einen Schlüssel veröffentlichen oder eine Signatur zurückziehen kann einen Standort reparieren und einen anderen brechen, wenn die Überlappung noch nötig war. Hohe Diagnosekonfidenz macht eine schwer umkehrbare Aktion nicht automatisch sicher.
Beobachtung lässt sich weitgehend automatisieren: sammeln, vergleichen, warnen und einen Change bei fehlenden Voraussetzungen blockieren. Größere Korrekturen brauchen mehrere Beobachtungsorte, Bestätigung des Sollzustands, benannte Freigabe und einen an TTLs getesteten Rückweg. Die Auditspur muss auch die Evidenz enthalten, die die Aktion begründete. DNSViz erklärt; wer Schlüssel, Konten und Policy kontrolliert, behält die Autorität.
Open Source macht die Methode prüfbar, nicht die Wartung automatisch
Das öffentliche Repository lässt untersuchen, wie Daten gesammelt, interpretiert und dargestellt werden. Eine Organisation kann lokal ausführen, eine Version festlegen, eine Regel prüfen und Korrekturen vorschlagen. Diese Nachvollziehbarkeit ist zentral, weil das Werkzeug rohe Datensätze in ein Diagnoseurteil verwandelt.
Die Lizenz garantiert keine Releases, Bereitschaft, ewige Kompatibilität oder genügend Reviewer. Der Code kann verfügbar bleiben, während das Wissen über schwierige Entscheidungen bei wenigen Personen liegt. Wer DNSViz in Produktion einbindet, sollte es als reale Abhängigkeit behandeln: Versionen fixieren, Referenztests pflegen, Änderungen verfolgen und nach Möglichkeit beitragen. Open Source schafft Handlungsfähigkeit, aber keine automatische Verantwortungsübernahme.
Eine kleine Maintainer-Basis trägt Wissen, das viele Betreiber indirekt nutzen
DNSViz ist kein großes Unternehmen mit veröffentlichtem Budget, Personalstand und kommerzieller Roadmap. Die Unterlagen nennen Casey Deccio als Schöpfer und Maintainer, weitere Mitwirkende im Repository und DNS-OARC als Betreiber des Dienstes. Die genaue Zahl aktiver Release-Verantwortlicher und ein vollständiger Nachfolgeplan sind nicht öffentlich.
Die Verbreitung des Nutzens steht im Kontrast zur Größe der Institution: Domaininhaber, Registries, Registrare, Provider, Resolver, Forschende und Sicherheitsteams können denselben Graphen verwenden. Der Nutzen verteilt sich, die Pflicht zu Grenzfällen, Releases und öffentlichem Betrieb konzentriert sich. Das Risiko entsteht nicht automatisch aus Kleinheit, sondern wenn Abhängigkeit schneller wächst als Wissenstransfer. Tests, Dokumentation und zusätzliche Reviewer sind die passende Absicherung.
DNSViz hat keinen einzelnen Wettbewerber, weil DNS-Fehler mehrere Ebenen haben
dig, delv und drill zeigen genaue Datensätze; Zonemaster und Internet.nl führen breitere Tests aus; RIPE Atlas verteilt Messungen; Resolver-Logs erklären reale Entscheidungen. DNSViz unterscheidet sich durch den Authentifizierungs- und Delegationsgraphen, ersetzt diese Perspektiven aber nicht.
Die sinnvollste Konkurrenz ist Ergänzung. Eine Detailabfrage bestätigt den RRSIG an einer Kante, eine verteilte Messung zeigt Anycast-Unterschiede und ein Log erklärt lokale Policy. Der Graph ordnet die Frage; andere Werkzeuge vertiefen oder widersprechen. Ihn zum alleinigen Schiedsrichter zu machen, würde die Methode schwächen. Seine Autorität entsteht aus Transparenz und sauber begrenztem Anspruch.
Das Projekt macht kryptografische Infrastruktur lesbar, ohne Kontrolle zu beanspruchen
Die dauerhafte Leistung von DNSViz besteht darin, formales Protokoll und praktische Störungsarbeit zusammenzuführen. Delegationen, Schlüssel, Signaturen und Nichtvorhandenseinsnachweise werden zu einem Objekt, das mehrere Organisationen gemeinsam prüfen können. Das verkürzt den Weg von der Meldung bogus zur nächsten sinnvollen Frage.
DNSViz verwaltet keine Zonen, veröffentlicht keinen DS der Elternzone, bestimmt keine Resolver-Policy und garantiert nicht die Erfahrung jedes Nutzers. Sogar öffentlicher Betrieb und Codepflege sind getrennt. Diese institutionelle Zurückhaltung ermöglicht es autonomen Akteuren, dieselbe Evidenz zu teilen. Die Zukunft liegt nicht in einem absoluten Urteil, sondern in einem gepflegten Modell, nachhaltiger Governance und Verfahren, in denen menschliche Absicht überprüfbar bleibt.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten