
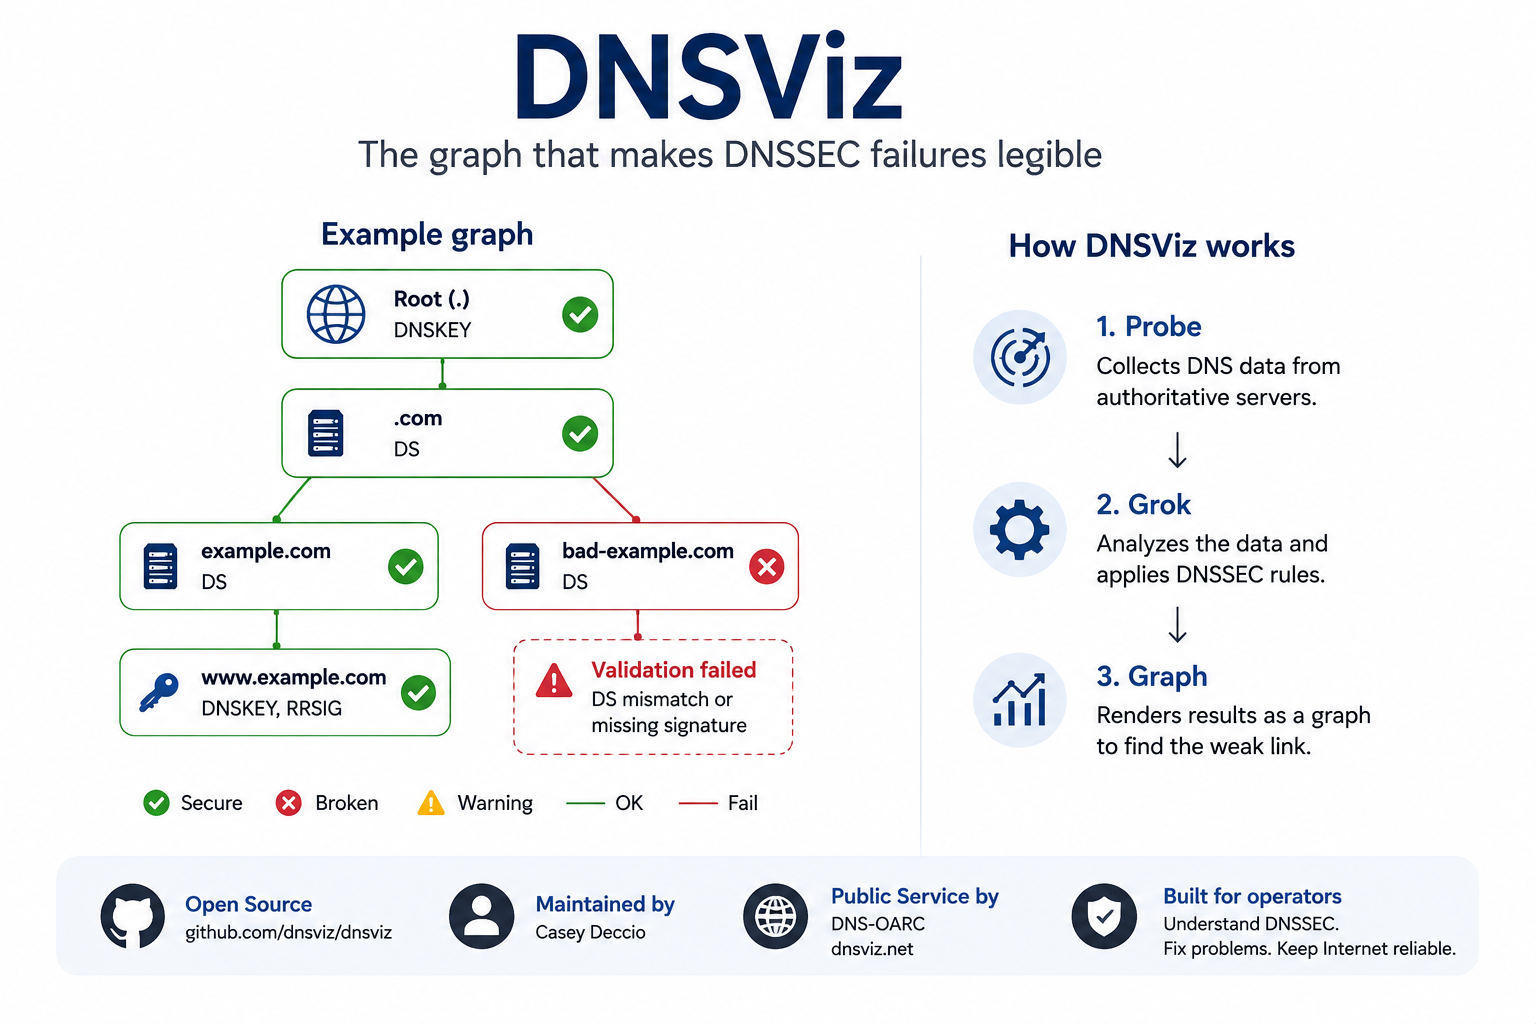
Zusammenfassung
- DNSViz ist ein Open-Source-Projekt für Diagnose, Visualisierung und Messung von DNS und DNSSEC, das von Casey Deccio entwickelt und gepflegt wird. DNS-OARC betreibt die öffentliche Instanz dnsviz.net, aber der Hosting-Dienst ist nicht gleichbedeutend mit der vollständigen Entscheidungsgewalt über die Software.
- Die charakteristischste Ausgabe ist ein Diagramm der Authentifizierungs- und Delegierungsbeziehungen. DS-Einträge der Elternzone, DNSKEY-Einträge der Kindzone, RRSIG-Signaturen sowie NSEC- oder NSEC3-Negativnachweise werden verbunden und zeigen, welches Glied fehlt, abgelaufen, inkonsistent oder kryptografisch ungültig ist.
- DNSViz ist nicht nur eine Webseite, sondern eine Werkzeugsammlung. Der Befehlszeilen-Workflow trennt über
probe,grokundgraphErfassung, Analyse und Darstellung, sodass Betriebsteams Beobachtungen speichern, Prüfungen automatisieren und Diagnosen aus privaten oder kontrollierten Netzen ausführen können. - Ein einzelnes Ergebnis ist Evidenz eines Ortes und eines Zeitpunkts, kein weltweit gültiges Zertifikat. Anycast, Split-View-DNS, Resolver-Caches, Vertrauensanker, Algorithmusrichtlinien, kurzfristiger Paketverlust und schnelle Änderungen während einer Schlüsselrotation können dazu führen, dass verschiedene Beobachter unterschiedliche Zustände sehen.
- DNSViz repariert Zonen nicht automatisch, und Warnungen sind nicht gleichbedeutend mit geschäftlichen Auswirkungen. Ein grünes Diagramm garantiert nicht, dass alle Resolver erfolgreich sind; ein rotes Diagramm zeigt nur eine technische Anomalie und belegt nicht, dass bösartiges Verhalten vorliegt.
- Die im April 2025 veröffentlichte Version erweitert die Analyse von Multi-Signer-Bereitstellungen, CDS/CDNSKEY-Signalen, der Konsistenz von Negativantworten und weiteren modernen Szenarien und spiegelt die Komplexität von DNS-Anbieterwechseln und automatisierten Delegierungsaktualisierungen zwischen Eltern- und Kindzone wider.
- Wiederholt ausgeführte öffentliche Diagnosen bilden zudem eine Forschungsressource. Eine wissenschaftliche Studie aus dem Jahr 2025 nutzte eine große Zahl von DNSViz-Snapshots aus den Jahren 2020 bis 2024 zur Analyse von DNSSEC-Fehlern; das Korpus wird jedoch weiterhin von eingereichten Domains, Scanplänen und Aufbewahrungsrichtlinien beeinflusst.
- Der Wert von DNSViz liegt darin, dass Domaininhaber, autoritative DNS-Anbieter, Registrare, Registries und rekursive Resolver-Teams auf Basis derselben Fehlererklärung zusammenarbeiten können. Seine langfristige Bedeutung hängt von fortgesetzten Versionen, der Übergabe durch die Maintainer, transparenten Dienstrichtlinien und der Kombination mit Resolver-Protokollen, Einzelabfragen und Änderungsaufzeichnungen ab.
Wenn eine als sicher geltende Domain plötzlich als „bogus“ eingestuft wird
DNSSEC-Fehler erreichen Betriebsteams häufig als extrem verdichtete Meldung: Ein validierender Resolver markiert eine Antwort alsbogus, eine Anwendung kann einen Namen nicht mehr auflösen, oder das Monitoring meldet, dass eine signierte Domain nicht mehr erreichbar ist. Diese Schlussfolgerung kann völlig korrekt sein, hilft aber kaum bei der direkten Bearbeitung. Sie sagt nur, dass eine Beweiskette nicht validiert werden konnte, ohne sofort zu zeigen, welche Organisation, welcher Eintrag oder welcher Änderungsschritt den Bruch verursacht hat.
Die Schwierigkeit liegt in der Verteilung der Verantwortung. Die Elternzone veröffentlicht Informationen über die Kindzone, die Kindzone veröffentlicht Schlüssel und Signaturen, autoritative Server liefern Einträge, und rekursive Resolver entscheiden anschließend anhand von Vertrauensankern und lokalen Richtlinien. Ein abgelaufener DS-Eintrag in der Elternzone kann eine korrekt signierte Kindzone ungültig machen, eine abgelaufene Signatur in der Kindzone kann eine korrekte Delegierung beschädigen; selbst wenn ein Name tatsächlich nicht existiert, kann die Negativantwort fehlschlagen.
DNSViz entfaltet diese enge Schlussfolgerung: Es erfasst relevante autoritative Daten, rekonstruiert die Beziehungen zwischen den Einträgen und markiert die Stellen, an denen die Kette brechen könnte. Es macht DNSSEC nicht einfacher, sondern stellt die Komplexität so dar, dass sie die nächste Prüfung anleiten kann. (DNSSEC-Spezifikation)
DNSSEC verteilt eine einzelne Entscheidung auf mehrere Organisationen
Normale DNS-Auflösung überspannt bereits mehrere Systeme; DNSSEC fügt den administrativen Abhängigkeiten kryptografische Abhängigkeiten hinzu. Eltern- und Kindzone müssen nicht nur Autorität übergeben, sondern auch während Schlüsselwechseln, Anbieterwechseln und Cache-Laufzeiten die mathematische Konsistenz zwischen Einträgen aufrechterhalten. Keine Partei kontrolliert zwangsläufig den gesamten Pfad, sodass ein Fehler auch dann fortbestehen kann, wenn jede Organisation ihre eigene Komponente für normal hält.
Die Elternzone drückt ihre Rolle üblicherweise über den DS-Eintrag aus, der einen aus einem DNSKEY der Kindzone abgeleiteten Hash identifiziert. Die Kindzone veröffentlicht DNSKEY-Einträge und signiert Ressourceneintragssätze mit RRSIG; Resolver validieren den Zielnamen entlang dieser Evidenz ausgehend von einem Vertrauensanker. Wenn Registrar, Registry, Signierer und autoritativer Dienstanbieter verschiedenen Institutionen angehören, wird auch die vertragliche Verantwortung zerschnitten. DNSViz kann nicht entscheiden, wer verantwortlich ist, kann aber die beobachteten Einträge und ihre Beziehungen in einen gemeinsamen Rahmen stellen.
Das ist meist nützlicher, als wenn Teams einander fragmentierte Befehlsausgaben weiterleiten. (DNSSEC-Spezifikation; DNSViz-Projektdokumentation)
Das Protokoll ist eigentlich ein Graph, nur drucken traditionelle Werkzeuge ihn zeilenweise aus
Traditionelle DNS-Werkzeuge sind unersetzlich, weil sie präzise Einträge und Antwortfelder zeigen, aber ihre Ausgabe ist meist linear: eine Abfrage, eine Antwort, ein Eintragssatz. Betriebspersonal muss die Delegierung der Elternzone, die Schlüssel der Kindzone, Signaturen und Negativnachweise im Kopf wieder verbinden. Bei Schlüsselrotationen oder Multi-Anbieter-Migrationen wird diese manuelle Rekonstruktion schnell schwierig.
DNSViz macht die Abhängigkeitsstruktur selbst zum Hauptobjekt. Namen, Schlüssel, Eintragssätze und Vertrauensbeziehungen werden als Knoten und Kanten dargestellt, Warnungen hängen an den betroffenen Verbindungen. Die Visualisierung ist keine Dekoration, sondern präsentiert das Protokoll so, wie die Validierung tatsächlich abläuft: Nutzer können von einem fehlerhaften Pfad zu den zugrunde liegenden Einträgen, Schlüsseln und Signaturen gelangen.
So entsteht ein gemeinsames Objekt für Experten und allgemeines Betriebspersonal, ohne die fachliche Hürde zu beseitigen; komplexe Zonen erzeugen weiterhin dichte Graphen, und Farben können niemals die rohen Einträge ersetzen. (Visual DNSSEC Analysis; DNSViz-Quellcode-Repository)
DS ist das Versprechen der Elternzone über die Schlüsselzugehörigkeit
Der DS-Eintrag ist klein, kann aber darüber entscheiden, ob die gesamte Kette trägt. Er liegt in der Elternzone und identifiziert einen aus dem DNSKEY der Kindzone abgeleiteten Hash; dadurch werden die bereits authentifizierten Daten der Elternzone mit dem Signaturmaterial der Kindzone verbunden. Stimmen Hash, Schlüssel-Tag oder Algorithmus nicht mehr überein, bricht die DNSSEC-Kette, selbst wenn Eltern- und Kindzone normale DNS-Abfragen weiterhin korrekt beantworten.
Solche Abweichungen treten häufig bei Schlüsselwechseln, Anbieterwechseln oder unvollständigen Rollbacks auf. Die Kindzone kann einen alten Schlüssel zurückziehen, bevor die Elternzone den zugehörigen DS-Eintrag entfernt; die Elternzone kann einen neuen DS-Eintrag veröffentlichen, bevor alle autoritativen Server den neuen Schlüssel ausliefern. DNSViz vergleicht beobachtete DS- und DNSKEY-Einträge, kennt aber nicht den von den Betriebsteams geplanten Zeitplan. Kurzzeitige Überlappungen können beabsichtigt sein, langfristige Inkonsistenzen sind dagegen wahrscheinlich Fehler.
Das Diagramm muss daher zusammen mit Änderungstickets, Anbieterdokumentation und erwarteten Propagierungszeiten gelesen werden. (DNSViz-Quellcode-Repository; DNSSEC-Spezifikation)
DNSKEY vergibt Signaturrollen, beseitigt aber nicht das Betriebsrisiko
Eine signierte Zone kann mehrere DNSKEY-Einträge veröffentlichen, um Zuständigkeiten zu trennen, Rotationen zu unterstützen oder mehrere Signierer zu betreiben. Manche Schlüssel signieren den Schlüsselsatz, andere die Zonendaten; die konkrete Anordnung variiert je nach Implementierung und Betriebsmodell. Dieses Design ist flexibler, erfordert aber auch mehr konsistente Zustände.
DNSViz zeigt, welche Schlüssel existieren, welche Signaturen von ihnen abhängen und wie sie mit dem DS-Eintrag der Elternzone verbunden sind. So lassen sich veröffentlichte Schlüssel ohne erwartete Signaturen, Signaturen mit fehlenden Schlüsseln oder Server erkennen, die weiterhin einen alten Schlüsselsatz liefern. Das Diagramm beschreibt jedoch nur den öffentlichen Zustand: Es sagt nichts darüber, ob die privaten Schlüssel sicher verwahrt werden, und bewertet nicht die interne Governance.
Eine Zone kann im Diagramm vollständig gültig und dennoch schlecht verwaltet sein oder während einer regulären Rotation legitime kurzfristige Überlappungen zeigen. (DNSViz-Projektdokumentation; DNSSEC-Spezifikation)
Die Gültigkeit von RRSIG hängt von Zeit, Abdeckung und dem richtigen Schlüssel ab
RRSIG macht aus einem Eintragssatz eine überprüfbare Aussage. Jede Signatur nennt die abgedeckten Typen, den Algorithmus, das Schlüssel-Tag des signierenden Schlüssels sowie den Gültigkeitszeitraum. Die Validierung kann fehlschlagen, weil das kryptografische Ergebnis nicht passt, der zugehörige DNSKEY fehlt, der falsche Eintragssatz abgedeckt ist oder der Beobachtungszeitpunkt außerhalb des Gültigkeitsfensters liegt.
Zeit ist daher selbst Teil der Diagnose. Falsche Uhren, verzögerte Neusignierung oder inkonsistente Veröffentlichung auf verschiedenen autoritativen Servern können kurzzeitige oder dauerhafte Fehler erzeugen. DNSViz setzt Signaturen, Schlüssel und Eintragssätze in dasselbe Beziehungsmodell und zeigt Zeitprobleme. Ebenso wichtig sind jedoch die Uhr und der Ausführungszeitpunkt der Sonde, und Resolver können gecachte Daten verwenden. Betriebspersonal muss den Analysezeitpunkt speichern und mit dem tatsächlichen Signaturplan vergleichen. (DNSViz-Quellcode-Repository; DNSSEC-Spezifikation)
NSEC und NSEC3 machen „nicht vorhanden“ überprüfbar und Fehler schwerer erklärbar
DNSSEC authentifiziert nicht nur vorhandene Einträge, sondern muss auch beweisen, dass ein Name oder Typ tatsächlich nicht existiert. NSEC und NSEC3 decken über signierte Einträge Intervalle im Namensraum ab. Deckt ein Nachweis die Abfrage nicht ab, fehlt eine gültige Signatur oder passt er nicht zur Delegierung, kann ein rekursiver Resolver eine administrativ völlig korrekte Negativantwort ablehnen.
DNSViz analysiert diese Beziehungen und hilft zu erklären, warum ein „diesen Namen gibt es nicht“ nicht akzeptiert wurde. NSEC3 führt zusätzlich Parameter, Hashes und Optionen wieopt-outein und erzeugt weitere Randfälle. Die Version vom April 2025 hat die Analyse der Konsistenz von Negativantworten gestärkt, was zeigt, dass dieser Bereich weiterhin gepflegt werden muss. Ziel des Graphen ist nicht, die gesamte Kryptografie in ein Bild zu pressen, sondern konkrete Nachweise mit den Namen zu verbinden, die sie abdecken sollen. (DNSSEC-Protokollspezifikation; DNSViz-Projektdokumentation)
Casey Deccio schuf DNSViz an der Grenze zwischen Protokolltheorie und betrieblicher Verwirrung
DNSViz entstand aus der Arbeit von Casey Deccio an den Sandia National Laboratories. Als DNSSEC tatsächlich eingesetzt wurde, ließen sich viele Fehler durch die bloße Betrachtung einer Eintragsliste nur schwer erklären. Das eigentliche Problem war nicht nur die Entscheidung zwischen erfolgreicher und fehlgeschlagener Validierung, sondern die Darstellung des Schlussfolgerungsprozesses, damit Betriebspersonal abgebrochene Abhängigkeiten erkennen und vorsichtig behandeln kann.
Das Projekt sollte nicht mit der gesamten beruflichen Laufbahn Deccios gleichgesetzt werden, und die frühe Forschungseinrichtung ist kein dauerhafter Kontrolleur. Sandia bot das Forschungsumfeld; Deccio pflegte die Suite in späteren akademischen und industriellen Phasen weiter; DNS-OARC betreibt die öffentliche Instanz. Diese Aufteilung spiegelt genau das verteilte System wider, das das Projekt analysiert: Keine einzelne Organisation kann die gesamte Macht für sich beschreiben. Eine korrekte Zuordnung sollte die persönliche Schöpfung anerkennen, ohne sie zu einer exklusiven rechtlichen oder institutionellen Kontrolle auszuweiten.
(Visual DNSSEC Analysis; DNS-OARC — Software)
Die Sandia-Arbeit von 2012 machte aus Validierung ein Erklärungsmodell
Der Bericht von 2012 dokumentiert eine Methode zur grafischen Analyse von DNSSEC. Er erfand weder DNSSEC-Einträge noch den Validierungsablauf, sondern ordnete verstreute Evidenz in beobachtbare Beziehungen. Dadurch konnten Analysten zeigen, wo ein Fehler auftritt, und eine vollständigere Erklärung als einen einzelnen Fehlercode liefern.
Der Forschungskontext bestimmte die Methode: zuerst Daten erfassen, dann ein Modell konstruieren und genügend Details für die Überprüfung durch andere bewahren. Zugleich müssen die Evidenzgrenzen klar benannt werden. Der von den Beteiligten verfasste Bericht ist eine starke Primärquelle für das Design, beweist aber weder eine allgemeine Übernahme des Werkzeugs noch gleiche Wirkungen in allen Netzen. Erst die später verfügbare Suite, der öffentliche Dienst und das Forschungskorpus zeigen, wie der Prototyp allmählich zu gemeinsamer Infrastruktur wurde. (Visual DNSSEC Analysis; DNS-OARC-Workshop 2014, DNSViz-Sitzung)
Portabilität machte aus einer einzelnen Webseite wiederverwendbare Infrastruktur
Zwischen 2013 und 2014 wurde DNSViz neu gestaltet, um Portabilität und Skalierbarkeit zu verbessern. Das Projekt wurde auf dem DNS-OARC-Workshop der Betriebs-Community vorgestellt, und das Befehlszeilenpaket erlaubte denselben Ablauf unabhängig von einer einzelnen Web-Demo. Software, gehostete Instanz und die Daten einer bestimmten Messung wurden dadurch klarer getrennt.
Diese Trennung unterstützt automatisierte Messungen, die Speicherung von Ergebnissen und Analysen in privaten Netzen und ermöglicht Reproduzierbarkeit – vorausgesetzt, Softwareversion, Zeit, Abfragebedingungen und Parameter werden gespeichert. Die Architektur bietet diese Fähigkeit, erzwingt sie aber nicht automatisch: Ergebnisse verschiedener Versionen können unterschiedlichen Regeln folgen. Der betriebliche Wert eines Werkzeugs entsteht nicht nur aus dem Code, sondern auch aus den Prozessen, die darum herum aufgebaut werden. (DNS-OARC-Workshop 2014, Programm; DNSViz auf PyPI)
probezeichnet auf, was autoritative Systeme tatsächlich veröffentlichen
Die Erfassung beginnt beim Delegierungspfad und den beteiligten autoritativen Servern und holt NS-, DS-, DNSKEY-, RRSIG-, NSEC-, NSEC3-Einträge sowie die nötigen Metadaten. Das unterscheidet sich von der Abfrage eines einzelnen rekursiven Resolvers, was eine Anwendung letztlich erhält; es versucht, die Rohbausteine zu sammeln, die ein Validierer verbinden muss.
probetrennt die Beobachtung von der späteren Analyse. Betriebspersonal kann Ausgaben speichern, verschiedene Zeitpunkte vergleichen oder Sonden aus Netzen ausführen, die eine interne Sicht sehen; Forscher können dasselbe Material nach einer Zonenänderung erneut analysieren. Messungen bleiben von Paketverlust, Filterung, Anycast-Auswahl und kurzfristiger Nichterreichbarkeit beeinflusst. Dass in einer Ausführung keine Antwort beobachtet wurde, beweist nicht immer, dass das autoritative System denselben Zustand dauerhaft beibehält. (DNSViz-Quellcode-Repository; DNSViz-Projektdokumentation)
grokmacht aus Beobachtungen ein begründetes Abhängigkeitsmodell
Rohe DNS-Antworten sind unverzichtbar, können aber die Diagnose nicht allein leisten. Der Analysator muss beurteilen, ob ein DS-Eintrag zu einem veröffentlichten Schlüssel passt, ob eine Signatur den richtigen Eintragssatz abdeckt und noch gültig ist, und ob ein Negativnachweis den Zielnamen oder -typ abdeckt.grokwendet Protokollregeln auf die erfasste Evidenz an und konstruiert ein Delegierungs- und Authentifizierungsmodell.
An diesem Punkt ist DNSViz nicht mehr nur ein Erfassungswerkzeug. Es kann fehlende Signaturen, inkompatible Algorithmen, abgelaufene Daten, Delegierungsanomalien oder inkonsistente Antworten markieren. Das Ergebnis ist eine Interpretation auf Grundlage einer bestimmten Softwareversion, keine neutrale Abschrift. Daher sollten sowohl die Rohbeobachtung als auch die Analyseversion erhalten bleiben; keine Farbe und keine Warnung darf zu einer eigenständigen Wahrheit verpackt werden, losgelöst von den Regeln, die sie erzeugt haben. (DNSViz-Quellcode-Repository; DNSViz-Projektdokumentation)
graphlässt Betriebsteams die Kette prüfen und bewahrt die zugrunde liegenden Einträge
Die Darstellungsphase verwandelt die Analyse in ein Diagramm, das im Browser betrachtet oder gespeichert werden kann. Gute Visualisierung muss zwei Dinge zugleich leisten: die kognitive Last beim Nachverfolgen der Kette senken und genügend Details bewahren, damit Experten die Beurteilung überprüfen können. Der Wert von DNSViz liegt darin, die lesbare Ansicht mit rohen Einträgen, Schlüsseln und Signaturen zu verbinden, statt sie durch eine einfache Punktzahl zu ersetzen.
Knoten und Kanten zeigen, welche Objekte andere delegieren oder authentifizieren; Anmerkungen lenken die Aufmerksamkeit auf problematische Beziehungen. Betriebspersonal kann von einem abgebrochenen Pfad zur zugrunde liegenden Evidenz gelangen. Multi-Signer-Zonen, überlappende Rotationen oder inkonsistente autoritative Server machen das Diagramm dicht; diese Dichte spiegelt den realen Zustand wider. Ein gutes Diagramm sollte Nutzern helfen zu navigieren, nicht Komplexität aus ästhetischen Gründen verbergen, und es sollte die mögliche Schlussfolgerung bewahren, dass weitere Evidenz nötig ist. (Visual DNSSEC Analysis; öffentlicher DNSViz-Dienst)
DNS-OARC hält den öffentlichen Dienst am Laufen, besitzt aber nicht das gesamte Projekt
Ein öffentliches Diagnosewerkzeug wird erst dann wirklich zu Infrastruktur, wenn jemand dauerhaft Verfügbarkeit sichert, Abhängigkeiten aktualisiert und auf Ausfälle oder Missbrauch reagiert. DNS-OARC bietet dnsviz.net diese betriebliche Heimat und hält den Kontakt zu einer Community, die täglich autoritative Server, rekursive Resolver und DNS-Messsysteme verwaltet. Diese betriebliche Kontinuität ist eine andere Verantwortung als Codepflege und Standardisierung.
Die vorhandenen Quellen trennen die Rollen klar: Casey Deccio entwickelt und pflegt DNSViz, DNS-OARC betreibt die öffentliche Instanz. Eine DNS-Betriebsdiskussion aus dem Jahr 2021 verdeutlichte diese Trennung erneut, als es um die Unterstützung neuer Algorithmen ging. Die Aufteilung vermeidet, dass jede Softwareentscheidung DNS-OARC zugeschrieben wird, aber beide Seiten müssen weiter zusammenarbeiten, wenn neue Versionen eingesetzt werden müssen oder Dienstfehler Codeprobleme offenlegen.
Das Projekt hat kein öffentlich ausgewiesenes eigenes Budget, keine vollständige SLA und keinen detaillierten Übergabeplan; die Stabilität des öffentlichen Dienstes beruht daher auf institutioneller Arbeit, die nicht vollständig öffentlich dokumentiert ist. (DNS-OARC — Software; Mailinglisten-Diskussion zum DNS-Betrieb 2021)
Öffentlicher Zugang und lokale Suite beantworten unterschiedliche Fragen
Der Webdienst eignet sich für einen schnellen Blick von außen. Betriebspersonal kann ohne Installation einen Namen übermitteln, das Diagramm einer anderen Organisation zeigen und in der Störungsbearbeitung dieselbe Evidenz verwenden. Die niedrige Einstiegshürde hat auch pädagogischen Wert: Nicht jede Person beherrscht DNS-Kommandozeilenwerkzeuge, kann aber dennoch eine Vertrauenskette verstehen, die sonst über viele Abfragen verstreut wäre.
Die lokale Installation löst andere Anforderungen. Sie kann in privaten Netzen laufen, in Deployment-Pipelines eingebunden werden, Rohbeobachtungen speichern und eine bestimmte Softwareversion festhalten; außerdem sieht sie interne DNS-Sichten, die der öffentliche Dienst nicht erreicht. Beides ist kein einfacher Gegensatz von „bequem“ und „professionell“. Die öffentliche Instanz liefert eine vom eigenen Netz unabhängige Beobachtung, die lokale Ausführung liefert Zugriff und Datenkontrolle. Vollständige Untersuchungen nutzen oft beides und vergleichen die Ergebnisse anschließend mit dem tatsächlichen Verhalten produktiver Resolver.
(DNSViz auf PyPI; DNSViz-Projektdokumentation)
Jedes DNSViz-Ergebnis gehört zu einem Ort und einem Zeitpunkt
Alle aktiven Messungen haben einen Beobachtungspunkt. Die Sonde sendet Abfragen aus einem bestimmten Netz, trifft bestimmte autoritative Instanzen und zeichnet Antworten unter den damaligen Routingbedingungen auf. DNS selbst wird verteilt bereitgestellt, und DNSSEC fügt zeitlich begrenzte Signaturen sowie cachefähige Delegierungsdaten hinzu. Auch wenn die Oberfläche nur ein Diagramm zeigt, bleibt das Ergebnis eine Beobachtung mit Orts- und Zeitkontext.
Das schwächt das Werkzeug nicht, sondern grenzt seine Schlussfolgerung ein. DNSViz kann erklären, warum die beobachtete Kette nach seinen Regeln gültig, ungeschützt oder gebrochen erscheint, aber es kann nicht beweisen, dass alle Resolver, Nutzer und Regionen dieselben Einträge erhalten. Richtig ist, vergleichende Evidenz zu sammeln: einen anderen Beobachtungspunkt, autoritative Protokolle, Validierungsaufzeichnungen von Resolvern und einen erneuten Test nach Ablauf der Caches. Das Diagramm öffnet einen Einstieg in den Vergleich, statt die Untersuchung für beendet zu erklären. (DNSViz-Projektdokumentation; öffentlicher DNSViz-Dienst)
Anycast lässt einen autoritativen Dienst als Zustand mehrerer Systeme erscheinen
Viele autoritative DNS-Anbieter nutzen Anycast und kündigen dieselbe Serveradresse von mehreren Standorten aus an. Das Routing schickt verschiedene Abfragen je nach Netzbedingungen an verschiedene Standorte; das verbessert meist Latenz und Ausfallsicherheit, kann aber auch noch nicht synchronisierte Zonendaten, Softwareversionen oder Schlüsselzustände offenlegen. Wenn hinter derselben IP-Adresse ein Standort noch einen alten Schlüssel führt oder eine neue Signatur noch nicht erhalten hat, können zwei Clients unterschiedliches DNSSEC-Material erhalten.
DNSViz kann nur den Standort zeigen, den es tatsächlich erreicht hat, nicht alle Standorte. Erscheint ein Schlüssel nur auf einem Teil der Server, sollte das Diagramm das Team zu Wiederholungsmessungen aus mehreren Netzen und zu einer standortbezogenen Prüfung des Deployments veranlassen. Inkonsistenzen sind bei DNSSEC besonders gefährlich, weil Resolver unterschiedliche Inhalte nicht einfach tolerieren, sondern verlangen, dass genau der Inhalt, den sie erhalten, eine gültige Kette bildet. Anycast kann erklären, warum Unterschiede auftreten können, macht aber langfristige Inkonsistenz nicht zu einem akzeptablen Zustand.
(öffentlicher DNSViz-Dienst; DNSViz-Quellcode-Repository)
Split-View-DNS markiert die Grenze öffentlicher Diagnosen
Split-View-DNS liefert je nach Netz des Clients unterschiedliche Antworten. Interne Nutzer sehen möglicherweise private Adressen oder nur intern vorhandene Namen, externe Nutzer eine reduzierte öffentliche Zone. Dieses Design kann völlig sinnvoll sein, aber ein öffentlicher Analysator kann die interne Sicht nicht beschreiben, sofern er nicht im entsprechenden Netz eingesetzt werden darf.
Ein grünes öffentliches Diagramm sagt daher nichts darüber, ob eine andere Delegierung, die interne Anwendungen verwenden, ebenfalls funktioniert; ein rotes Diagramm für einen nur intern existierenden Namen hat möglicherweise keine praktische Bedeutung. Die lokale Suite kann dasselbe Diagnosemodell dorthin bringen, wo die private Sicht sichtbar ist, und vermeidet, dass sensible Namen nur für ein Diagramm an einen öffentlichen Dienst gesendet werden. Open Source macht diese Wahl möglich, aber Zugriffskontrolle, Datenspeicherung und Sicherheitsverantwortung bleiben bei der Organisation. (DNSViz-Quellcode-Repository; DNSViz auf PyPI)
Ein grünes Diagramm ist Evidenz, kein weltweites Verfügbarkeitszertifikat
Eine erfolgreiche Analyse zeigt: Am konkreten Beobachtungspunkt und Zeitpunkt wirken die erfassten Authentifizierungsbeziehungen konsistent. Das ist starke Evidenz über autoritative Daten, beweist aber nicht, dass alle rekursiven Resolver die Domain erreichen können. Andere Nutzer können andere Routen, Caches, Vertrauensanker, Algorithmusrichtlinien oder völlig unabhängige Netzfehler erleben.
Resolver setzen außerdem lokale Beschränkungen durch, die allgemeine Diagnosewerkzeuge nicht reproduzieren können. Eine Implementierung kann alte Algorithmen deaktivieren, negative Caches halten oder einen autoritativen Standort nicht erreichen; auch die Anwendung kann auf TLS-, Transport- oder Dienstkonfigurationsebene scheitern. Die genaueste Aussage lautet: Unter einer klar benannten Softwareversion, Analyseregel und Zeit hat diese beobachtete Kette die Validierung bestanden. DNSViz verkleinert die Fehlerfläche, kann aber mit einem grünen Diagramm nicht alle abweichenden Nutzerberichte widerlegen.
(DNSSEC-Spezifikation; DNSViz-Projektdokumentation)
Ein rotes Diagramm beschreibt einen Zustand, keinen gefundenen Angreifer
Fehlende Schlüssel, abgelaufene DS-Einträge oder ungültige Signaturen können von einem Angriff stammen, aber auch von einer überhasteten Schlüsselrotation, Verzögerungen beim Registrar, einer unvollständigen Anbieter-Migration oder einem Softwarefehler. Das Diagramm kann zeigen, welche Beziehung nicht trägt, nicht aber, wer dieses Ergebnis absichtlich herbeigeführt hat.
Sicherheitsteams sollten Farbintensität nicht direkt in Attribution übersetzen. Eine abgelaufene Signatur erfordert sofortiges Handeln, beweist aber keine Schlüsselkompromittierung; ein unerwartet erschienener DS-Eintrag kann von einer soeben freigegebenen Änderung stammen. Die Einordnung eines Vorfalls braucht Änderungsverlauf, Registrar-Aufzeichnungen, autoritative Protokolle und die Aussagen der Verantwortlichen. Diese Vorsicht verhindert sowohl ein falsches Zurückrollen rechtmäßiger Migrationen als auch das Übersehen böswilliger Änderungen als gewöhnlicher Fehler.
DNSViz liefert strukturierte technische Befunde; die endgültige Schlussfolgerung entsteht erst mit anderer Evidenz. (öffentlicher DNSViz-Dienst; DNSSEC-Spezifikation)
Multi-Signer-DNS erweitert die Anbieterwahl und macht das Diagnosediagramm dichter
Um Ausfallsicherheit zu erhöhen, Migrationen zu unterstützen oder die Abhängigkeit von einem Anbieter zu verringern, können Zonen mehrere Signierer oder autoritative Dienstanbieter zusammenarbeiten lassen. Die beteiligten Systeme müssen kompatible Schlüssel, Signaturen und Delegierungsdaten veröffentlichen, und die zulässigen Übergangszustände nehmen zu. Die kommerzielle Flexibilität wird mit zusätzlicher kryptografischer und betrieblicher Koordination erkauft.
Die Version vom April 2025 hat die Analyse von Multi-Signer-Bereitstellungen und Abweichungen zwischen autoritativen Antworten gestärkt. Die von der IETF beschriebenen Modelle koordinieren Schlüssel und Signaturen nicht auf dieselbe Weise; ein dichtes Diagramm bedeutet daher nicht automatisch einen Architekturfehler, sondern ist oft die Sichtbarmachung der Kosten von Resilienz. Betriebsteams müssen Rollen klären, Rotationen üben und festlegen, wie geplante Überlappungen von festgefahrenen Migrationen unterschieden werden. DNSViz liefert den beobachteten Zustand; die Absicht muss weiterhin das Deployment-Team erklären.
(DNSViz-Versionshinweise; RFC 8901)
Anbieterwechsel erzeugen legitime Zwischenzustände, die wie Fehler aussehen
Der Wechsel des autoritativen DNS- oder Signaturanbieters gelingt selten in einem einzigen atomaren Schritt. Neue Server und Schlüssel kommen oft zuerst hinzu, alte Systeme scheiden später aus, und der DS-Eintrag der Elternzone kann in einem anderen Rhythmus aktualisiert werden. Innerhalb eines korrekten Migrationsfensters ist das gleichzeitige Bestehen mehrerer Schlüssel und Signaturen sinnvoll; akzeptiert ein Werkzeug nur den Endzustand, kann es sichere Überlappungen fälschlich als Fehler einstufen.
Das größere Risiko ist, dass ein vorübergehender Zustand nie endet. Ein Anbieter liefert weiterhin alte Schlüssel, eine Registrar-Aktualisierung erreicht die Registry nicht, oder ein Rollback löscht Einträge in falscher Reihenfolge – dann bleibt die Migration an einer gefährlichen Stelle stehen. DNSViz hilft, solche Fälle zu erkennen, indem es alle beobachteten Beziehungen zeigt. Die Interpretation muss am Migrationsplan erfolgen: vor und nach jedem Schritt ausführen, Ausgaben speichern und festlegen, wie lange eine Warnung akzeptabel ist.
Dieselbe Warnung kann innerhalb des Fensters angemessen sein und nach Ablauf der Frist eine Eskalation auslösen. (DNSViz-Versionshinweise; RFC 8901)
CDS und CDNSKEY automatisieren Delegierungsupdates, verlagern das Risiko aber auf die Richtlinienebene
CDS und CDNSKEY erlauben der Kindzone, der Elternzone einen gewünschten DS-Wechsel zu signalisieren. Das kann manuelle Arbeit reduzieren und große Schlüsselrotationen zuverlässiger machen, schafft aber eine neue automatische Vertrauensbeziehung: Registry oder Registrar müssen entscheiden, wann und nach welcher Richtlinie sie Signale der Kindzone übernehmen.
DNSViz kann diese Signale mit dem DNSKEY der Kindzone und dem DS-Eintrag der Elternzone vergleichen; die Version vom April 2025 hat auch diese Prüfungen erweitert. Das Werkzeug kann sagen, ob eine Beziehung konsistent oder unvollständig wirkt, kann aber nicht erzwingen, dass alle Institutionen dieselbe Verarbeitungsrichtlinie anwenden. Weiterhin muss geklärt werden, wer das anfängliche Vertrauen autorisiert, wie gelöschte Signale behandelt werden und wie reagiert wird, wenn ein Anbieter versehentlich Einträge veröffentlicht.
Die Sicherheit von CDS/CDNSKEY hängt nicht nur von den Einträgen selbst ab, sondern auch von der Elternzonen-Richtlinie und der Fähigkeit zur Anomalieuntersuchung. (RFC 7344; DNSViz-Versionshinweise)
Die Version vom April 2025 nimmt moderne Deployment-Muster in das Diagramm auf
Verändert sich die Infrastruktur schneller als die Diagnoseregeln, altert ein Werkzeug. Modernes DNSSEC umfasst neue Algorithmen, mehrere Anbieter, automatisierte Delegierungssignale und komplexere Negativantworten. Die Version vom April 2025 schließt einen Teil dieser Lücke durch Multi-Signer-Analyse, CDS/CDNSKEY-Prüfungen und Verbesserungen bei der Konsistenz von Negativantworten.
Die Versionshinweise belegen, dass der Code umgesetzt wurde, nicht aber, dass alle Umgebungen aktualisiert oder alle Randfälle gelöst sind. Die öffentliche Website kann eine Version ausführen, lokale Pakete und Distributionen eine andere. Beim Vergleich historischer Snapshots mit aktuellen Diagnosen muss die Versionsinformation erhalten bleiben. Diese Veröffentlichung zeigt auch, dass der Projektwert nicht durch eine einmalige Erfindung dauerhaft gesichert ist; neue Standards und Betriebspraktiken müssen fortlaufend in Diagnoselogik übersetzt werden. (DNSViz-Versionshinweise; DNSViz auf PyPI)
Längsschnitt-Snapshots machen aus einer Fehlersuche Messinfrastruktur
Ein Diagramm hilft bei einem einzelnen Vorfall; eine Serie von Diagrammen zeigt, ob Fehler fortbestehen, wie eine Rotation voranschreitet und wie lange eine Reparatur dauert. Werden viele Namen wiederholt mit demselben Diagnosemodell beobachtet, ist die Sammlung nicht mehr nur Abfragehistorie, sondern ein Forschungskorpus.
Die Trennung von Erfassung und Analyse erlaubt Forschern, Beobachtungen zu speichern, nach Bedingungen zu gruppieren und über Zeit zu vergleichen. Ein solches Archiv ist Infrastruktur zweiter Ebene: Es dokumentiert, wie DNSSEC im realen Betrieb funktioniert, nicht nur das in Standards beschriebene Idealverhalten. Historische Daten müssen jedoch vorsichtig interpretiert werden. Snapshots können Übergangszustände erfassen, die Minuten später behoben sind; Domains, die wegen eines Problems aktiv eingereicht wurden, können überrepräsentiert sein; Aufbewahrungsrichtlinien bestimmen, welche Vergangenheit sichtbar bleibt.
Methodische Konsistenz macht eine Stichprobe nicht automatisch repräsentativ. (DNSViz-Projektdokumentation; Decoding DNSSEC Errors at Scale)
Die Studie von 2025 zeigt, was ein konsistentes Diagnosekorpus sichtbar machen kann
Die Studie von 2025 nutzte eine große Zahl von DNSViz-Ergebnissen aus den Jahren 2020 bis 2024 für eine skalierte Analyse von DNSSEC-Fehlern. Ihre Bedeutung liegt darin, über Einzelfälle hinauszugehen: Ein stabiler Analysator kann wiederkehrende Fehlerklassen erkennen, Dauern messen und beobachten, ob dasselbe Problem erneut auftritt.
Struktur und Menge sind gleichermaßen wichtig. Mit einem Datensatz, der nur Erfolg/Fehler-Kennzeichnungen enthält, lässt sich kaum unterscheiden, ob ein Problem aus der Delegierung, der Signatur, dem Negativnachweis oder der Serverkonsistenz stammt; DNSViz liefert eine mit Beziehungsgraphen verbundene Taxonomie. Die Studie darf jedoch nicht zu einer Beschreibung aller signierten Domains ausgeweitet werden. Einreichungswege, Scanpläne und Stichprobenauswahl definieren gemeinsam den Beobachtungsgegenstand. Nur wenn dokumentiert ist, wie Daten in das Korpus gelangten, werden große Zahlen wirklich glaubwürdig. (Decoding DNSSEC Errors at Scale)
Anycast und Beobachtungsort können zwei ehrliche Messungen zu unterschiedlichen Ergebnissen führen
Autoritative DNS-Anbieter kündigen dieselbe Serveradresse häufig von mehreren Standorten aus an. Das Routing schickt eine Abfrage entsprechend den aktuellen Netzbedingungen an einen Standort; zwei Beobachter können daher auch bei derselben IP unterschiedliche Maschinen oder Dienstinstanzen erreichen. Sind die Standorte nicht vollständig synchron, kann eine DNSViz-Sonde in einem Netz andere Schlüssel oder Signaturen sehen als ein rekursiver Resolver in einem anderen.
Routing ist nicht die einzige Variable. Firewalls können Pakete bestimmter Größe oder Transportart verwerfen, fragmentierte Antworten können unterschiedliche Wege nehmen, und kurzfristiger Paketverlust führt dazu, dass ein Server in einer Ausführung nicht antwortet. Ein Diagnosesystem kann wiederholen und Metadaten speichern, aber nicht behaupten, alle relevanten Pfade gesehen zu haben. Die zuverlässigste Verwendung eines externen Ergebnisses ist die als kontrollierte Einzelbeobachtung, die mit anderer Evidenz verglichen werden kann.
Der gemessene Dienst selbst ist verteilt, und das Messsystem befindet sich in einem weiteren verteilten Netz; treten Unterschiede auf, sollte zuerst Beobachtungspunkt, Zeit und tatsächlich erreichter Server geprüft werden, statt sofort einem Werkzeug oder einem Betreiber einen Fehler zuzuschreiben.
Die autoritative Konfiguration ist geändert, aber Caches behalten alte „Wahrheiten“
Rekursive Resolver speichern DNS-Einträge zwischen, um Latenz und Last auf autoritativen Servern zu senken. Während einer Rotation oder Reparatur kann der autoritative Server bereits eine neue vollständige Kette veröffentlichen, aber einige Resolver verwenden noch alte DS-, DNSKEY- oder RRSIG-Einträge, bis die TTL abläuft. DNSViz kann dann den aktuellen autoritativen Zustand korrekt zeigen, aber nicht die Nutzererfahrung reproduzieren, die noch von alten Caches beeinflusst wird.
Der umgekehrte Fall ist ebenfalls möglich: Resolver halten eine zuvor gültige Antwort, während der aktuelle autoritative Zustand bereits beschädigt ist, sodass ein Teil der Nutzer den Fehler vorübergehend nicht bemerkt. Vorfälle entfalten sich in Phasen; Erfolg und Misserfolg hängen von der Cache-Historie jedes Resolvers ab. Betriebsteams müssen wissen, wann die Änderung erfolgte, welche TTL die Einträge haben, was die Resolver tatsächlich gespeichert haben und ob negative Caches beteiligt sind. DNSViz liefert die autoritativen Beziehungen zu einem bekannten Zeitpunkt; Resolver-Protokolle und Cache-Prüfungen ergänzen die andere Seite.
Nur beides zusammen trennt dauerhaft falsche Veröffentlichung von normaler Propagierungsverzögerung.
Resolver-Richtlinien und Vertrauensanker bestimmen Ergebnisse, die ein Diagramm nicht vollständig vorhersagen kann
Ein Validierer beginnt bei einem Vertrauensanker und setzt die Richtlinien einer bestimmten Implementierung und eines Betreibers um. Öffentliches DNSSEC verwendet im Allgemeinen den Root-Vertrauensanker, private Umgebungen können jedoch weitere oder andere Vertrauensanker einführen; Resolver unterscheiden sich außerdem in Algorithmusunterstützung, Fehlerbehandlung, Uhrverhalten und Softwareversion. Dieselbe Kette kann unter einer Richtlinie akzeptabel sein und unter einer anderen scheitern.
DNSViz modelliert Protokollbeziehungen mit eigener Software und eigenem Beobachtungsablauf und ist daher eine wertvolle unabhängige Prüfung, aber keine Kopie jedes Produktions-Resolvers. Bei der Untersuchung von Unterschieden sollte die Resolver-Implementierung und -Version bestätigt, die Validierungsprotokolle geprüft und die Cache-Daten mit dem Diagramm verglichen werden. Ziel ist die Erklärung des Unterschieds, nicht die automatische Erklärung, dass die öffentliche Diagnose über dem Produktionssystem steht.
Ein praktisches Diagnosewerkzeug muss nicht mit allen Resolvern exakt gleichwertig sein; es muss die Evidenz nur klar genug ausdrücken, damit andere Betriebsteams sie reproduzieren, hinterfragen oder ergänzen können. Offener Code und der lokale Befehlszeilenablauf unterstützen diese Überprüfung.
Protokollschwere und Geschäftsauswirkung sind zwei verschiedene Kennzahlen
DNSSEC-Fehler können böswillig verursacht sein, aber Fehlkonfiguration, Propagierungsverzögerung, Automatisierungsfehler und gewöhnliche Bedienfehler sind ebenso häufig. Ein nicht passender DS-Eintrag zeigt nur, dass der beobachtete Zustand zwischen Eltern- und Kindzone nicht den erwarteten Vertrauenspfad bildet; er zeigt nicht, ob jemand böswillig gehandelt hat, die Registrar-Oberfläche falsch bedient wurde oder die Messung mitten in eine Rotation fiel.
Rote Kanten oder Warnungen sind visuell stark und verleiten Teams leicht zur Überinterpretation. Während einer Störung, insbesondere wenn Sicherheitskontrollen beteiligt sind, neigen Organisationen zu schneller Attribution. DNSViz sollte für die Fakten verwendet werden, die es tatsächlich stützt: welche Einträge beobachtet wurden, welche Beziehung fehlschlug und wann. Attribution erfordert zusätzlich Änderungsprotokolle, Kontoverläufe, Registrar-Aufzeichnungen, Anbieterevidenz und gegebenenfalls eine breitere Sicherheitsuntersuchung.
Auch bei leichteren Warnungen ist zu unterscheiden: Manche Anmerkungen sind nur Betriebsempfehlungen oder Risikohinweise, keine Aussage über eine ungültige Kette. Farben dienen der Navigation; die zugrunde liegenden Einträge bestimmen die geschäftliche Maßnahme.
Gültiges DNSSEC bedeutet nicht, dass der übrige Anwendungspfad funktioniert
Eine gültige DNSSEC-Kette beantwortet nur eine enge, aber wichtige Frage: Können die beobachteten DNS-Daten über den erwarteten Vertrauenspfad authentifiziert werden? Sie beweist weder, dass die zurückgegebene IP den Anwendungsanforderungen entspricht, noch dass BGP den Server erreicht, das TLS-Zertifikat gültig ist, die Firewall den Verkehr zulässt oder die Anwendung selbst gesund ist. DNSViz kann eine Unsicherheitsebene ausschließen, aber die Fehlerursache kann weiterhin woanders liegen.
Selbst wenn man nur DNS betrachtet, deckt ein grünes Ergebnis nicht unbedingt alle Namen und Eintragstypen ab, die eine Anwendung nutzt. Ein Webdienst kann von CNAMEs, Service-Einträgen, separaten API-Namen, E-Mail-Richtlinien oder Drittanbieter-Domains abhängen. Der Test des Zonen-Apex validiert nicht automatisch den vollständigen Abhängigkeitsbaum. Betriebspersonal muss Namen und Eintragstypen wählen, die dem fehlgeschlagenen Workflow entsprechen.
Diese Grenze schwächt das Werkzeug nicht, sondern hält die Infrastrukturdiagnose präzise: DNSViz beantwortet die beobachteten DNSSEC-Beziehungen und sollte nicht für die Authentifizierung von Systemen verantwortlich gemacht werden, die es nicht sieht.
Das Diagramm gehört in die Änderungsprüfung, nicht erst in die Incident-Besprechung
Viele Teams öffnen DNSViz erst nach einem Domainausfall, sicherer ist jedoch der Einsatz vor und nach geplanten Änderungen. Bei der Vorbereitung von Schlüsselrotationen, Registrar-Transfers, Wechseln des autoritativen Anbieters oder Multi-Signer-Deployments kann das Team die Befehlszeilen-Suite in einer Test- oder kontrollierten Umgebung ausführen, erwartete Diagramme speichern und definieren, welche Zwischenzustände akzeptabel sind. Nach jedem Produktionsschritt wird die neue Beobachtung mit dem Plan abgeglichen.
So wird aus einem passiven Diagnosewerkzeug ein Änderungskontrollinstrument. Der Prozess kann prüfen, ob neue Schlüssel veröffentlicht wurden, Signaturen vorhanden sind, Signale der Elternzone konsistent sind und altes Material erst nach dem Ende der notwendigen Überlappung entfernt wurde. Schlägt eine Prüfung fehl, kann die Änderung angehalten werden, bevor Nutzer Probleme melden. Die Projektdokumentation liefert die Grundlage für skriptbasierte Nutzung, aber Freigabe- und Rollback-Prozesse muss die Organisation selbst gestalten.
Automatisierung sollte nicht alles zu farbigen Schwellenwerten ohne Kontext verdichten; bessere Kontrollen speichern konkrete Regeln, Beobachtungsobjekte und die Begründung, warum der Änderungsverantwortliche einen Übergangszustand für sicher hielt.
Incident-Response wird schneller, wenn alle Beteiligten auf dieselbe unterbrochene Kante zeigen können
Ein DNSSEC-Fehler kann Domaininhaber, gehosteten DNS-Anbieter, Registrar, Registry, Betreiber rekursiver Resolver und Anwendungsteams betreffen. Jede Seite sieht nur einen Teil des Systems und kann anfangs erklären, die eigene Komponente sei normal. DNSViz liefert ein gemeinsames Objekt: Das Diagramm kann zeigen, dass der Schlüssel der Kindzone existiert, aber der DS-Eintrag der Elternzone abgelaufen ist, oder dass ein autoritativer Server eine Signatur vermissen lässt, die alle anderen Server haben.
Gemeinsame Evidenz beseitigt keine Verantwortungsgrenzen. Ein Registrar kann Updates der Elternzone steuern, aber nicht auf das Signatursystem zugreifen; ein DNS-Anbieter kann einen vom Kunden gelieferten falschen Schlüssel korrekt veröffentlichen; ein Resolver-Betreiber entdeckt den Fehler möglicherweise zuerst, hat aber keine Reparaturberechtigung. Der Wert des Diagramms liegt darin, dass jede Seite konkretere Anfragen erhält statt gegenseitig allgemeine Screenshots.
Teams sollten Ergebnisse, Zeitstempel, DNSViz-Version und die detaillierten Abfragen hinter der Diagnose speichern, damit alle dasselbe Objekt prüfen und nach der Reparatur bestätigen können, dass sich die Kette tatsächlich verändert hat.
Sicherheitsautomatisierung braucht Evidenz, Freigabe und einen Rückweg
Die direkte Verbindung von Diagnoseergebnissen mit Reparaturmaßnahmen ist verlockend: Sobald eine Regel fehlschlägt, DS-Einträge veröffentlichen oder löschen, Schlüssel rotieren, neu signieren oder den Anbieter wechseln. DNSSEC überspannt jedoch Caches und mehrere Organisationen, und DNSViz kontrolliert diese Systeme nicht. Eine Maßnahme kann einen Beobachtungspunkt wiederherstellen, aber einen anderen zerstören, weil Material zu früh entfernt wird, auf das andere Resolver noch angewiesen sind.
Risikoarme Beobachtungsaufgaben lassen sich stark automatisieren: regelmäßige Erfassung, Diagrammvergleiche, Warnungen bei bekannten Abweichungen und das Blockieren von Änderungen, wenn Vorbedingungen fehlen. Hochwirksame Reparaturen sollten mehrere Beobachtungspunkte, die Bestätigung des Ziel-Schlüsselzustands, eine namentliche Freigabe und einen mit TTL kompatiblen, getesteten Rückweg verlangen. Audit-Aufzeichnungen müssen nicht nur die Maßnahme speichern, sondern auch die Evidenz, die sie rechtfertigt. DNSViz erklärt die Kette; wer Schlüssel, Registrar-Konten und Richtlinien kontrolliert, behält die letzte Autorisierung.
Open Source macht die Methode prüfbar, liefert aber nicht automatisch Wartungskontinuität
Öffentlicher Code erlaubt Betriebspersonal und Forschern zu prüfen, wie DNSViz Daten erfasst, interpretiert und darstellt. Sie können lokal ausführen, eine bekannte Version festhalten, eine Regel durchsehen oder Verbesserungen für ein Problem vorschlagen. Für ein Werkzeug, das rohe Einträge in Diagnoseurteile übersetzt, ist diese Prüfbarkeit besonders wichtig.
Eine offene Lizenz erzeugt jedoch nicht automatisch einen Veröffentlichungsplan, ein Bereitschaftsteam, langfristige Kompatibilität oder genügend Reviewer. Das Code-Repository kann dauerhaft online sein, während das entscheidende Designwissen bei wenigen Personen konzentriert bleibt. Organisationen, die DNSViz in die Produktionssteuerung einbinden, sollten es als echte Abhängigkeit verwalten: Versionen sperren, Basistests pflegen, Versionshinweise verfolgen und sich im Rahmen der eigenen Möglichkeiten an der Wartung beteiligen.
Open Source bietet Handlungsfähigkeit und einen Ausstiegspfad, überträgt die Verantwortung aber nicht automatisch an eine abstrakte Gemeinschaft.
Ein kleines Wartungsteam trägt Wissen, das viele Betreiber indirekt nutzen
DNSViz ist kein großes Unternehmen mit öffentlichem Budget, Personalstärke und kommerzieller Roadmap. Forschungsmaterialien nennen Casey Deccio als Schöpfer und Haupt-Maintainer, das Code-Repository enthält weitere Beitragende, und DNS-OARC betreibt den öffentlichen Dienst. Wie viele Personen aktuell Veröffentlichungsrechte besitzen und wie eine vollständige Übergabe abliefe, ist öffentlich nicht dokumentiert.
Die Organisation ist klein, die Wertverbreitung jedoch breit. Dasselbe Diagramm kann von Domaininhabern, Registries, Registraren, autoritativen Anbietern, Resolvern, Forschern und Sicherheitsteams genutzt werden. Der Nutzen verteilt sich auf viele Beteiligte, während die Pflicht, Randfälle zu verstehen, Versionen zu veröffentlichen und den öffentlichen Zugang zu betreiben, stark konzentriert ist. Das Risiko liegt nicht darin, dass kleine Projekte zwangsläufig fragil sind, sondern dass die Kritikalität schneller wachsen kann als der Wissenstransfer.
Realistischere Resilienzmaßnahmen sind bessere Regeldokumentation, reproduzierbare Tests, mehr Reviewer und dokumentierte Deployment-Prozesse.
DNSViz hat keinen einzelnen Wettbewerber, weil DNS-Fehler mehrere Ebenen überspannen
dig,delvunddrillzeigen präzise Einträge und Validierungsergebnisse; Zonemaster und Internet.nl führen breitere Tests durch; RIPE Atlas liefert verteilte Messungen; Resolver-Protokolle erklären, warum eine bestimmte reale Implementierung eine bestimmte Entscheidung traf. Die Besonderheit von DNSViz ist das konstruierte Diagramm der Authentifizierungs- und Delegierungsbeziehungen, aber es ersetzt diese Perspektiven nicht.
Am wertvollsten ist Ergänzung statt Ausschluss. Eine detaillierte Abfrage kann die RRSIG unter einer Kante verifizieren, verteilte Messungen können Anycast-Unterschiede sichtbar machen, Resolver-Protokolle erklären lokale Richtlinien. DNSViz organisiert das Problem und zeigt Beziehungen; andere Werkzeuge vertiefen oder hinterfragen die Beobachtung. Wer DNSViz zum alleinigen Schiedsrichter macht, schwächt seine Glaubwürdigkeit. Seine Autorität stammt aus transparenter Methode und klaren Grenzen, nicht aus dem Anspruch, alles zu sehen.
Das Projekt macht kryptografische Infrastruktur lesbar, ohne sie kontrollieren zu wollen
Der nachhaltigste Beitrag von DNSViz ist die Verbindung formaler Protokolle mit der realen Störungsbearbeitung. Es ordnet verstreute Delegierungen, Schlüssel, Signaturen und Nichtexistenz-Nachweise zu einem Objekt, das mehrere Organisationen gemeinsam prüfen können, und verkürzt den Weg von einerbogus-Meldung zur nächsten sinnvollen Frage.
Das Projekt verzichtet bewusst auf Kontrolle: Es verwaltet keine Zonen, veröffentlicht keine DS-Einträge der Elternzone, entscheidet keine Resolver-Richtlinien und garantiert keine Nutzererfahrung. Sogar der Betrieb des öffentlichen Dienstes und die Softwarewartung liegen bei verschiedenen Akteuren. Diese Grenze ist keine Schwäche, sondern ermöglicht unabhängigen Institutionen, dieselbe Evidenz zu teilen.
Der nächste Schritt ist nicht, das Diagramm zu einem absoluten Urteil aufzuwerten, sondern das Modell weiter zu pflegen, die Governance kontinuierlicher zu machen, die Datenspeicherung zu erklären und es in Prozesse einzubetten, in denen menschliche Absicht weiterhin überprüfbar bleibt.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten