
Primäre Domain
Infrastruktur
Innerhalb der Facette Primäre Domain bündelt Infrastruktur die Berichterstattung nach primärem Themenbereich, sodass Leser einen fokussierten Bereich der Internetinfrastruktur, Governance, Konnektivitätsmärkte oder des digitalen Kapitals verfolgen können. Die Seite führt verwandte Artikel, öffentliche Belege, Institutionen, Unternehmen, Personen, regionale Verflechtungen, operative Abhängigkeiten und Marktkontext zusammen, die sonst über verschiedene Kategorieseiten verstreut wären. Sie erläutert den Themenbereich, die wahrscheinliche Akteursgruppe, den Markt- oder Governance-Kontext und das Quellenmaterial, das Leser beim Vergleich von Signalen heranziehen sollten. Betreiber, Analysten und mit Governance befasste Leser können erkennen, wie derselbe Themenbereich in Ereignissen, Profilen, Marktveränderungen, Belegen aus öffentlichen Quellen, regionalen Abhängigkeiten und langfristigen Infrastrukturentscheidungen immer wieder auftaucht.

Geschichte
Die Hierarchie blieb nützlich. Ihre Amtsbezeichnungen verschwanden
Ein früher IPv6-Entwurf gab Registry, Provider und Teilnehmer eigene Felder. Die nächste Fassung entfernte bereits die Registry-Bits; fünf Jahre später wurde auch die TLA/NLA-Nachfolge historisch. Das war keine Absage an Aggregation, sondern eine Korrektur der Frage, welche…
Geschichte
Eine saubere Option blieb selten. Drei Telnet-Optionen wurden Praxis: RFC 1576
Auf dem Papier gab es einen klaren Schalter für den 3270-Modus. In der laufenden Welt setzte sich eine unordentlichere Kombination durch: Terminal-Type, Binary und End of Record. Sie konnte einen Bildschirm betreiben, ohne die logische Einheit hinter dem Gateway zu benennen oder…
Geschichte
Der manuelle Umweg funktionierte. Als Betriebsmodell taugte er nicht: Net 39
Explizite Routen und Absprachen zwischen Providern konnten Teilnehmer des Net-39-Experiments erreichbar machen. Genau darin lag jedoch keine fertige Architektur. Sobald mehrere Ausgänge, wechselnde Nachbarn und alte classful Protokolle zusammentrafen, wurde die Ausnahme zum…

Geschichte
Was nicht in die Antwort passte, verschwand: die Beweisgrenze von RFC 1788
RFC 1788 verlangte, alle bekannten Namen eines Rechners zurückzugeben. Passte ein Name jedoch nicht mehr in die MTU der Antwort, wurde er weggelassen. Schon im Paketformat lag damit eine Warnung: Eine regelkonforme Antwort kann präzise sein, ohne vollständig zu sein.
Geschichte
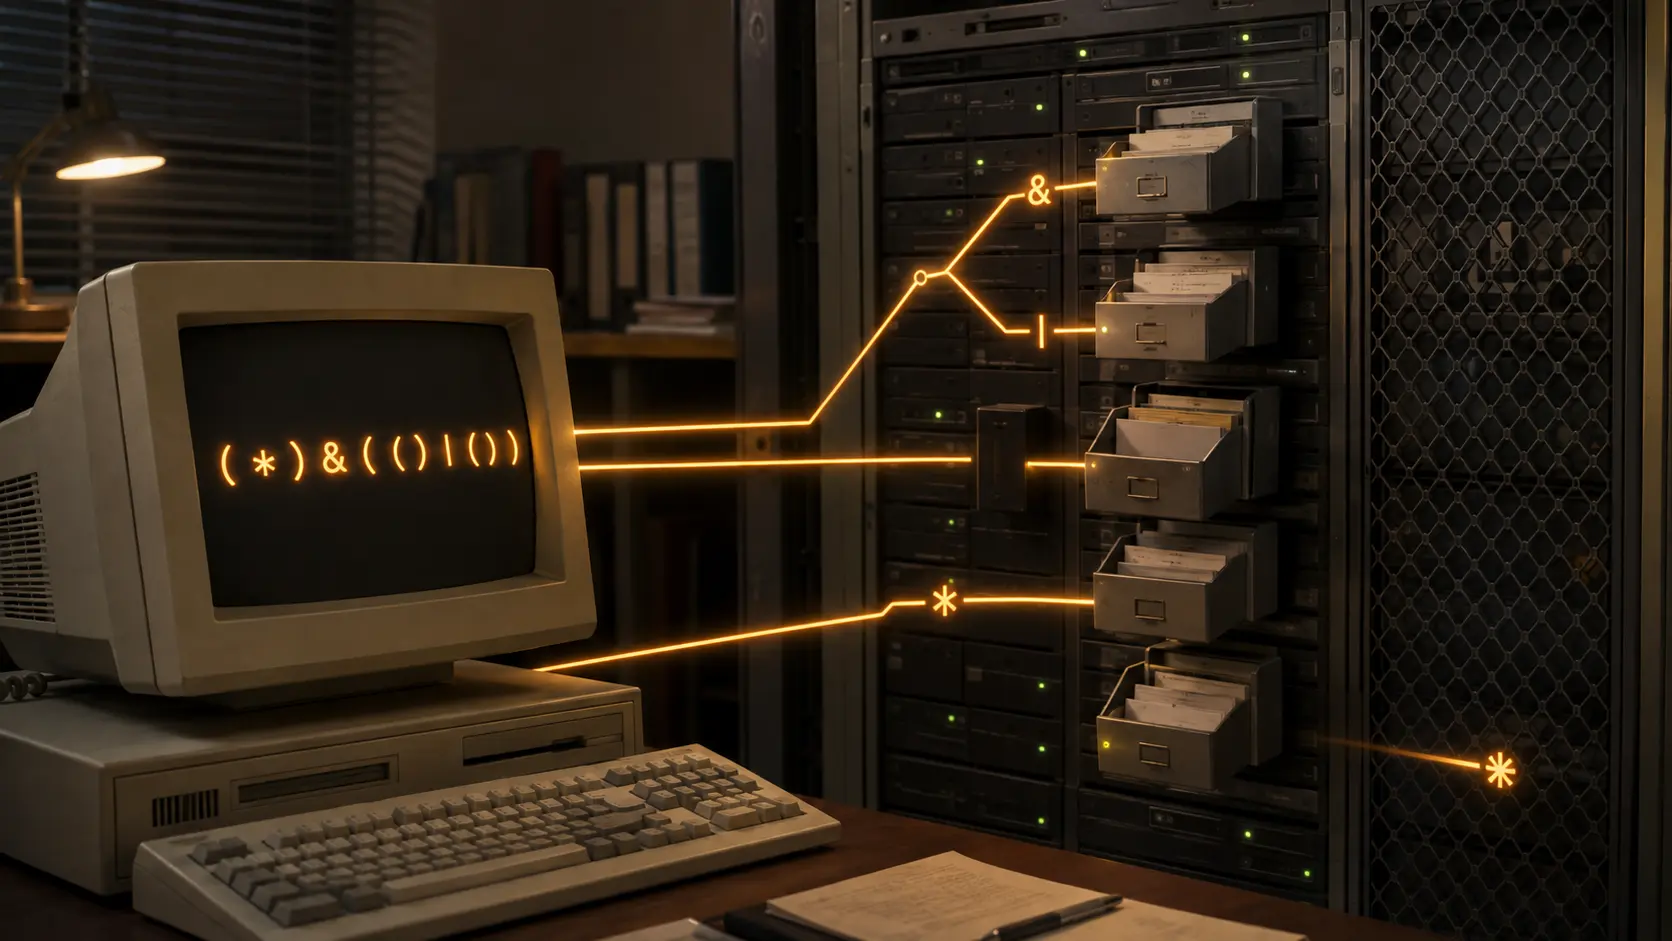
Der Filter wirkte lesbar. Der Server führte ein Prädikat aus: RFC 1558
Zwischen einer lesbaren Zeile und einem ausgeführten LDAP-Filter lag 1993 keine bloße Formatierung. Klammern und Zeichen entschieden, welche Bedingungen verbunden, verneint oder als Teilzeichenfolge verstanden wurden. RFC 1558 machte ein binäres Protokollobjekt sichtbar; die…
Fallakte
Eine SLSA-Attestierung ist Beleg, nicht die Annahmeentscheidung
Eine SLSA-Provenance-Attestierung kann einen bestimmten Artefaktbestand und seinen Build präzise beschreiben. Das ist wertvoll. Sie entscheidet jedoch nicht selbst, welchen Buildern ein Prüfer vertraut, welche Quelle und Parameter für ein Paket erwartet werden, ob ein Release…
AFNOG
AfNOGs Einladung trotz fehlender Angaben öffnet die Tür ohne Wegweiser
AfNOGs Aufruf von 2007 begrüßte Anregungen und Interessenbekundungen auch ohne alle verlangten Angaben, erklärte daneben aber nicht ihre Beziehung zum Weg eines vollständigen Vorschlags.

IETF
Ein QUIC-STREAM-Frame trägt einen Bytebereich, keine Anwendungsnachricht
Ein Mitschnitt kann einen vollständigen STREAM-Frame zeigen, ohne eine vollständige, analysierte, akzeptierte, verarbeitete oder dauerhaft verbuchte Anfrage zu belegen.

IETF
Ein MPLS-Alarm kann Client-Rauschen dämpfen, ohne Serverausfall zu beweisen
AIS kann kaskadierende Client-Alarme unterdrücken, während das L-Flag gelöscht bleibt. Die Alarmunterdrückung ist deshalb kein Beweis für einen Serverausfall. Die Anzeige beschreibt eine Bedingung auf der Serverebene; die empfangende MEP behält die Hoheit über Prüfung und lokale…

IETF
RFC 9917 lässt das entfernte Ende den Vorwärtspfad aussondern
Ein Link kann dort gesund aussehen, wo der Verkehr ihn verlässt, und dort beschädigt sein, wo er ankommt. RFC 9917 macht den Blick des entfernten Empfangsendes zu einem möglichen Policy-Signal: Er kann die Vorwärtskante aus einer Flex-Algorithm-Topologie entfernen. Das ist weder…
Geschichte
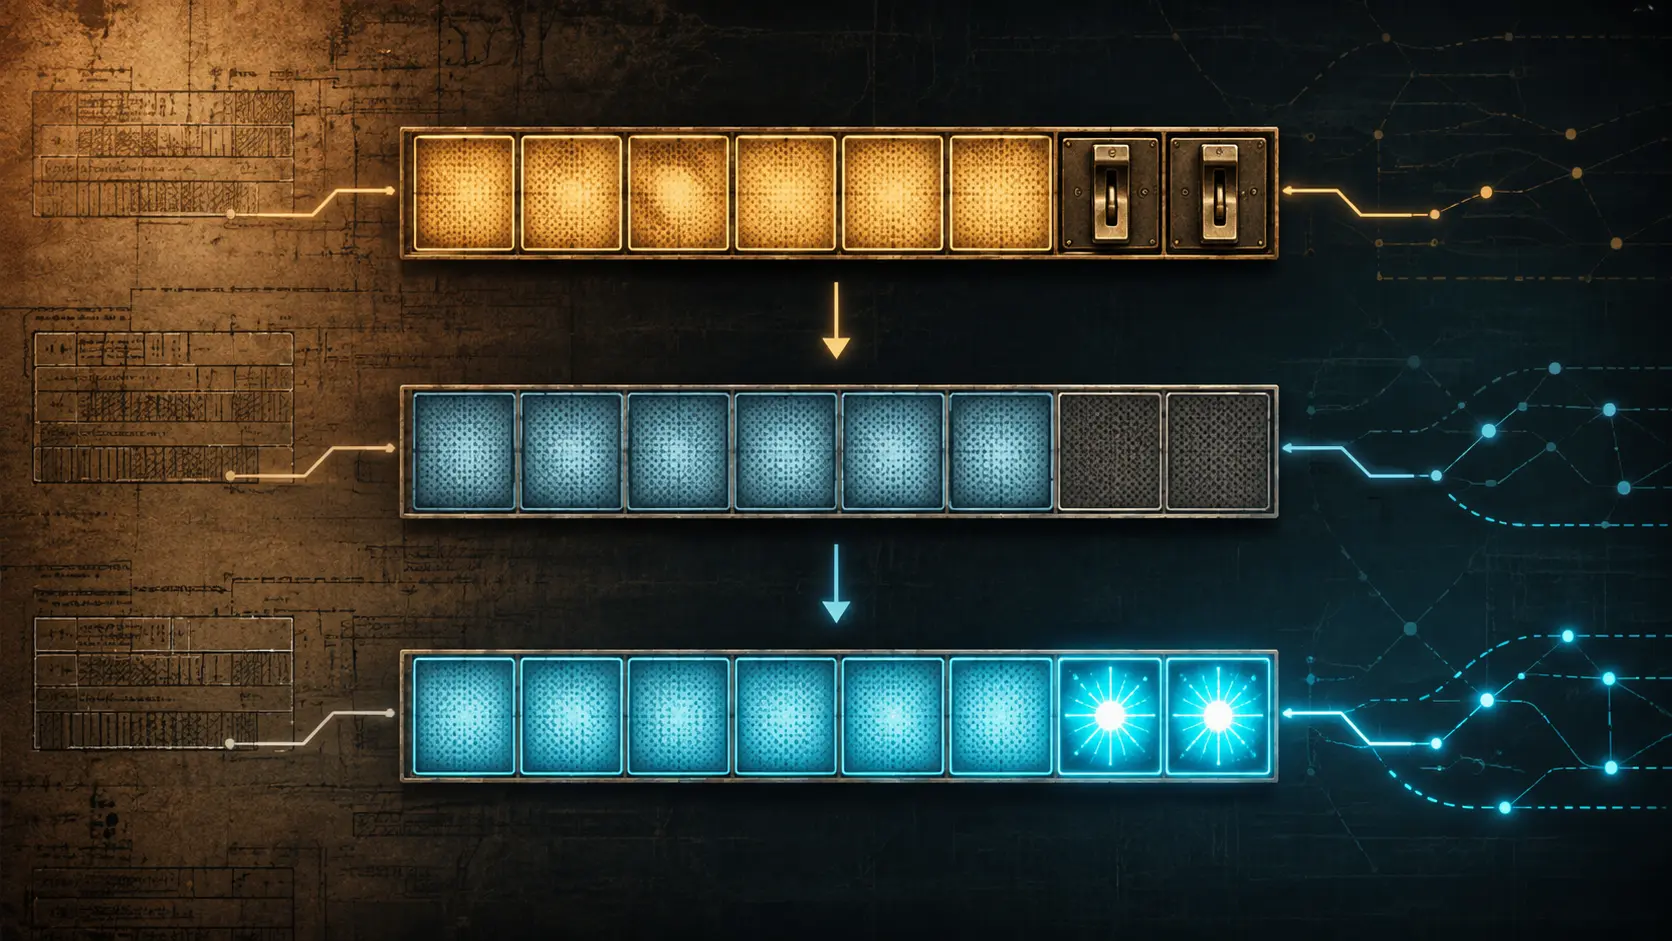
Das Oktett mit dem neuen Vertrag: von IPv4-TOS zu DSCP und ECN
Dieselbe Position im IPv4-Header entwickelte sich von einer Dienstpräferenz zu einem Auswahlfeld für Hop-by-Hop-Verhalten und zu einem expliziten Überlastungssignal.
Geschichte
Der Name schien vollständig. Der Resolver schrieb ihn trotzdem um: RFC 1535
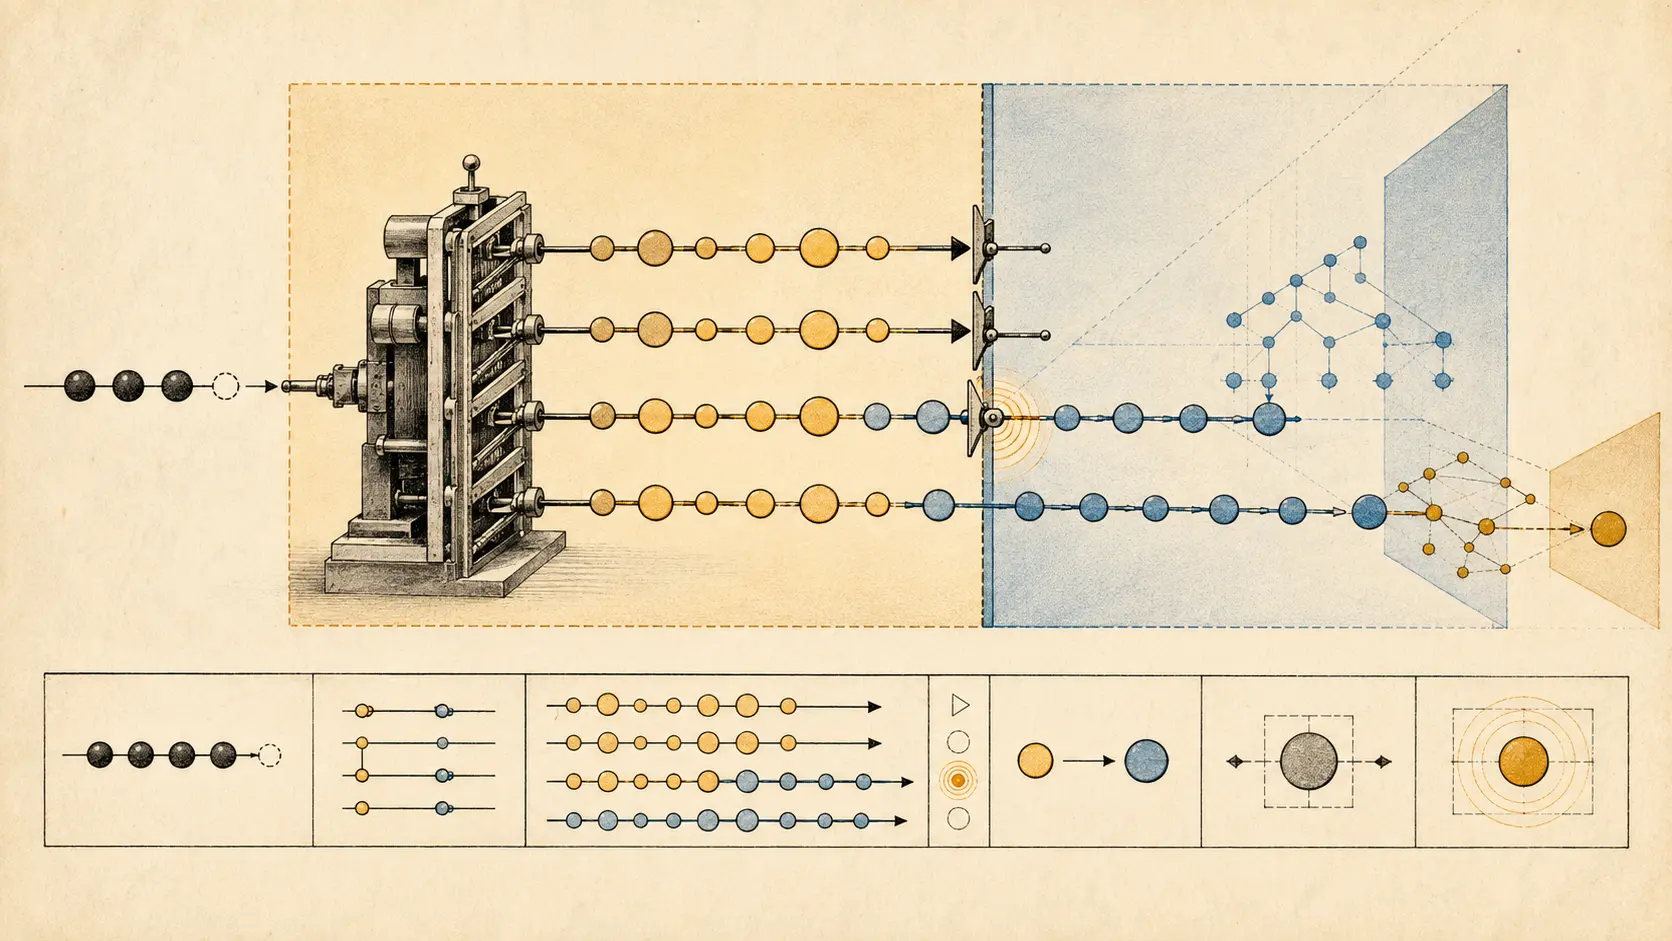
Nicht die Liste allein bestimmte, was ein Name bedeutete. Entscheidend waren Reihenfolge und Abbruchbedingung. Ein Resolver konnte aus einer sichtbaren Eingabe vier Kandidaten machen; antwortete der dritte, wurde der vierte nie gefragt. RFC 1535 machte damit eine verborgene…

IETF
RFC 9916 setzt PCEPS-Frühdaten eine Grenze
Ein PCE-Controller kann bei einer Wiederverbindung einen Roundtrip einsparen und dennoch einen schwereren Vorfall auslösen, wenn Pfadsteuerungsdaten akzeptiert werden, bevor der gegen Replay robuste Handshake abgeschlossen ist. Genau diese operative Grenze ist für Betreiber von…
AFNOG
AfNOG erlässt die Registrierungsgebühr, lässt Reisehilfe aber offen
AfNOGs Aufruf von 2007 erwartete, dass Vortragende und Lehrende ihre Reise tragen, erließ ihnen aber die Anmeldung, ohne daneben einen Reisehilfeweg zu nennen.

IETF
MPLS-TP-Kontinuität ist nicht Konnektivität: Die Quellidentität entscheidet, ob eine aktive Sitzung dem richtigen Pfad folgt
Eine BFD-Sitzung kann UP bleiben, obwohl RDI empfangen wird, und wiederkehrende Pakete können vom falschen Maintenance Endpoint eintreffen. Kontinuität ist deshalb kein Beweis für korrekte Konnektivität. Entscheidend ist die Korrelation von Identität, Label, Kapselung…

Geschichte
Die Länge, die den Rahmen übertraf: Warum IPv4 seinen eigenen Header mitzählt
Ein Ethernet-Frame kann länger sein als das darin transportierte IPv4-Datagramm. **Total Length** bewahrt die Grenze der Netzwerkschicht, auch wenn die Sicherungsschicht Padding ergänzt.

IETF
Ein QUIC-PADDING-Frame erhöht die Bytezahl, bringt den Transport aber nicht voran
Ein vollständiges Initial-Datagramm kann wie ein Beleg für Fortschritt aussehen. Seine Länge beweist jedoch weder eine nützliche Verarbeitung durch die Gegenstelle noch einen Fortschritt beim Handshake oder ein Anwendungsergebnis.

IETF
Ein Lease ist eine Zustandsmaschine: RFC 9915 schärft die DHCPv6-Autorität
Ein Client kann eine Adresse erfolgreich erhalten und Stunden später dennoch ausfallen, wenn Erneuerung, Rebinding oder die Kontinuität eines delegierten Präfixes eine Server- oder Relay-Grenze überschreitet. Ein DHCPv6-Lease ist daher eine Zustandsmaschine, keine einmalige…
AFNOG
AfNOGs Reproduktionsfreigabe lässt die Lizenzgrenze offen
AfNOGs Aufruf für Präsentationen von 2007 verlangte die Erlaubnis, einen Vortrag nach der Veranstaltung zu reproduzieren und auf der AfNOG-Website zu veröffentlichen. Die Formulierung nennt zwei Handlungen, erläutert daneben aber weder Dauer und Gebiet noch Widerruf oder Grenzen…

IETF
Ein RSVP-TE-Loopback erfordert einen gesperrten LSP – und der Zielknoten behält die Kontrolle über den Test
Eine Loopback-Anforderung erreicht einen ausdrücklich adressierten LSP-Knoten. Dieser Zielknoten MUSS sie jedoch ignorieren, solange das A-Bit in ADMIN_STATUS nicht beweist, dass der LSP weiterhin gesperrt ist. Der entscheidende Punkt ist daher eine verteilte Autorisierung, nicht…