
Inhaltstyp
Research
Innerhalb der Inhaltstyp-Facette bündelt die Research-Analyse BTW.MEDIA-Artikel, die dasselbe redaktionelle Format teilen, und hilft Lesern, Briefings, Profile, Risikohinweise, Marktanalysen und Ereignisberichte zu vergleichen, ohne verschiedene Evidenzarten zu vermischen. Die Seite erklärt, wie dieser Inhaltstyp Internetinfrastruktur-Ereignisse, Unternehmensbewegungen, Governance-Entscheidungen, Betriebssignale und öffentliche Evidenz auf der gesamten Website einordnet. Leser können vergleichen, welche Akteure oder Infrastruktursysteme am häufigsten vorkommen, wie die Quellenqualität die Interpretation verändert und ob das Material ein dauerhaftes Profil, ein zeitkritisches Ereignis, ein strategisches Marktsignal oder eine Governance-Entwicklung ist. Das Ergebnis ist eine nützliche Suchseite für Betreiber, Investoren, Kunden, Analysten und politische Interessengruppen, die die Konsequenz, den Zeitpunkt und die Evidenz hinter ähnlichen Artikelformaten verstehen müssen.
Geschichte
Foo stand in den RFCs, bevor es erklärt wurde: RFC 3092
RFC 269 benannte 1971 eine Datei von `FOO` in `BAR` um und setzte voraus, dass beide Wörter als austauschbare Beispiele erkannt würden. Dreißig Jahre später zählte RFC 3092 die Konvention in fast sieben Prozent der Reihe. Erst nach der Verbreitung bekam sie eine öffentliche…

Globales Rechenzentrum
Kingston Technology verteidigt 62 Prozent des DRAM-Modulmarkts
Ein privater Modulhersteller aus Fountain Valley hat in einem Markt, der 2025 um 59 Prozent wuchs, den größten Anteil verteidigt und dabei genau die Produkte ausgebaut, die auch im KI-Rechenzentrum gefragt sind. Der Bericht prüft, wie dieses Ergebnis entsteht – und was an den…

Geschichte
Die Pi-Multicastgruppe war keine IPv4-Adresse: RFC 3091
RFC 3091 stellte sich vor, dass Clients π aus einem Datenstrom, einer indexierten UDP-Antwort oder per Multicast zusammensetzen. Doch die angegebene Multicastgruppe ließ sich nicht als gültige IPv4-Adresse darstellen; auch die TCP- und UDP-Ports im selben Dokument passten nicht…
Geschichte
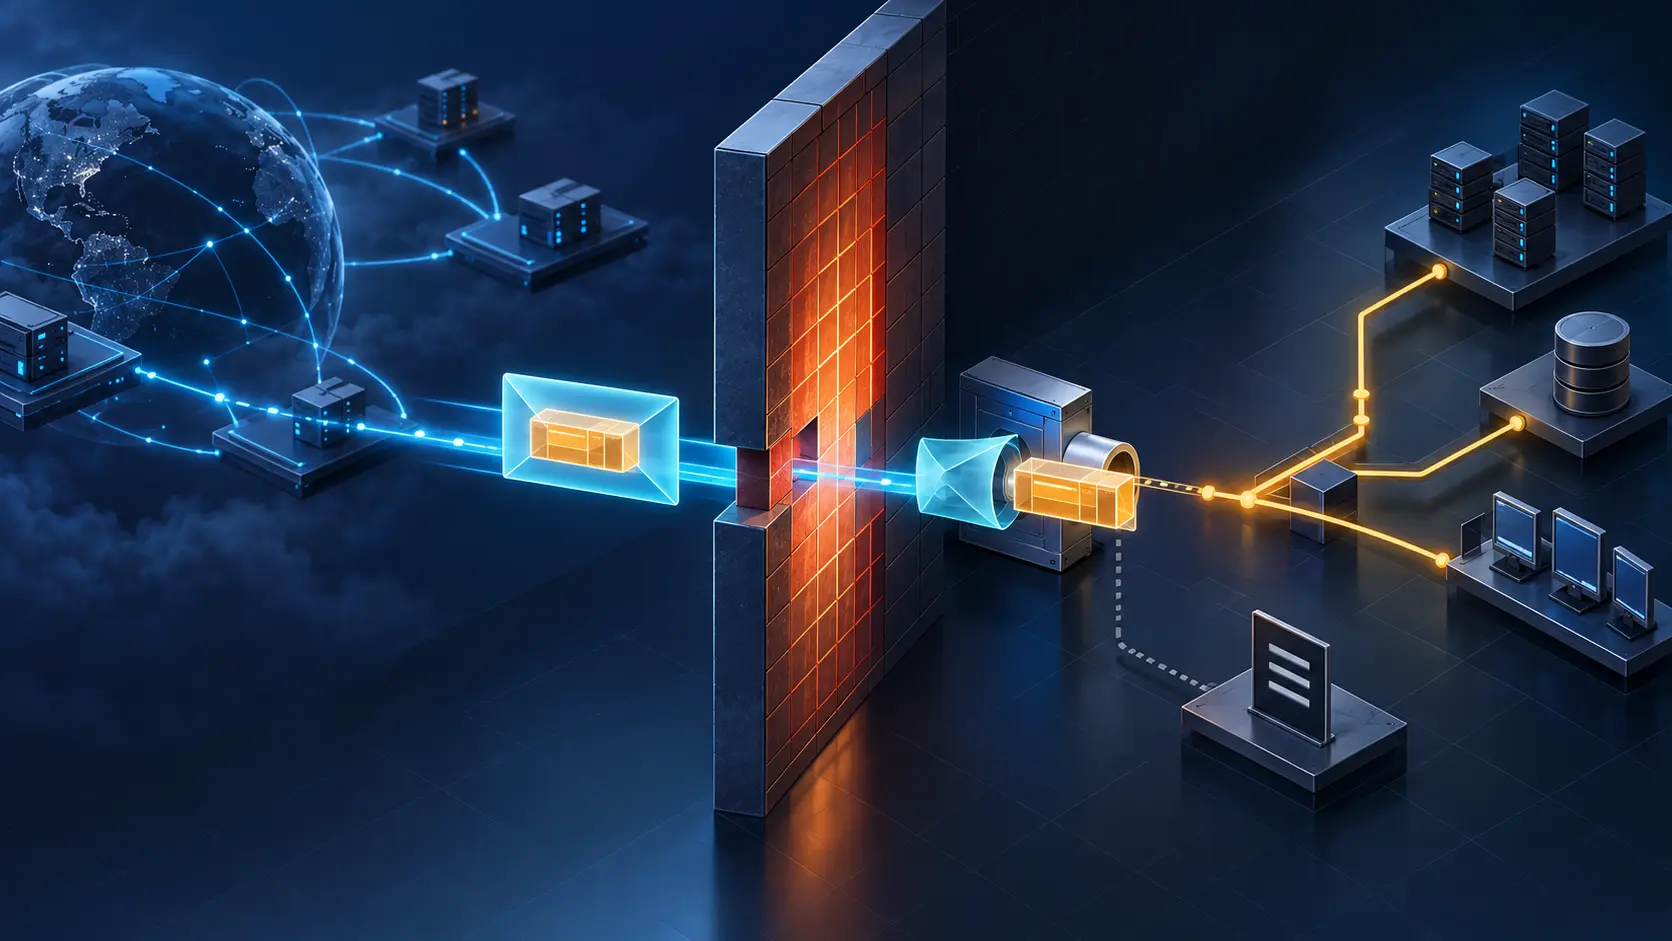
Die Firewall erlaubte HTTP, aber nicht das darin versteckte Paket: RFC 3093
RFC 3093 wollte ein vollständiges IP-Datagramm in eine HTTP-Nachricht legen, durch die Web-Öffnung schicken und hinter der Firewall erneut einspeisen. Der am 1. April 2001 veröffentlichte komische Entwurf machte eine ernste Grenze sichtbar: Die Erlaubnis für den äußeren Umschlag…

IETF
Die IKE-SA war authentisiert. Die PSP-SA existierte trotzdem noch nicht im Datenpfad
Der Entwurf trennt zwei Momente mit Absicht. Zuerst authentisieren sich die Peers in einer IKE-SA ohne Child SA. Erst danach übertragen sie die empfindlichen PSP-Schlüssel. Diese Reihenfolge verhindert eine zu frühe Preisgabe. Sie verführt aber zu einer neuen Abkürzung: Aus…
ICANN
Internet Society: interne Governance im Prüfungslauf
Die Internet Society fordert von der weltweiten Internet-Governance Offenheit, Transparenz und Rechenschaftspflicht. Ihre eigenen Statuten zeichnen ein differenziertes Bild davon, wie der Verband diese Prinzipien intern einlöst.
Geschichte
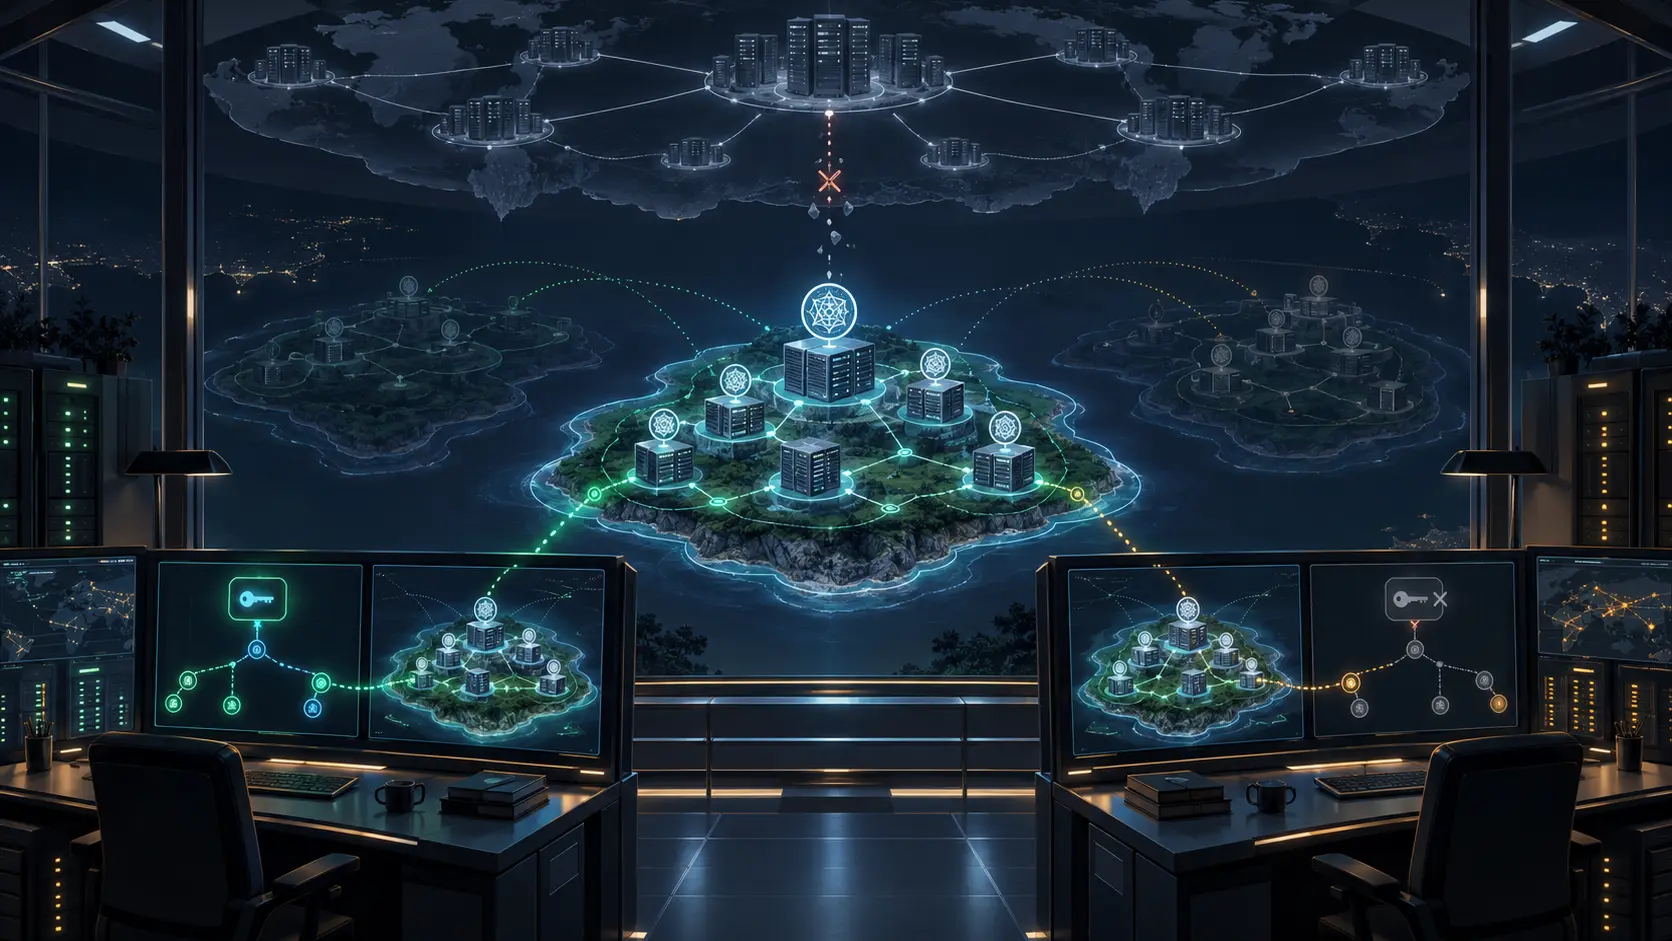
Dieselbe Zone war hier sicher und anderswo unsicher: RFC 3090
2001 war die Frage „Ist diese DNS-Zone sicher?“ ohne Beobachter unvollständig. Die Antwort hing vom Resolver, seinem Vertrauensanker und dem geprüften Weg ab. RFC 3090 beschrieb diese unbequeme Wirklichkeit: Eine signierte Zone konnte eine lokale Sicherheitsinsel sein und für den…
Geschichte
Der Root-Dienst verwies weiter, statt die Verzeichnisantwort zu liefern: RFC 3088
Ein Verzeichnisserver kann den nächsten Ansprechpartner kennen, ohne den gesuchten Eintrag selbst zu führen. Der OpenLDAP-Versuch von 2001 machte diese Grenze sichtbar: DNS lieferte mögliche LDAP-Ziele, der Root-Dienst gab Verweise zurück, und erst der verwiesene Server sollte…

Geschichte
Die URI wählte das Sprachmenü, authentifizierte aber nicht den Anrufer: RFC 3087
2001 konnte ein SIP-Anruf die Mailbox erreichen, ohne alle verlässlichen Hinweise mitzubringen, aus denen klassische Telefonanlagen die erste Ansage ableiteten. RFC 3087 machte das aktuelle Anfrageziel zur Dienstanweisung. Der Weg bekam Kontext; die Adresse wurde trotzdem kein…

Berichte
RIR-Governance-Dokument Version 3: Wie der Nachfolger von ICP-2 die Macht zwischen ICANN und den Regional Internet Registries umverteilt
Der am 1. September 2026 als empfohlener Endentwurf (Version 3.4) veröffentlichte Governance-Dokument-Entwurf ersetzt die einseitigen Anerkennungskriterien von 2001 durch ein multilaterales Instrument mit Zweidrittel-Sperrminoritäten, Rehabilitationsvermutung und Änderungsfrost…

Cloud-Dienste in Europa und im Nahen Osten
Six weeks after the declared end of the outage: NovaCloud-Hosting's network record remains split
Die Analyse-Zusammenfassung zu Six weeks after the declared end of the outage: NovaCloud-Hosting's network record remains split erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die…

IETF
Ein sicher übertragenes WLAN-Messfenster ist noch kein Entscheidungsbeleg
Ein Accounting-Request meldet den höchsten Datendurchsatz, den mittleren RSSI und akkumulierte Verluste eines Zeitfensters. RADIUS/TLS bringt die Werte unverändert zum Server. Damit sind Syntax und Transport prüfbar. Offen bleibt, welche Frames die Messung erfasste, ob ein…

Geschichte
Der Policy-Server schob die Regeln. Beim Wiederverbinden musste noch geklärt werden, was das Gerät behalten hatte: RFC 3084
RFC 3084 behandelte Policy-Provisionierung nicht als bloßen Versand. Eine Gruppe von Änderungen bildete eine Transaktion, das Gerät meldete deren Ergebnis, und ein unmittelbarer Fehler verlangte die Rückkehr zum letzten guten Zustand. Nach einer Verbindungsunterbrechung konnten…

Geschichte
Eine Revisionsnummer konnte ein NewsItem ordnen. Abrufen konnte sie es nicht: RFC 3085
Ein NewsItem konnte an mehreren Orten liegen. RFC 3085 gab ihm eine URN und eine Nummer, die seine eigenen Revisionen ordnete. Zugleich unterschied der Text zwischen einer Aktualisierung des Beitrags und dem Austausch bloßer Verwaltungsmetadaten. Ob jemand den Inhalt damit finden…

Geschichte
Das Kabel verschlüsselte den Verkehr. Seine Verwaltung konnte den Schutz dennoch abschalten: RFC 3083
RFC 3083 machte DOCSIS Baseline Privacy per SNMP sichtbar, einstellbar und rücksetzbar. Das half der Diagnose, eröffnete aber eine zweite Sicherheitsgrenze: Die Schnittstelle, die Schlüsselzustände sah, konnte auch Autorisierung neu starten, Zeiten ändern und Multicast-Zugriff…

IETF
„SRv6 und Flex-Algo unterstützt“ ist noch kein Multicast-Abnahmenachweis
Ein Beschaffungsmerkmal kann SRv6, Flex-Algo und Multicast mit drei Häkchen abdecken. Im Betrieb beantworten diese Häkchen verschiedene Fragen: Welches Datenplane nimmt an Algorithmus 128 teil? Welche Unicast-Route bestimmt RPF? Wer besitzt den `(S,G)`-Eintrag? Welche Ausgänge…

Globale Institutionen
G42 und der Abstand zwischen Ankündigung und Betrieb: Eine Kapazitätsbilanz in Stufen
Abu Dhabi – Wenige Unternehmen im Nahen Osten stehen so sehr im Zentrum der Debatten über souveräne KI-Infrastruktur wie G42 (Group 42 Holding Ltd), das staatlich verbundene Technologieunternehmen mit Sitz in Abu Dhabi. Im November 2025 meldete Reuters, das US-Handelsministerium…

Geschichte
TCP war zuverlässig. Ein Kanal konnte die anderen trotzdem aushungern: RFC 3081
RFC 3081 legte eine BEEP-Sitzung auf eine TCP-Verbindung und behandelte anschließend das Problem, das Zuverlässigkeit nicht löste: Ein langsamer Anwendungskanal konnte gemeinsame Kapazität binden und seine Nachbarn am Fortschritt hindern. Über dem zuverlässigen Strom brauchte es…

Geschichte
Die Meldungen liefen ohne Directory Agent weiter. Neue Dienste konnten dennoch unbemerkt bleiben: RFC 3082
RFC 3082 sollte wiederholte Abfragen durch Änderungsmeldungen ersetzen. Das Wiederanlaufverfahren macht eine feinere Asymmetrie sichtbar: Bereits informierte Service Agents können weiter melden, während ein neu hinzukommender Agent womöglich nie erfährt, dass jemand zuhört.

Fallakte
Die SID wählte die Ressourcenspur. Kapazität bewies sie nicht
Ein Paket kann die richtige Partition adressieren und an jedem Knoten korrekt klassifiziert werden, obwohl an einem Hop die zugesagte Queue fehlt oder der Verkehr unbemerkt auf Best Effort fällt. Der erfolgreiche Lookup ist kein Ende der Beweiskette.