
Inhaltstyp
Research
Innerhalb der Inhaltstyp-Facette bündelt die Research-Analyse BTW.MEDIA-Artikel, die dasselbe redaktionelle Format teilen, und hilft Lesern, Briefings, Profile, Risikohinweise, Marktanalysen und Ereignisberichte zu vergleichen, ohne verschiedene Evidenzarten zu vermischen. Die Seite erklärt, wie dieser Inhaltstyp Internetinfrastruktur-Ereignisse, Unternehmensbewegungen, Governance-Entscheidungen, Betriebssignale und öffentliche Evidenz auf der gesamten Website einordnet. Leser können vergleichen, welche Akteure oder Infrastruktursysteme am häufigsten vorkommen, wie die Quellenqualität die Interpretation verändert und ob das Material ein dauerhaftes Profil, ein zeitkritisches Ereignis, ein strategisches Marktsignal oder eine Governance-Entwicklung ist. Das Ergebnis ist eine nützliche Suchseite für Betreiber, Investoren, Kunden, Analysten und politische Interessengruppen, die die Konsequenz, den Zeitpunkt und die Evidenz hinter ähnlichen Artikelformaten verstehen müssen.

Geschichte
Das neue RFC korrigierte den Sitzungsnamen, nicht das Payload-Design: RFC 5219
2008 löste RFC 5219 eine MP3-über-RTP-Spezifikation ab, deren SDP-Anweisung den falschen Namen nannte, während das unmittelbar folgende Beispiel bereits den richtigen verwendete. Die Neufassung beseitigte diesen Widerspruch und präzisierte Implementierungspseudocode; sie…

IETF
Die Signatur war gültig. Wer hatte den Schlüssel dem Partner zugeordnet?
Bei einer Zertifikatsumstellung kann alles grün sein: HTTPS steht, AS2-Namen stimmen, die Signatur ist gültig, der MIC passt. Gerade dann wird sichtbar, was kein Algorithmus nachtragen kann—die dokumentierte Entscheidung, dass dieser Schlüssel für diese Geschäftsbeziehung…

Geschichte
Das Gateway verlieh die Adresse, Lokalität wurde zum Protokoll: RFC 3102
Realm Specific IP wollte Adressenteilung nicht vollständig in einem unsichtbaren Übersetzer verbergen. Der private Host erhielt öffentliche Parameter und setzte sie selbst ein. Die Adresse wanderte zum Host; Pool, Laufzeit, Richtlinie und Rückweg blieben beim Gateway.

Geschichte
DHCP-Authentifizierung blieb innerhalb der Vertrauensdomäne: RFC 3118
RFC 3118 ergänzte DHCP um Authentifizierung, schuf aber keine netzweite Identitätsinstanz. Das verzögerte Verfahren setzte voraus, dass Client und Server innerhalb derselben Verwaltungsdomäne über einen getrennten Kanal ein gemeinsames Geheimnis erhielten; ob ein nicht…

Geschichte
Bevor Einwilligung zum Kontrollkästchen wurde: RFC 3098
RFC 3098 machte aus Verantwortung ein Betriebsmodell: keine automatische Anmeldung, klare Datennutzung, Bestätigung mit Herkunft, erreichbarer Austritt und Listenkosten bei dem Akteur, der den kommerziellen Nutzen suchte.
Berichte
Handelsregister statt Registry: Was AS210860 über die Lücke zwischen Unternehmens- und Verifikationsebene verrät
Die Analyse-Zusammenfassung zu Handelsregister statt Registry: Was AS210860 über die Lücke zwischen Unternehmens- und Verifikationsebene verrät erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die…

IETF
Der Nenner stand fest. Das Gerät noch nicht.
Ein präziser Wattwert kann aus einem unpräzise beschriebenen Versuch stammen. PowerBench 03 macht deshalb Konfiguration, Nutzlast, Messgerät und Zeitfenster zu Bestandteilen des Ergebnisses – nicht zu Fußnoten.
Geschichte
ROHC begann ohne Rückkanal: RFC 3095
Bevor ROHC einer Bestätigung vertrauen konnte, musste es dort funktionieren, wo keine Antwort zurückkam. RFC 3095 ließ deshalb jeden Kontext im unidirektionalen Modus beginnen und gab dem Dekompressor das Recht, den optimistischen oder zuverlässigen Modus anzufordern.

Geschichte
TALI durfte nicht annehmen, dass der Partner Version 2 beherrschte: RFC 3094
Bevor ein TALI-2.0-Gateway neue Verwaltungsoperationen senden konnte, musste es wissen, was die Gegenstelle verstand. RFC 3094 macht diese Aushandlung zur Protokollregel und veröffentlicht den Vorschlag des Herstellers mit einem ungewöhnlich klaren Hinweis, dass das IETF keine…

Cloud-Dienste in Europa und im Nahen Osten
AlmazCloud: Ein Routing-Wechsel bei AS210328, kein Wachstumsereignis
Die Analyse-Zusammenfassung zu AlmazCloud: Ein Routing-Wechsel bei AS210328, kein Wachstumsereignis erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

Berichte
Die vertragliche Nachlaufphase des RIPE-NCC-AFRINIC-Übergangs
Der Übergang der Registrierungsdienste für Afrika von der RIPE NCC an AFRINIC wird häufig als einzelnes Ereignis erzählt. Die Quellenlage zeigt etwas anderes: eine gestaffelte Abfolge von Rechtstiteln, bei der die operative Verantwortung früher wechselte als die vertragliche…

Fallakte
Der Parser akzeptierte die Länge. Der Punkt war damit noch nicht gültig
Kryptografische Migration scheitert selten an der Spalte, die ein neues Verfahren benennt. Sie scheitert an den unsichtbaren Prüfungen zwischen einem erkannten Bezeichner und dem behaupteten Ergebnis. Am 1. Oktober 2026 bezeichnete ein OpenPGP-Arbeitsentwurf acht…
Geschichte
Foo stand in den RFCs, bevor es erklärt wurde: RFC 3092
RFC 269 benannte 1971 eine Datei von `FOO` in `BAR` um und setzte voraus, dass beide Wörter als austauschbare Beispiele erkannt würden. Dreißig Jahre später zählte RFC 3092 die Konvention in fast sieben Prozent der Reihe. Erst nach der Verbreitung bekam sie eine öffentliche…

Globales Rechenzentrum
Kingston Technology verteidigt 62 Prozent des DRAM-Modulmarkts
Ein privater Modulhersteller aus Fountain Valley hat in einem Markt, der 2025 um 59 Prozent wuchs, den größten Anteil verteidigt und dabei genau die Produkte ausgebaut, die auch im KI-Rechenzentrum gefragt sind. Der Bericht prüft, wie dieses Ergebnis entsteht – und was an den…

Geschichte
Die Pi-Multicastgruppe war keine IPv4-Adresse: RFC 3091
RFC 3091 stellte sich vor, dass Clients π aus einem Datenstrom, einer indexierten UDP-Antwort oder per Multicast zusammensetzen. Doch die angegebene Multicastgruppe ließ sich nicht als gültige IPv4-Adresse darstellen; auch die TCP- und UDP-Ports im selben Dokument passten nicht…
Geschichte
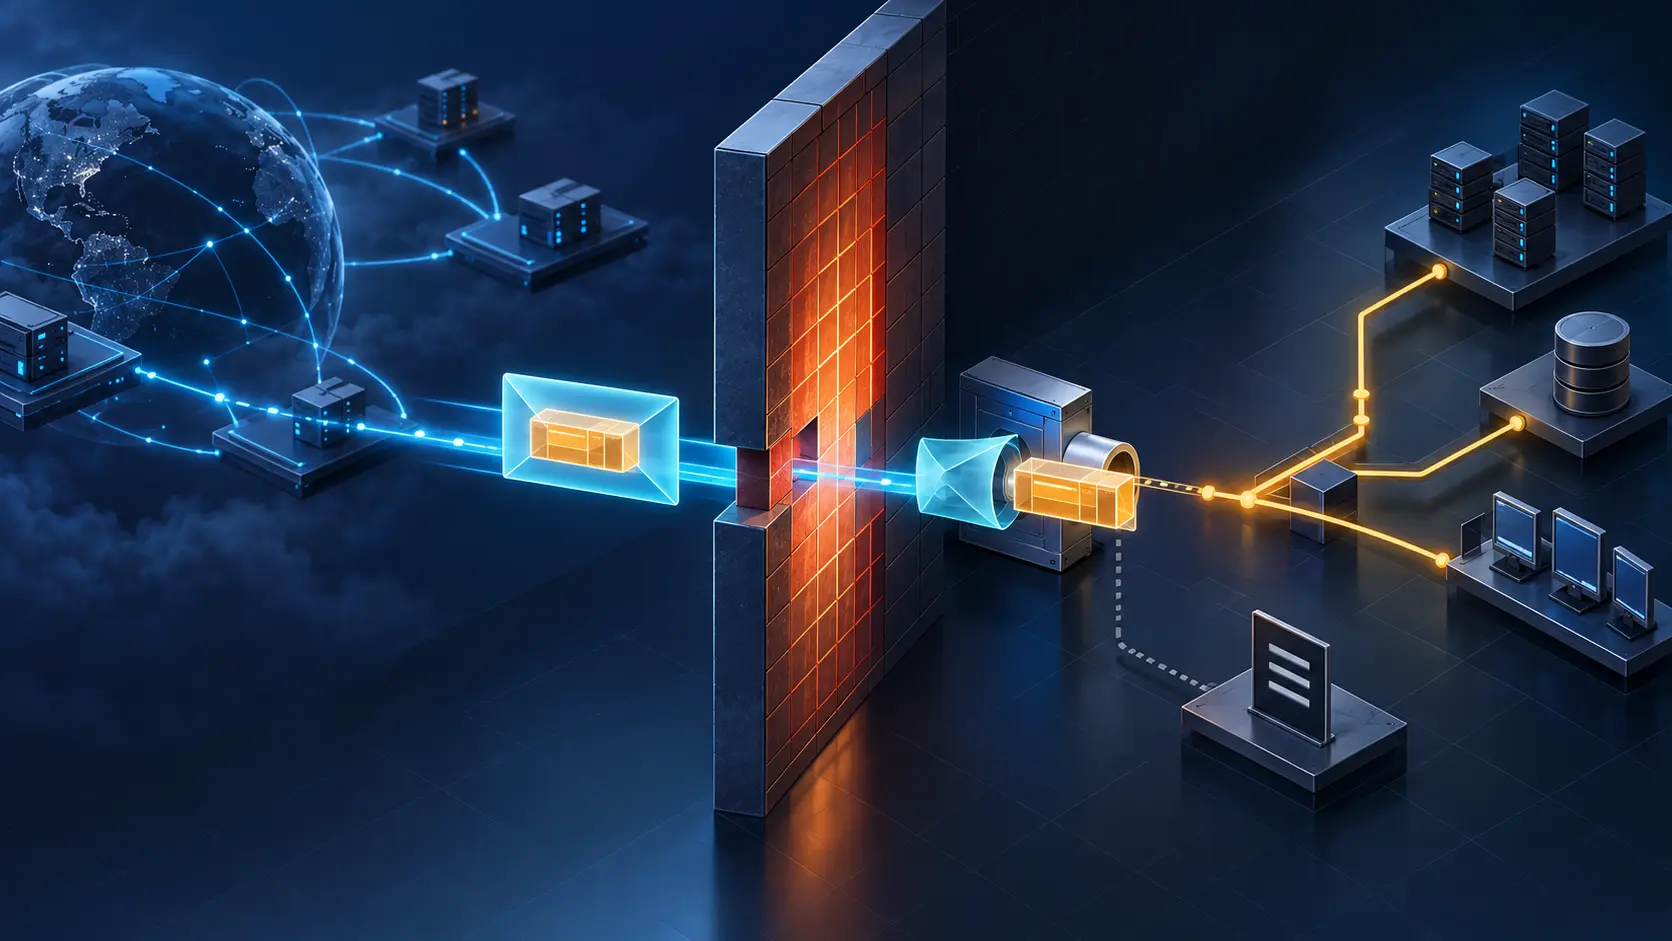
Die Firewall erlaubte HTTP, aber nicht das darin versteckte Paket: RFC 3093
RFC 3093 wollte ein vollständiges IP-Datagramm in eine HTTP-Nachricht legen, durch die Web-Öffnung schicken und hinter der Firewall erneut einspeisen. Der am 1. April 2001 veröffentlichte komische Entwurf machte eine ernste Grenze sichtbar: Die Erlaubnis für den äußeren Umschlag…

IETF
Die IKE-SA war authentisiert. Die PSP-SA existierte trotzdem noch nicht im Datenpfad
Der Entwurf trennt zwei Momente mit Absicht. Zuerst authentisieren sich die Peers in einer IKE-SA ohne Child SA. Erst danach übertragen sie die empfindlichen PSP-Schlüssel. Diese Reihenfolge verhindert eine zu frühe Preisgabe. Sie verführt aber zu einer neuen Abkürzung: Aus…
ICANN
Internet Society: interne Governance im Prüfungslauf
Die Internet Society fordert von der weltweiten Internet-Governance Offenheit, Transparenz und Rechenschaftspflicht. Ihre eigenen Statuten zeichnen ein differenziertes Bild davon, wie der Verband diese Prinzipien intern einlöst.
Geschichte
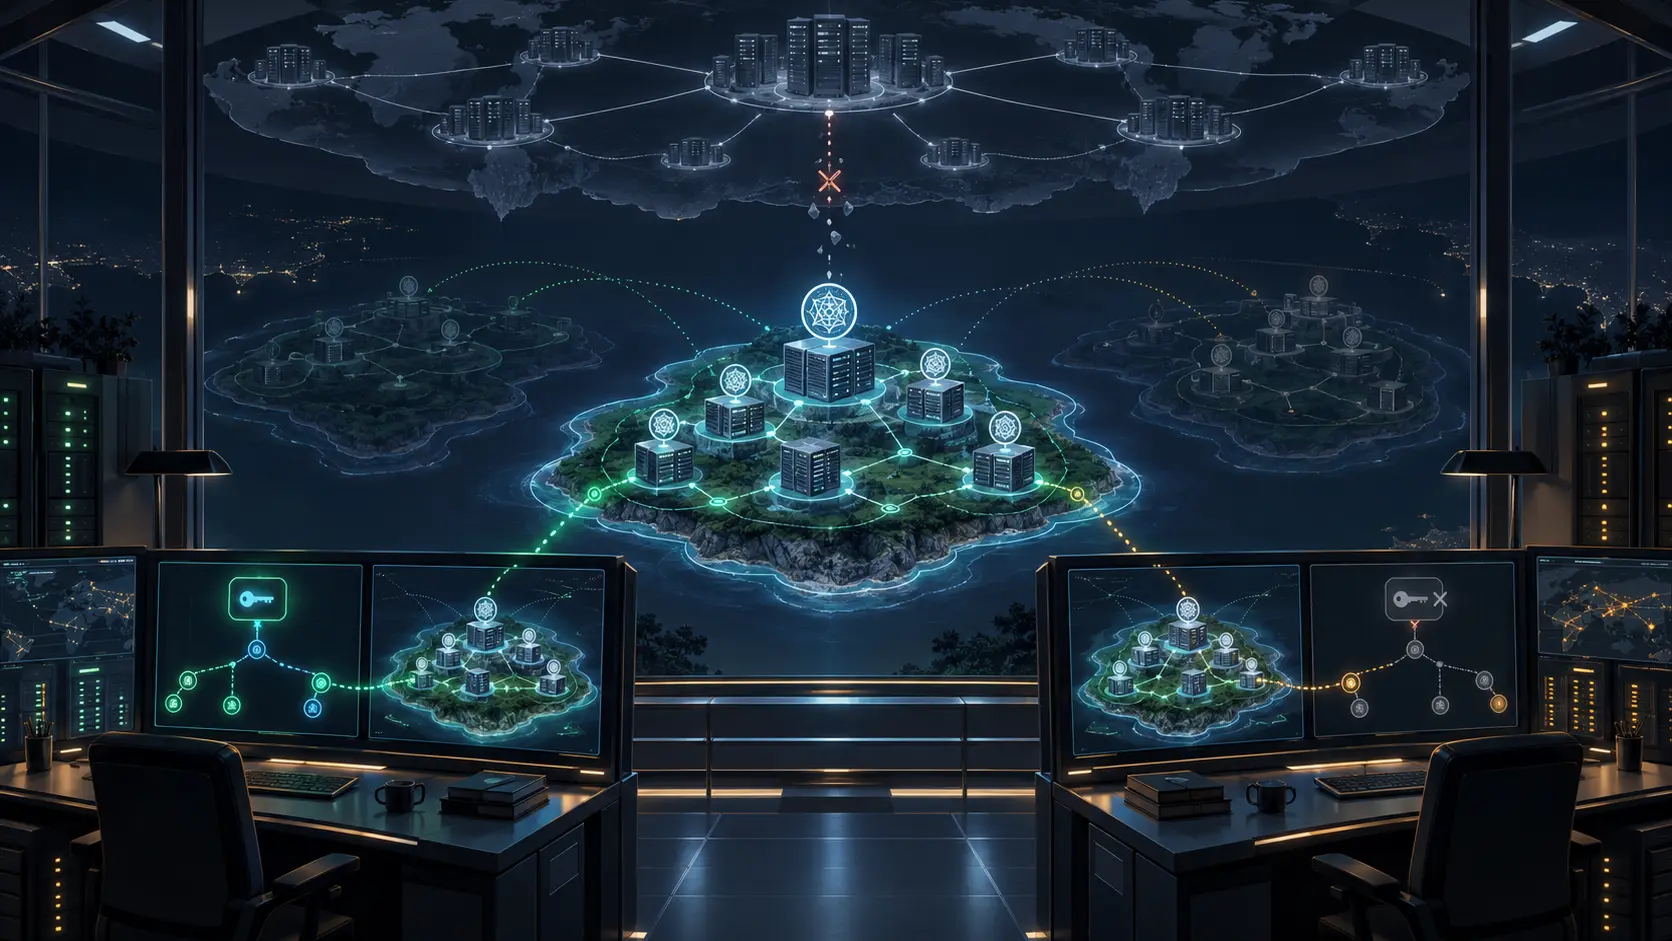
Dieselbe Zone war hier sicher und anderswo unsicher: RFC 3090
2001 war die Frage „Ist diese DNS-Zone sicher?“ ohne Beobachter unvollständig. Die Antwort hing vom Resolver, seinem Vertrauensanker und dem geprüften Weg ab. RFC 3090 beschrieb diese unbequeme Wirklichkeit: Eine signierte Zone konnte eine lokale Sicherheitsinsel sein und für den…
Geschichte
Der Root-Dienst verwies weiter, statt die Verzeichnisantwort zu liefern: RFC 3088
Ein Verzeichnisserver kann den nächsten Ansprechpartner kennen, ohne den gesuchten Eintrag selbst zu führen. Der OpenLDAP-Versuch von 2001 machte diese Grenze sichtbar: DNS lieferte mögliche LDAP-Ziele, der Root-Dienst gab Verweise zurück, und erst der verwiesene Server sollte…