
Inhaltstyp
Analysis
Innerhalb der Inhaltstyp-Facette bündelt die Analysis-Analyse BTW.MEDIA-Artikel, die dasselbe redaktionelle Format teilen, und hilft Lesern, Briefings, Profile, Risikohinweise, Marktanalysen und Ereignisberichte zu vergleichen, ohne verschiedene Evidenzarten zu vermischen. Die Seite erklärt, wie dieser Inhaltstyp Internetinfrastruktur-Ereignisse, Unternehmensbewegungen, Governance-Entscheidungen, Betriebssignale und öffentliche Evidenz auf der gesamten Website einordnet. Leser können vergleichen, welche Akteure oder Infrastruktursysteme am häufigsten vorkommen, wie die Quellenqualität die Interpretation verändert und ob das Material ein dauerhaftes Profil, ein zeitkritisches Ereignis, ein strategisches Marktsignal oder eine Governance-Entwicklung ist. Das Ergebnis ist eine nützliche Suchseite für Betreiber, Investoren, Kunden, Analysten und politische Interessengruppen, die die Konsequenz, den Zeitpunkt und die Evidenz hinter ähnlichen Artikelformaten verstehen müssen.

Geschichte
Die Befehle gingen vor ihren Antworten: Wie SMTP PIPELINING das Warten veränderte
Frühes SMTP hielt nach fast jedem Befehl an. Auf einer entfernten Verbindung konnte das Schweigen der Hin- und Rückreise mehr kosten als die Befehlszeilen selbst. PIPELINING verkürzte dieses Warten, machte dafür aber die Reihenfolge zum verbindlichen Kontobuch offener Arbeit.

Geschichte
Die Methode gegen das Missverständnis: HTTP 510
RFC 2774 sollte verhindern, dass ein Server eine Pflicht-Erweiterung ignoriert und Erfolg meldet. 510 zeigt den Preis belegbarer Semantik.
Geschichte
Die Nachricht, die vor dem Versand gemessen wurde: Wie SMTP SIZE Ablehnung vorverlegte
Frühes SMTP konnte eine große Nachricht vollständig übertragen, bevor feststand, dass der Server sie niemals behalten würde. SIZE versprach keine Zustellung. Die Erweiterung ließ zwei Relays eine angekündigte Last mit lokaler Kapazität vergleichen, bevor die gesamten…

Geschichte
Das Netz antwortete anstelle des Ursprungs: Warum HTTP den Status 511 brauchte
Eine Anwendung fragte ihren vertrauten Server, erhielt aber die Anmeldeseite des Hotels. HTTP 511 sollte diesen Sprecherwechsel sichtbar machen: Ein Zugangsnetz darf seine eigene Zulassungsbedingung mitteilen, erbt dadurch aber nicht die Identität des angefragten Ursprungs. Die…

Geschichte
Der Server, der nicht mehr zurückrief: Wie passives FTP die Firewall durchquerte
FTP passte sich nicht mit einem neuen Dateitransport an die Firewall an. Es verlegte nur die Initiative der zweiten Verbindung: Der Server wartete, der Client rief an. Diese Umkehr löste ein Erreichbarkeitsproblem, ohne aus Verbindungsrichtung oder Portnummer einen…

Geschichte
Die Anfrage war zu groß, bevor ihr Inhalt begann: Warum HTTP 431 brauchte
Eine HTTP-Anfrage kann scheitern, bevor ihr Inhalt gelesen wird. Nicht das Protokoll hat eine universelle Grenze gesetzt; ein Empfänger hat entschieden, wie viel Steuerkontext er verarbeiten will. Status 431 machte diese lokale Grenze sichtbar.

Geschichte
Der Host, der eine kleine Routingtabelle lernte: Wie IPv6 erste Hops ordnete
IPv6 machte nicht jeden Host zum Routing-Sprecher. Router durften wenige befristete Möglichkeiten offenlegen; der Host verband längstes Präfix, beobachtete Erreichbarkeit und lokale Regeln.
Geschichte
Der Server, der vor der Antwort zählte: Warum HTTP 429 brauchte
Eine Anfrage kann gültig, berechtigt und trotzdem die erste hinter einer lokalen Grenze sein. HTTP 429 machte diese Ablehnung verständlich, ohne den Zähler, die Identität oder die Kapazitätsverteilung eines Betreibers zu allgemeinem Protokollrecht zu erheben.

Geschichte
Das Schweigen, das eine Adresse erlaubte: Was IPv6 DAD belegen konnte
IPv6 DAD stützte eine wichtige Entscheidung auf eine beobachtete Abwesenheit: Im begrenzten lokalen Test erschien kein Rivale. Die Reichweite dieses Schweigens musste klein bleiben.

Geschichte
Der Schreibvorgang, der seine Vergangenheit nennen musste: Warum HTTP 428 brauchte
Eine Anfrage kann syntaktisch korrekt und vollständig berechtigt sein und dennoch die entscheidende Grundlage verschweigen: Welchen Zustand hatte der Schreibende gesehen? HTTP 428 gab dem Ursprung das Recht, diese Angabe vor jeder Wirkung einzufordern.

Geschichte
Der Name, der einen Dienst wählte: Wie DNS SRV Server fand
Eine Domain führte einst zu einer Adresse und einem vermuteten Port. DNS SRV machte Dienstort zu einer ausdrücklichen, begrenzten Auswahl.
Geschichte
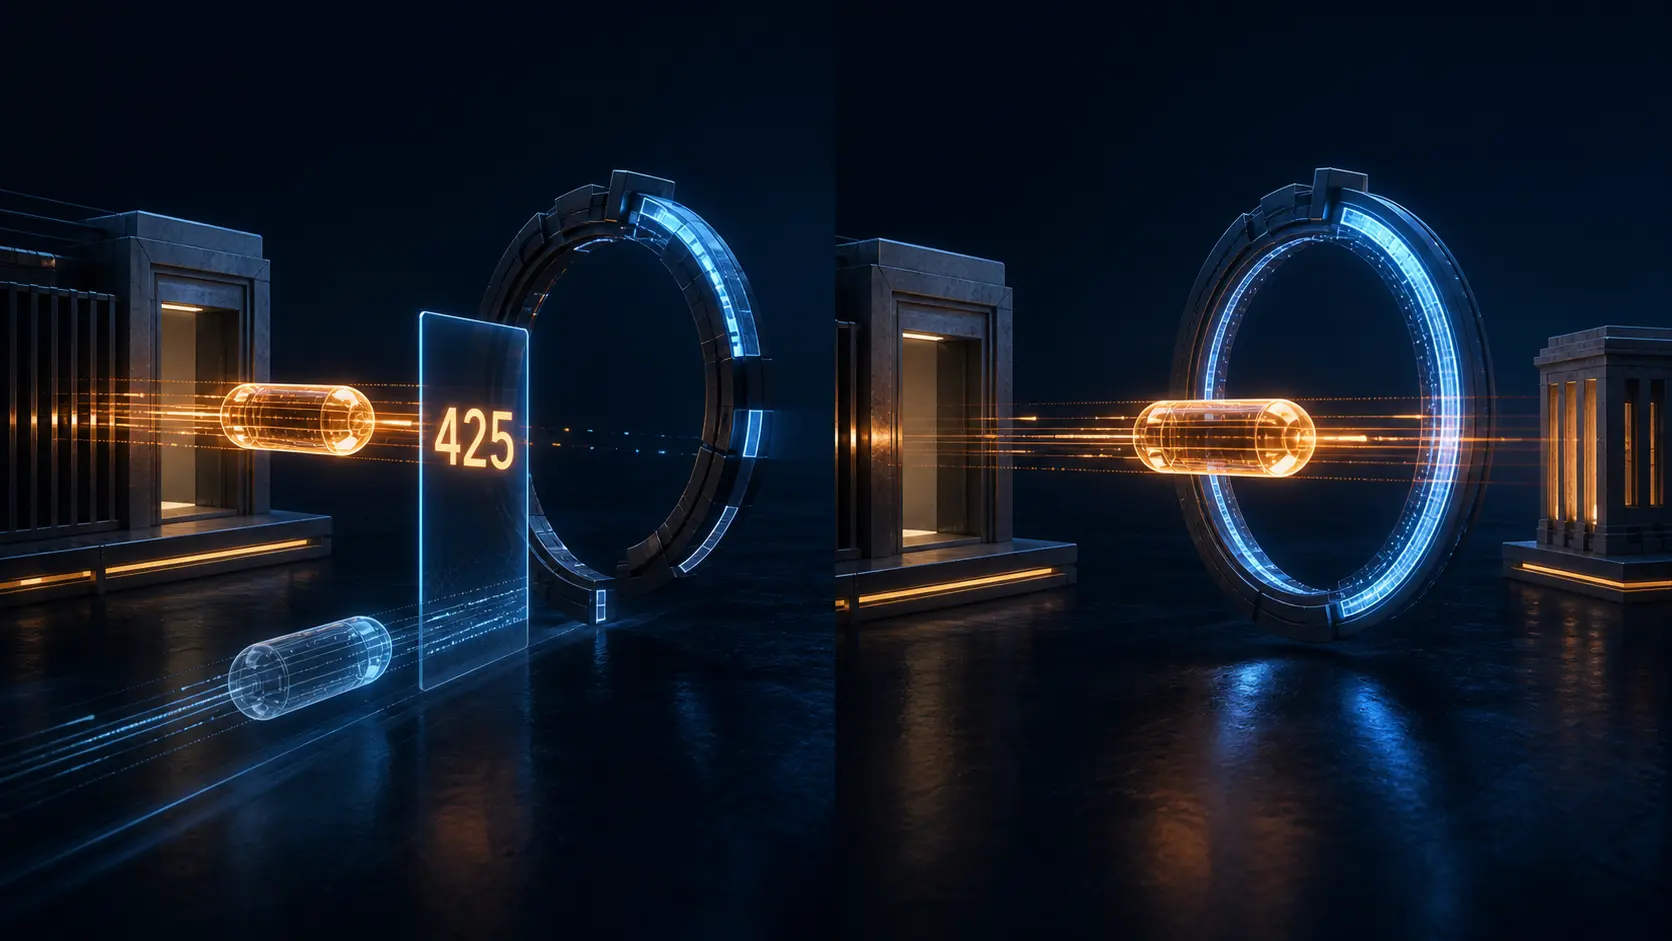
Die Anfrage wartete auf Beweis: Warum HTTP 425 brauchte
TLS 1.3 kann Anfragen vor Handshakeabschluss senden. HTTP 425 verschiebt sie hinter diesen Beweis, wenn Early Data wiederholbar wäre.
Geschichte
Der Alias verschob keine Autorität: DNS DNAME
DNAME leitet Nachfahren durch Suffixaustausch um. Eigentümer, Zonen-Apex, Zonenschnitt und NS-Autorität bleiben unverändert.

Geschichte
Das Speichern, das die Seite unberührt ließ: HTTP 204
HTTP 204 bestätigt eine Handlung, ohne die aktive Ansicht zu ersetzen. Der Status markiert den Abschluss; Header tragen die Identität danach, ohne Inhalt.

Geschichte
Die Verbindung, die keine Autorität war: Warum HTTP 421 brauchte
HTTP/2 machte eine authentisierte Verbindung für mehrere benannte Origins nutzbar und sparte neue Handshakes. Status 421 hielt die Grenze dieser Effizienz fest: Erreichbarkeit, ein passendes Zertifikat und technische Wiederverwendbarkeit verpflichten eine Bereitstellung nicht…
Geschichte
Die Kopie, die als Unterschied ankam: HTTP 226
HTTP 226 sendet eine geänderte Instanz als Anleitung für eine Cache-Basis. Basis, Delta-Nachricht und rekonstruiertes Ergebnis behalten eigene Identitäten.

Geschichte
Der Alias, der keinen zweiten Rundgang brauchte: HTTP 208
WebDAV konnte eine Sammlung über zwei Pfade zeigen. HTTP 208 hält den zweiten sichtbar, ohne bereits gemeldete Nachfahren noch einmal zu durchlaufen.

Geschichte
Die Präferenz durfte verlieren: Happy Eyeballs im Dual Stack
Eine IPv6-Adresse kann in einen stillen Pfad führen. Happy Eyeballs lässt IPv6 zuerst starten, doch der erreichbare Weg darf ohne lange Wartezeit gewinnen.

Geschichte
Verbindung jenseits der Adresse: QUIC Connection IDs
Adresse und UDP-Port können bei offener Arbeit wechseln. Die QUIC-ID erhält den Faden, doch Pfadprüfung und neue Werte begrenzen Vertrauen und Verfolgung.

Geschichte
Der Name aus der Frage: Grenzen von DNS-Wildcards
Eine DNS-Wildcard kann einen nicht gespeicherten Namen synthetisieren. Exakte Knoten, Nichtterminale und Delegation bestimmen, wann die Vorgabe antwortet.