
Inhaltstyp
Analysis
Innerhalb der Inhaltstyp-Facette bündelt die Analysis-Analyse BTW.MEDIA-Artikel, die dasselbe redaktionelle Format teilen, und hilft Lesern, Briefings, Profile, Risikohinweise, Marktanalysen und Ereignisberichte zu vergleichen, ohne verschiedene Evidenzarten zu vermischen. Die Seite erklärt, wie dieser Inhaltstyp Internetinfrastruktur-Ereignisse, Unternehmensbewegungen, Governance-Entscheidungen, Betriebssignale und öffentliche Evidenz auf der gesamten Website einordnet. Leser können vergleichen, welche Akteure oder Infrastruktursysteme am häufigsten vorkommen, wie die Quellenqualität die Interpretation verändert und ob das Material ein dauerhaftes Profil, ein zeitkritisches Ereignis, ein strategisches Marktsignal oder eine Governance-Entwicklung ist. Das Ergebnis ist eine nützliche Suchseite für Betreiber, Investoren, Kunden, Analysten und politische Interessengruppen, die die Konsequenz, den Zeitpunkt und die Evidenz hinter ähnlichen Artikelformaten verstehen müssen.

Geschichte
Der Name, den die Verbindung nicht trug: Warum HTTP Host brauchte
TCP erreichte eine Adresse und HTTP nannte einen Pfad, doch dem geteilten Server fehlte der Site-Name. HTTP/1.1 machte diese Autorität in `Host` sichtbar.
Geschichte
Der Header, der zwischen Paketen verschwand
RFC 1144 ließ vierzig Header-Oktette auf langsamen Leitungen fast verschwinden: Benachbarte Enden hielten denselben Zustand und sendeten nur Änderungen.
Geschichte
Die Zeile, die in SMTP wie das Ende aussah
SMTP beendete unbekannt lange Post mit einer Ein-Punkt-Zeile. Verdopplung machte das Signal umkehrbar; CHUNKING zählte später Oktette.

Geschichte
HTTP 100 Continue: Erlaubnis ohne Annahme
HTTP 100 Continue erlaubt Ablehnung anhand der Header vor einem großen Inhalt, ohne vorläufige Sendeerlaubnis mit endgültiger Annahme zu verwechseln.
Geschichte
Das Schweigen, das kein Ausfall war: Warum TCP Keepalive optional blieb
Eine aufgebaute TCP-Verbindung kann stundenlang kein einziges Byte übertragen und dennoch völlig intakt sein. Keepalive sollte dieses Schweigen befragen, ohne seinen Sinn vorzugeben: eine begrenzte Reaktion des fernen TCP auslösen und der Anwendung überlassen, wie lange sie…

Geschichte
Wer öffnete TCPs Fenster zu früh? Die Kosten sofortiger Erlaubnis
Ein TCP-Empfänger konnte jedes neu freie Byte veröffentlichen, und der Sender jedes Angebot sofort nutzen. Diese Offenheit wirkte exakt und kooperativ. Wiederholt ließ sie die Verbindung jedoch fast nur noch für winzige Pakete arbeiten. Die historische Reparatur gab beiden Enden…
Globale Institutionen
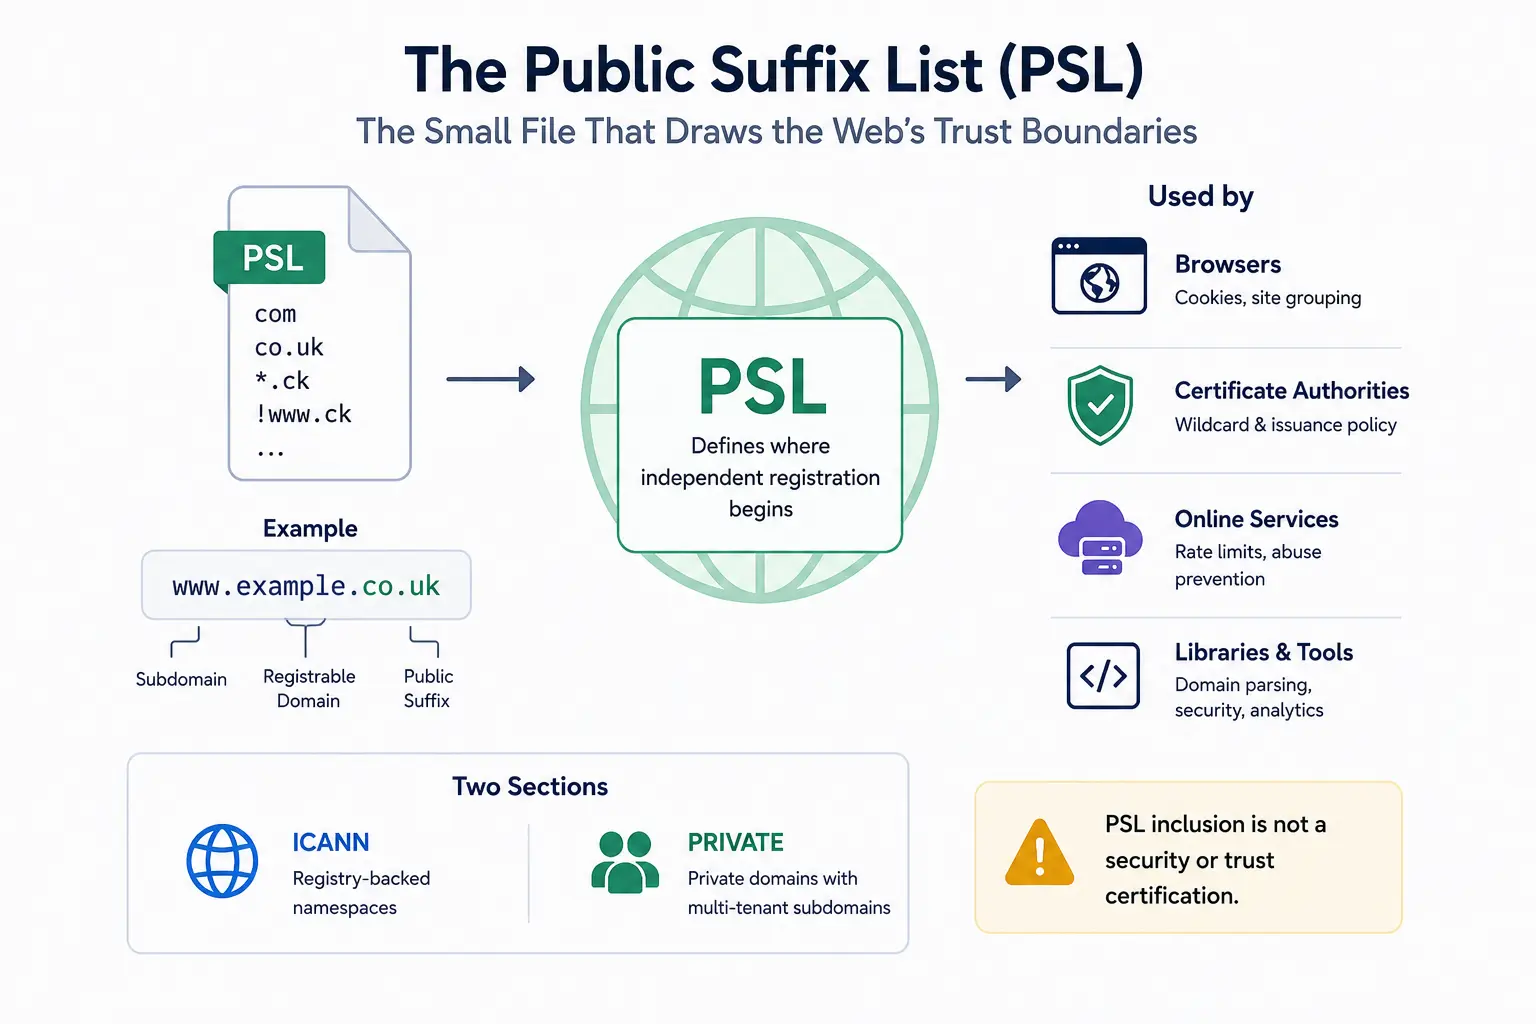
Public Suffix List: Die Datei, die Vertrauensgrenzen im Web zieht
DNS kann zeigen, dass shop.example.co.uk unterhalb von co.uk liegt; es kann einem Browser nicht sagen, wo unabhängige Registrierung beginnt. Die Public Suffix List liefert diese fehlende Politikkarte. Eine ehrenamtlich gepflegte Textdatei beeinflusst heute Cookies…
Geschichte
Das Fenster-Update, das verschwinden konnte: Warum TCP bei null beharrlich wurde
Ein Empfänger darf neue Bytes anhalten, ohne die Verbindung für tot zu erklären. Wenn später wieder Platz entsteht, kann ausgerechnet das reine ACK mit der neuen Erlaubnis verloren gehen. TCP Persist machte diese Erlaubnis wieder auffindbar, ohne dem Transport die Entscheidung…

Geschichte
Das Urteil, das UDP verweigerte: Wem gehörte das Risiko hinter Null?
Null war bei UDP kein gutes Prüfergebnis, sondern die Mitteilung, dass der Sender kein Urteil lieferte. Der Weg von IPv4 zu IPv6 verteilte daher Verantwortung neu: Wer durfte gemeinsame Evidenz entfernen, und wann musste der Nutznießer der Einsparung auch das Risiko besitzen?

Geschichte
Als beide Enden zugleich anriefen: Warum TCP Simultaneous Open keine Kollision war
Die bekannteste TCP-Erzählung verteilt die Rollen vor dem ersten Paket: Ein Client ruft, ein Server wartet. Das Protokoll von 1981 war weniger hierarchisch. Zwei Prozesse konnten gleichzeitig aktiv zueinander öffnen, ihre SYNs kreuzen lassen und dennoch genau eine Verbindung…

Geschichte
Der Preis der Toleranz: Wie Empfangsnachsicht Bugs zu Protokollrecht machte
Die bekannteste Regel des unvollkommenen Internets ließ unterschiedliche Implementierungen miteinander sprechen. Der Empfänger trug die Mehrdeutigkeit, damit das Netz starten konnte. Als die Nachsicht dauerhaft wurde, verschwanden Fehlersignale, Eigenheiten wurden Verpflichtungen…

Geschichte
Der Zeiger, der nie außerhalb des Bandes lag: Wie TCP-Urgency sich vom eigenen Strom entfernte
Ein beschäftigter Prozess sollte einen Unterbrechungswunsch bemerken, ohne eine zweite Verbindung zu öffnen. TCP markierte dafür eine Grenze im vorhandenen Bytestrom; Betriebssysteme machten daraus ein ausgelagertes Byte, und der Pfad konnte selbst dieses Signal löschen.

Geschichte
Die Nachricht, die das Internet zu ignorieren lernte: Warum ICMP Source Quench seine Autorität verlor
Im frühen Internet durfte ein überlastetes Gateway einen eigenen Befehl an eine entfernte Quelle senden: langsamer werden. Betriebserfahrung kehrte diesen Vertrag um. Stau brauchte weiter Rückmeldung, doch eine nackte ICMP-Nachricht durfte nicht mehr die Rate eines Transports…

Globale Institutionen
containerd: der Laufzeit-Daemon, den die meisten Container-Nutzer nie sehen
Kubernetes, Docker und verwaltete Cloud-Plattformen lassen Container wie Anwendungen, Pods und Dienste erscheinen. Unter diesen Oberflächen überträgt containerd Images, bereitet Dateisysteme vor, bewahrt Laufzeitzustände und überwacht Prozesse. Sein Wert liegt darin, bewusst…

Globale Institutionen
DMTF: Die Standards zur Serversteuerung unterhalb des Betriebssystems
Ein Server kann ausgeschaltet, geprüft, aktualisiert oder neu konfiguriert werden, selbst wenn sein Betriebssystem nicht verfügbar ist. DMTF definiert einen großen Teil der Sprache dieser privilegierten Verwaltungsebene – von Redfish-APIs und MCTP-Transport über PLDM-Befehle und…

Geschichte
Die Summe mit zwei Nullen: Wie die Internet-Prüfsumme Fehler begrenzte, nicht Vertrauen
Die Internet-Prüfsumme machte viele beschädigte Pakete mit wenig Rechenaufwand erkennbar. Ihr merkwürdigster Grenzfall zeigt zugleich ihre Bescheidenheit: Zwei arithmetische Nullen durften im Protokoll nicht dasselbe bedeuten.

Geschichte
Der Bericht, dem der Sender nicht trauen durfte: Warum TCP SACK ein Hinweis blieb
Auch wenn der Empfänger einen Bytebereich als angekommen meldet, muss der TCP-Sender seine Kopie behalten. Dieses Misstrauen war kein Mangel, sondern die Schutzlinie von SACK: Eine genaue Beobachtung darf die Reparatur lenken, ohne zur endgültigen Quittung zu werden.
Geschichte
Die Bestätigung, die auf Lücken zeigen lernte: Wie TCP SACK Verluste sichtbar machte
Das kumulative TCP-ACK konnte eine feste Grenze bestätigen: Bis hierher ist der Bytestrom lückenlos angekommen. Über bereits empfangene Inseln jenseits der ersten Lücke schwieg es. SACK ergänzte diese Karte, ohne dem Empfänger die Herrschaft über die Reparatur zu geben.

Geschichte
Der Router zeigte zur Seite: ICMP Redirect blieb lokal
Ein erster Hop durfte einen besseren Nachbarn nennen, ohne Herr der Route zu werden. ICMP Redirect bezog seine Befugnis allein aus der lokalen Begegnung.

Geschichte
Die Zahl, die nach null neuer wurde: Wie DNS Versionen ohne Uhr ordnet
Im SOA-Eintrag des DNS kann die 0 neuer sein als 4.294.967.295. Das wirkt nur dann widersprüchlich, wenn man die Zahlen auf einer geraden Linie liest. Für unabhängig betriebene autoritative Server war der Kreis die praktischere Form: Er ließ einen endlichen Zähler weiterlaufen…