
Zusammenfassung
- APNIC meldete für das zweite Quartal 2026 den Abschluss eines mehrjährigen Wechsels von CentOS-Hosts am Lebenszyklusende zu Container-Plattformen oder RHEL9.
- Die öffentlichen Unterlagen behandeln außerdem DAST, SAST, Schwachstellenmeldungen, Klassifizierung, Aufbewahrung, DLP und Angreiferemulation. Dabei stehen abgeschlossene Ergebnisse neben laufender Arbeit, Zielen und Richtlinien.
- Vier sichere Evidenzverbindungen sind öffentlich nicht geschlossen: Bestand zu Plattformstilllegung, Fund zu Behebung, Klassifizierung zu Löschentscheidung und Emulationsszenario zu validierter Produktionserkennung.
- Ein quartalsweiser Abschlussbeleg könnte Nenner, Ausnahmen, Altersklassen, Dispositionen und Wiederholungstests zeigen, ohne Schwachstellen, Systeme, personenbezogene Daten oder Erkennungsregeln offenzulegen.
Ein belastbarer Satz über das Ende alter Technik
Am 30. Juni 2026 schrieb APNIC, im zweiten Quartal sei ein mehrjähriges Programm zur Modernisierung der Kerninfrastruktur abgeschlossen worden. Nicht mehr unterstützte CentOS-Linux-Hosts seien auf containerisierte Plattformen oder Red Hat Enterprise Linux 9 umgezogen. Wartbare Systeme ließen sich leichter überwachen, absichern und nach neuen Schwachstellen patchen.
Der Jahresbericht 2025 dokumentiert benachbarte Abschlüsse. Bestehende Projekte auf virtuellen Maschinen seien nach Kubernetes migriert worden. Eine Ersatzplattform für Virtualisierung sei ausgewählt und implementiert, die Migration abgeschlossen worden.
Aus diesen Texten lässt sich weder die Zahl der betroffenen Dienste noch eine Liste von Ausnahmen oder die konkrete Prüfmethode ablesen. Sie sind auch kein Beleg dafür, dass APNIC weiterhin CentOS betreibt. Ihr Wert liegt in der klaren Grenze: Ausgangszustand, Zielfamilie und Abschlussquartal sind benannt.
Eine solche Aussage lässt sich mit aggregierten Zahlen abstimmen. Sie bietet damit einen Maßstab für andere Teile des Programms. Die öffentliche Frage lautet nicht, welche Hosts APNIC betreibt, sondern ob eine Aktivität vom Umfang über das Ergebnis bis zur erneuten Prüfung verfolgt werden kann.
Vier Dokumenttypen, vier Beweisklassen
Der Jahresbericht hält tatsächliche Ergebnisse fest. DAST wurde implementiert. Sechs kritische Schwachstellen wurden identifiziert und behoben. Die Zertifizierung nach ISO 27001:2022 wurde erreicht.
Der Sicherheitsbeitrag vom Juni 2026 verbindet Ergebnis und laufende Umsetzung. DAST sei im kritischen Anwendungsportfolio ausgerollt und ergänze SAST sowie externe Funde aus HackerOne und dem Schwachstellenprogramm. Microsoft Purview sei bereitgestellt und werde für Sensitivitätsklassen und Aufbewahrungspläne verwendet. Verbesserte DLP-Kontrollen auf Endgeräten und in Cloud-Diensten befänden sich dagegen noch im Rollout; der erste Ausbau sei für das dritte Quartal vorgesehen. Eine kontrollierte Angreiferemulation laufe, um die Erkennung in Produktionssystemen zu verbessern.
Der Tätigkeitsplan 2026 beschreibt Zielzustände. Erste Scans öffentlicher WordPress-Seiten und eine produktionsnähere lokale Testumgebung sind für das dritte Quartal vorgesehen. Aktiv-aktive Firewalls am Netzrand und validierte Angriffserkennungspfade in kritischer Infrastruktur stehen beim zweiten Quartal. Kritische Schwachstellen sollen fortlaufend innerhalb von dreißig Tagen eingeordnet und behoben werden.
Das Protokoll des Executive Council vom Dezember 2025 nennt Prioritäten: eine neue Aufbewahrungs- und Löschrichtlinie mit einem Pilot beim Fellowship Application System, verstärktes DLP, ein internes Red-Team-Programm und externe Schwachstellenscans aller öffentlichen Webdienste.
Die Richtlinien formulieren dauerhafte Absichten. Sicherheitsvorfälle und Abweichungen sollen systematisch und zeitnah untersucht werden. Das Meldeprogramm strebt Antworten innerhalb von sieben Tagen und die Lösung mittlerer oder schwererer Meldungen innerhalb von neunzig Tagen an. Nach der Datenschutzerklärung sollen nicht mehr erforderliche personenbezogene Informationen gelöscht oder de-identifiziert werden.
All diese Aussagen können stimmen. Sie belegen dennoch unterschiedliche Zustände. Ein Ziel ist kein Ergebnis, ein laufender Scanner kein geschlossener Fund, ein Aufbewahrungsplan keine Löschung und eine Zertifizierung kein Einzeltest jedes technischen Kontrollpunkts.
Verbindung eins: vom Bestand zur Stilllegung
Für einen prüfbaren Migrationsabschluss braucht die Öffentlichkeit keine Hostnamen. Sie braucht einen Nenner.
APNIC könnte zu einem Stichtag die Zahl der CentOS-Hosts, Workloads oder Dienste im Geltungsbereich angeben und diese Grundgesamtheit in migriert, neu aufgebaut, stillgelegt und formal ausgenommen aufteilen. Ausnahmen lassen sich nach grobem Grund und nächstem Prüfquartal bündeln. Als Verifikationsmethode genügen Kategorien wie Konfigurationsinventar, Deployment-Bestätigung oder unabhängige Stichprobe.
Damit blieben Adressen, Topologie und technische Abhängigkeiten geschützt. Zugleich wäre klar, ob „abgeschlossen“ den Projektplan, die Produktionsumgebung, den letzten Host oder die letzte Alt-Abhängigkeit meint. Es gibt keinen Hinweis, dass APNIC diese Zustände verwechselt hat. Der Beleg soll das Raten überflüssig machen.
Verbindung zwei: vom Fund zur bestätigten Behebung
DAST, SAST, Bug-Bounty und verantwortungsvolle Offenlegung sind Eingangskanäle. Die sechs behobenen kritischen Schwachstellen sind ein konkreter Ausgang, aber keine Darstellung des gesamten Bestands.
Eine sichere Aggregation könnte je Kanal und Schweregrad Anfangsbestand, neue Funde, Abschlüsse, Altersklassen, Überfälliges, Fehlalarme, akzeptierte Risiken und nach einem Test wiedereröffnete Fälle ausweisen. Das wichtigste Feld wäre der Wiederholungstest. Es trennt eine ausgelieferte Änderung von der Bestätigung, dass der ursprüngliche Fehlerzustand nicht mehr reproduzierbar ist.
Auch die Zuständigkeiten müssen getrennt bleiben. Eine Schwachstelle in einem APNIC-Produkt, ein Vorfall in APNICs eigenen Systemen und eine Missbrauchsmeldung mit Bezug zu einem Mitglied durchlaufen verschiedene Wege. APNICs Sicherheitsseite unterscheidet sie bereits. Eine gemeinsame Abschlussquote würde Unterschiede bei Auftrag, Frist und Verantwortung ausblenden.
Kein Feld müsste den Fund, das System oder die Gegenmaßnahme benennen. Für diese Evidenzverbindung reichen Summen, Zeitbänder und ein Retest-Status.
Verbindung drei: von der Klassifizierung zur Disposition
Purview hilft dabei, Informationen zu erfassen, zu klassifizieren und Aufbewahrungsfristen festzulegen. APNICs Datenschutzerklärung nennt das gewünschte Ende: Irrelevante oder übermäßige personenbezogene Daten sollen möglichst bald gelöscht oder de-identifiziert werden; entfällt der legitime Geschäftszweck, sollen angemessene Schritte zur Vernichtung oder De-Identifizierung folgen.
Eine Klassifizierung ist Voraussetzung, aber noch keine Disposition. Für den Pilot des Fellowship-Systems könnte APNIC die geprüfte Population, den klassifizierten Anteil, fällig gewordene Datensätze und deren aggregierten Ausgang berichten: gelöscht, de-identifiziert, rechtlich gehalten, nach Prüfung verlängert oder noch beim verantwortlichen Eigentümer.
Inhalte, genaue Fristen und Einzelfallgründe blieben verborgen. Dennoch wäre sichtbar, ob eine Regel einen Gegenstand erreicht und eine Entscheidung ausgelöst hat.
Der Jahresbericht meldet außerdem den Abschluss des Data-Warehouse-Projekts, die Katalogisierung aller dort enthaltenen Informationen und eine neue Abfragefunktion. Das ist ein abgegrenztes Ergebnis. Es beweist weder die Klassifizierung des gesamten APNIC-Datenbestands noch eine ausgeführte Löschung. Katalog, Klasse, Zeitplan und Disposition sind vier Stufen.
Verbindung vier: vom Szenario zur Produktionserkennung
Eine Angreiferemulation prüft die empfangende Seite unter Betriebsbedingungen. APNIC führt nach eigener Aussage ein kontrolliertes Programm durch, um die Produktionserkennung zu verbessern, Überwachung und Reaktion zu verifizieren und Verbesserungsmöglichkeiten zu finden.
Techniken, Angriffspfade und aktive Regeln gehören nicht in die Öffentlichkeit. Aggregierte Resultate können dagegen vertretbar sein. Für jede Szenarioklasse ließen sich Erkennungsziel, Status — bestanden, teilweise bestanden oder nicht bestanden —, Behebungsstand und Retest-Quartal angeben. Hinzu kämen Anteile der Ziele, die rechtzeitig ein Signal erzeugten und die vorgesehene Reaktionsrolle erreichten.
„Übung durchgeführt“ misst Aktivität. „Erkennungsziel beobachtet und nach Anpassung erneut bestanden“ misst Kontrolle. Der Unterschied ist der Kern der vierten Verbindung.
ISO 27001 liefert den Rahmen, nicht die operative Zeile
APNICs Richtlinie nennt den 10. September 2025 als Ausgabedatum des Zertifikats nach ISO/IEC 27001:2022. Das Ratsprotokoll erwähnt ein erfolgreiches Rezertifizierungsaudit im August; der Jahresbericht verweist auf zusätzliche Kontrollen der Ausgabe 2022.
Die Zertifizierung ist relevante Evidenz für Managementsystem, Verantwortlichkeiten, Prüfung und Verbesserung. Sie veröffentlicht nicht den CentOS-Nenner, das Alter der Funde, die Disposition fälliger Daten oder den Retest eines Erkennungsziels. Umgekehrt beweist das Fehlen solcher öffentlichen Tabellen keinen Kontrollfehler. Zwischen internem Nachweis und externer Aussage fehlt eine sichere Aggregationsschicht.
Ein quartalsweiser Kontrollabschlussbeleg
Das Format kann auf eine Seite passen: Grundgesamtheit, Kontrolle oder Aktivität, Evidenzklasse — Ziel, implementiert, getestet, geschlossen oder erneut getestet —, aggregiertes Ergebnis, Ausnahmen, Prüfdatum, verantwortliche Rolle und nächste Prüfung. Korrekturen bleiben versioniert.
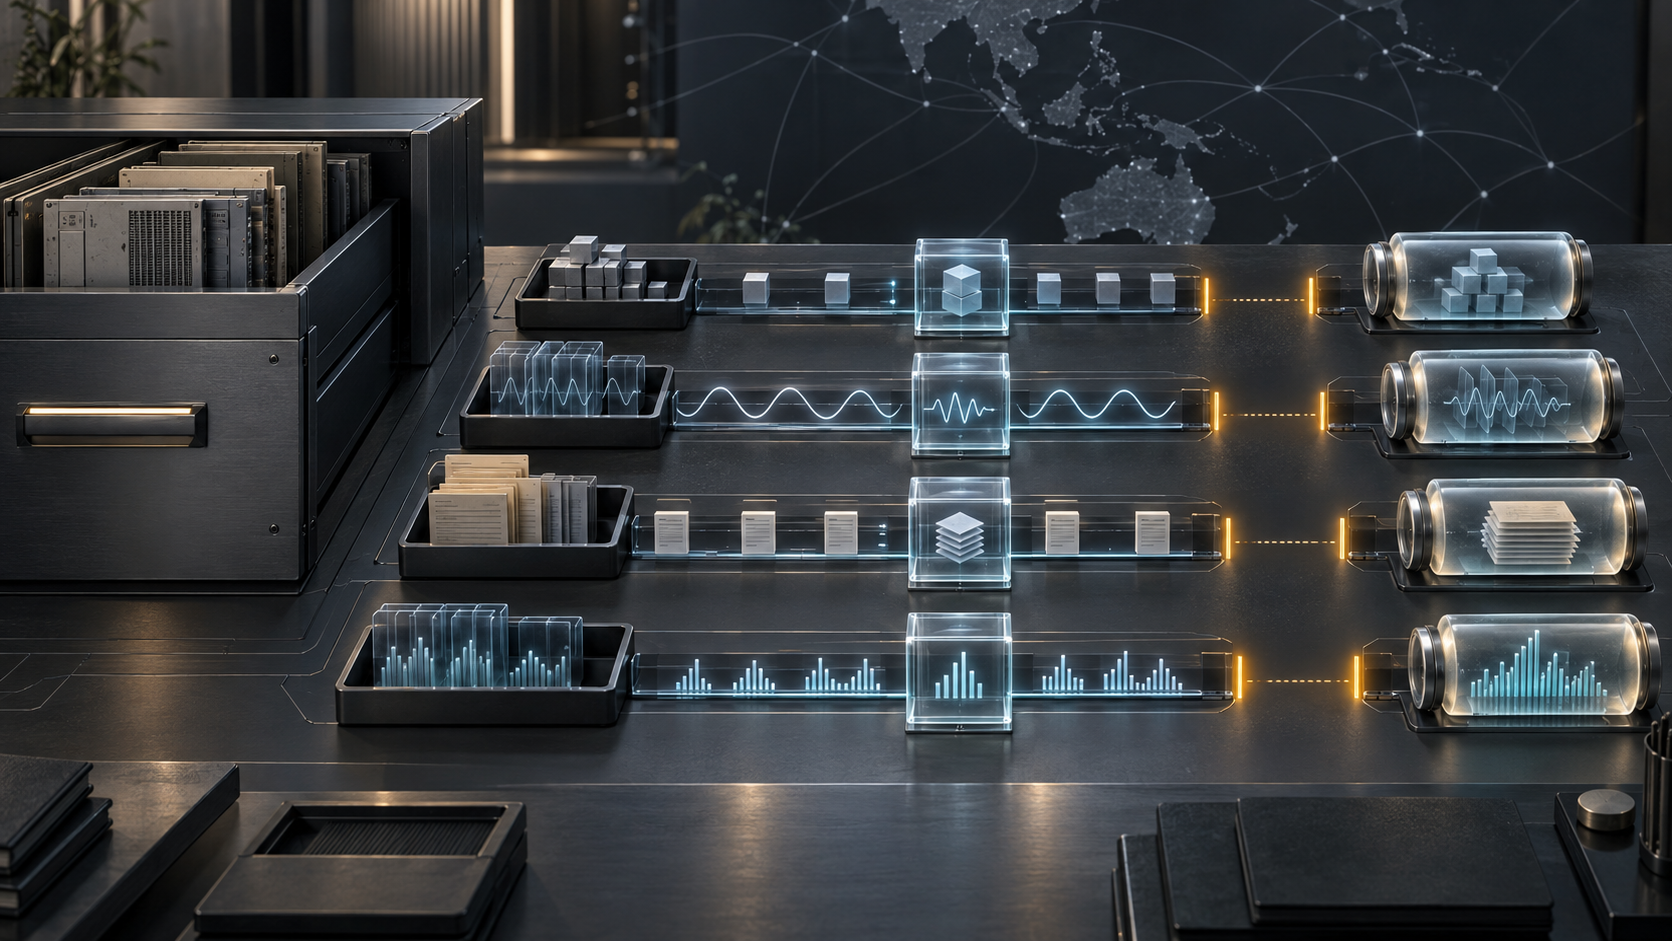
Die ersten vier Zeilen wären Altplattform-Bestand, Anwendungssicherheitsfunde, dispositionsreife Informationen und Erkennungsziele der Emulation. Ein ausdrücklicher Ausschluss schützt Systemidentitäten, Schwachstellendetails, personenbezogene Informationen, sensible Aufbewahrungsfristen, Techniken und Live-Regeln.
APNIC hat beim CentOS-Ausstieg gezeigt, wie ein klarer Abschluss aussieht. Vier zusätzliche Evidenzverbindungen würden keine dramatischere Geschichte erzeugen. Sie würden aus einer Reihe wahrer Aktivitäten eine überprüfbare Kontrollhistorie machen.
Quellen
- APNIC Blog: Strengthening APNIC’s security foundations
- APNIC: 2026 Activity Plan and Budget
- APNIC: Annual Report 2025
- APNIC Executive Council: Protokoll vom 2.–4. Dezember 2025
- APNIC: Information Security Policy Statement
- APNIC: Privacy Statement
- APNIC: Vulnerability Reporting Program
- APNIC: Security at APNIC
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten