
الخلاصة
- استبدلت تطبيقات HotJava الصغيرة بعض المكونات المثبتة مسبقاً بشيفرة Java تصل مع الصفحة وتعمل على حاسوب القارئ.
- اعتمدت هذه المرونة على سياسة محلية؛ إذ قالت وثائق Sun لإصدار Alpha2 إن تشفير المفتاح العام لم يكن منفذاً بعد، ثم سجلت مراجعة مستقلة لاحقة ثغرات في HotJava Alpha3.
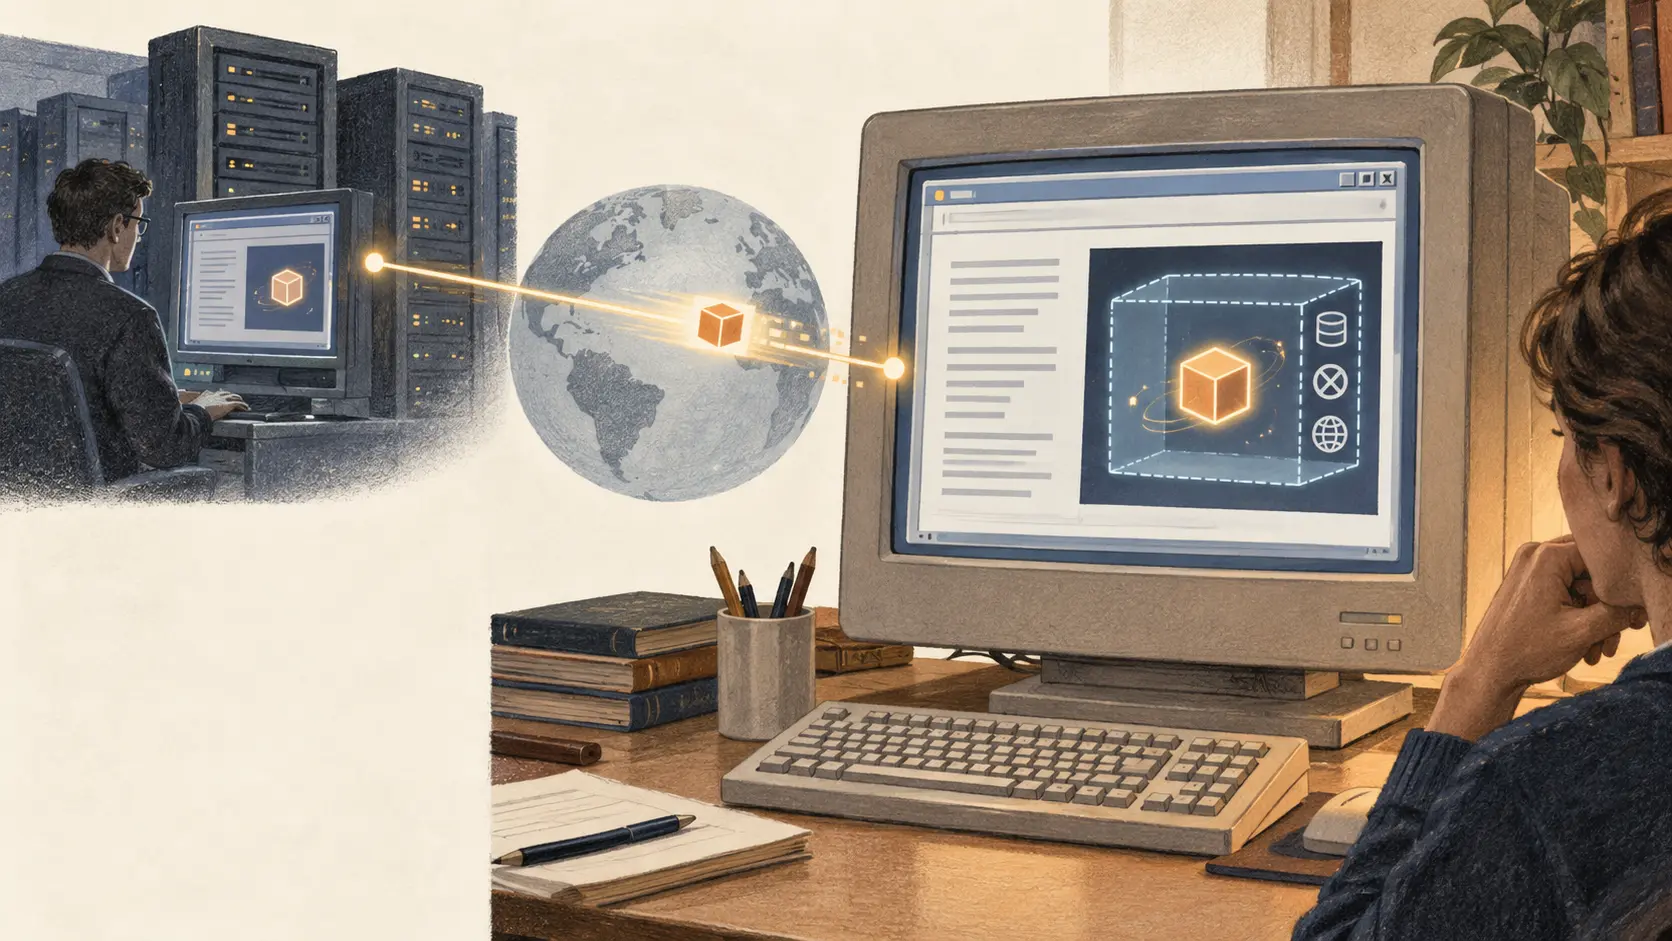
في عام 1995 كان بإمكان صفحة الويب وصف عنصر تفاعلي، لكن المتصفح التقليدي ظل بحاجة إلى معرفة مسبقة بكيفية تفسيره. اقترح HotJava مصدراً آخر لهذه القدرة: تضع الصفحة إشارة إلى تطبيق Java صغير، فيجلبه المتصفح ويشغله داخله. وهكذا لم تعد الشبكة تنقل المستند فحسب، بل جزءاً من الآلية اللازمة لفهمه أيضاً.
عرضت Sun هذا النهج بوصفه خروجاً من قائمة ثابتة لأنواع البيانات والبروتوكولات. فقد يصل تنسيق صورة جديد مع شيفرة لعرضه، ويصل بروتوكول جديد مع معالجه. وتخيّل مستند HotJava أن المستخدم لن يحتاج إلى تثبيت كل برنامج على حدة. كانت هذه أهداف تصميم وأمثلة، لا دليلاً على انتشار واسع.
غيّرت الفكرة كذلك معادلة التوافق. يصف دليل Alpha2 تطبيقات صغيرة مضمّنة في HTML. وكان بإمكان متصفح لا يعرف الوسم الجديد تجاهله ومواصلة عرض بقية الصفحة. ظل المحتوى النصي قابلاً للقراءة، لكن HotJava وحده ينفذ السلوك الجديد. استطاع الكاتب تقديم تجربة أغنى من دون انتظار كل مصنعي المتصفحات، بينما احتاج القارئ إلى بيئة تشغيل متوافقة وإلى قبول تنفيذ الشيفرة على جهازه.
لذلك أصبح حاسوب القارئ حدّاً حاسماً. قدمت ورقة Sun في أكتوبر 1995 فحص الأنواع والتحقق من الشيفرة الوسيطة وضوابط بيئة التشغيل كوسائل حماية. لكن ملاحظات الإصدارات قيّدت هذا الوعد: كان Alpha2 نموذجاً أولياً لـ Solaris/SPARC، وقال ملف README صراحة إن تشفير المفتاح العام لم يُنفذ. تقييد ما يستطيع البرنامج فعله والتحقق ممن أرسله مسألتان منفصلتان.
أظهرت وثائق Alpha3 السياسة للمستخدم. أتاحت نافذة الأمان مستويات تبدأ بمنع التطبيقات الصغيرة، ثم تقييدها بمضيف المصدر أو بالشبكة خلف الجدار الناري، وصولاً إلى السماح غير المقيد. كما خضع الوصول إلى الملفات لقوائم مسارات؛ وكان مسار الكتابة فارغاً افتراضياً مع إمكان ضبطه إدارياً. لم يكن الحد الفاصل عبارة «Java آمن»، بل قواعد وقيم افتراضية وقرارات إدارية تحكم برنامجاً وصل من جهة أخرى.
تناقش المراسلات العامة في 1995 هذا الفرق بالفعل. فقد اختلف مشاركون في قائمة W3C المسماة www-talk حول كفاية بيئة التنفيذ المعزولة، والحاجة أيضاً إلى إثبات أصالة الشيفرة المحمّلة. يسجل النقاش خلافاً لا إجماعاً. وفي 1996 فحص Drew Dean وEdward Felten وDan Wallach إصدار HotJava Alpha3 ووثقوا عيوباً متعددة، بينها مخاطر حجب الخدمة. لا تكشف تلك المراجعة اللاحقة ما كان يعرفه كل مستخدم عام 1995، لكنها تبيّن أن العزل يحتاج إلى اختبار وصيانة مستمرين ولا يشكل ضماناً دائماً.
تمثل مساهمة HotJava التاريخية في نقل نقطة التوسعة. صار بوسع ناشري المحتوى إرسال سلوك قابل للتنفيذ مع الصفحة، بينما تحمل القراء ومديروهم قرار تحديد الموارد المحلية التي يمكنه الوصول إليها. خفض التصميم كلفة التنسيق لإضافة قدرة جديدة إلى المتصفح، ورفع عبء ضمان الأمان على الجهاز الطرفي. تثبت المصادر وجود نموذج أولي وبنية مثار نقاش؛ ولا تثبت انتشاراً شاملاً أو أماناً مطلقاً أو تغيراً مقاساً في استخدام الويب.
المصادر وحدود الأدلة
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات