
هيئة معايير مفتوحة ذات أثر عالمي في التنفيذ
الحوكمة / IETF
IETF
تغطي تحليلات IETF التطورات العامة التي تؤثر على البنية التحتية للإنترنت، وقرارات الحوكمة، وأسواق الاتصال، وتدفقات رأس المال الرقمي، والمخاطر التشغيلية. تربط الصفحة التقارير بالجهات ذات الصلة، والتعرض الإقليمي، وسياق السوق، وجودة الأدلة، والتبعيات التشغيلية، واستمرارية الخدمة، والمشتريات، والمنافسة، والامتثال، وتعرض العملاء، وأسئلة التخطيط الاستراتيجي، حتى يتمكن القراء من فهم سبب أهمية الموضوع بما يتجاوز عنوانًا…
عالميحوكمة البروتوكولاتمخاطر التشغيل البيني

عملية البروتوكول وشرعية المعايير.
الفجوة بين المواصفات والتنفيذ لدى الموردين والمشغلين.
عادةً ما تؤثر التحولات الكبرى في المعايير على الأنظمة خلال دورات تتجاوز 120 يومًا.
أحدث التغطيات
أبرز أخبار IETF
1,644 مقالًا

IETF
حين تصبح عدادات الإسقاط أداة معايرة للمهاجم
الدقة التشغيلية ليست مجانية من ناحية الأمن. من يستطيع حقن الحزم وقراءة عدادات الإسقاط التفصيلية يستطيع قياس أثر هجومه، ثم تعديل المعدل والنمط والمسار حتى يعثر على نقطة الضغط الأفضل.

IETF
خريطة الشبكة تحتاج إلى ميزانية مرور تخصها
تُطلب من خريطة البنية التحتية صورة متجددة، لكن الاستعلامات والتحديثات التي تصنع تلك الصورة تمر عبر الشبكة نفسها. أضافت مسودة SIMAP شرطاً جديداً كي لا تتحول أداة الرصد إلى مصدر ازدحام مستمر.

IETF
وصلت استجابة 400 بعد أن بدأ الأثر الجانبي بالفعل
تصف مشكلة Digest ما رآه مكوّن تحقق في مسار HTTP. لكنها لا تصف بالضرورة كل ما نفذته البوابة أو قائمة الانتظار أو التطبيق قبل وصول الاستجابة، ولذلك لا تصلح وحدها كإيصال بعدم الالتزام أو كترخيص لإعادة طلب غير تكراري.

IETF
إثبات المفتاح لا يثبت اسم النطاق
يقترح مسودّ عمل ACME الجديد مساراً اختيارياً لإصدار شهادة من دون CSR. يثبت العميل امتلاكه للمفتاح الذي أعلنه في الطلب، لكن هذا الإثبات لا يمنحه السيطرة على DNS ولا صلاحية الحصول على الشهادة. صُمّم الطلب بحيث تجمع نتيجة الإصدار بين تفويضات مستقلة، لا بحيث تتحول إجابة تشفيرية واحدة…
IETF
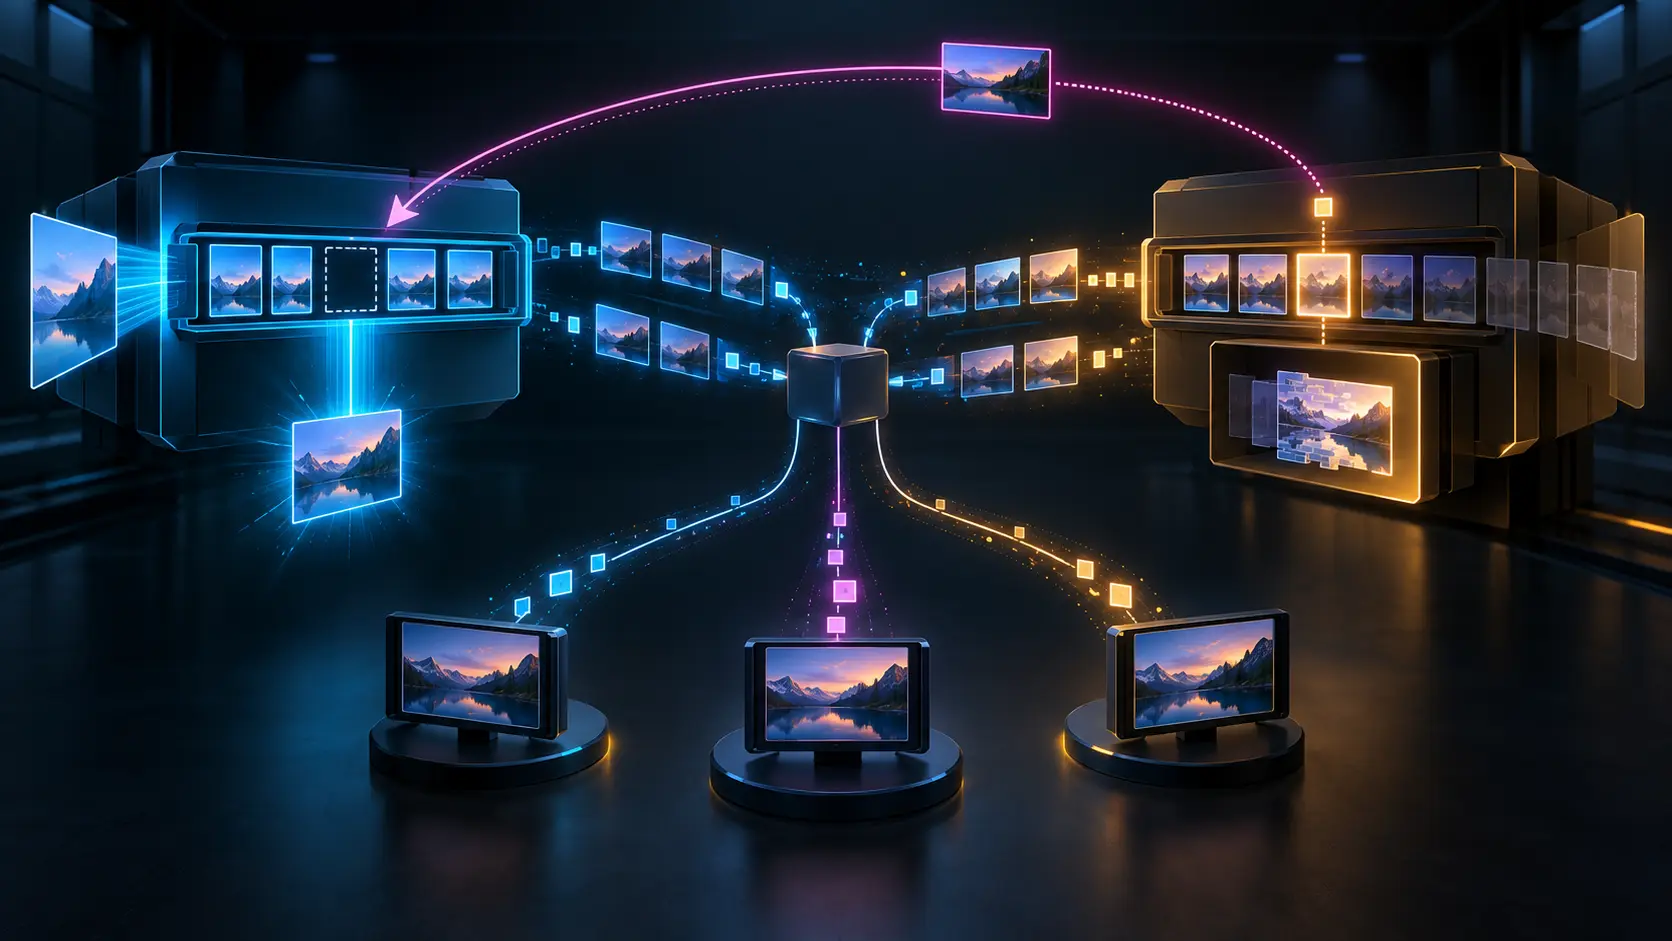
أرسل الـSFU إقراراً واحداً إلى المنبع، لكن من كان ضمن «الجميع»؟
قد يعيد وسيط الفيديو كتابة معرّفات الإطارات ويجمع حالات مستقبلين كثيرين في إقرار صاعد واحد. لا تصبح الإشارة دليلاً على الجمهور كله ما لم يبقَ مقام التجميع، وسلسلة الترجمة، وحالة كل ساق قابلة للتدقيق.
IETF
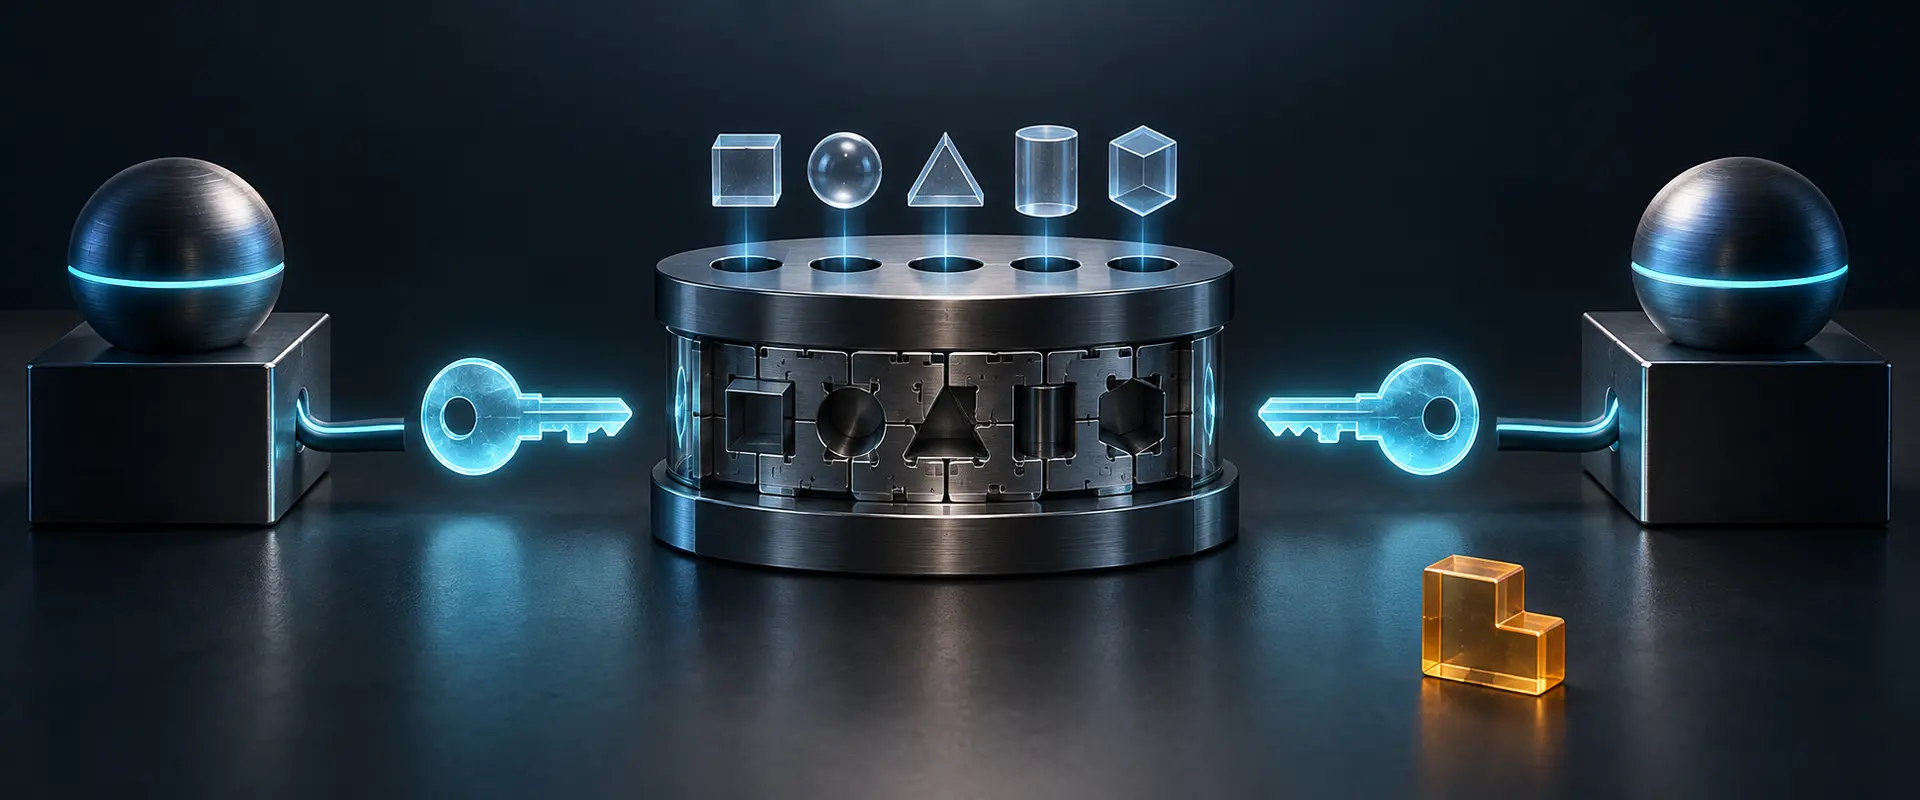
في TCP-AO لا يكفي أن يحمل الطرفان اسم KMAC نفسه
قد تتطابق خانة الخوارزمية في إعدادات موجّهين وتختلف مفاتيح المرور التي يحسبانها. تحدد النسخة الثامنة من مسودة TCPM أي صيغة من KMAC تقصدها عند اشتقاق مفتاح TCP-AO، فتجعل الادعاء بالتوافق قابلاً لفحص أدق من مجرد مقارنة الأسماء.

IETF
كشف جدول القاعدة متى يصبح المنع غائباً
لم يغيّر المهاجم قائمة التحكم في الوصول، ولم يحتج إلى كسر المصادقة. قرأ نافذة التفعيل، وانتظر الدقيقة التي خرجت فيها قاعدة التقييد من الخدمة. كان الجدول جزءاً من سلطة التنفيذ، لكن النظام عامله كبيانات وصفية عادية.

IETF
RadSec يرفض الرد المعيب ولا يقطع الاتصال دائماً
قد يصل رد RADIUS بعدما تنتهي مهلة طلبه ويُعاد استعمال معرّفه لطلب جديد. مسودة RADEXT تفصل بين إسقاط ذلك الرد وبين إصدار حكم على اتصال (D)TLS الذي حمله.

IETF
قال السجل «ثقب أسود»، فحوّل العرض إلى أمر إسقاط
الكلمة نفسها قد تصف اختفاء الحزم بصمت، وقد تسمّي إجراءً مقصوداً يطلب من الجيران إسقاطها. حين يهمل النظام هذا الفرق، تتحول ملاحظة ضيقة إلى سلطة تنفيذية، ويصبح العطل المحتمل انقطاعاً مؤكداً صنعته الأتمتة.

IETF
عاد نظام التدقيق فوجد الوتيرة الجديدة، لا سببها
بعد انقطاع جامع القياس عن اشتراك YANG-Push متكيّف، قد يعود ليجد تدفقاً أسرع بكثير مما تركه. يستطيع أن يعيد بعض بيانات القياس، لكنه لا يستطيع استعادة إشعار تبديل الفترة الذي يفسر لماذا تسارعت. المسودة تجعل الإشعار إلزامياً للمستقبل المتصل، وتستبعده عمداً من ذاكرة الإعادة.

IETF
بقي المستخدم داخل التطبيق، فدخل التطبيق نفسه في حدود الثقة
يمكن لنقطة Authorization Challenge في OAuth أن تُبقي تجربة الطرف الأول داخل التطبيق الأصلي. يقل الاحتكاك، لكن عرض المطالبات وجمع مواد المصادقة وتوجيه المخاطر تنتقل إلى عميل يحتاج مصدره ونسخته المثبتة وسلوكه إلى أدلة مستقلة.
IETF
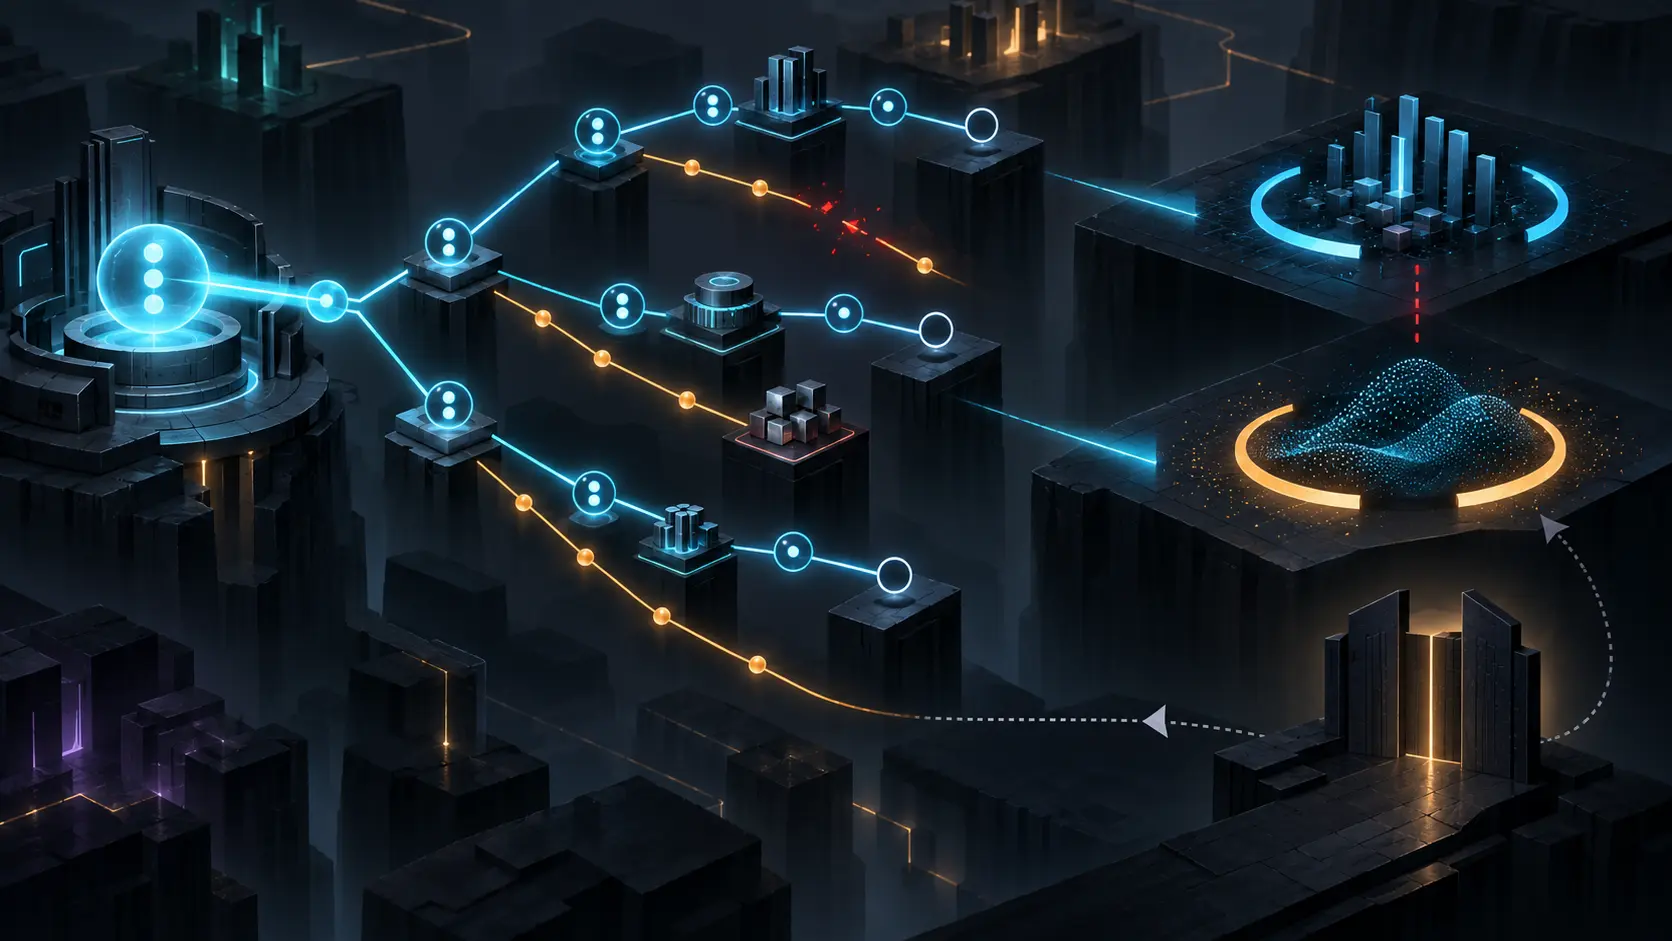
شُفّرت البيانات في الطريق، لكنها عولجت في المكان المحظور
نجح التشفير، ولم يتنصت أحد على النقل، ووصل عدّاد التفويض إلى الصفر. ومع ذلك خالفت السلسلة شرطها الأساسي حين أرسلت القياسات الخام إلى معالج بعيد. حماية الرحلة لا تمنح الوجهة حق استقبال البيانات.

IETF
قاعدة BGP قد تُفعّل قبل اكتمالها
لا يكفي أن تبدو سياسة التصدير صحيحة بعد انتهاء الصيانة. يوضح تعديل جديد في مسودة لمجموعة GROW أن أمر السماح قد يغيّر الإعلانات فعلياً بينما لا تزال بقية القاعدة قيد الإدخال.

IETF
تنتهي الشهادة عام 9999، لكن ربطها بالمستند قد يبقى بلا تحقق
صُممت شهادة التوقيع الواحد لترافق مستنداً واحداً ومفتاحاً خاصاً واحداً وعملية توقيع واحدة. يضيّق الامتداد المقترح نطاق الاستخدام، لكن نجاح التحقق المعتاد من التوقيع لا يثبت أن المدقق قارن المستند بالربط، ولا أن المفتاح أُتلف كما تؤكد سلطة التصديق.

IETF
بدا اسم النظير عاماً، ثم أعاد DNS توجيه الوكيل إلى شبكة داخلية
خريطة المعرفة ليست ملفاً ساكناً فحسب؛ إنها برنامج ضمني لإطلاق طلبات شبكة. يقترح `knowledge-linkset` اكتشافاً منظماً، لكنه يجعل التحقق من العنوان الفعلي عند كل اتصال شرطاً لا حاشية أمنية.

IETF
نجح التوقيع المركب، لكن الغلاف سمّى خوارزمية أخرى
تجمع Composite ML-DSA توقيعاً مقاوماً للحوسبة الكمية وآخر تقليدياً في نتيجة واحدة. ويكشف ملفها الخاص بـCMS أن النتيجة لا تصبح موثوقة حتى تتفق أسماء الخوارزميات والـprehash والبايتات الموقعة بدقة.
IETF
إخراج AH من OSPFv3 قرار جماعي على الوصلة
يقترح نص جديد تقليص خيارات التوثيق في OSPFv3. لكن نجاح الخطوة لا يُقاس بإزالة إعداد من موجّه واحد؛ بل باتفاق الجيران على ما يقبلونه من رزم، وبمعرفة ما إذا كانت الحماية تبقى قائمة أثناء الانتقال.
IETF
وُقّع الاختلاف، لكنه لم يمنح أحداً حق المنع
يقترح ملف تجريبي جديد ضمن SCITT سجلاً ثابتاً يقارن بين ما أعلنه موضوع ما وما استطاع طرف ثالث ملاحظته. قوة التصميم تكمن في الحد الذي يفرضه على نفسه: القياس يبقى دليلاً محدوداً ولا يتحول خفيةً إلى إذن أو عقوبة.
IETF
كان المرشح النهائي صحيحاً، ومع ذلك مرّ مسار أثناء التحديث
تنقل المراجعة 03 من مسودة لدى مجموعة GROW في IETF أمن BGP من سؤال «هل القواعد النهائية صحيحة؟» إلى سؤال أصعب: ماذا نفّذ الموجّه بين الحالة القديمة والحالة الجديدة؟ فالانتقال نفسه قد يمنح مساراً نافذة لم تكن موجودة في أي تصميم معتمد.

IETF
وجدت الأداة المعرّف، لكن بوابة المشغّل بقيت لمالكها
يقترح CORECONF-M2M أن تتحول نماذج YANG ومعرّفات SID إلى أدوات MCP تستطيع نماذج الذكاء الاصطناعي استخدامها مع أجهزة مقيدة. هذا يختصر الترجمة الخاصة بكل جهاز، لكنه لا يختصر سؤال السلطة: من يحق له إصدار الأمر، وماذا قبل الجهاز، وهل وقع الأثر المادي فعلاً؟
إلغاء قفل العضو
تحليلات الملف الشخصي المقيد
سجّل الدخول للاطلاع على الإحاطات الكاملة للملفات الشخصية وأقسام التحليل المتعمق.
إحاطة الدائرة الاستراتيجية
انضم لفتح الإحاطات الاستراتيجية بعد تسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةإحاطة تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات