
هيئة معايير مفتوحة ذات أثر عالمي في التنفيذ
الحوكمة / IETF
IETF
تغطي تحليلات IETF التطورات العامة التي تؤثر على البنية التحتية للإنترنت، وقرارات الحوكمة، وأسواق الاتصال، وتدفقات رأس المال الرقمي، والمخاطر التشغيلية. تربط الصفحة التقارير بالجهات ذات الصلة، والتعرض الإقليمي، وسياق السوق، وجودة الأدلة، والتبعيات التشغيلية، واستمرارية الخدمة، والمشتريات، والمنافسة، والامتثال، وتعرض العملاء، وأسئلة التخطيط الاستراتيجي، حتى يتمكن القراء من فهم سبب أهمية الموضوع بما يتجاوز عنوانًا…
عالميحوكمة البروتوكولاتمخاطر التشغيل البيني

عملية البروتوكول وشرعية المعايير.
الفجوة بين المواصفات والتنفيذ لدى الموردين والمشغلين.
عادةً ما تؤثر التحولات الكبرى في المعايير على الأنظمة خلال دورات تتجاوز 120 يومًا.
أحدث التغطيات
أبرز أخبار IETF
1,652 مقالًا

IETF
اقتراح Net4AI يفتح مساراً بحثياً لشبكات الذكاء الاصطناعي
تسعى مسودة الميثاق إلى جمع الأسئلة طويلة الأمد حول أحمال الذكاء الاصطناعي وبنية الإنترنت. وما زالت في بداية المراجعة الداخلية، بلا مراحل زمنية معلنة.

IETF
بدا الرقم سخياً، فصنع العميل موجة الإغراق بنفسه
قد تكون قيمة `r` الكبيرة إشارة صحيحة إلى حصة متاحة في لحظة بعينها، وقد تكون خطأ في الضبط أو قيمة عدّلها وسيط. في الحالات الثلاث لا تصبح أمراً بالتسريع. يبقى العميل مسؤولاً عن سقوفه المحلية وعن الأثر الذي يصنعه في الخدمة وما وراءها.

IETF
عرفت الحافة من أذن، ولم تعرف بعد ما إذا كانت الجلسة ستنجح
تمكنت عقدة الحافة من التحقق من الجهة التي أصدرت التفويض، وعرفت حدود المورد الذي سمحت به. لكن هذا النجاح لم يخبرها إن كانت الإشارة ستكتمل، أو إن كانت حزم الوسائط ستعبر المسار، أو إن كان التطبيق سيحقق النتيجة التي وُعد بها المستخدم.

IETF
قُبل التغيير في كل جهاز، لكن الشبكة لم تدخل الحالة نفسها
أعاد كل وكيل SNMP نجاحاً محلياً، إلا أن لحظات التفعيل تباعدت وظلت بعض الاعتماديات في الحالة القديمة. يوضح RFC 3512 أن تنسيق أجهزة متعددة هدف تطبيقي، لا ضمان ذري تمنحه استجابة البروتوكول.

IETF
بقي رابط الاستئناف صالحاً بعدما انتهت صلاحية القرار
يمكن لمورد رفع مؤقت أن يحتفظ بالبايتات ساعات بعد انقطاع الاتصال. لكن بقاء القدرة التقنية على الإضافة لا يعني أن هوية المستخدم أو حصته أو موافقته ما زالت تمنحه حق إتمام الفعل الأصلي.
IETF
شُفّر تقرير العنوان، ثم مُنح سلطة لم يحملها
ينقل QUIC ملاحظة العنوان داخل اتصال محمي، فيصعب على الطريق قراءتها أو تعديلها. لكن حماية الرسالة لا تجعل الطرف الذي كتبها مرجعاً محايداً للطوبولوجيا أو الإتاحة أو هوية الطرف العامة.
IETF
مرّ الحمل بسرعة لأنه لم يُختبر بوصفه تهديداً
حقق المسار رقماً عالياً عندما سمح بالمرور. ثم استُخدم الرقم دليلاً على الحماية، مع أن فعالية المنع كانت قياساً آخر ولم تدخل في الاستنتاج.

IETF
ترجمت البوابة عنواناً صحيحاً بجدول انتهت صلاحيته
كانت صيغة `h323:` سليمة، وكانت نتيجة الترجمة صالحة نحوياً أيضاً. لكن وظيفة الربط بين SIP وH.323 استخدمت جدولاً قديماً، فوصل الاسم إلى عنصر لم يعد مخولاً به.
IETF
نجح كل نطاق محلياً، ولم يملك أحد الدليل من طرف إلى طرف
يمكن لنطاقين أن يخصص كل منهما موارده بصورة صحيحة، ثم يفشل الوعد المركب عند الحد الفاصل بينهما. المشكلة ليست دائماً نقص السعة؛ قد تكون غياب الجهة التي تملك تجميع الإثبات.
IETF
أعاد الوسيط خطأ HTTP فظُن أنه قرار الخادم الأصلي
أنشأت خدمة ICAP رد خطأ أثناء تعديل الطلب، لكن السجل نسب الحالة إلى خادم الأصل. يوضح RFC 3507 أن شكل HTTP لا يكفي لإثبات مصدر القرار.

IETF
لم تحمِ مصادقة PPP القنوات المجاورة: RFC 3336
كان الاتصال الافتراضي الواحد قادراً على حمل أكثر من تدفق PPP. لذلك لم تكن مصادقة إحدى الجلسات حكماً أمنياً على الاتصال كله؛ وهذه هي الحدود التي تكشفها RFC 3336، الصادرة عام 2002.

IETF
وُجد توقيع صحيح قبل التجميع وبعده، واختفت المرحلة بينهما
لا تكشف سلسلة COSE وحدها عن الوسيط الذي لم يوقّع، لذلك قد تبدو رحلة البيانات متصلة بينما بقي التحويل الحاسم بلا دليل.

IETF
بدأ المحلل طلباً شبكياً لم يأذن به المرسل
وصلت وثيقة XML من خارج الشبكة، ثم حاول محللها جلب مرجع من موقع لا يستطيع المرسل بلوغه مباشرة. يوضح RFC 3470 أن التحليل قد يتحول إلى سلطة اتصال، لا إلى فحص بناء فقط.

IETF
بدا الحساب المجهول مثل كلمة المرور الخاطئة تماماً
تحمي الاستجابة المحاكية سجل الحسابات من الاستكشاف فقط عندما تتشابه الرسائل والتوقيت والتنبيهات والآثار الجانبية، لا عندما يتشابه ServerHello وحده.

IETF
حمت التعمية الترويسة وأسقطت سلطة الإصلاح الوسيط
لم يعد الجهاز الوسيط يرى حقول TCP التي اعتاد ضغطها أو ترشيحها أو إعادة بناء توقيتها. بقي المسار غير المتناظر كما هو، لكن «الإصلاح الشفاف» فقد سلطته. يوضح RFC 3449 أن حماية الترويسة ليست عطلاً في الشبكة، بل حدّاً معمارياً لما يجوز للوسيط أن يفعله.

IETF
المعرّف الفريد شرح الحجب وربط زيارتين بالشخص نفسه
قد يتحول رمز الحادثة الذي يقدمه محلل DNS إلى مقبض تتبع حين يستطيع مشغل قاعدة البيانات معرفة أي رمز عاد لاحقاً عبر الويب.

IETF
نجح العبور، لكن قرار السياسة بقي خارج السجل
أعاد العاكس عنواناً، وحافظت رسائل الإبقاء على الـmapping، ووصلت جلسة إلى هدفها. هذه ثلاثة أحداث مفيدة، لكنها لا تثبت أن الـfirewall أجاز المسار أو أن التطبيق قبله. هذا الفصل هو جوهر تحذير RFC 3424.
IETF
النمط الثابت أبقى الامتداد مفتوحاً وكشف هوية المحلل
استخدام قيم grease غير المخصصة بترتيب متوقع قد يختبر تحمّل DNS، لكنه يصنع بصمة تربط المنتج أو الإصدار عبر الشبكات.
IETF
البادئة القصيرة لا تختفي عند الخادم الموثوق
تقليل عدد بتات ECS يخفّض دقة الموقع، لكنه لا يجعل العميل مجهولاً ولا يحصر المعلومة في جهة واحدة؛ فالبادئة قد تصل إلى عدة خوادم موثوقة وإلى من يراقب الطريق.
IETF
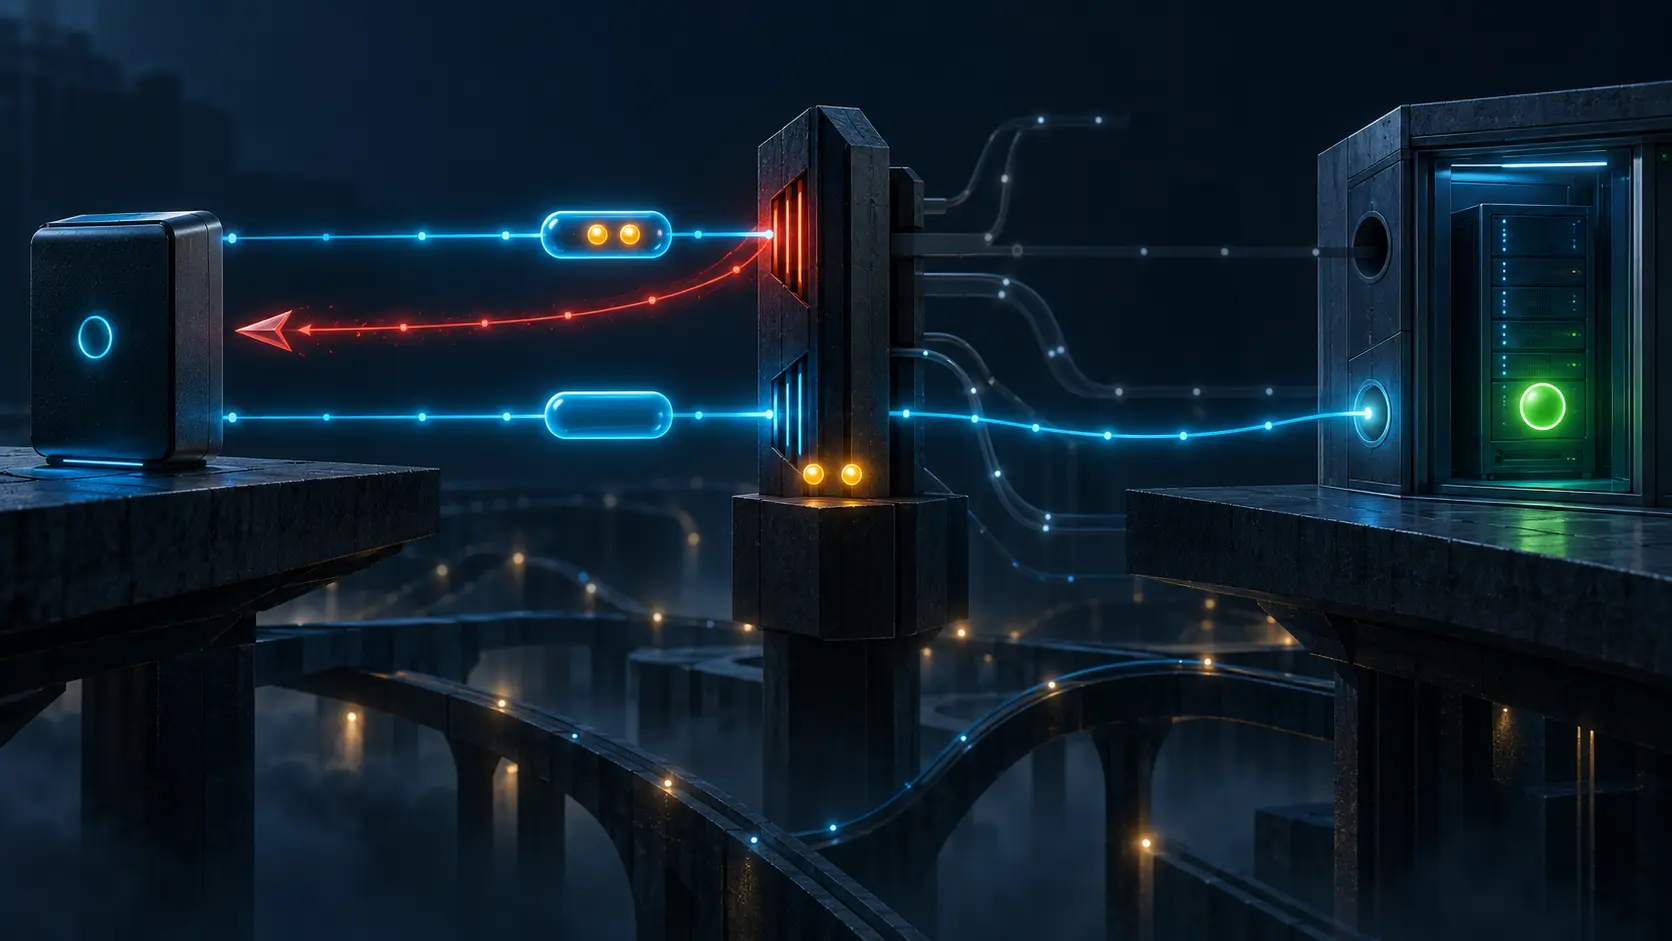
رفضت الشبكة الميزة، ثم جعلت الرفض يبدو صادراً من الخادم
وصل TCP RST إلى العميل، لكن السجل لم يثبت أن الخادم هو من أرسله. تكشف RFC 3360 كيف يستطيع جهاز وسيط أن يحوّل سياسة محلية أو عدم فهمه لبتّين جديدين إلى حكم يبدو كأنه صادر من الطرف البعيد.
إلغاء قفل العضو
تحليلات الملف الشخصي المقيد
سجّل الدخول للاطلاع على الإحاطات الكاملة للملفات الشخصية وأقسام التحليل المتعمق.
إحاطة الدائرة الاستراتيجية
انضم لفتح الإحاطات الاستراتيجية بعد تسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةإحاطة تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات