
الخلاصة
- تضيف المراجعة 15 من مسودة UCL في OPSAWG جدولاً فعّالاً إلى ACE، إلى جانب مجموعات نقاط النهاية ومطابقة Group ID وسمّة RADIUS المسماة User-Access-Group-ID.
- تنبّه اعتبارات الأمان إلى أن تعديل الجدول قد يسبب انقطاع الخدمة، وأن قراءته قد تكشف متى تُطبّق القواعد وتساعد مهاجماً على اختيار توقيته. لذلك فسلامة الجدول وسريته وإثبات تفعيله حدود مستقلة.
كان فريق العمليات قد صمم نافذة قصيرة تسمح لمجموعة صيانة بالدخول إلى نظام إداري. خارج النافذة، تتولى ACE أخرى المنع. لم تكن المشكلة في Group ID ولا في تعريف القاعدتين. كانت واجهة مراقبة واسعة الصلاحيات تعرض وقت بدء السماح ونهايته لكل من يستطيع قراءة لوحة الشبكة.
راقب المهاجم النمط. اختار اللحظة التي تنتهي فيها قاعدة منع إضافية قبل أن تبدأ قاعدة بديلة على أحد نقاط الإنفاذ. لم يحتج إلى تغيير التكوين. كان يكفي أن يعرف متى تتبدل الحقيقة التنفيذية.
هذه الحادثة الافتراضية ليست استنتاجاً بعيداً عن النص. فمسودة A YANG Data Model and RADIUS Extension for Policy-Based Network Access Control تقول صراحة إن القراءة غير المصرح بها لـ effective-schedule قد تكشف متى تُطبّق قواعد التحكم وتتيح صياغة هجوم أفضل. كما تقول إن الكتابة غير المصرح بها قد تغيّر الجدول وتؤدي إلى اضطراب أو عدم توفر.
المراجعة 15 وثيقة عمل نشطة في OPSAWG، تستهدف Proposed Standard. تظهر في Datatracker وقد قُدمت إلى IESG ودخلت قائمة RFC Editor، وحالتها هناك المراجعة النهائية. أنهت IANA مراجعتها مع إجراءات مطلوبة. تاريخ المراجعة 2 أبريل 2026، وتنتهي في 4 أكتوبر. لا تحمل رقماً كـ RFC بعد، ولا تمثل بحد ذاتها تنفيذاً أو قياساً ميدانياً.
الوقت ليس زينة حول ACL
يوسّع نموذج ietf-ucl-acl نموذج ACL في RFC 8519. يستطيع ACE أن يحمل جدولاً من نوع فترة أو تكرار يعيد استخدام RFC 9922. وإذا لم يُضبط الجدول، تُطبق القاعدة فوراً ودائماً.
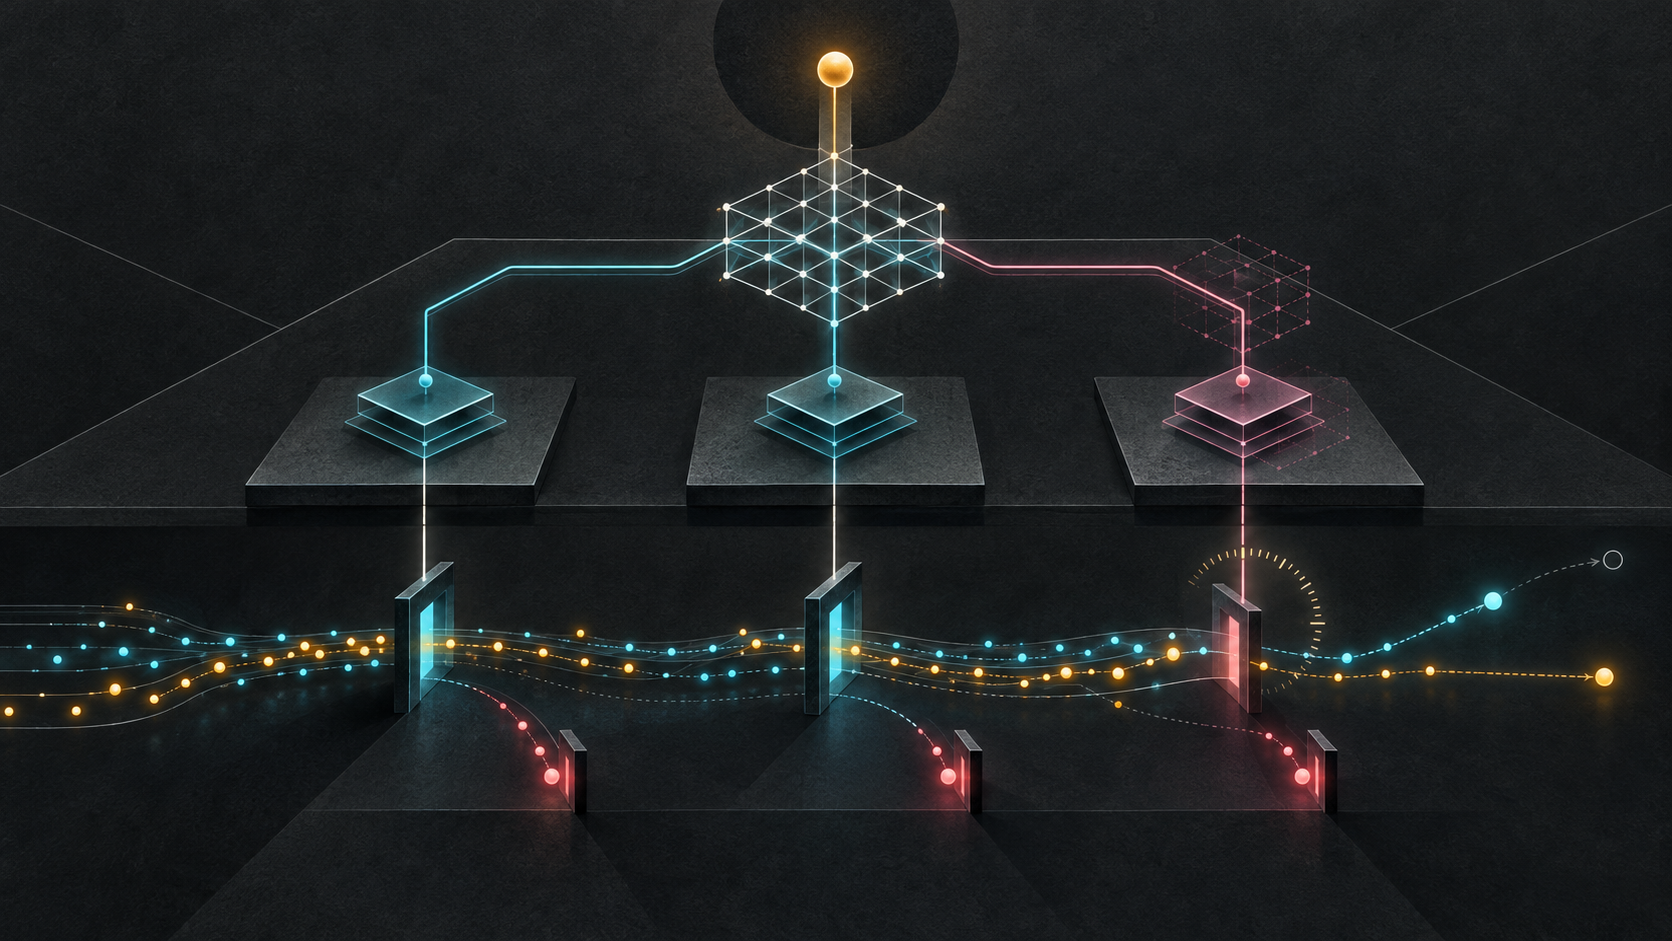
هذه الإضافة تجعل الزمن جزءاً من محمول القرار. قد يبقى المستخدم في المجموعة نفسها، وتبقى ACL بالنسخة نفسها، بينما تتغير النتيجة لأن اللحظة خرجت من الفترة أو دخلت فيها. السجل الذي يحفظ Group ID ومحتوى القاعدة فقط لا يستطيع إعادة بناء القرار عند حافة الزمن.
التكرار يعني أكثر من وقت بداية ونهاية. هناك منطقة زمنية، وأيام استثناء، ومدد، وقواعد أسبوع أو شهر، ومصدر ساعة في كل جهاز. ويمكن أن يكون النص المخزن متطابقاً بينما تختلف لحظة التفعيل بسبب انحراف الساعة أو قاعدة منطقة زمنية قديمة أو تأخير الالتزام بالتكوين.
إثبات أن الجهاز قبل التكوين لا يثبت أن الفرع الزمني أصبح فعّالاً. القراءة اللاحقة تثبت ما هو مخزن، لا ما حكم الحزمة بالضرورة. يلزم إيصال تفعيل يتضمن نسخة الجدول، والمنطقة، وحالة الساعة، واللحظة التي أعلن فيها PEP الانتقال.
وفي المقابل، لا ينبغي توسيع كشف هذه المعلومات بلا ضرورة. يمكن لنظام التدقيق أن يحتفظ داخلياً بالتفاصيل والهاش والسلطة والتفعيل، ثم يقدم إلى جمهور أوسع دليلاً مختصراً على اكتمال الفحص من دون نشر نافذة تشغيل حساسة.
Group ID يختصر النية ولا يختصر سلسلة التنفيذ
تعالج المسودة مشكلة عملية: العناوين ليست هويات مستقرة دائماً. الحركة، وعناوين IPv6 المؤقتة، وNAPT، وانتقال التطبيقات بين الأجهزة والحاويات تجعل سياسة تعتمد على IP والمنفذ وحدهما سريعة التقادم.
يمكن لـ Group ID أن يمثل مستخدمين أو أجهزة أو تطبيقات. ويستطيع المتحكم أن يحافظ على سياسات المجموعة وعلى الخريطة من المجموعة إلى سمات الحزمة، وأن يعمل كنقطة قرار ويدفع السياسة إلى نقاط الإنفاذ ذات الصلة. وقد توجد عدة نقاط إنفاذ في الشبكة.
تعرض المسودة خيارين. في الأول، يترجم المتحكم Group ID ديناميكياً إلى حقول IP أو النقل، مثل الخماسية، ثم يرسل ACL تقليدية. في الثاني، يفهم PEP المجموعة ويصنف الحزم محلياً. قد يتطلب الخيار الثاني دعماً عتادياً أو برمجياً خاصاً وقد يؤثر في أداء التمرير.
لا يلغي أي خيار الحاجة إلى الخريطة. تقول المسودة إن وسم الحزمة لا يلزم أن يطابق سلسلة Group ID تماماً، وإن كيفية الربط بين السلسلة والوسم أو حقل الرأس خارج نطاقها. يرد GBP في RFC 9638 مثالاً، لا قاموساً عالمياً.
وهكذا يمكن لقاعدة زمنية صحيحة أن تعمل على خريطة قديمة، أو لخريطة صحيحة أن تصطدم بجدول لم يتفعّل. يجب ربط نسخة الخريطة ونسخة ACL ونسخة الجدول في إيصال واحد لكل PEP.
القراءة سلطة أيضاً
تركز نماذج الأمان كثيراً على من يستطيع الكتابة. وهذا ضروري: تغيير قائمة مجموعات نقاط النهاية قد يصنع مجموعة غير موجودة أو يحذف مجموعة حقيقية؛ تغيير مطابقة المجموعة في ACE قد يسمح بما ينبغي منعه أو يمنع ما ينبغي السماح به.
لكن قراءة بنية التحكم ليست محايدة دائماً. جدول القواعد يكشف إيقاع المؤسسة: وقت الصيانة، المناوبات، فترات الاستثناء وربما لحظات انخفاض الحماية. كما يمكن لخريطة المجموعات أن تكشف بنية وظيفية أو أسماء أدوار حساسة.
يشير النص إلى ضرورة استخدام طبقة نقل آمنة ومصادقة متبادلة مع بروتوكولات إدارة YANG مثل NETCONF وRESTCONF، وإلى NACM لتقييد العمليات والمحتوى. ينبغي تطبيق القيد على القراءة كما يُطبق على الكتابة، مع الفصل بين مشغّل يحتاج التفاصيل ومدقق يحتاج إثباتاً وإدارة تحتاج مؤشرات مجمعة.
الشفافية الجيدة لا تعني عرض كل عنصر تحكم لكل شخص. تعني القدرة على إسناد من قرأ، ومن غيّر، وأي نسخة كانت فعالة، ومن دون تسريب يساعد على الالتفاف.
RADIUS يضيف زمن الجلسة إلى زمن القاعدة
تعرف المسودة User-Access-Group-ID لسيناريوهات المستخدم التي تبدأ بالمصادقة. يمكن أن تظهر السمة في Access-Accept، حيث ترتبط بتطبيق التحكم بعد نجاح المصادقة. ويمكن أن تظهر في Access-Request كتلميح أو تفضيل فقط، ولا يجب على الخادم احترامها.
إذا حذف خط معالجة الأحداث نوع الحزمة، يمكن لتفضيل قدمه العميل أن يتحول إلى قرار منسوب إلى الخادم. لذلك يجب حفظ المصدر والاتجاه ونوع الرسالة وربط الطلب بالاستجابة.
يمكن أن تظهر عدة نسخ في Access-Accept، ما يعني أن المستخدم عضو في مجموعات كثيرة. لكن الجملة لا تضع قاعدة عالمية لحل تعارض ACL. قد تسمح مجموعة أثناء نافذة وتمنع أخرى دائماً. والنتيجة تعتمد على الترتيب والأولوية والجدول الفعّال عند PEP.
يمكن أن تظهر السمة في CoA-Request أيضاً. هنا يتغير زمن العضوية خلال جلسة قائمة. يصبح لدينا خطان زمنيان: متى غير خادم AAA القرار، ومتى فعّل كل PEP ACL والجدول الناتجين. النجاح الأول لا يلغي فترة التقارب الجزئي.
وفي Accounting-Request يمكن لـ NAS أن يقر بأنه تلقى السمة وأنه يطبق السياسة. هذا دليل مفيد من متحدث معلوم. لكنه لا يشهد على ساعة جدار ناري آخر أو على جدول بوابة خدمة أو على نتيجة التطبيق بعد مغادرة الحزمة للـ NAS.
تعدد PEP يجعل الحالة متجهة لا قيمة واحدة
تعترف البنية بإمكان وجود عدة نقاط إنفاذ. قد تمر الحزمة عبر NAS وجدار ناري ونسيج شبكي وبوابة تطبيق. كل نقطة لها قدرة وصف انتظار وساعة وحالة فشل مختلفة.
ينبغي أن يحدد المتحكم مجموعة PEP المطلوبة ويمنحها نسخة. فإذا غابت بوابة جديدة عن الجرد، فلن تظهر كتوزيع فاشل لأنها لم تكن هدفاً في نظر النظام. اكتمال قائمة الأهداف جزء من الإثبات.
ولكل PEP حالات منفصلة: أُرسل، تحقق، ثُبت، جُدول، فُعل، وقُرئ ثانية. في السياسة الزمنية، جُدول ليس فعّال. وفي السياسة المتكررة، نجاح دورة واحدة لا يثبت الدورة التالية.
يمكن للمؤسسة أن تشترط اكتمال الجميع في سياسة عالية الأثر، أو تستخدم نصاباً في سياسة أقل خطراً. لا تفرض المسودة قراراً واحداً، ولا ينبغي للمقال أن يخترعه. المطلوب أن تكون القاعدة معلنة وألا يتكلم أول نجاح باسم المجموعة كلها.
كما يجب أن تكون سياسة الفشل صريحة. هل يُغلق الوصول إذا تعذر فحص الساعة؟ هل تبقى النسخة السابقة؟ هل يُحمى هدف حساس افتراضياً؟ الحالة المجهولة ليست إذناً ضمنياً.
الحزمة لها توقيتها وشهادتها
عداد المطابقة قد يثبت أن بعض الحزم قابلت قاعدة. لكن العداد التراكمي يحتاج نقطة بداية معروفة، وإلا فقد تكون الزيادة من قبل النسخة الجديدة. وعينة الحزمة تحتاج مساراً ونقطة مراقبة، وإلا ربما مرت عبر PEP آخر.
اختبار إيجابي أثناء النافذة يثبت مساراً مسموحاً. اختبار سلبي بعدها يبحث عن بقاء الوصول. مسبار خدمة يثبت استجابة تطبيقية، لا مجرد اجتياز مرشح. لا يثبت أي اختبار وحده جميع المسارات، لكن مجموعة اختبارات معلنة تحدد نطاق الاستنتاج.
يمكن لتقرير صادق أن يقول: أربعة PEP مطلوبة؛ ثلاثة فعّلت الجدول في حدود ثانية؛ الرابعة تأخرت 97 ثانية بسبب عدم صحة الساعة؛ مر اختبار سلبي على ذلك المسار خلال التأخير؛ وبعد الإصلاح رفضت المسارات المختبرة. هذه معرفة تشغيلية، لا مجرد وصف للتكوين.
ينبغي أيضاً حماية بيانات الاختبار نفسها. عناوين canary ومساراته ونوافذه قد تكون حساسة. الاحتفاظ المقيد والتجميع أفضل من نشر وصف يسمح بتكرار التجاوز.
صفر خطأ YANG لا يعني صفر فجوة زمنية
يسجل Datatracker للمراجعة 15 صفراً من أخطاء وتحذيرات YANG. هذا دليل جيد على الفحص الشكلي للنموذج. لا يقيس انحراف الساعات أو توافق تفسير التكرار أو سرعة تنشيط القواعد بين الموردين.
الفرق من المراجعة 14 إلى 15 تحريري في معظمه: تاريخ وانتهاء، تحسين لغة، توسيع NVO3، وتحديث إرشادات YANG إلى RFC 9907. لم تُضف دراسة نشر أو قياس أداء. يجب ألا نستخدم قرب الوثيقة من RFC Editor لإسناد نتيجة لم تختبرها.
كما تنبه المسودة إلى أن بعض الأجهزة قد لا تملك قدرة مدمجة على مطابقة المجموعة، وقد تحتاج إلى تحديث عتاد أو برمجيات. ينبغي تسجيل قدرة كل PEP وما إذا تلقى قاعدة مجموعة أصلية أم ACL موسعة إلى حقول تقليدية.
إذا استخدمت الشبكة النمطين معاً، تختلف مخاطر الزمن: جهاز المجموعة يقيّم الجدول والتصنيف محلياً، بينما جهاز ACL التقليدية يعتمد على وقت إعادة حساب الخماسية ودفعها. علامة نجاح واحدة لا تصف الاثنين.
الإيصال الأدنى يحمي المعنى من التسطيح
يبدأ الإيصال بالهوية والجلسة والسلطة التي قررت المجموعة، ويفصل تلميح Access-Request عن مجموعات Access-Accept. ويحفظ انتقال CoA بدلاً من استبدال القيمة القديمة بلا تاريخ.
ثم يحفظ خريطة Group ID: المصدر والنسخة والحقول أو الوسم والصلاحية ومحفز التغيير. وبعدها ACL: النسخة، الفعل، الترتيب، حل التعارض، الجدول والمنطقة والاستثناءات.
ثم تأتي مجموعة PEP وقدراتها، ولكل نقطة: التحقق والتثبيت والجدولة والتفعيل وحالة الساعة والقراءة اللاحقة. وأخيراً ملاحظات الحزم والخدمة مع الوقت والمسار ونطاق عدم اليقين.
مبدأ Minimum Initial Specification لدى Heng Lu مناسب هنا: توحيد الحد الأدنى الذي يجعل الانتقال قابلاً للفحص، وترك اختيار المتحكم والوسم وسياسة الفشل محلياً. لا حاجة إلى بنية عالمية واحدة كي نمنع enforced من إخفاء الزمن.
أما طبقات الواقع فتفصل الرمز عن النتيجة. Group ID والجدول بيانات تحكم؛ القاعدة الفعالة حالة تنفيذ؛ مرور الحزمة أو رفضها حقيقة مراقبة. لا تنتقل صحة طبقة إلى التالية بمجرد تشابه الاسم.
وتفرض أولوية running code اختبارات عند حدود الزمن: تغير منطقة، يوم استثناء، انحراف ساعة، إعادة تشغيل متحكم، انتقال مستخدم، وانقطاع PEP. النظام الآمن قد يكتشف فشلاً، لكنه لا يمحو الفشل ليحافظ على لوحة خضراء.
في القصة الافتتاحية، عرف المهاجم متى تغيب الحماية لأن المؤسسة كشفت جدولاً يعامل كزينة. التصميم الصحيح يعترف بأن زمن القاعدة جزء من سطح التحكم: يحتاج إلى سلطة قراءة، وسلامة كتابة، وإثبات تفعيل، وشهادة من الحزمة نفسها.
Sources
- https://datatracker.ietf.org/doc/draft-ietf-opsawg-ucl-acl/
- https://datatracker.ietf.org/doc/draft-ietf-opsawg-ucl-acl/history/
- https://datatracker.ietf.org/api/v1/doc/document/draft-ietf-opsawg-ucl-acl/
- https://datatracker.ietf.org/doc/draft-ietf-opsawg-ucl-acl/references/
- https://datatracker.ietf.org/doc/draft-ietf-opsawg-ucl-acl/referencedby/
- https://www.ietf.org/archive/id/draft-ietf-opsawg-ucl-acl-15.txt
- https://www.ietf.org/archive/id/draft-ietf-opsawg-ucl-acl-15.html
- https://www.ietf.org/archive/id/draft-ietf-opsawg-ucl-acl-15.xml
- https://www.ietf.org/archive/id/draft-ietf-opsawg-ucl-acl-14.txt
- https://datatracker.ietf.org/wg/opsawg/about/
- https://www.rfc-editor.org/rfc/rfc8519.html
- https://www.rfc-editor.org/rfc/rfc9922.html
- https://www.rfc-editor.org/rfc/rfc2865.html
- https://www.rfc-editor.org/rfc/rfc2866.html
- https://www.rfc-editor.org/rfc/rfc5176.html
- https://www.rfc-editor.org/rfc/rfc6929.html
- https://www.rfc-editor.org/rfc/rfc8044.html
- https://www.rfc-editor.org/rfc/rfc9899.html
- https://www.rfc-editor.org/rfc/rfc3198.html
- https://www.rfc-editor.org/rfc/rfc8341.html
- https://www.rfc-editor.org/rfc/rfc6241.html
- https://www.rfc-editor.org/rfc/rfc8040.html
- https://www.rfc-editor.org/rfc/rfc6614.html
- https://datatracker.ietf.org/doc/draft-ietf-radext-deprecating-radius/
- https://datatracker.ietf.org/doc/draft-ietf-radext-radiusdtls-bis/
- https://www.rfc-editor.org/rfc/rfc9638.html
- https://www.rfc-editor.org/rfc/rfc9797.html
- https://www.rfc-editor.org/rfc/rfc9907.html
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات