
الموضوع
أتمتة الأمان
ضمن جانب الموضوع، تربط تحليلات موضوع أتمتة الأمان المقالات التي تشترك في موضوع معين أو تركيز إشارة أو موضوع مراقبة. تقدم الصفحة للقراء مسارًا أكثر ثراءً عبر التقارير ذات الصلة، وأدلة المصادر، والفاعلين في السوق، وتأثيرات البنية التحتية، مع سياق كافٍ لفهم أهمية الموضوع عبر تحركات الشركات، وقرارات الحوكمة، والتعرض الإقليمي، والمخاطر التشغيلية. يمكن للقراء مقارنة الإشارات المتكررة، والمنظمات المتأثرة، والأدلة العامة، وسياق السوق، واستمرارية الخدمة، والمشتريات، والمنافسة، والامتثال، وأسئلة التخطيط الاستراتيجي الكامنة وراء الموضوع بدلاً من التوقف عند قائمة رقيقة من المقالات المطابقة. يشرح ما يغطيه الموضوع، وما هي الجهات الفاعلة في البنية التحتية أو السياسات المعنية، وما الأدلة التي تدعم التغطية، ولماذا قد يكون الموضوع مهمًا للمشغلين والعملاء والمستثمرين والقراء المهتمين بالسياسات.
تاريخ
لم يكن الاتصال محادثة واحدة: RFC 3080
في BEEP قد يكون الاتصال سليماً من غير أن تبدأ أي محادثة تطبيقية. خصصت RFC 3080 القناة صفر لإدارة الجلسة: إعلان الملفات التعريفية، وفتح القنوات، وإغلاقها. أما معنى القناة فلم يظهر إلا بعد قبول ملف تعريفي بعينه. الطريق والقدرة والقناة والرد والأثر كانت سجلات مختلفة.

IETF
وافق الرابط على النوم، لكن ذلك لم يجعل اختفاءه آمناً
تقترح مسودة جديدة في IETF تنسيق خفض طاقة مورد هندسة مرور قليل الاستخدام بين طرفيه. أهم ما فيها ليس وعد التوفير، بل الفصل بين اتفاق البروتوكول والفعل المادي وإثبات القدرة على الاستيقاظ واستعادة التمرير.

تاريخ
لم يشفّر المفتاح الرئيسي أي حزمة: RFC 3079
منحت RFC 3079 قيمةً اسم «المفتاح الرئيسي»، ثم منعتها من ملامسة حركة البيانات مباشرة. كان عليها أن تمر بفرعين يحددهما دور الطرف واتجاه الحركة، وأن تنتج مفتاحين عابرين منفصلين للإرسال والاستقبال. وهكذا لم تعد قابلية التشغيل البيني مسألة حساب صحيح فقط، بل مسألة نسب صحيح للحساب.

ملف القضية
وُقّع التقرير قبل أن يبدأ الكود عمله
قد تصل أقوى وثيقة مشفّرة إلى أدق إجابة ممكنة: الاستدعاء على وشك أن يحدث، لكن نتيجته لم توجد بعد. في تقرير SUIT، لا تعني `invoke-pending` فشلاً ولا نجاحاً مبكراً؛ إنها الحد الزمني الذي لا يجوز للتوقيع أن يتجاوزه.

IETF
خيار المراقبة الذي يمحو المشهد
لا يكشف صمت تدفق BMP ما إذا كانت حالة BGP مستقرة أم أن المراقبة أُوقفت. تحاول مسودة جديدة إزالة هذا الالتباس، لكن إشعار Disable لا يكتفي بوصف الحالة: فهو يطلب من المُجمِّع أن يحذف فوراً مشهد RIB محدد النطاق.
تاريخ
اكتشف العدّاد الحزمة المفقودة، لكنه لم يستطع فك التالية: RFC 3078
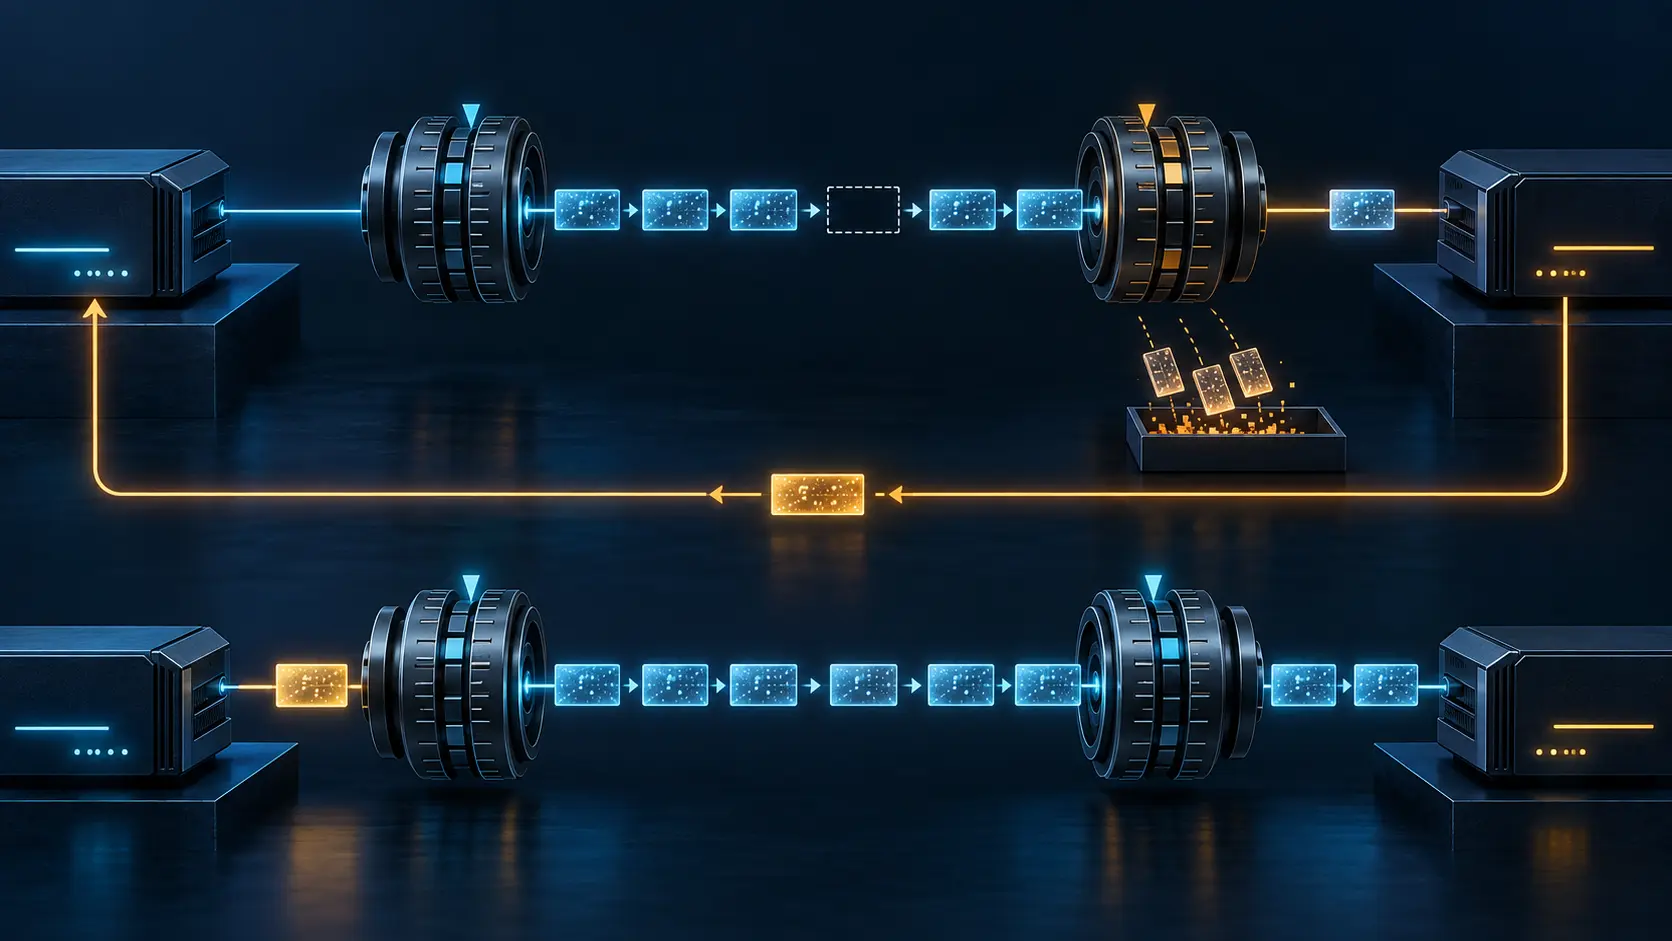
كان عدّاد الاتساق في MPPE يكشف أن تسلسل الحزم قفز. لكن هذا الاكتشاف لم يجعل الحزمة الجديدة قابلة للاستخدام في النمط ذي الحالة؛ كان على المستقبل إسقاطها، وإرسال CCP Reset-Request في الاتجاه المعاكس، ثم انتظار حد جديد يضع عليه المرسل علامة FLUSHED. كان الكشف دليلاً على العطل، لا…

IETF
نجح التغيير، لكن أثره بدأ من جديد
حين يُعامَل معرّف التتبّع كأنه سجلّ الحقيقة وسند السلطة معاً، يصبح انقطاعه حكماً خاطئاً على الواقع. مسودتا NETCONF وRESTCONF تضعان حداً أدق: قد ينجح طلب الإدارة حتى عندما لا يمكن مواصلة سياق التتبّع الوارد.

IETF
أُوصي بترك الآلية القديمة، لكن الوصلة لم تكن قد انتقلت
يمكن لمسودة معيارية أن تغيّر الاتجاه المستقبلي لبروتوكول، لكنها لا تغيّر الحزمة التي يقبلها موجّه عامل الليلة. تكشف أول مسودة تقترح إهمال AH في مصادقة OSPFv3 هذه الفجوة: إذا لم تعبر جميع أجهزة الوصلة حدّ المصادقة بالترتيب الصحيح، تصبح المجاورة نفسها اختبار الهجرة.

تاريخ
لم تُصبح البايتات في صيغة معيارية إلا بعد أن غيّر المحلّل المستند: RFC 3076
لم تكن Canonical XML نسخة جنائية من الملف الذي وصل. فقبل ترتيب سمة واحدة، كان معالج XML قد وحّد نهايات الأسطر وقيم السمات، ووسّع الكيانات، وحوّل CDATA إلى محارف، وبنى مجموعة عقد XPath. بدأت قابلية التكرار بعد هذه القرارات لا قبلها.
تاريخ
تحقّق التوقيع من ناتج التحويل، لا من المستند الذي رأيته: RFC 3075
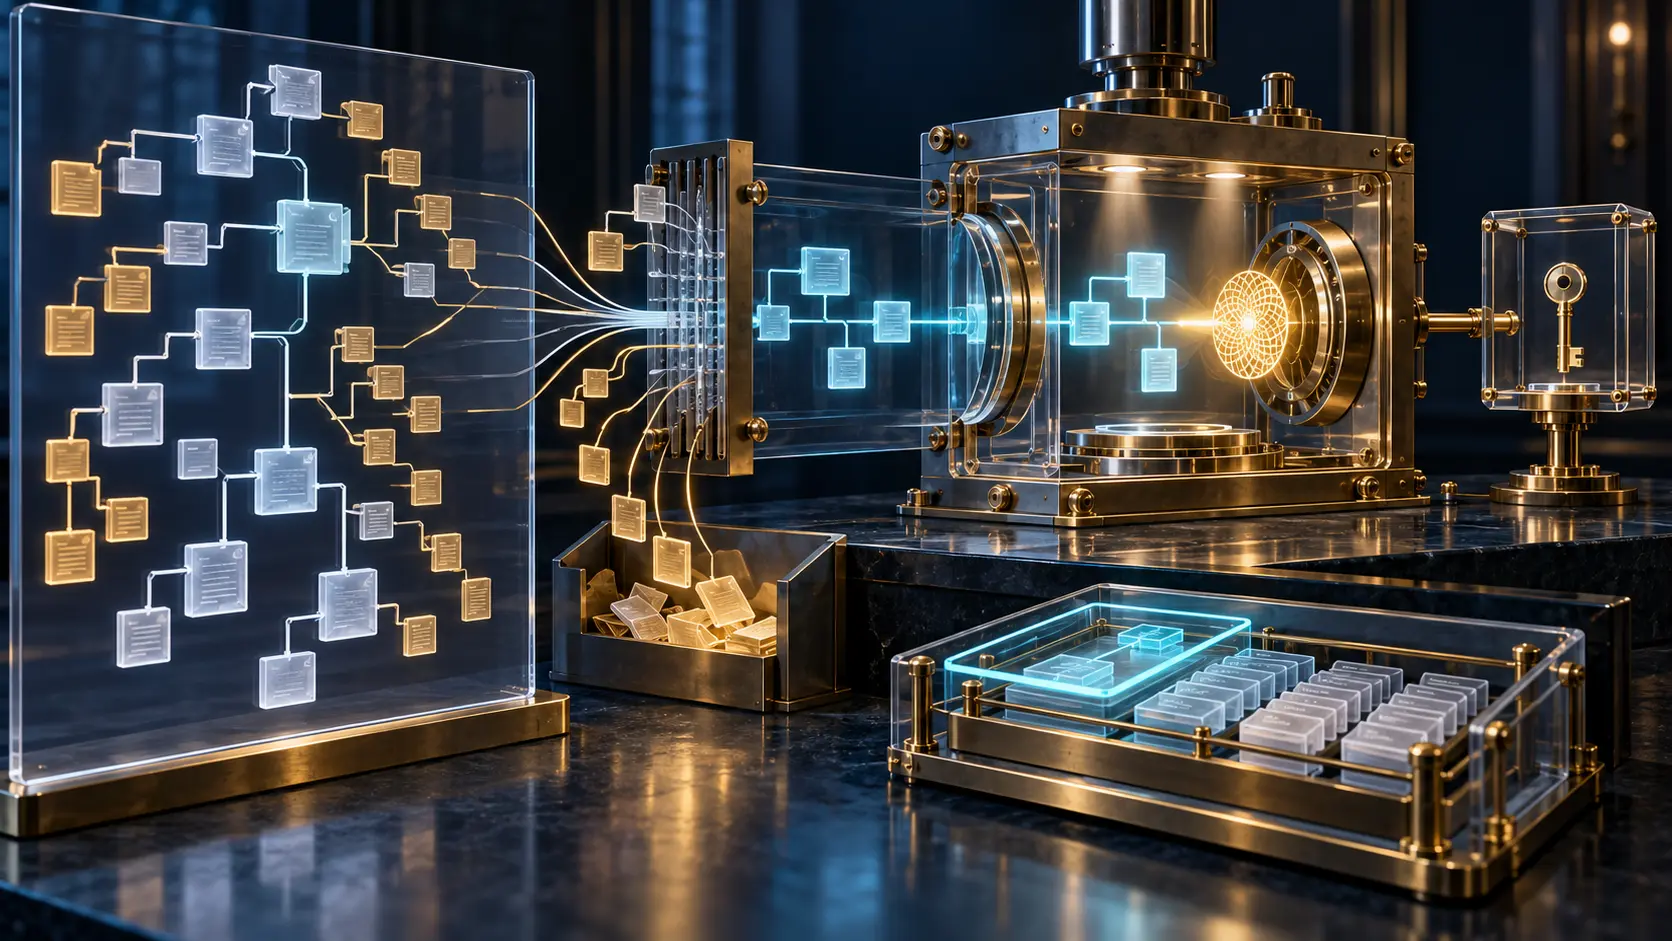
لم يكن ظهور نتيجة «صحيحة» يعني أن كل ما في الصفحة قد دخل الحساب. في RFC 3075 كان المسار أدق: يختار `Reference` مورداً، وتعيد `Transforms` تشكيله، ويثبت الملخص الناتج داخل `SignedInfo`، ثم تُفحص قيمة التوقيع. أما المشهد المعروض والثقة بالمفتاح وقرار التطبيق فلكل منها إثبات آخر.
IETF
سلامة وكيل RadSec لم تثبت توافر نطاق المصادقة الخلفي
وصل الرد على فحص الصحة في موعده، وبقيت جلسة TLS قائمة، ولم يتغير مفتاح هوية الطرف المقابل. مع ذلك، لم يحصل مستخدمو نطاق واحد على قرار قبول أو رفض. لم تكن لوحة المراقبة كاذبة؛ بل كانت تجيب عن صحة الباب الأول بينما يقع التعطل خلفه.

تاريخ
عيّنت التجزئة الخادم، لكنها لم تثبت أنه جاهز: RFC 3074
أتاحت RFC 3074 لخوادم DHCP المتعاونة أن تحسب من ينبغي أن يجيب من دون تفاوض على كل طلب. ولم تكن النتيجة نفسها تخبر إن كان الخادم المختار متاحاً أو يملك عنواناً مناسباً أو أكمل إعداد العميل.

IETF
أخفى التجميع هوية التدفق، وأخفى معه دليل الإسناد
حمت سياسة الخصوصية المستخدمين عبر تجميع سجلات ECN وإزالة المفاتيح الدقيقة. ثم حاولت لوحة التشغيل أن تربط زيادة CE بخدمة L4S بعينها. القراران مشروعان كلٌ على حدة، لكن الجمع بينهما أزال الوصلة التي كانت ستثبت أن الحزم المعلَّمة تنتمي فعلاً إلى تلك الفئة.
IETF
وعد الـVoucher بإصدار آخر، لكن التجديد لم يحدث بعد
يصف مشروع ANIMA الحالي `last-renewal-date` بأنه توقّع معلوماتي من MASA، لا تمديداً للصلاحية. وتوضح المراجعة 36 ما يبقى بعد هذا التاريخ: RVR جديدة، وسيطرة راهنة على مفتاح النطاق، وحالة الشهادة، والسياسة، ثم إصدار بديل يقبله الـPledge.

IETF
حجزت المسودة رقمين، ولم تُنهِ التوافق القديم
يُبقي مشروع HPKE البديل نمطي Base وPSK، ويحوّل القيمتين اللتين استخدمهما RFC 9180 لـ Auth وAuthPSK إلى قيم محجوزة. هذه حدود واضحة للنص الجديد، لكنها ليست شهادة بأن التطبيقات والملفات والشركاء تخلّوا عن السلوك القديم.

IETF
الجسر صحيح، لكن الحلقة ما زالت قادرة على إغراق الشبكة
قد يعمل نفقا CONNECT-ETHERNET كلٌ منهما كما صُمم، ثم يصنع ربطهما بنطاقي بث حلقة تضاعف الإطارات حتى تستنزف السعة. نجاح HTTP يثبت الرابط المقلَّد؛ ولا يثبت أن الطوبولوجيا آمنة، أو أن عنوان المصدر مأذون، أو أن الإطار وصل إلى وجهته.

IETF
أنتج المُصدِّر 128 بايتاً، لكنها لم تربط حامل الرمز بالنفق
تحذف المراجعة 04 من EAP-PPT مخرجاً بدا كمادة مفاتيح أتت من طريقة المصادقة الداخلية. يستطيع مُصدِّر TLS إنتاج بايتات خاصة بالجلسة، لكن ذلك لا يثبت أن حامل رمز Privacy Pass هو الطرف نفسه الذي أنهى النفق.
تاريخ
انتظرت الوسوم عودة الخيط: RFC 3063
في شبكة MPLS متغيرة، قد يكون مسار الطبقة الثالثة الجديد قد دخل حلقة قبل اكتمال المسار المبدّل بالوسوم. اقترح RFC 3063 أن ينتظر الوسم: يُرسل خيط تحكم ملوّن على المسار المرشح، ولا يُعلن ربط الوسم إلا بعد عودة الخيط وفق مسار خالٍ من الحلقات.

IETF
وصل CNP قياسي، لكن ما أسقطه الوكيل بقي خارج الدليل
يتيح مقترح جديد لإشعار الازدحام لمرسلي RoCEv2 القدامى تلقي تنبيه متوافق عبر وكيل. يحل هذا التوافق مشكلة صيغة الحزمة، لكنه لا يحفظ سلسلة الأدلة كاملة من نقطة الازدحام إلى المرسل.
IETF
وردت القواعد في التلقين، لكن تغيير الجهاز احتاج إيصالاً آخر
تفصل مسودة عن الإدارة الذاتية للشبكات بين القيود التي يراها نموذج الذكاء الاصطناعي والقيود التي يفرضها الوكيل المحلي فعلياً. الدليل القابل للمساءلة يربط نسخة السياسة المنفذة وحالتها التاريخية بعملية الجهاز ونتيجة الخدمة.