
الموضوع
أتمتة الأمان
ضمن جانب الموضوع، تربط تحليلات موضوع أتمتة الأمان المقالات التي تشترك في موضوع معين أو تركيز إشارة أو موضوع مراقبة. تقدم الصفحة للقراء مسارًا أكثر ثراءً عبر التقارير ذات الصلة، وأدلة المصادر، والفاعلين في السوق، وتأثيرات البنية التحتية، مع سياق كافٍ لفهم أهمية الموضوع عبر تحركات الشركات، وقرارات الحوكمة، والتعرض الإقليمي، والمخاطر التشغيلية. يمكن للقراء مقارنة الإشارات المتكررة، والمنظمات المتأثرة، والأدلة العامة، وسياق السوق، واستمرارية الخدمة، والمشتريات، والمنافسة، والامتثال، وأسئلة التخطيط الاستراتيجي الكامنة وراء الموضوع بدلاً من التوقف عند قائمة رقيقة من المقالات المطابقة. يشرح ما يغطيه الموضوع، وما هي الجهات الفاعلة في البنية التحتية أو السياسات المعنية، وما الأدلة التي تدعم التغطية، ولماذا قد يكون الموضوع مهمًا للمشغلين والعملاء والمستثمرين والقراء المهتمين بالسياسات.

تاريخ
جعل المعرّف IDEA قابلاً للترميز، لكنه لم يجعل الخوارزمية متاحة: RFC 3058
منح RFC 3058 خوارزمية IDEA اسمين دقيقين داخل CMS وطريقة قابلة لإعادة الإنتاج لتغليف مفتاح المحتوى. وقد حلّ مسألة تمثيل الخوارزمية في البرمجيات المتوافقة. لكنه لم يثبّت IDEA عند الطرفين، ولم يمنح إذناً باستخدامها، ولم يخترها لرسالة بعينها، ولم يثبت أن المستلم استطاع فك ما وصله.

IETF
نجح الفرعان في التحقق، ولم يكشف الانقسام إلا شاهد يتذكر الماضي
تقترح مسودة إنترنت صدرت في سبتمبر 2026 سجلاً محلياً خاصاً يرسل نقاط تحقق صغيرة بدلاً من نشر السجلات نفسها. أما حدودها الأهم فهي أن اتساق سلسلة واحدة لا يثبت عدم وجود سلسلة ثانية متسقة معها داخلياً ومختلفة عنها.

IETF
السجل يسمّي الخطأ، لكنه لا يفسّر العطل
تعالج المسودة الأولى لفريق IETF بشأن سجلات أخطاء YANG مشكلة حقيقية هي تشتت التعريفات بين وثائق عدة. غير أن الاسم المعياري يحكم المفردات فقط؛ أما السبب والأثر والتعافي فتحتاج إلى إيصال تشغيل كامل يحيط بذلك الاسم.

تاريخ
قال العداد إن المكالمة نجحت، لكنه لم يعرف هل سمعها أحد: RFC 3055
في عام 2001 جعلت مجموعة PINT خدمات الهاتف التي تبدأ بطلب من الإنترنت قابلة للعد عبر سطح إدارة مشترك. فصل RFC 3055 بين العمليات المستلمة والناجحة والمنقطعة بحسب الخدمة والفترة والعميل والمستخدم والبوابة. لكن الدقة توقفت عند حد مهم: كان الخادم يستطيع تسجيل نجاح من دون أن يرى الشخص…

IETF
قبلت شبكة CDN الإلغاء، لكن عملية الحذف ظلت قادرة على الاكتمال
يعامل مشروع الإصدار الثاني من CDNI Triggers الإلغاء كما هو في الواقع: أمر جديد يدخل نظاماً موزعاً لا ممحاة تعيد الزمن إلى الوراء. وقد يصل أمر التوقف بعد أن بدأت النسخة القديمة من العمل، أو بعد أن أنهت فرعاً بعيداً لا يزال دليله غير مكتمل.

IETF
نجح تفاوض IKE عبر TCP، لكن طريق ESP ظل بلا دليل
قد تنتهي مصافحة IKEv2 كبيرة الحجم، بما فيها تبادل مفاتيح ما بعد كمّي، على TCP بنجاح كامل، بينما تبقى الحزم المحمية عالقة أمام مرشّح أو ترجمة عناوين لم تُنشأ لها. تكشف المراجعة 07 من مسودة فصل النقل أن صحة التحكم ليست إيصالًا لوصول البيانات.
IETF
الصمت ليس دليلاً على أن العنوان متاح
قد يبدأ مرسلان للبث المتعدد بالمعرّف نفسه من دون أن يرى أي منهما اعتراضاً. إذا كانا على جانبي انقسام في الشبكة، فستبدو نتيجة كل طرف سليمة داخل نطاقه. لا يظهر التناقض إلا عند عودة الاتصال. وتكشف مسودة حديثة من مجموعة PIM سبب ذلك بوضوح: غياب الإشارة إلى الاستخدام يُعامل بوصفه…

IETF
مضت عملية التعويض إلى الأمام، ولم تثبت أن الماضي قد عاد
في إدارة الشبكات بمساعدة الذكاء الاصطناعي، قد يتحول وجود «خطة تراجع» في الخطاب الإداري إلى وعد بقابلية عكس كل تغيير. المسودة الأولى لـ NAIM Operation IR ترسم حدًا أدق: التعويض عملية جديدة تحتاج إلى تفويض وتحقق وتنفيذ وسجل خاص بها. قد تهدف إلى عكس أثر سابق أو تخفيفه، لكنها لا تشهد…

IETF
وعدت المسودة بـ0-RTT، ثم أغلقت القاعدة المعيارية بابه
وصلت ثلاث قنوات بيانات إلى End of Data، وبقيت قناة ASPA خلف فقدان حزمة. نجح QUIC في منع الخسارة من حجب القنوات الأخرى، لكنه لم يجب عن سؤال الراوتر: هل انتهت نسخة cache واحدة أم وصلت ثلاثة أجزاء فقط؟ السرعة لا تتحول إلى اكتمال من دون سجل يعرّف المجموعة كلها.
IETF
سجّل الحادث السبب وبقيت الثقة في المنبع
قد يحدد سجل الحادث العقدة والمورد وفئة السبب بدقة كاملة، ثم لا يقول شيئًا عن مقدار الثقة في ذلك التشخيص. تجعل المراجعة 17 من نموذج حوادث IETF NMOP هذا الفصل مقصودًا: الثقة ليست جزءًا من النواة المشتركة، ولذلك يجب على المشغّل الذي يختزل أدلة الشذوذ إلى سبب واحد أن يحفظ خارج السجل…
IETF
صغر التوقيع، لكن تاريخ الموقّع أصبح جزءاً من الخدمة
اختار مشغّل DNS التوقيع الفوري حتى لا ينتظر التغييرات دفعة جديدة. أنشأ node set مستقلاً لكل استجابة، فاختفت مشكلة مشاركة تاريخ طويل، لكن فائدة توزيع كلفة ML-DSA تقلّصت إلى بيانات الاستعلام نفسه. لم يكن هناك إعداد واحد اسمه «MTL»؛ كانت هناك مقايضة تشغيلية بين الحالة والكلفة…
IETF
التشفير يحمي الادعاء ولا يمنح صاحبه العنوان
يشدّد GAAP-25 الحماية التقنية لرسالة المطالبة بعنوان متعدد البث، لكنه لا يحوّل المفتاح المشترك إلى تفويض. فالقدرة على إنشاء سجل صحيح تشفيرياً شيء، والحق في جعل ذلك السجل حقيقة تشغيلية شيء آخر.

IETF
انتهت صلاحية الرمز، وبقي مفتاح طلب الرمز التالي
منحت المؤسسة وكيلاً آلياً رمزاً لخمس دقائق ومورداً واحداً. بدا القرار محدوداً بدقة. لكن بيانات اعتماد العميل التي استخدمها الوكيل لطلب الرمز بقيت صالحة أشهراً. انقضت نسخة السلطة عند المورد، ولم تنقض القدرة الدائمة على العودة إلى خادم التفويض وطلب نسخة جديدة.

IETF
انتهت مهلة الرسالة، ولم تنتهِ سلطة صاحب البريد
قد يصبح إعلان الموعد عديم الفائدة بعد بدء الفعالية، لكنه يظل دليلاً على توقيت الإخطار وشروطه. يمنح `Expires` المرسل وسيلة لوصف تراجع الصلة، ولا يمنحه حق التحكم في عرض سجل المستلم أو حفظه أو محوه.

IETF
قال الخادم 200، لكن الطلب ظل معلقاً
أرسل النظام طلب الإلغاء وتلقى `200 OK`، فحوّل الملف إلى «ملغى». غير أن خادم التفويض لم يكن قد أعلن أصلاً دعمه لإلغاء رمز التأجيل. بعد ذلك وصل إشعار اكتمال المعالجة. لم تكذب الاستجابة؛ فهي مصممة كي لا تكشف هل تغيرت الحالة. النظام هو الذي منحها معنى لم تحمله.

IETF
فاز الموقع البعيد بكل الدرجات، ومنعته قاعدة واحدة
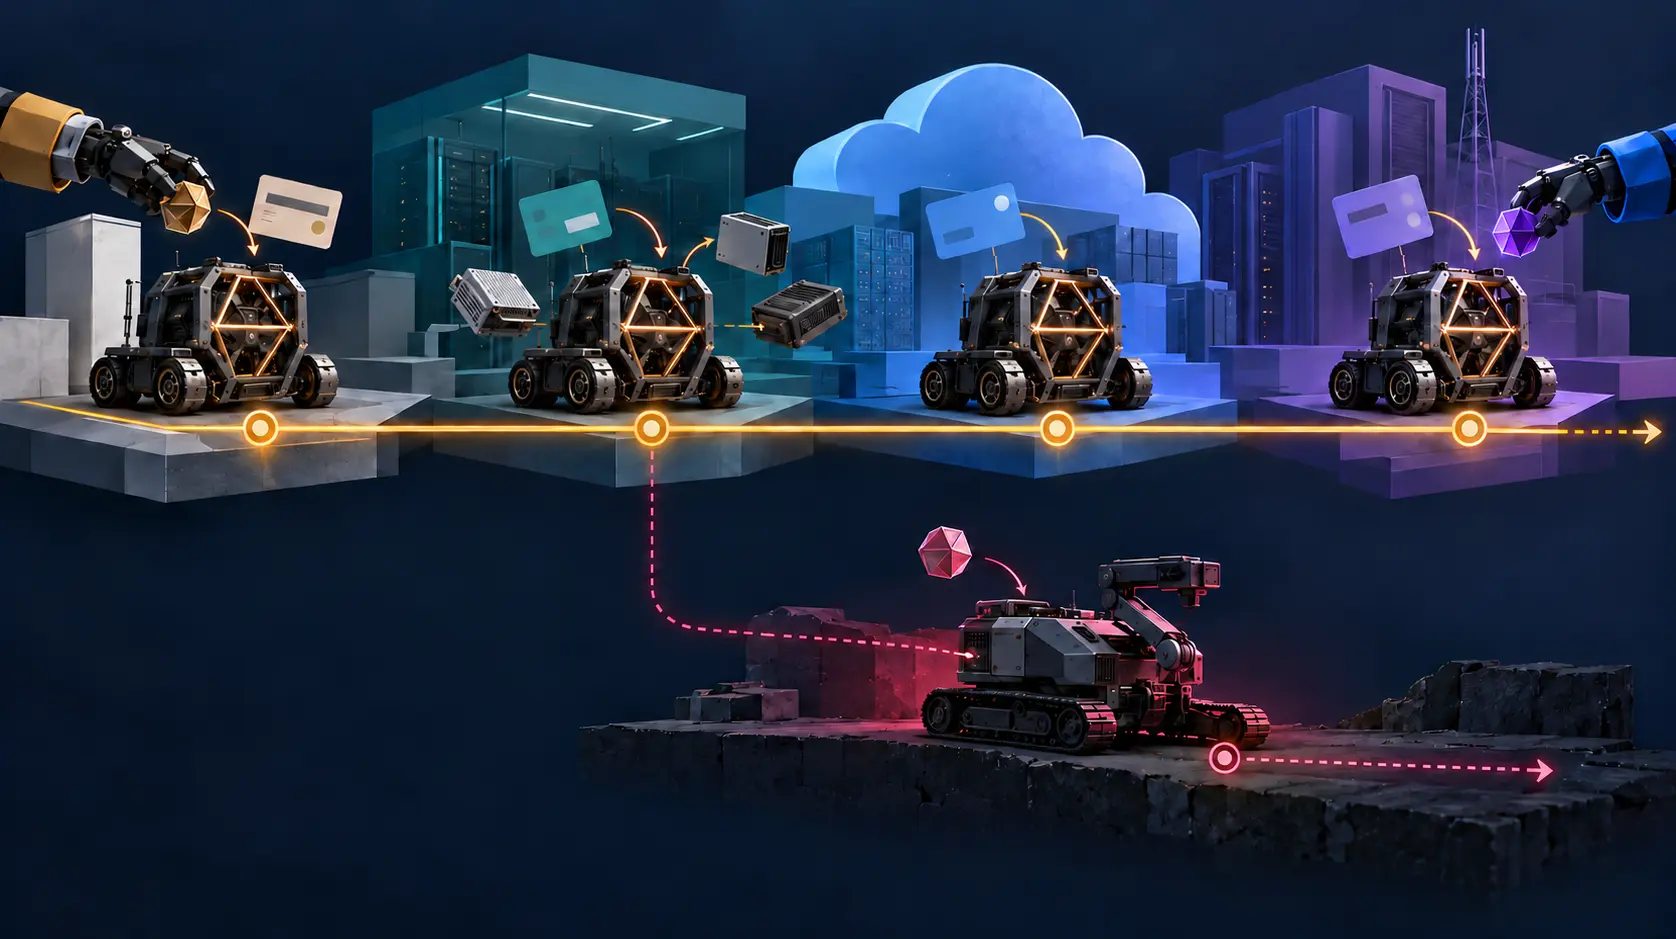
كان الموقع البعيد أقل ازدحاماً وأسرع مساراً وأوفر حوسبة. ومع ذلك لم يكن مرشحاً صالحاً: عنصراً واحداً من ذاكرة الجلسة لم يكن مسموحاً له بمغادرة الإقليم.
IETF
نُسخت بيانات الاعتماد، فطالب نظامان بتاريخ وكيل واحد
ظهرت الرسالة الموقعة نفسها من جهازين في الوقت نفسه. كلاهما امتلك مفتاحاً صالحاً، وكلاهما طالب بسمعة الوكيل القديمة. نجحت المصادقة مرتين، لكنها لم تجب عن السؤال الأهم: أي نظام هو استمرار الكيان المسؤول، وأيهما مجرد نسخة من وسيلة الإثبات؟
IETF
رسمت المنظومة وصلة واحدة، لكن الدليل جاء من جهتين
بدت الخريطة حاسمة: خط واحد يصل نظامين مستقلين. أما سجل الحادث فلم يحتوِ على حقيقة واحدة مكتملة بهذا الاسم. احتوى على إعلان من كل طرف، وسياسات نقل مختلفة، وقرار اتخذه المتحكم بأن الروايتين تصفان الوصلة نفسها.

IETF
كان اسم النموذج صحيحاً، لكن السجل لم يثبت أن تلك الأوزان هي التي نُفذت
حمل تقرير التقييم اسم النموذج نفسه في كل مرحلة، واحتوى على بصمة أعلنها المصدر، ثم وصل داخل غلاف موقّع. بدت الهوية محسومة. غير أن أياً من هذه العناصر لم يثبت أن البايتات المشار إليها هي التي شغّلها نظام التقييم فعلاً.

تاريخ
عادت الحزمة إلى العمل لأن العتبة انخفضت، لا لأن الوصلات عادت: RFC 3020
حوّل Multilink Frame Relay عدة وصلات فعلية إلى واجهة منطقية واحدة. لكن RFC 3020 لم يجعل حالة تلك الواجهة حكماً مطلقاً على الخدمة؛ فقد كانت نتيجة سياسة تحدد إن كانت وصلة واحدة أو كل الوصلات أو عدد معين كافياً للتفعيل.