
الموضوع
أتمتة الأمان
ضمن جانب الموضوع، تربط تحليلات موضوع أتمتة الأمان المقالات التي تشترك في موضوع معين أو تركيز إشارة أو موضوع مراقبة. تقدم الصفحة للقراء مسارًا أكثر ثراءً عبر التقارير ذات الصلة، وأدلة المصادر، والفاعلين في السوق، وتأثيرات البنية التحتية، مع سياق كافٍ لفهم أهمية الموضوع عبر تحركات الشركات، وقرارات الحوكمة، والتعرض الإقليمي، والمخاطر التشغيلية. يمكن للقراء مقارنة الإشارات المتكررة، والمنظمات المتأثرة، والأدلة العامة، وسياق السوق، واستمرارية الخدمة، والمشتريات، والمنافسة، والامتثال، وأسئلة التخطيط الاستراتيجي الكامنة وراء الموضوع بدلاً من التوقف عند قائمة رقيقة من المقالات المطابقة. يشرح ما يغطيه الموضوع، وما هي الجهات الفاعلة في البنية التحتية أو السياسات المعنية، وما الأدلة التي تدعم التغطية، ولماذا قد يكون الموضوع مهمًا للمشغلين والعملاء والمستثمرين والقراء المهتمين بالسياسات.
IETF
الاسم مسجّل، لكن معناه التنفيذي لم يكتمل بعد
قد يظهر معرّف في السجل قبل أن تصبح كل تفاصيل مواصفته متاحة، والغاية المعقولة هي منع تصادم الأسماء. لكن سلسلة الإنتاج قد تقرأ وجود الاسم كأنه ضمان للمعنى والتنفيذ والإذن. هنا يتحول إجراء تنسيق مفيد إلى استنتاج لم يثبته السجل.

تاريخ
طابقت كلمة المرور، لكن المستخدم لم يُصادَق عليه بعد: RFC 3112
منحت RFC 3112 دليل LDAP وسيلة لاختبار كلمة مرور في مقابل قيمة مشتقة محفوظة. لكنها قيّدت سلطة النتيجة: نجاح المطابقة لا يحوّل ارتباط الدليل تلقائيًا إلى جلسة مصادَق عليها.
IETF
عبر التعليمة جلستان وبينهما إنسان، ولم ينشأ تفويض من تلقاء نفسه
ينقل المستخدم سلسلة DUJ من خدمة إلى لوحة مشغّل DNS. لكن حمل البايتات بين اتصالين موثّقين لا يربط هوية الخدمة بصلاحية الحساب على المنطقة، ولا يثبت أن التغيير ظهر لاحقاً في DNS العام.

IETF
نجح التوقيع، لكن من فوّض المفتاح لتمثيل الشريك؟
قد تصل شهادة جديدة في موعد التدوير، ويعمل اتصال HTTPS، وتتطابق أسماء AS2، ويصح التوقيع وMIC. لا يجيب أي من ذلك وحده عن السؤال الإداري الحاسم: من ربط هذا المفتاح بهذا الشريك وفي هذا الاتجاه؟
IETF
بقيت القناة سليمة، لكن الحالة الموثقة أصبحت من الماضي
ربط دليل إثبات حديث باتصال TLS يمنع استعارة دليل جهاز آخر. لكنه لا يوقف تغيّر البرمجيات أو الإعدادات أو الصلاحيات أثناء اتصال طويل.

ملف القضية
مرّ رقم الخوارزمية عبر ثلاث سلطات ولم يحمل الحكم نفسه
لا يصبح الرقم حقيقة تشغيلية لمجرد ظهوره في حزمة. ففي 1 أكتوبر 2026 كانت المسودة العاملة لـOpenPGP تعرّف الأرقام 37 إلى 44 كثماني تركيبات تجمع خوارزميات ما بعد الكم بمنحنيات NIST وBrainpool، بينما كان سجل IANA العلني يعرض النطاق 37–99 على أنه غير مخصّص. وبين النص والسجل والبرنامج…
IETF
أبلغ الموقع عن توافر صفري، لكن مساراته قد تبقى في BGP
تحوّل المراجعة الجديدة لمسودة بيانات الحافة الوصفية رسالةً واحدة ذات قيمة صفرية إلى قرار توجيه يشمل موقعاً كاملاً. الرسالة مقتضبة، أما إثبات تنفيذها عبر الخرائط والموجّهات والتدفقات فليس كذلك.
تاريخ
سمح الجدار الناري بـ HTTP، ولم يوافق على الحزمة المخفية داخله: RFC 3093
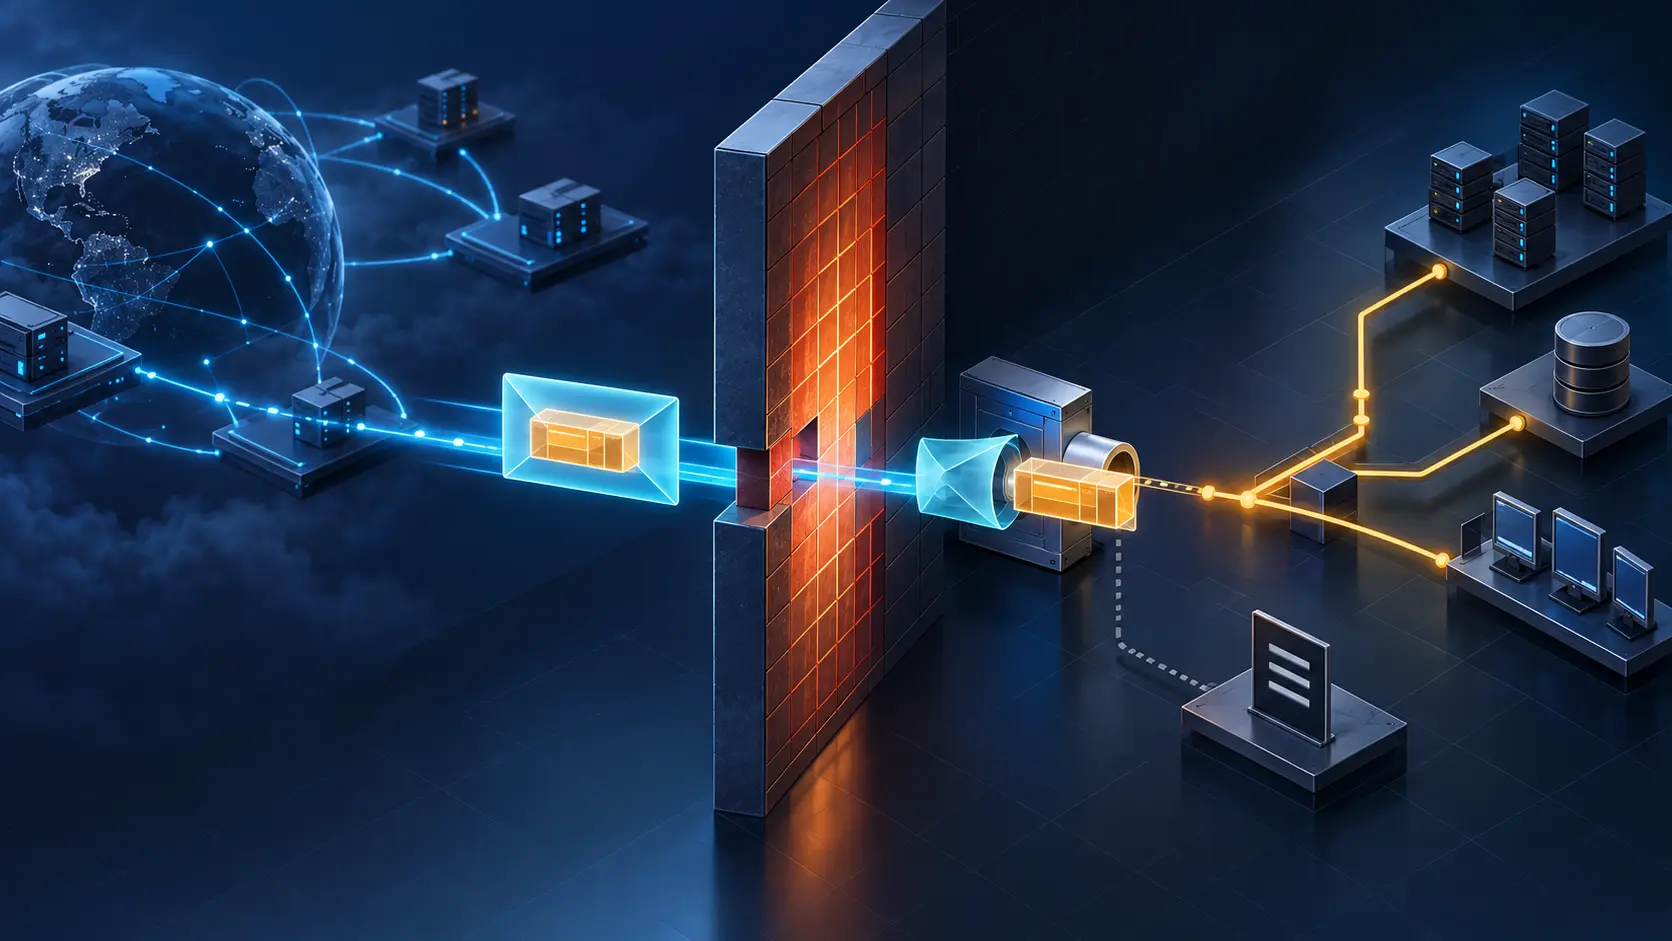
اقترحت RFC 3093 وضع رزمة IP كاملة داخل رسالة HTTP، وتمريرها من فتحة الويب، ثم إعادة حقنها خلف الجدار الناري. نُشرت في 1 أبريل 2001، وترك تصميمها الهزلي حداً جدياً: قبول الغلاف الخارجي لا يمنح تلقائياً إذناً للحمولة الموجودة داخله.

IETF
وصلت مفتاح PSP الجديد، لكن الحقبة القديمة لم تغادر الشبكة بعد
يستطيع IKEv2 أن يسلّم مفتاحاً جديداً مربوطاً بـSPI وبمحددات حركة واضحة، ثم يعيد استجابة ناجحة. غير أن PSP يحتفظ بمفتاحين رئيسيين لدى جهة الاستقبال، وقد تبقى الارتباطات القديمة قابلة للاشتقاق بعد أول تدوير. لذلك لا يعني وصول المفتاح الجديد أن المرور انتقل إليه، ولا أن الحالة…
IETF
كانت قائمة السماح صحيحة، لكن الواجهة ربما كانت تنفذ النسخة السابقة
ينقل IntraSAV حق استخدام عنوان المصدر من استنتاج جدول التوجيه إلى تصريح محلي واضح. غير أن إثبات اكتمال التصريح ووصول نسخته الصحيحة إلى كل واجهة يظل عملاً تشغيلياً مستقلاً.
تاريخ
كانت المنطقة نفسها آمنة هنا وغير آمنة في مكان آخر: RFC 3090
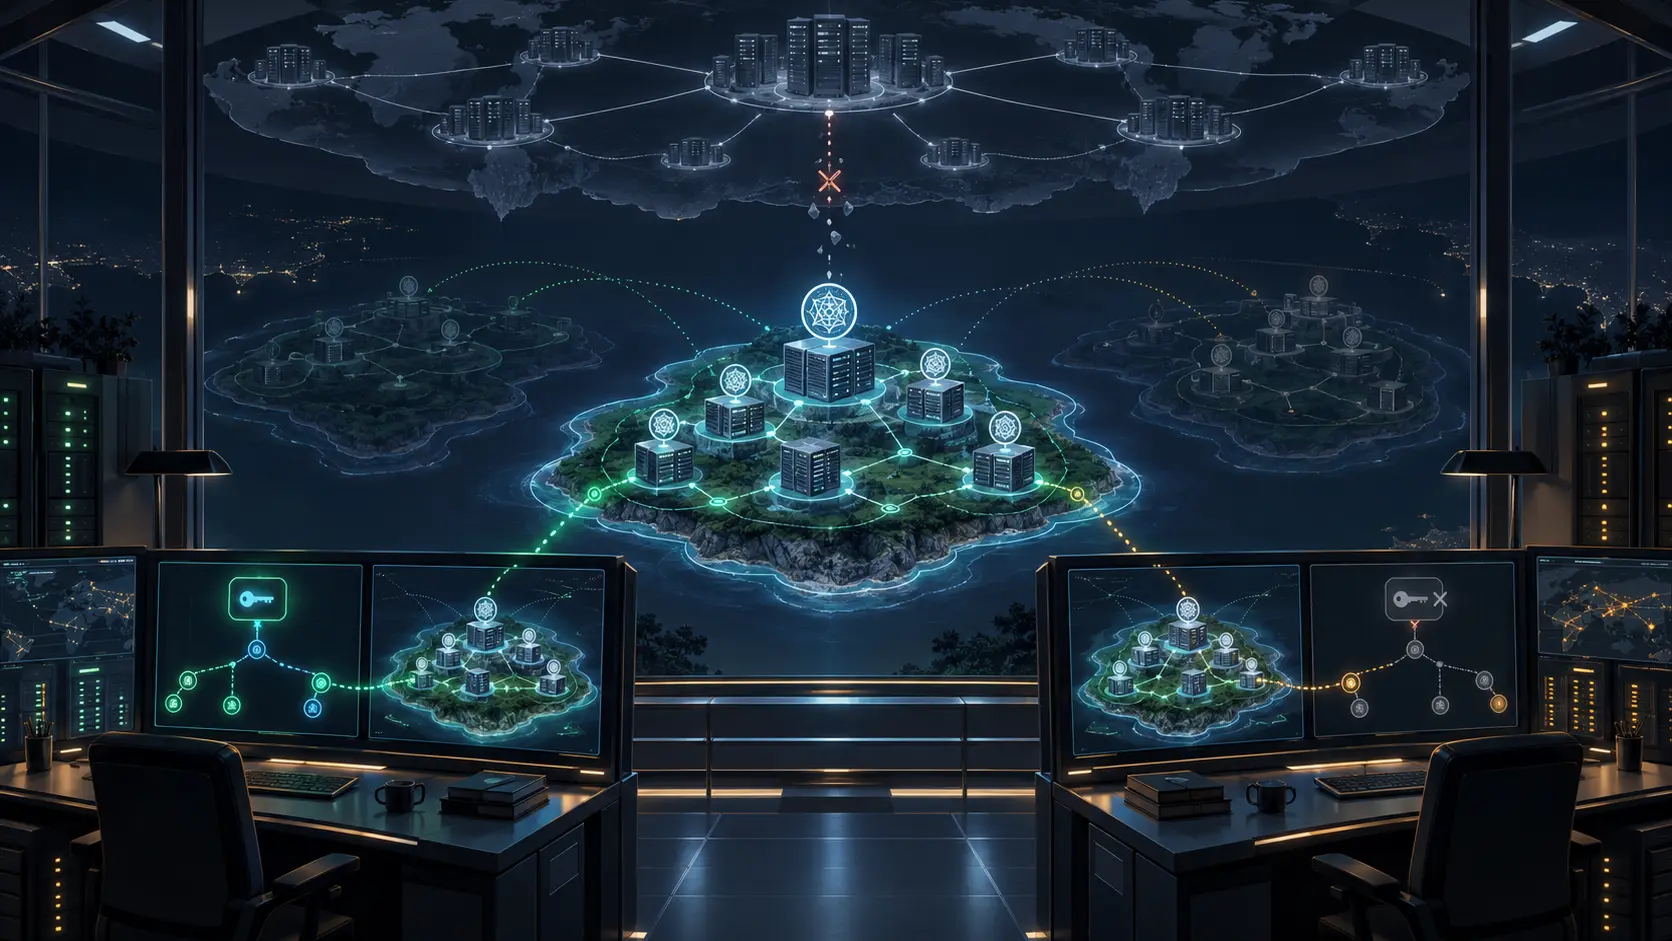
في عام 2001 لم يكن سؤال «هل منطقة DNS هذه آمنة؟» مكتملاً من دون معرفة المحلّل الذي يجيب ومرساة الثقة التي لديه والمسار الذي اتبعه. وصفت RFC 3090 واقعاً لا تختصره التوقيعات وحدها: قد تكون المنطقة الموقعة جزيرة أمن محلية، وتظل غير آمنة لبقية الإنترنت.

تاريخ
اختار العنوان قائمة البريد الصوتي، لكنه لم يوثّق هوية المتصل: RFC 3087
في عام 2001 كان بوسع مكالمة SIP أن تصل إلى البريد الصوتي من دون أن تحمل كل القرائن الموثوقة التي اعتمدت عليها المقاسم القديمة لاختيار التحية أو القائمة الأولى. جعلت RFC 3087 هدف الطلب الحالي تعليمةً للخدمة. صار المسار يحمل سياقاً، لكن العنوان لم يتحول إلى إثبات هوية.

IETF
سجّل رأس التصحيح كل خطوة، لكنه لم يثبت أن أياً منها حدثت
يمنح مسودّ جديد لـ DKIM2 مختبري قابلية التشغيل البيني أثراً جنائياً مشتركاً داخل الرسالة. وتفيد دقته تحديداً لأن سلطته مصممة لتساوي صفراً.

IETF
تشفير مقياس Wi-Fi لا يحوّله إلى حقيقة أو قرار مشروع
قد تصل قيمة RSSI من نقطة الوصول إلى خادم الهوية عبر RADIUS محمي بـTLS من دون أن يغيّرها أحد. هذا يثبت سلامة الرحلة وهوية الطرف المقابل، لكنه لا يثبت أن الراديو أخذ العينة الصحيحة، ولا أن مشغلاً آخر يقيس بالطريقة نفسها، ولا أن استخدام القيمة لرفض الاتصال مشروع، ولا أن المستخدم حصل…

تاريخ
دفع خادم السياسات القواعد، لكن إعادة الاتصال ظلت مطالبة بمطابقة ما احتفظ به الجهاز: RFC 3084
عاملت RFC 3084 تزويد السياسات كحالة موزعة لا كملف يصل إلى وجهته: تجمع الرسالة تغييرات في معاملة واحدة، ويبلغ الجهاز بالنتيجة، ويعود عند الفشل الفوري إلى آخر حالة سليمة. لكن انقطاع الاتصال ترك احتمالاً أصعب؛ قد يحتفظ الخادم والجهاز بذاكرتين معقولتين لا تصفان الحالة نفسها.

IETF
انتهت إعادة المزامنة، لكن المجمّع لم يثبت أنه استلم جدول RIB كاملًا
يتيح مقترح جديد لـ BMP إصلاح مشهد توجيه واحد من دون إسقاط جلسة المراقبة كلها. علامة النهاية تغلق الإعادة، لكنها لا تشهد وحدها بأن كل المسارات وصلت.

تاريخ
شفّر الكابل حركة البيانات، لكن مستوى الإدارة استطاع تعطيل الخصوصية: RFC 3083
جعلت RFC 3083 خصوصية DOCSIS قابلة للمشاهدة والضبط وإعادة البدء عبر SNMP. أفادت الرؤية في التشخيص، لكنها أنشأت حداً أمنياً ثانياً: فالواجهة التي ترى حالة المفاتيح تستطيع أيضاً إعادة التفويض وتغيير التوقيت وتحديد وصول البث المتعدد.

IETF
حملت الرزمة غلاف IPv6، لكن ذلك لم يثبت شجرة البث المتعدد
قد تعبر رزمة عميل داخل IP-in-IPv6 شبكة موصوفة بدقة بأنها SRv6، بينما تبقى شجرة المزوّد حالة IPv6 أصلية يبنيها PIM. قيمة Next Header تكشف نوع الرزمة الداخلية فقط؛ ولا تكشف الـVPN المقصود أو قائمة المستقبلين أو نجاح النسخ على كل فرع. هنا تبدأ سلسلة الإثبات، لا تنتهي.
IETF
اختار SID مسار الموارد، لكنه لم يثبت أن المسار موجود
تمنح النسخة 20 من مسودة Segment Routing قيمة إضافية لـ SID: اختيار مجموعة من bandwidth وbuffers وqueues إلى جانب قرار التوجيه. يصبح القصد ظاهراً في data plane، لكن تخصيص الموارد ونتيجة SLA يظلان بحاجة إلى إثبات مستقل.

تاريخ
كان TCP موثوقاً، ومع ذلك استطاعت قناة تجويع البقية: RFC 3081
وضعت RFC 3081 جلسة BEEP واحدة فوق اتصال TCP واحد، ثم عالجت ما لا تحله الموثوقية: قد تحتل قناة تطبيق بطيئة السعة المشتركة وتحرم القنوات المجاورة من التقدم. لذلك احتاج التدفق الموثوق إلى رصيد لكل قناة، وأولوية للتغذية الراجعة، وقاعدة تمنح الجميع دوراً.