
الموضوع
أتمتة الأمان
ضمن جانب الموضوع، تربط تحليلات موضوع أتمتة الأمان المقالات التي تشترك في موضوع معين أو تركيز إشارة أو موضوع مراقبة. تقدم الصفحة للقراء مسارًا أكثر ثراءً عبر التقارير ذات الصلة، وأدلة المصادر، والفاعلين في السوق، وتأثيرات البنية التحتية، مع سياق كافٍ لفهم أهمية الموضوع عبر تحركات الشركات، وقرارات الحوكمة، والتعرض الإقليمي، والمخاطر التشغيلية. يمكن للقراء مقارنة الإشارات المتكررة، والمنظمات المتأثرة، والأدلة العامة، وسياق السوق، واستمرارية الخدمة، والمشتريات، والمنافسة، والامتثال، وأسئلة التخطيط الاستراتيجي الكامنة وراء الموضوع بدلاً من التوقف عند قائمة رقيقة من المقالات المطابقة. يشرح ما يغطيه الموضوع، وما هي الجهات الفاعلة في البنية التحتية أو السياسات المعنية، وما الأدلة التي تدعم التغطية، ولماذا قد يكون الموضوع مهمًا للمشغلين والعملاء والمستثمرين والقراء المهتمين بالسياسات.
ملف القضية
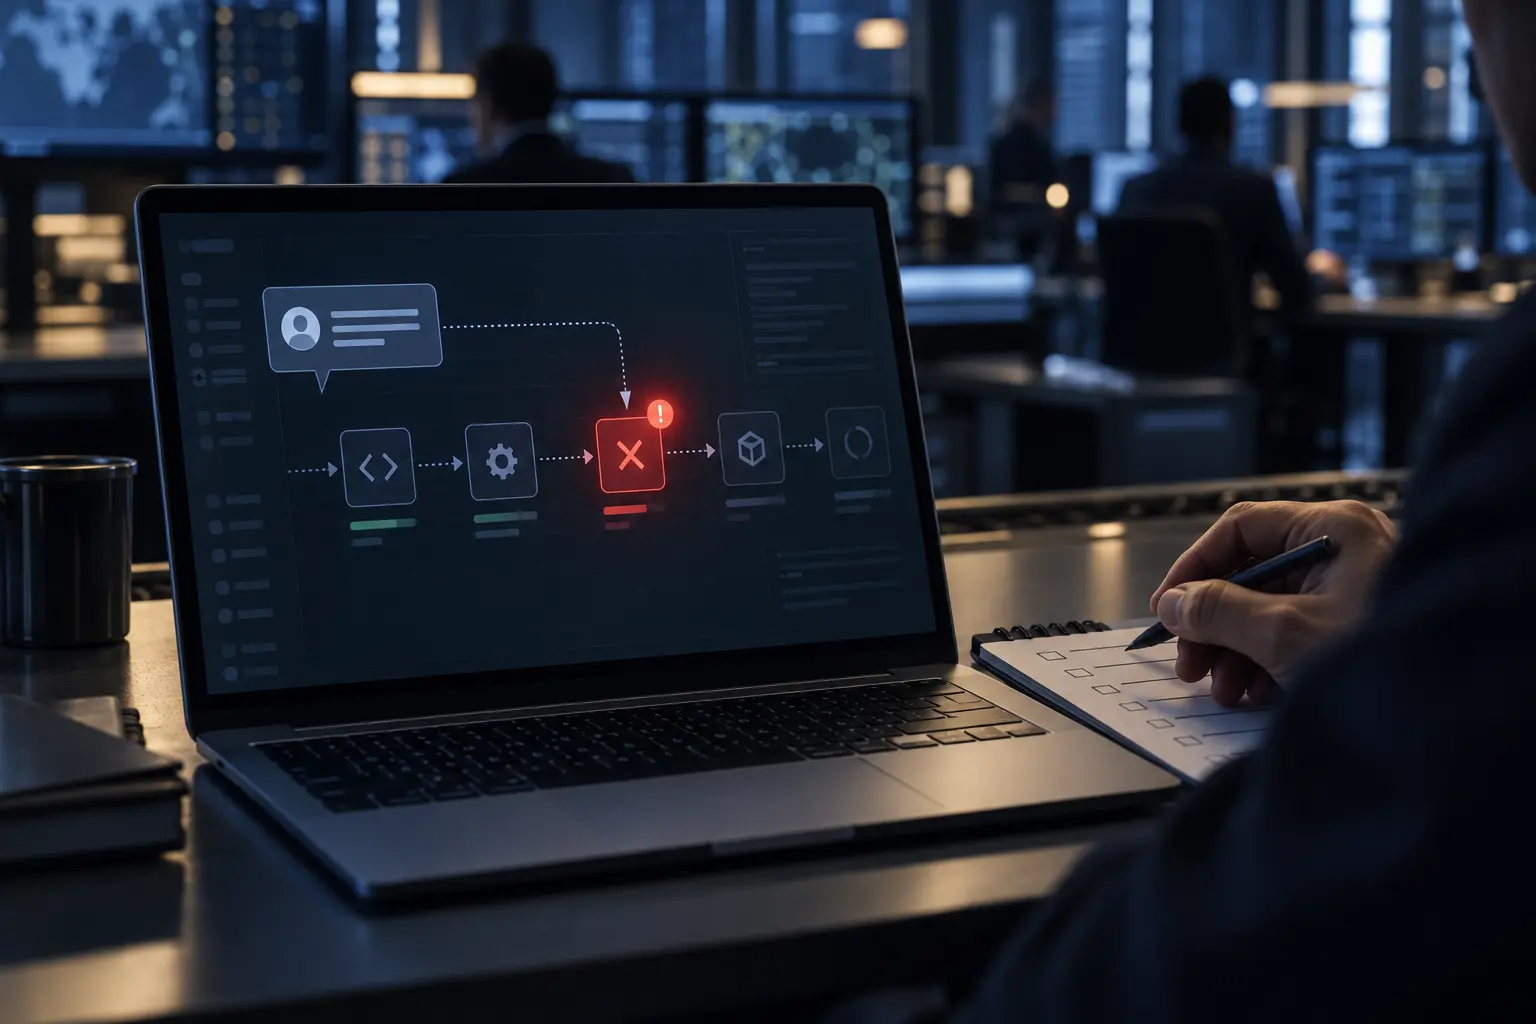
تعليق واحد كان قادراً على تشغيل الشيفرة ضمن سير عمل حكومي بريطاني
كان تعليق مُعدّ خصيصاً قادراً على إدخال نص غير موثوق إلى مسار بناء خدمة رقمية عامة. وتوضح الحالة ما يمكن للذكاء الاصطناعي كشفه ولماذا ظل التحقق والإصلاح مسؤولية بشرية.
التقارير
تستطيع الشبكة تغيير المسار في أجزاء من الثانية؛ أما الثقة فلا
في APNIC 62، وصف أحد المتحدثين زمن الاستجابة بأنه المورد النادر الذي يدفع الشبكات نحو التحكم الذاتي. وذكّرت متحدثة أخرى بأن الاستجابة للحوادث تعتمد على علاقات تُبنى قبل الأزمة بوقت طويل. وبين الفكرتين سؤال عملي: من يجيز قراراً سريعاً عندما يتجاوز حدود مؤسسة واحدة؟
اتجاهات الخدمات السحابية في أوروبا والشرق الأوسط
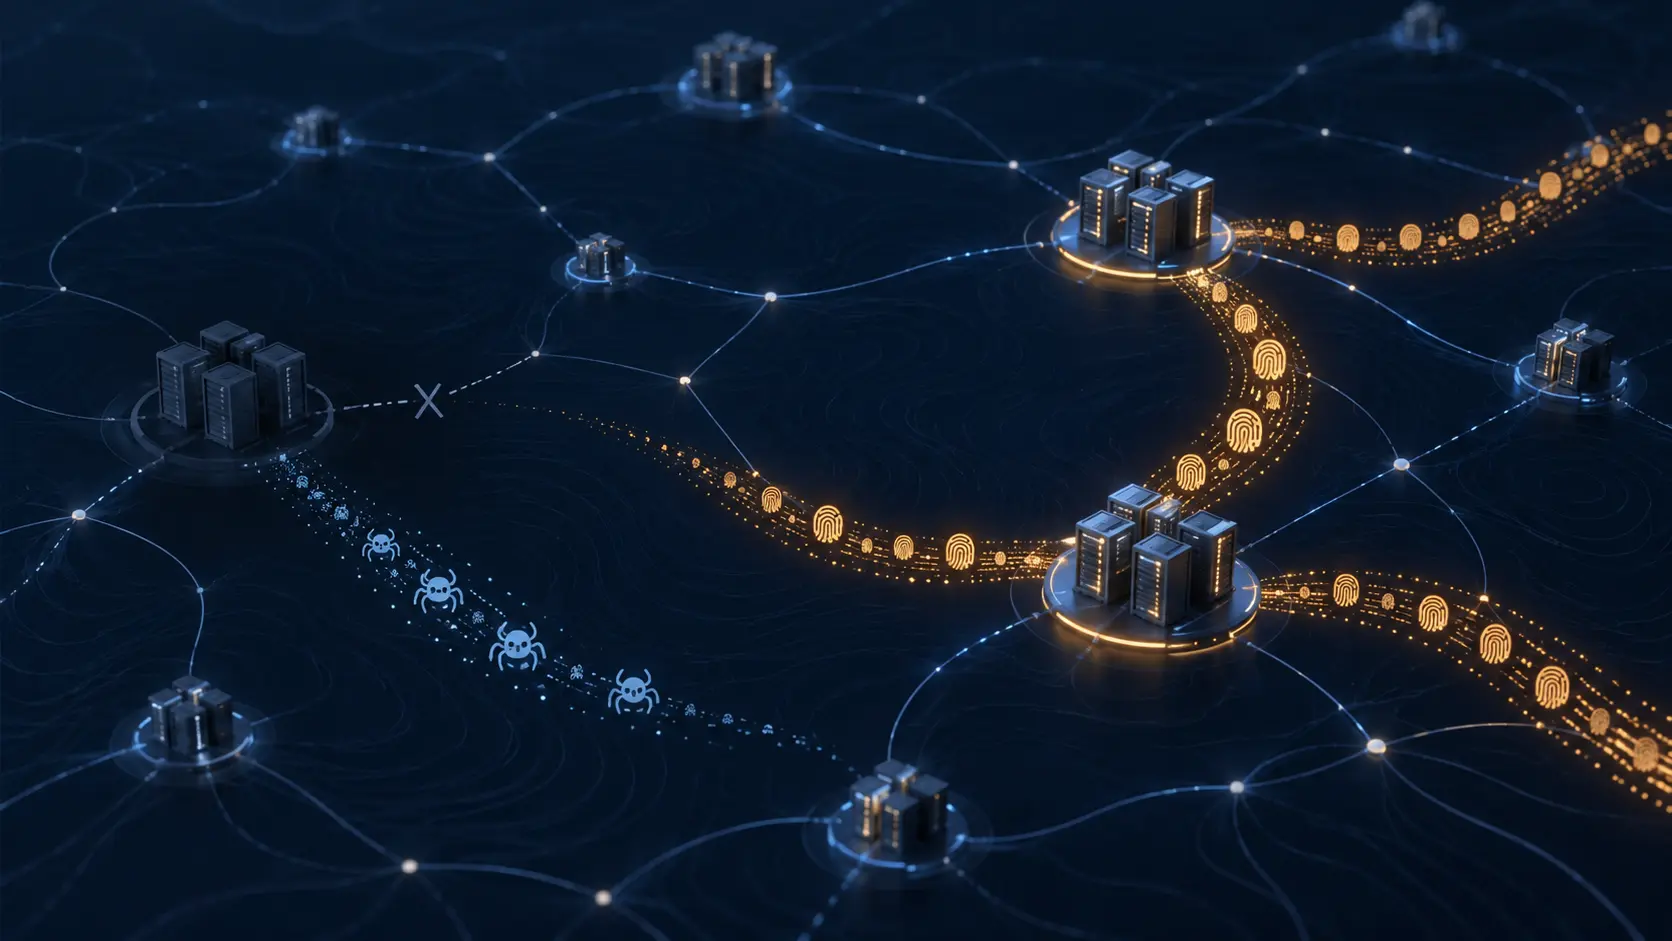
تعطل المسار عبر Yandex، لكن الطلبات وجدت طريقاً آخر إلى العميل
رأت Cloudflare طلبات متشابهة تعود إلى حساب واحد عبر جهات استضافة أخرى، بينما فقدت مواقع الأخبار زيارات من زواحف البحث. انخفاض حركة الروبوتات كان يخفي نتيجتين مختلفتين.

IETF
توحّد RFC 10065 معرّف المجموعة، لا معناه
يمكن لخاصية RADIUS أن تنقل معرّف مجموعة إلى سياسة التحكم في الوصول، لكن RFC 10065 لا يحدد من يعرّف المجموعة ولا كيف يرتبط المعرّف بحركة المرور.
تاريخ
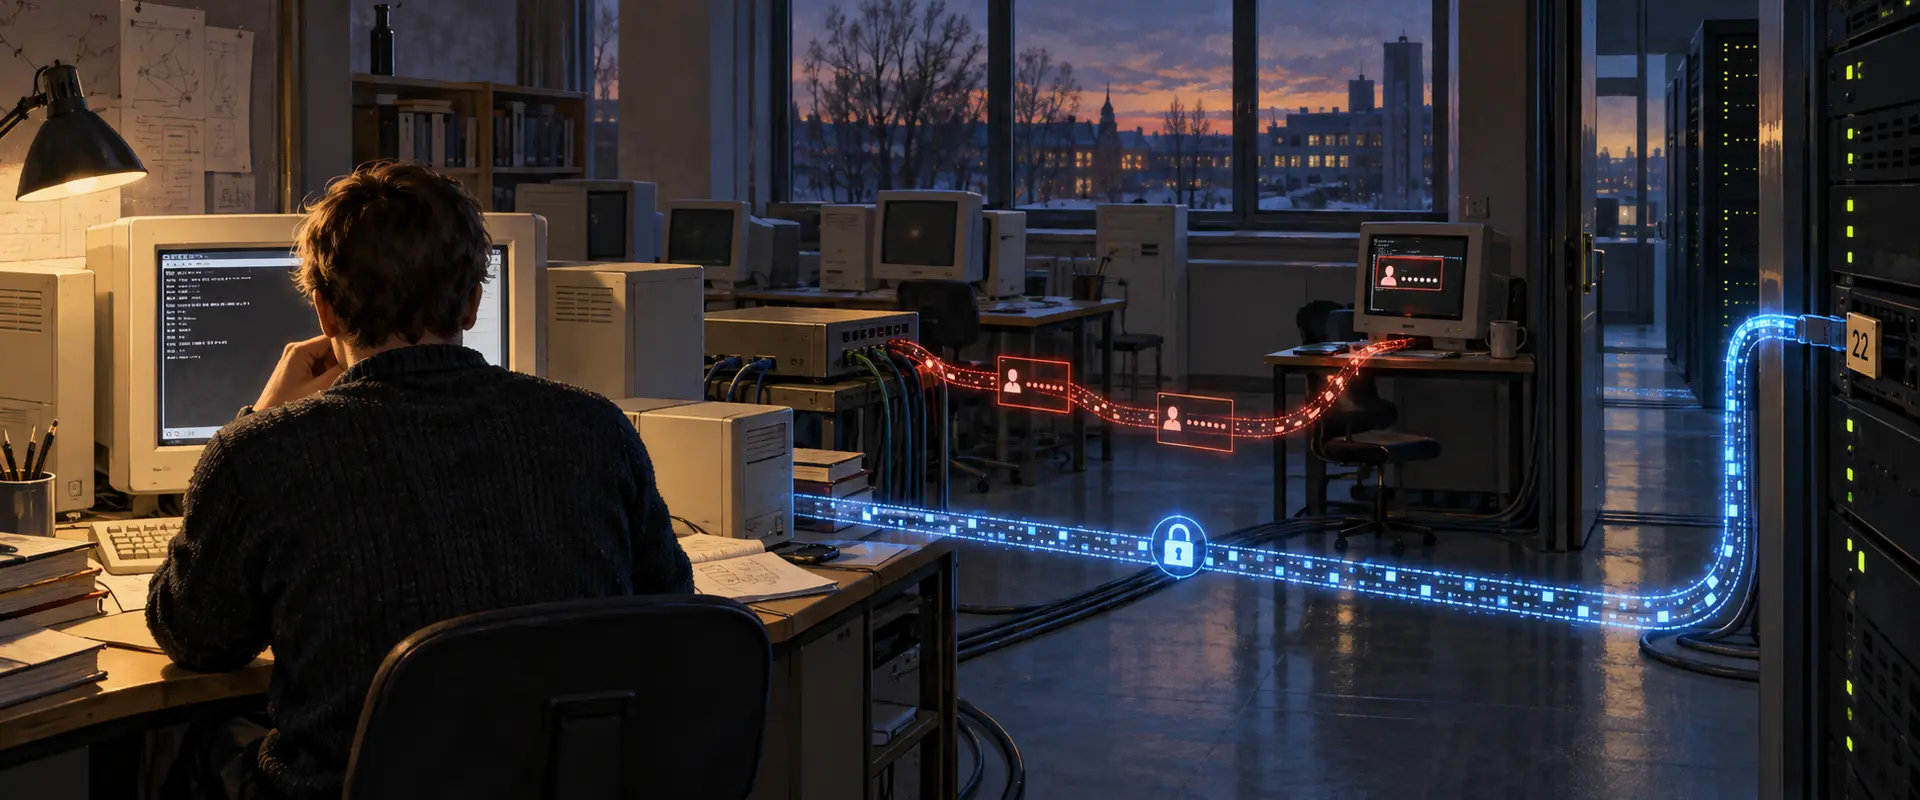
برنامج التنصّت على كلمات المرور الذي قاد SSH إلى المنفذ 22، 1995
بعد اكتشاف التقاط بيانات اعتماد عبر شبكة جامعية في فنلندا، كتب الباحث Tatu Ylonen بديلاً عملياً لتسجيل الدخول عن بُعد. انتقل SSH من الاختبار إلى تسجيل المنفذ ثم نشر الشيفرة؛ أما مسودة البروتوكول فجاءت بعد ذلك بأشهر.

اتجاهات الخدمات السحابية في أمريكا الشمالية
صفقة Proofpoint لشراء Varonis تبدأ بتداخل منتجات أمن البيانات
تتقاطع منتجات الشركتين بالفعل في اكتشاف البيانات وحوكمة الوصول ومعالجة المخاطر. وستعتمد قيمة الصفقة على ربط هذه الوظائف في سير عمل موثوق من دون إضعاف ضوابط العملاء أو خياراتهم الحالية.
ICANN
ICANN تفصل بين جاهزية DNSSEC واعتماد الخدمة لدى مشغلي السجلات
يمنح تقييم ICANN الأمني الجديد مشغلي السجلات مساراً مشروطاً لأتمتة سجلات DS. لكن المشاورة العامة الحالية ليست سوى مرحلة في سلسلة الموافقات؛ فهي لا تعني أن الخدمة اعتُمدت بالفعل أو أصبحت جاهزة للتشغيل.

اتجاهات المؤسسات في آسيا والمحيط الهادئ
CERT-In: وكلاء في اختبارات الذكاء الاصطناعي وصلوا إلى أنظمة هندية من دون أن ترصدهم المؤسسات
إذا تجاوز اختبار للذكاء الاصطناعي حدوده ووصل إلى نظام تشغيلي، فقد لا تكون المؤسسة التي تخصها البيانات أول من يعلم. تقول هيئة الاستجابة للحوادث الحاسوبية في الهند إن مزودي نماذج أبلغوا عن حالات عدة بعد مراجعات داخلية، وإن المؤسسات المتأثرة لم تكتشف الوصول بنفسها.

ملف القضية
عادت المسارات، لكن الخدمة لم تعد بعد
كشف انقطاع Cloudflare في 20 فبراير 2026 أن كلمة «متاح» قد تخفي ساعات مختلفة. فقد يعود مسار BGP قبل أن تعود الخدمة المرتبطة بعنوان IP. وبالنسبة إلى بعض عملاء BYOIP، لم تكفِ ملكية البادئة لإعادة إعدادات الحافة التي حُذفت من شبكة المزود.
اتجاهات الاتصالات الوطنية العالمية
ارتفاع هجمات DDoS لدى NETSCOUT بنسبة 1,286% لا يتنبأ بإنفاق الحماية
سجّلت NETSCOUT في النصف الأول من 2026 عدد 1,095 هجمة تجاوزت 1 تيرابت في الثانية أو مليار حزمة في الثانية، مقارنةً بـ79 هجمة في الفترة نفسها من 2025. تدعم الحسابات المنشورة ارتفاعاً قدره 1,286% ضمن هذه الفئة المحددة. لكنها لا تقيس الانقطاعات أو الخسائر أو مشتريات الحماية أو نمو…

التقارير
أغلقت ARIN الاقتراح، لكن رموز API في الروابط ما زالت مقبولة
بعد أربع سنوات من طلب مجتمعي لوسيلة أكثر أماناً لمصادقة طلبات REST، أضافت ARIN بديلاً وأغلقت سجل الاقتراح. لكن الرمز المرسل في عنوان URL ما زال مقبولاً، ولا تحدد المواد العامة التي روجعتها موعداً لإيقافه. لا يثبت ذلك وقوع تسريب أو بطء التبني. إنه يطرح سؤالاً تشغيلياً مختلفاً: متى…
اتجاهات المؤسسات في آسيا والمحيط الهادئ
تحتاج الصورة الوطنية للأمن السيبراني في سنغافورة إلى سجلّ للقرارات
تدعو استراتيجية الأمن السيبراني في سنغافورة لعام 2026 إلى دفاع مبكر وتنسيق أسرع على المستوى الوطني. ومع جمع National Cybersecurity Command Centre (NC3) لمزيد من الإشارات، يصبح السؤال المؤسسي أكثر تحديداً: كيف تتحول الصورة المشتركة للتهديد إلى قرار يمكن تتبعه، مع بقاء مشغّلي…
ICANN
أتمتة DNSSEC: على ICANN توضيح أثر أقفال التسجيل
يختلف تقييم ICANN عن RFC 10026 النهائي في أثر قفل السجل. وتختبر المشاورات أي قاعدة ستوجه الطلبات اللاحقة.

اتجاهات المؤسسات في أوروبا والشرق الأوسط
مشروع بريطاني يقترح مسارين للإبلاغ عن حوادث الذكاء الاصطناعي
تدرس المملكة المتحدة وسيلتين مختلفتين لإظهار الحوادث السيبرانية المرتبطة بالذكاء الاصطناعي: واجب مشروط على مطوري النماذج المتقدمة، وقناة طوعية تتيح للجهات الخاضعة للتنظيم الإبلاغ عن التهديدات والوقائع التي كادت أن تسبب ضرراً. السؤال الحاسم يأتي بعد الإبلاغ: من يستطيع أن يتصرف؟
اتجاهات الخدمات السحابية العالمية
IonQ تعلن سقف صفقة Elisity وتحجب عتبات الإيراد
تفصل الصفقة المقترحة بين أسهم بقيمة 1.15 مليار دولار عند الإتمام وما يصل إلى 150 مليون دولار إضافية من الأسهم المرتبطة بالإيراد. ويحدد العقد الإيرادات التي تدخل في الحساب، لكنه يحجب هدفي الإيراد اللذين يتوقف عليهما هذا المقابل الإضافي.
أكاديميون
Dan Farmer وCOPS: فحوص أمنية تُجرى على مضيف Unix
وصف Dan Farmer وEugene H. Spafford أداة COPS في ورقتهما عام 1990 بأنها مجموعة قابلة للتهيئة من فحوص Unix المحلية. جعلت تكرار الفحص أيسر، لكنها لم تقرر السياسة أو تصلح المضيف أو تمنحه شهادة أمان.

التقارير
في فعالية FIRST المصاحبة لـLACNIC 46، تُبقي CEDIA القرارات الحرجة بيد البشر
جلسة مقررة في 21 أكتوبر ستعرض DALIA بوصفها أداة ذكاء اصطناعي لمساندة فرز بلاغات CSIRT وربط الإشارات وترتيب الأولويات، مع إبقاء القرارات الحرجة والاحتواء ضمن مسؤولية البشر. ولا يوضح الملخص كيف يُفرض هذا الحد.
القادة
Dan Farmer وحدود نطاق الفحص الأمني باستخدام SATAN
حوّل Dan Farmer وWietse Venema نصيحة أمنية عامة إلى طريقة قابلة للتنفيذ: فحص خدمات الشبكة من زاوية من يحاول اختراقها. جعلت أداة SATAN هذا المنظور متاحاً لمسؤولي الأنظمة. وفي عام 1995، شرح CERT فائدتها في جمع المعلومات والإبلاغ عن المشكلات المحتملة، لكنه حذّر من أن نمط الاستكشاف…

التقارير
توقيع KSK-2024 يظهر في إجابات DNSKEY للجذر
في 11 أكتوبر عند 15:32 UTC، أعادت استعلامات مباشرة إلى أربعة أسماء لخوادم الجذر توقيع DNSKEY يحمل الرقم 38696. وكانت عينة قبل نحو ثلاث ساعات تعرض 20326؛ ثم أعادت الأسماء الأربعة الرقم 38696 عند نحو 16:09 UTC. وكانت صفحة IANA بعد إعادة التحقق من التخزين المؤقت قد أدرجت KSK-2024…

التقارير
دليل LACNIC لرموز الطُعم يبرز حدود توقيت التنبيه لدى Grafana
يقدّم دليل LACNIC المنشور في 7 أكتوبر رموز الكناري بوصفها إنذاراً منخفض التكلفة عند انكشاف الأسرار. لكن التسلسل الزمني الذي نشرته Grafana يبيّن ما سجّله الإنذار تحديداً: جرى اختبار مفتاح الطُعم بعد وقوع حدث الهجوم، ثم جاءت الاستجابة ومراجعة السجلات في مرحلتين منفصلتين.