
الموضوع
أتمتة الأمان
ضمن جانب الموضوع، تربط تحليلات موضوع أتمتة الأمان المقالات التي تشترك في موضوع معين أو تركيز إشارة أو موضوع مراقبة. تقدم الصفحة للقراء مسارًا أكثر ثراءً عبر التقارير ذات الصلة، وأدلة المصادر، والفاعلين في السوق، وتأثيرات البنية التحتية، مع سياق كافٍ لفهم أهمية الموضوع عبر تحركات الشركات، وقرارات الحوكمة، والتعرض الإقليمي، والمخاطر التشغيلية. يمكن للقراء مقارنة الإشارات المتكررة، والمنظمات المتأثرة، والأدلة العامة، وسياق السوق، واستمرارية الخدمة، والمشتريات، والمنافسة، والامتثال، وأسئلة التخطيط الاستراتيجي الكامنة وراء الموضوع بدلاً من التوقف عند قائمة رقيقة من المقالات المطابقة. يشرح ما يغطيه الموضوع، وما هي الجهات الفاعلة في البنية التحتية أو السياسات المعنية، وما الأدلة التي تدعم التغطية، ولماذا قد يكون الموضوع مهمًا للمشغلين والعملاء والمستثمرين والقراء المهتمين بالسياسات.

IETF
كان المرشح النهائي صحيحاً، ومع ذلك مرّ مسار أثناء التحديث
تنقل المراجعة 03 من مسودة لدى مجموعة GROW في IETF أمن BGP من سؤال «هل القواعد النهائية صحيحة؟» إلى سؤال أصعب: ماذا نفّذ الموجّه بين الحالة القديمة والحالة الجديدة؟ فالانتقال نفسه قد يمنح مساراً نافذة لم تكن موجودة في أي تصميم معتمد.

IETF
وجدت الأداة المعرّف، لكن بوابة المشغّل بقيت لمالكها
يقترح CORECONF-M2M أن تتحول نماذج YANG ومعرّفات SID إلى أدوات MCP تستطيع نماذج الذكاء الاصطناعي استخدامها مع أجهزة مقيدة. هذا يختصر الترجمة الخاصة بكل جهاز، لكنه لا يختصر سؤال السلطة: من يحق له إصدار الأمر، وماذا قبل الجهاز، وهل وقع الأثر المادي فعلاً؟

IETF
وقّع المُصدر الغلاف، لكنه لم يكتسب حق تبديل مفتاح الوكيل
تضع مراجعة AIC-JWT 02 تفويضاً يوقّعه الأصيل داخل اعتماد يوقّعه المُصدر. وتحفظ هذه البنية الفرق بين نقل السلطة وامتلاك حق تعديلها.

IETF
وقّع الوكيل على التحدي، لكن مفتاحه المرفق لم يصبح سلطة
تفصل المراجعة 03 من OpenA2A AIP بين صحة التوقيع رياضياً وثبوت هوية صاحبه. يبرهن المفتاح المقدَّم على حيازته، أما حقه في تمثيل الوكيل المسمّى فلا يثبته إلا سجل سابق أو وثيقة DID محلولة.
IETF
صمت الوكيل، فعاقبت درجة الثقة ما لم يستطع المدقّق رؤيته
يقترح NBTP تحويل غياب نبضات الحياة وفوات نوافذ المراقبة والصمت المتزامن إلى تآكل في الثقة وحالتي SUSPECT وQUARANTINED. قد تفيد هذه الآلية، لكن الغياب يصف أولاً سطح الرؤية لدى المدقّق، لا طبيعة الوكيل.

تاريخ
رأى العميل وصلة مباشرة، بينما احتفظ المشغّل بمسارها المخفي: RFC 3186
لم تكن قاعدة المسارات تحمل إطاراً واحداً، مع أنها كانت تستطيع وصف المسار بأنه يعمل. هذه المفارقة في RFC 3186 تفصل بين السجل التشغيلي وبين الواقع التنفيذي: معدات العميل رأت وصلة PPP شفافة، أما الحركة الفعلية فاعتمدت على محوّلين وعناوين داخلية وتقارب لا يراه العميل.

IETF
تحققت كل وصلة، ومع ذلك ربما كان التسلسل الزمني مبتوراً
يمنح الإصدار 09 من AER-1 أعمال وكلاء الذكاء الاصطناعي سجلاً داخلياً قابلاً للتحقق. لكن قيمته الأهم تكمن في توضيح ما لا يستطيع هذا السجل أن يشهد به عن نفسه: أنه التاريخ الكامل لا نسخة أقصر أعيد بناؤها.
تاريخ
سر قديم وسّع سلطة ظرف جديد: RFC 3185
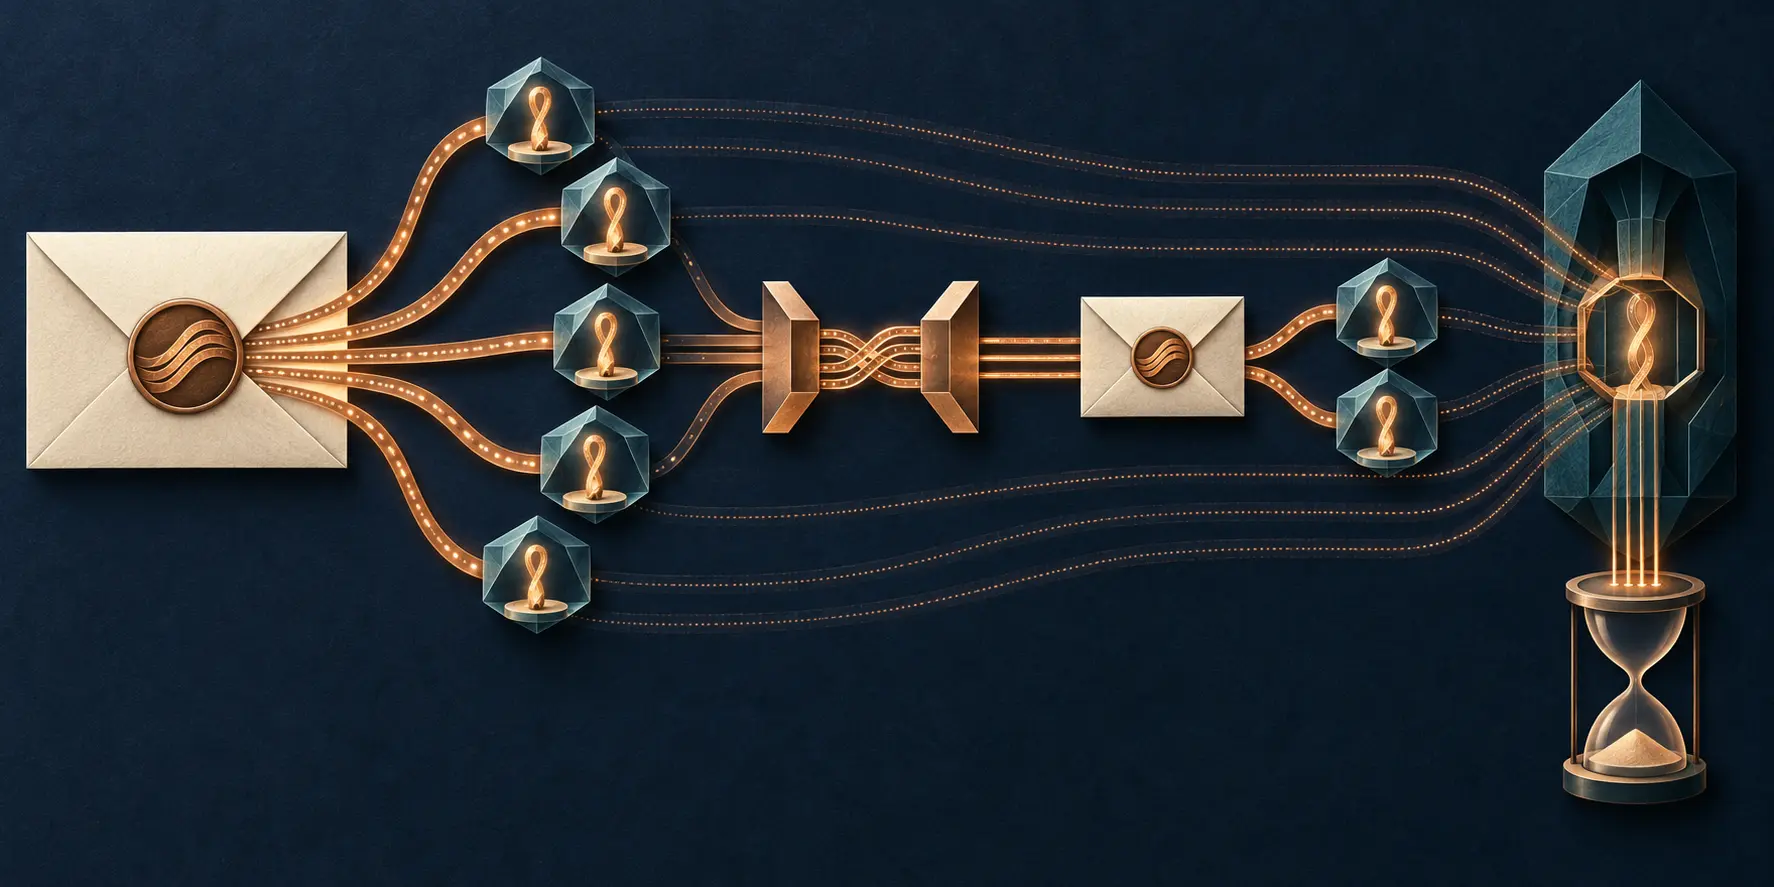
قد يحمل الظرف الجديد اسمَي مستلمين فقط، لكن سراً قديماً وصل من قبل إلى خمسة أشخاص يجعل الخمسة قادرين على فتحه. في RFC 3185 لم تتبع سلطة فك التشفير القائمة الجديدة؛ تبعت تاريخ توزيع المفتاح. ولهذا لم يكن حذف الاسم من الرسالة اللاحقة سحباً للقدرة التي مُنحت في الرسالة الأولى.

IETF
تغيّر المفتاح، لكن استمرار هوية المثيل ظل رهناً بسجل محفوظ
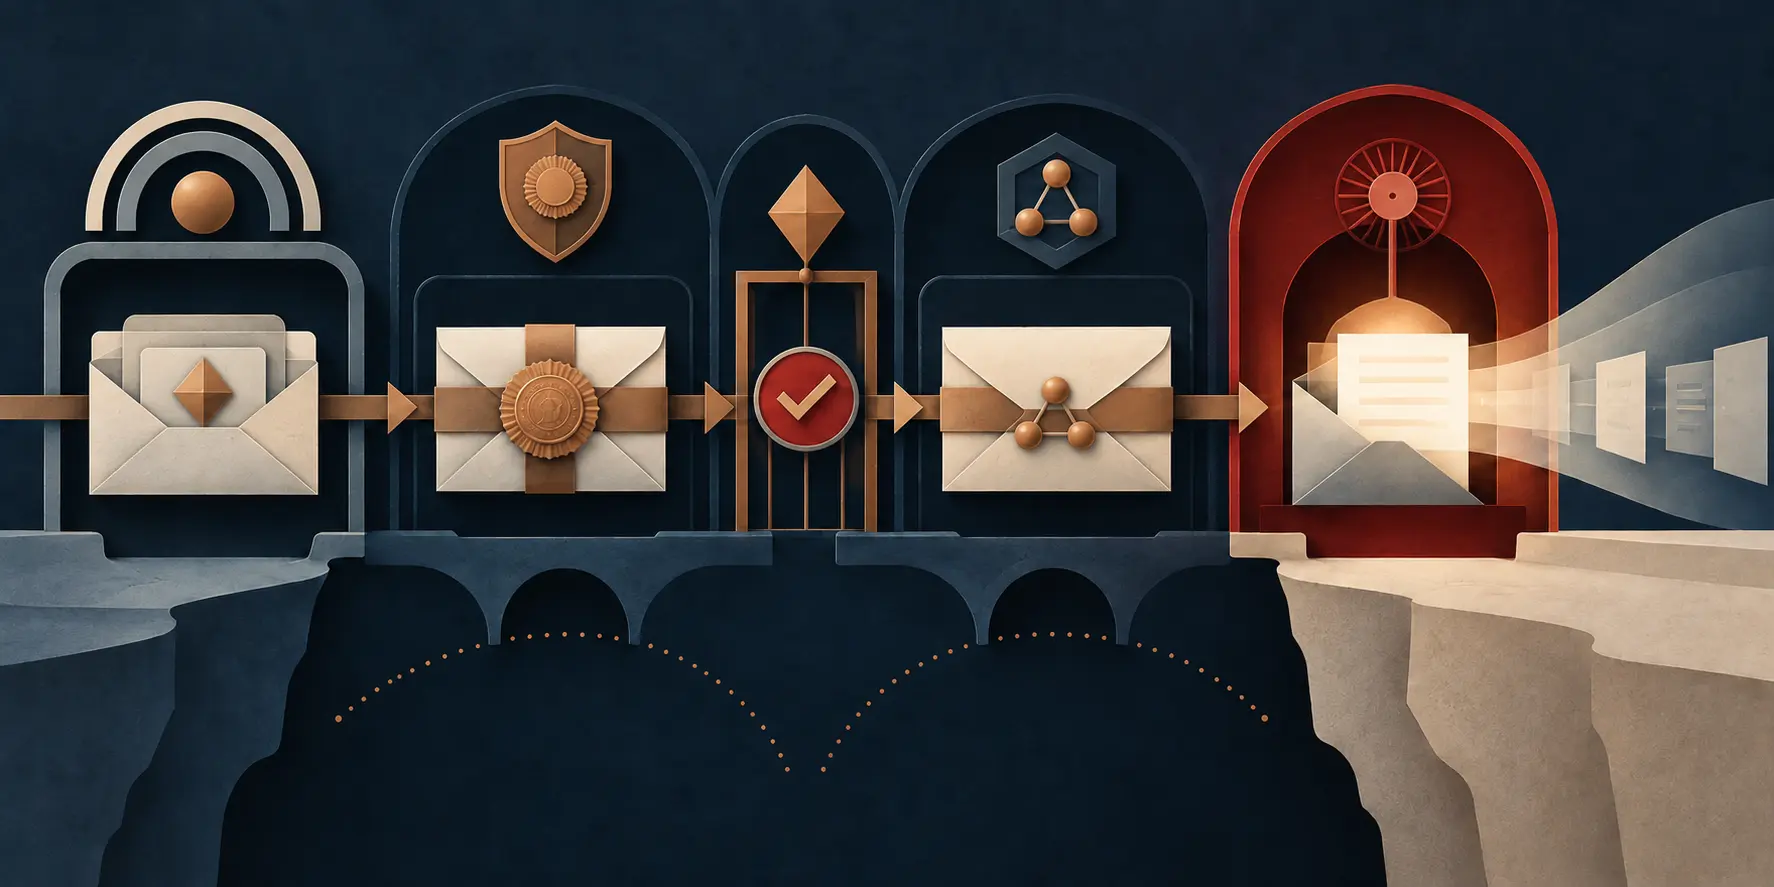
تستطيع شهادة OAuth إثبات حيازة مفتاح حالي، لكنها لا تحمل في ذاتها التاريخ الذي يجعل صاحب المفتاح الجديد امتداداً للمثيل السابق. الاستمرارية هنا ليست خاصية سحرية في المعرّف؛ إنها حكم تاريخي يصدره موثِّق يحتفظ بسجل التسجيل ودليل انتقال العهدة وقواعد دورة الحياة.
تاريخ
مفتاح واحد يتكلم باسم نطاق كامل: RFC 3183
حين يوقّع نطاق كامل أو يفك التشفير نيابة عن مستخدميه، لا تعود الثقة موزعة بين الأفراد وحدهم. يصبح مفتاح واحد ونقطة حدودية واحدة قادرين على تمثيل جماعة واسعة. صاغ RFC 3183 هذه السلطة بوصفها حلاً تشغيلياً تجريبياً، لكنه كشف أيضاً أن إثبات صدور الرسالة من نطاق لا يساوي دائماً تسمية…

IETF
أثبتت السلسلة أن إحدى الساعات مخطئة، لكنها لم تحدد المذنبة
يحوّل Roughtime التناقض الزمني إلى دليل قابل للمراجعة، من دون أن يمنح التشفير سلطة إصدار الحكم وتنفيذ العقوبة.

IETF
كانت قيمة ICV صحيحة، ومع ذلك قد يكون سجل المسار زائفاً
تثبت سلسلة سلامة IOAM أن حقولاً محددة لم يظهر عليها تعديل ضمن مفاتيح وحالة إعادة تشغيل معلومتين. لكنها لا تثبت اكتمال السجل، ولا صدق كل عقدة في وصف نفسها، ولا سلامة البيانات بعد تصديرها، ولا نجاح القرار التشغيلي.

IETF
لم يبلّغ أحد عن التقدم، فلماذا بدت المهمة مكتملة؟
إذا ضمت المهمة مشاركين ولم يصل منها أي تقرير عن التقدم، فيجب أن يبقى غياب الدليل ظاهراً بدلاً من أن يتحول إلى حالة خضراء.
IETF
أعلن المتحكم اكتمال الاتجاهين، لكن الشبكة لم تثبت أن التعديل بلا انقطاع
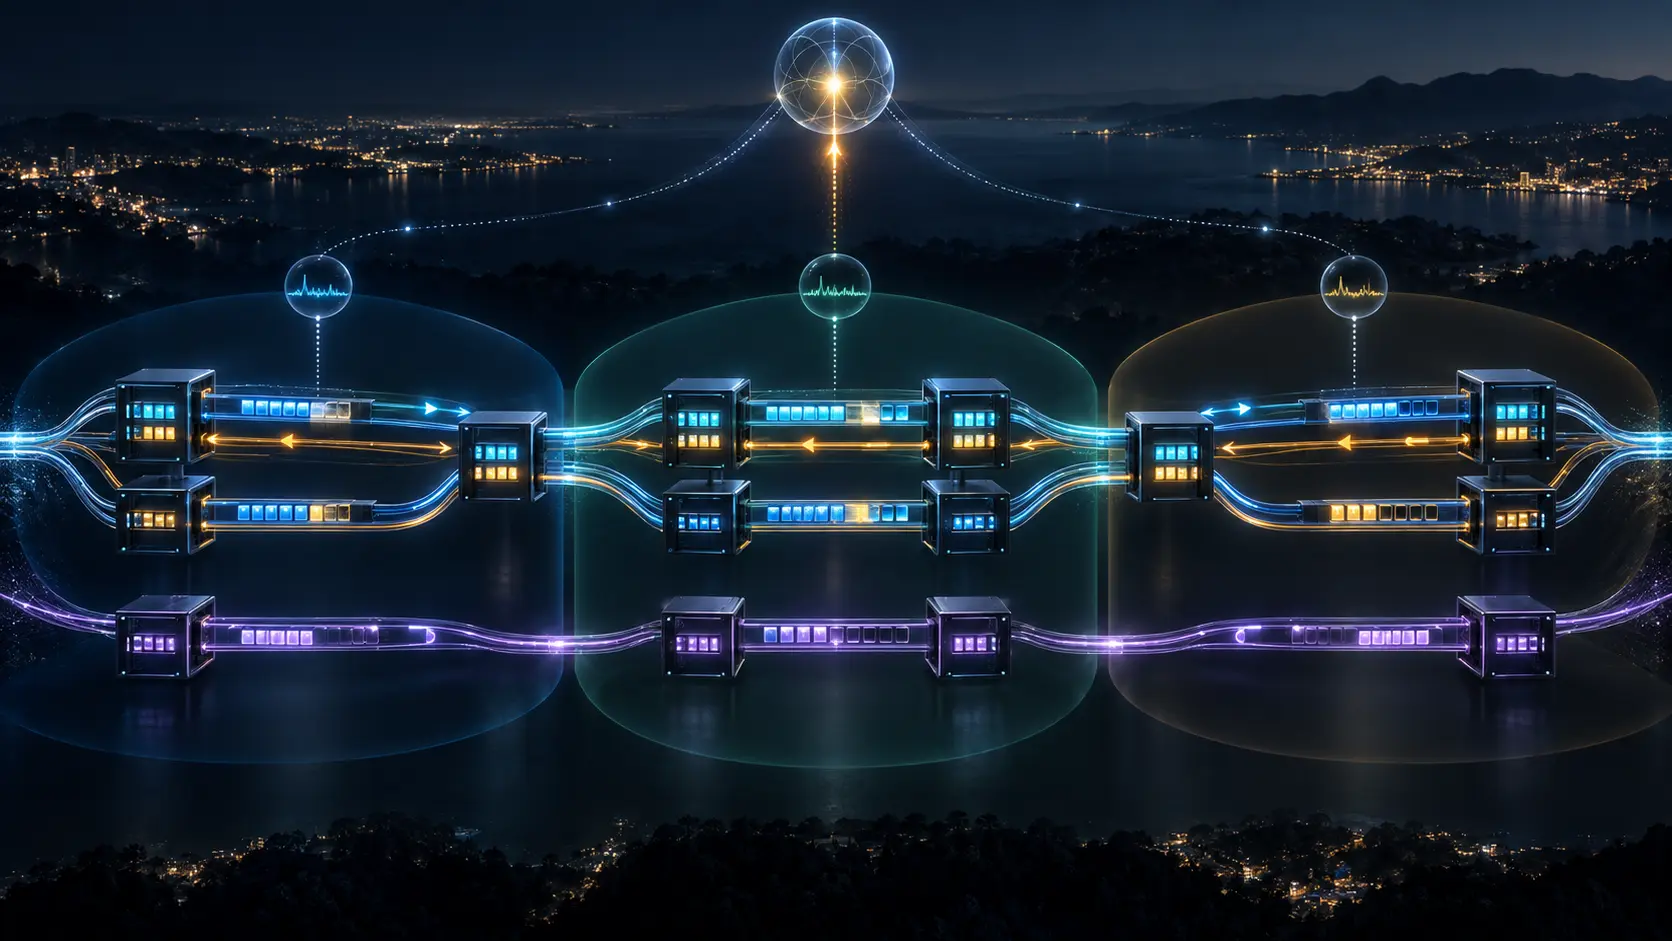
يمكن لشبكة النقل الضوئية دقيقة الحبيبات أن تغيّر سعة خط منخفض المعدل أثناء التشغيل. غير أن الإشارة الخضراء لدى منسق المجالات المتعددة ليست سوى خلاصة متحكم واحد؛ فالجهتان، وكل مجال، ومسارا العمل والحماية، وفتحات النقل، وحركة العميل تحتفظ بأدلتها المستقلة.

IETF
اتفق طرفا الدفع، لكن سجل التسليم ما زال فارغاً
يمكن لوكيلين أن يحتفظا بسجلين متطابقين لحركة المال، بينما يظل الدليل على وصول المقابل الموعود في مسار آخر خالٍ تماماً.

IETF
نجح برهان الدفعة، فكم رمزاً دخل المخزون فعلاً؟
تخفض دفعات Privacy Pass عدد الجولات وتوزع كلفة البرهان على رموز متعددة، لكنها لا تمسك دفتر المخزون نيابة عن العميل. نجاح البرهان، ووجود استجابة، وإتمام كل رمز، وحفظه بصورة دائمة، ثم استخدامه لاحقاً، وقائع مستقلة لا يجوز اختزالها في إشارة خضراء واحدة.
IETF
يمكن للسجل تسمية سؤال الأمان، لكنه لا يستطيع جعله مقبولاً
يوحّد المعرّف اسم طريقة المصادقة بين الأنظمة، لكنه لا يمنحها القوة ولا الإذن بالاستخدام ولا مستوى الضمان المطلوب لاتخاذ قرار حساس.

IETF
سمّى طلب ACME ملفاً تعريفياً، وبقي على الشهادة أن تثبت النتيجة
ينقل ACME Profiles اختيار سياسة الإصدار إلى حقل واضح في الطلب. هذه خطوة مفيدة، لكن الاسم لا يثبت وحده محتوى الشهادة أو نشرها أو قبول الجهة التي تعتمد عليها.

IETF
نجحت طريقة مكافحة غسل الأموال، لكن ذلك لا يعني قبول العميل
يمكن لرمز موحّد أن يثبت أن فحصاً نُفّذ، لكنه لا يحمل وحده الأدلة والسلطة اللازمتين للسماح بحساب أو معاملة.

IETF
وُقِّعت حاوية المحادثة، لكن ماذا أثبت التوقيع حقاً؟
يمنح vCon الأطراف والحوار والمرفقات والتحليل وعاءً قابلاً للنقل بين الأنظمة. غير أن سلامة نسخة موقعة لا تجيب وحدها عن اكتمال التسجيل، وصحة الهوية، وسريان الموافقة، ودقة التحليل، ولا عن سلطة الموقّع على كل ادعاء داخل الوعاء.