
الخلاصة
- نشر RFC 3183 في أكتوبر 2001 بصفة Experimental، ووصف خدمات S/MIME تنفذها بوابات وحراس ووكلاء نقل لصالح مؤسسة؛ كان توقيع النطاق يثبت إفراج المؤسسة بعد تحقق داخلي، لكنه لا يمنح المتلقي دائماً اسماً شخصياً قابلاً للتحقق.
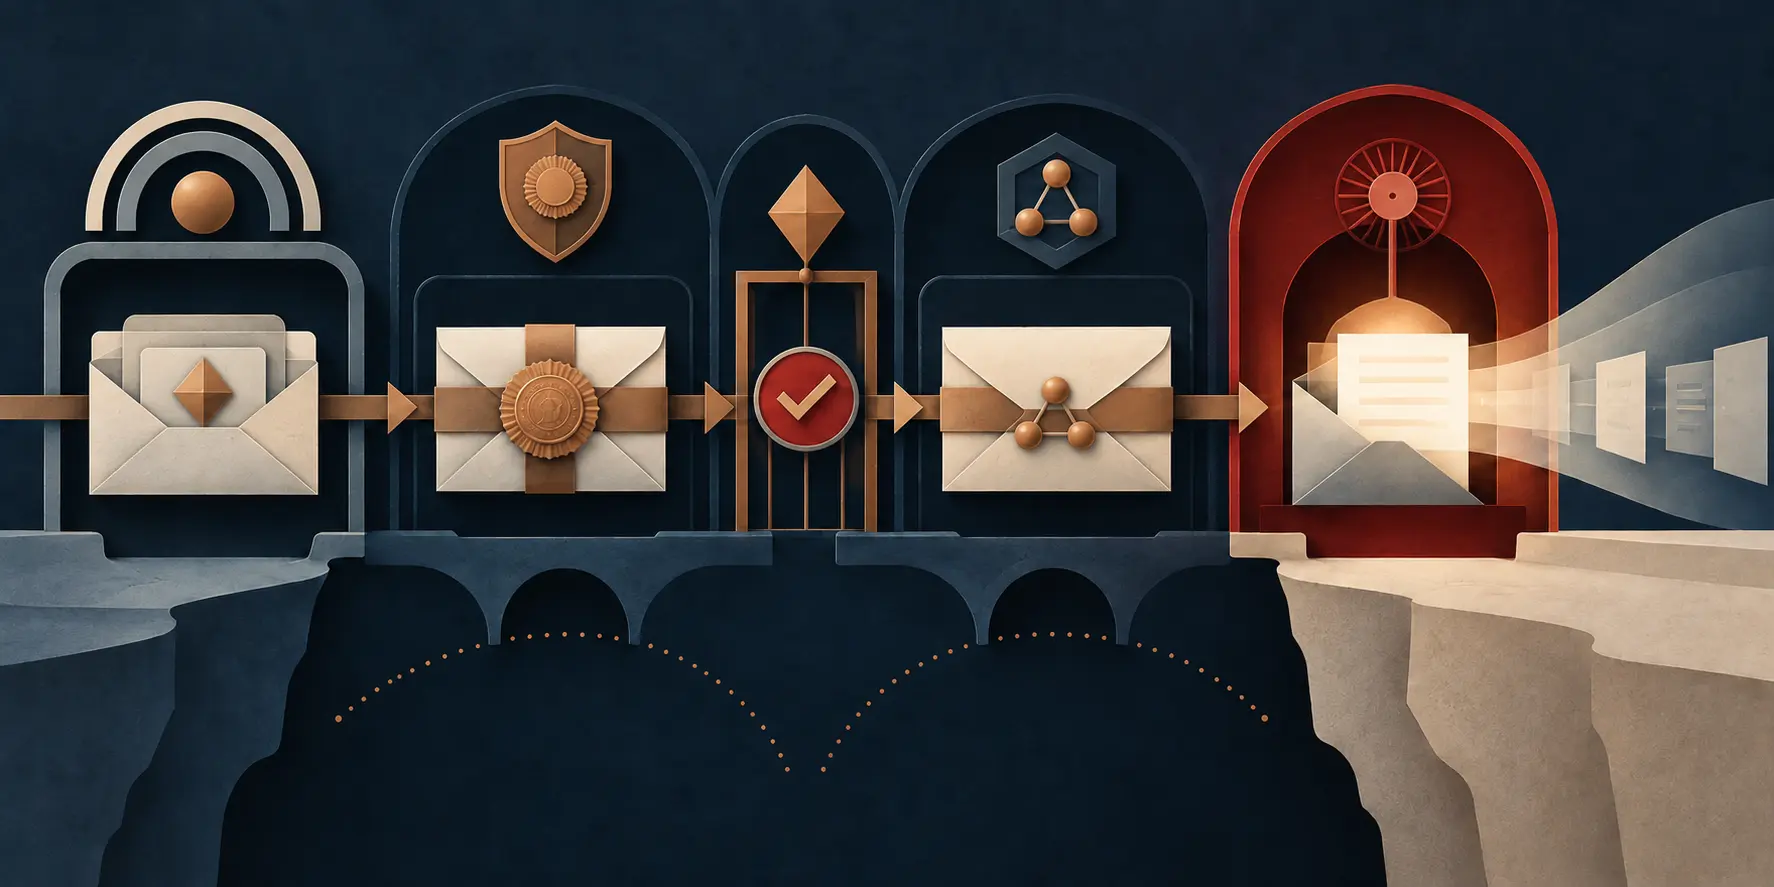
- ميّز النص بين توقيع المنشئ وتوقيع النطاق وتوقيع المراجعة وتوقيع السمات الإضافية، وبين التشفير وفك التشفير على مستوى النطاق. جمعها في حالة واحدة اسمها «موثوق» يمحو حدود السلطة.
صُمم Domain Security Services using S/MIME لبيئات لا تملك فيها كل محطة عملاً بنية مفاتيح عامة، أو لا تتوافق فيها صيغ الرسائل والشهادات، أو تفرض المؤسسة فحصاً وتدقيقاً عند الحدود. لذلك أمكن لوكيل نقل أو جدار ناري أو بوابة تحويل أن يعالج كائنات S/MIME باسم النطاق. لم يحسم المستند النزاع بين الحماية من طرف إلى طرف والحماية المؤسسية؛ بل أعطى آليات يمكن تركيبها بسياسات مختلفة.
توقيع المنشئ يربط المنشئ بالمحتوى. أما توقيع النطاق فهو توقيع بالنيابة. قبل إنشائه، يجب على موقّع النطاق توثيق المنشئ، إما بفحص توقيع داخلي له أو بآلية خارج S/MIME مثل رابط موثّق، وأن يتحقق من التواقيع الأخرى ذات الصلة. إذا فشل ذلك فلا يجوز إنشاء توقيع النطاق.
مع هذا، تبقى معرفة المؤسسة الداخلية منفصلة عن الاسم الذي يستطيع المتلقي الخارجي إثباته. إذا وجد توقيع للمنشئ أمكن استخدام الاسم في شهادته. وإذا غاب، حصر RFC 3183 افتراض المتلقي في نطاق المصدر. قد تعرف المؤسسة الموظف بدقة، لكن الدليل الذي خرج إلى العالم يتكلم باسم النطاق، لا باسم شهادة شخصية مستقلة.
هكذا تنفصل الواقعة عن تمثيلها وقرار السلطة عن ملاحظة المتلقي. شخص أنشأ المحتوى؛ نظام داخلي وثّق فاعلاً؛ سلطة النطاق قررت الإفراج؛ والمتلقي تحقق من كائن موقّع. العلاقة بينها قد تكون صحيحة، لكنها ليست حدثاً واحداً.
توقيع المراجعة يثبت أن مراجعاً وافق على تمرير الرسالة. لا يجعله مؤلفاً ولا يوثّق المنشئ، ولا يثبت صدق المحتوى أو قانونيته أو وصوله. توقيع السمات الإضافية يربط سمات داخل SignerInfo بالرسالة. يثبت من ربط أي بيانات بأي محتوى، لا أن كل حقيقة خارجية تصفها السمة صحيحة أو حديثة.
لهذا عرّف RFC السمة الموقعة SignatureType. أضاف الخطأ المصحح المعتمد 3757 المعرّف المحذوف من النص: id-aa-signatureType، أي 1.2.840.113549.1.9.2.28. التصحيح ضروري للتنفيذ، لكنه لا يوسع معنى الأدلة: موافقة المراجع لا تصبح توقيع مؤلف.
أما سلطة سرية النطاق فكان بوسعها أن تشفّر أو تفك التشفير نيابة عن المستخدمين. هذا يحل صعوبات التشغيل، لكنه يركز خطر المفاتيح على نطاق كامل. بعد فك التشفير لدى جهة الاستقبال يظهر النص الصريح خلف الحدود. وإذا اختُرقت السلطة ولم يبق توقيع يستطيع المستخدم التحقق منه بصورة مستقلة، فلا يكفي تقرير السلطة نفسها لضمان سلامة الرسالة.
تكشف معالجة القوائم البريدية وكائنات CMS المتداخلة أهمية الترتيب. قد تتحقق البوابة من طبقة، وتفك أخرى، وتزيل غلافاً، وتحفظ سمات، ثم تضيف توقيع نطاق وتعيد التشفير. لذلك لا تكفي عبارة «الرسالة موقعة». يلزم تحديد البايتات والطبقة ونوع التوقيع والشهادة واللحظة السابقة أو اللاحقة للتحويل.
وفرت مواصفات S/MIME وCMS المعاصرة الحاويات، ثم حدّثت وثائق لاحقة السياق. لا يثبت ذلك انتشار RFC 3183 ولا يحوله إلى معيار إنترنت. كما يثبت سجل IANA تخصيص المعرّف، لا استعماله الفعلي.
الدرس التاريخي هو إبقاء الأفعال منسوبة إلى أصحابها: الفرد ينشئ، والنطاق يوثّق ويفرج، والمراجع يوافق، وسلطة السمات تربط، وسلطة السرية تفتح، والمتلقي يلاحظ. حين تختصر المنظومة كل ذلك في علامة خضراء، تخسر سجل المسؤولية.
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات