
الخلاصة
- تقترح المراجعة 02 من Additional Authentication Method Reference Values، المنشورة في 2 أكتوبر 2026، الرمز
sqaلإجابات أسئلة الأمان، ثم تنبه في التعريف نفسه إلى أن إرشادات NIST الراهنة لا تعد تلك الأسئلة أسراراً مقبولة للمصادقة الرقمية. - هذه ليست مفارقة: وظيفة السجل وصف طريقة موجودة، أما السماح بها أو منعها واحتسابها ضمن مستوى الضمان فقرار مستقل لدى الجهة المعتمدة عليها.
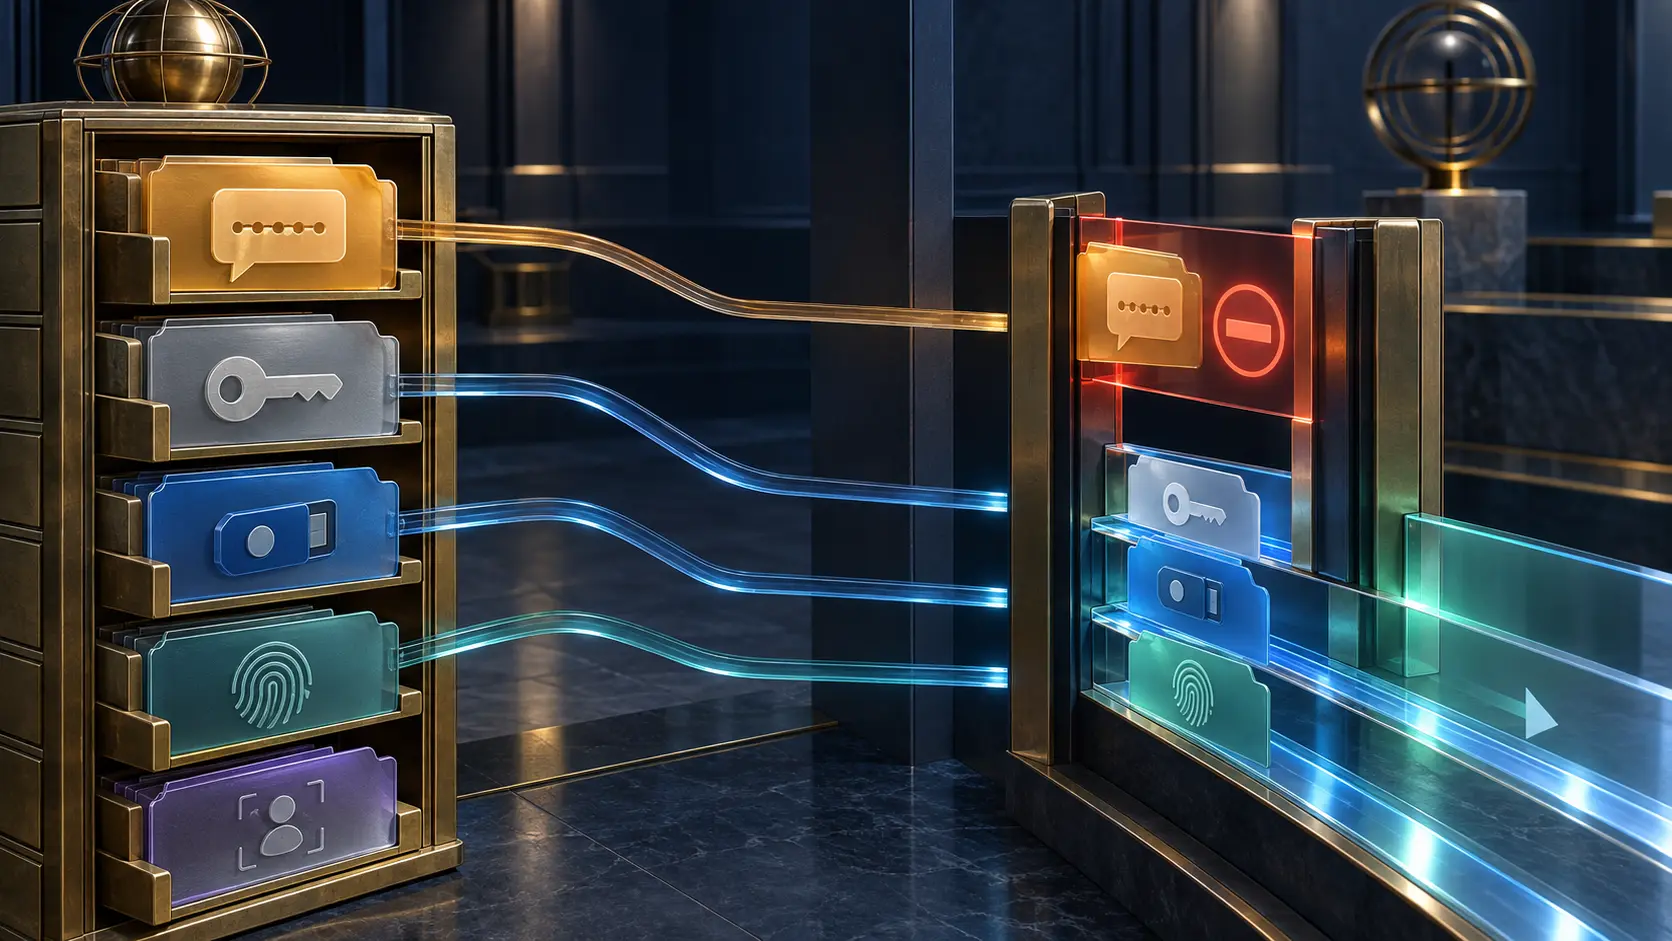
السجل التقني ليس قائمة بالخيارات الموصى بها. فالطريقة التي ينبغي التخلص منها تحتاج أيضاً إلى اسم ثابت كي تستطيع الأنظمة اكتشافها وقياسها ورفضها. تكشف مسودة draft-skyfire-oauth-amr-values-02 هذه الفكرة بوضوح: يتيح sqa الإبلاغ عن استخدام سؤال أمان، لكن قابلية الإبلاغ لا تجعل الطريقة قوية.
تقترح المسودة كذلك قيماً للتأكيد داخل التطبيق، والإشارات السلوكية، والبريد الإلكتروني، والرموز، والتفاعل عبر عنوان URL، والموافقة بالدفع، واختبار حيوية الوجه، ومفاتيح المرور. غيّرت المراجعة psk إلى passkey لتجنب الخلط مع المفتاح المشترك مسبقاً، وحذفت call واختارت تحديث tel. هذه صيانة لمفردات التشغيل البيني وليست شهادات جودة.
يفصل OpenID Connect أصلاً بين amr الذي يصف الطرق المستخدمة وacr الذي يصف فئة سياق المصادقة. وتوحّد RFC 8176 المعرّفات القصيرة وتعرض مثالاً يجمع pwd وkba. كما لا يزال سجل IANA الفعّال يتضمن kba. الاحتفاظ بقدرة قراءة ادعاء قديم لا يلزم مؤسسة بقبول المصادقة القائمة على المعرفة في عملية عالية المخاطر.
تضع NIST الحكم في طبقة السياسة. ينص نموذجها الحالي على أن الأسئلة المعرفية لا تشكل سراً مقبولاً للمصادقة الرقمية وفق إرشاداتها، كما تمنع متطلبات أدوات المصادقة مطالبة المشتركين بهذه الأسئلة عند اختيار كلمات المرور. بقاء الاسم في السجل ورفض استخدامه اليوم وظيفتان مختلفتان.
ويحتاج bg إلى الفصل نفسه. فقد يشمل المصادقة الصامتة لرقم الهاتف عبر الشبكة، والتعرّف إلى الجهاز، والموقع الجغرافي، وإشارات خلفية أخرى. تسمح NIST باستخدام مؤشرات الاحتيال في تقدير المخاطر، لكنها تؤكد أنها لا تغيّر مستوى AAL ولا تحل محل عامل مصادقة. الإشارة السياقية ليست اعتماداً.
ولا يغير توقيع JWT هذه الحقيقة. فالتحقق الصحيح قد يثبت المُصدر والجمهور والسلامة والقيود الزمنية. وتوضح RFC 8725 أن المستقبل ما زال يحتاج إلى سياسة صريحة للخوارزمية والمُصدر والجمهور. يحمي التشفير نص الادعاء، ولا يرفع جودة الطريقة المذكورة فيه.
مهمة IANA أضيق: تخصيص أسماء مستقرة غير متعارضة عبر Expert Review. عند التقاط المصادر، لم تكن قيم المراجعة 02 مدرجة في السجل الفعّال، وكانت وثيقة Datatracker مسودة فردية بلا stream أو مستوى معياري. وحتى لو سُجلت لاحقاً، فالتسجيل يثبت الاسم والمرجع لا إذن النشر.
لذلك يحتاج المشغّل إلى سجلين. الأول يحفظ الواقعة القابلة للتبادل: المُصدر، والرمز، وإصدار المفردات، وقيمة AMR. والثاني إيصال قرار محلي يبيّن السياق والمخاطر والسياسة والمسؤول، وما إذا كانت الطريقة مسموحة أو مقيدة أو مشروطة بعامل آخر أو محظورة، وكيف تعالج الاستثناءات والهجرة.
يدعو مبدأ Minimum Initial Specification لدى Lu Heng إلى توحيد أصغر رمز مشترك وترك القرار المستقبلي محلياً. ويسأل Running-Code Primacy عما نُفذ فعلاً. أما Reality Layers فيمنع دمج قيد السجل وادعاء المُصدر وإشارة الاحتيال وفئة الضمان وقرار التفويض في حالة خضراء واحدة.
لا يعيد sqa الاعتبار إلى أسئلة الأمان. لكنه قد يجعل وجودها القديم مرئياً بما يكفي لتقييده وإنهائه. السجل يسمّي الواقع؛ والقيادة مسؤولة عما تسمح له بأن يُحتسب.
المصادر
- https://datatracker.ietf.org/api/v1/doc/document/draft-skyfire-oauth-amr-values/
- https://datatracker.ietf.org/doc/draft-skyfire-oauth-amr-values/
- https://datatracker.ietf.org/doc/draft-skyfire-oauth-amr-values/history/
- https://datatracker.ietf.org/wg/oauth/about/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://openid.net/specs/openid-connect-core-1_0.html
- https://pages.nist.gov/800-63-4/sp800-63/model/
- https://pages.nist.gov/800-63-4/sp800-63b/aal/
- https://pages.nist.gov/800-63-4/sp800-63b/authenticators/
- https://www.iana.org/assignments/authentication-method-reference-values/authentication-method-reference-values.xhtml
- https://www.ietf.org/archive/id/draft-skyfire-oauth-amr-values-00.txt
- https://www.ietf.org/archive/id/draft-skyfire-oauth-amr-values-01.txt
- https://www.ietf.org/archive/id/draft-skyfire-oauth-amr-values-02.html
- https://www.ietf.org/archive/id/draft-skyfire-oauth-amr-values-02.txt
- https://www.ietf.org/archive/id/draft-skyfire-oauth-amr-values-02.xml
- https://www.rfc-editor.org/rfc/rfc7519.html
- https://www.rfc-editor.org/rfc/rfc8176.html
- https://www.rfc-editor.org/rfc/rfc8725.html
- https://csrc.nist.gov/pubs/sp/800/63/4/final
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات