
الموضوع
سلطة تفويض DNS
ضمن جانب الموضوع، تربط تحليلات موضوع DNS المقالات التي تشترك في موضوع معين أو تركيز إشارة أو موضوع مراقبة. تقدم الصفحة للقراء مسارًا أكثر ثراءً عبر التقارير ذات الصلة، وأدلة المصادر، والفاعلين في السوق، وتأثيرات البنية التحتية، مع سياق كافٍ لفهم أهمية الموضوع عبر تحركات الشركات، وقرارات الحوكمة، والتعرض الإقليمي، والمخاطر التشغيلية. يمكن للقراء مقارنة الإشارات المتكررة، والمنظمات المتأثرة، والأدلة العامة، وسياق السوق، واستمرارية الخدمة، والمشتريات، والمنافسة، والامتثال، وأسئلة التخطيط الاستراتيجي الكامنة وراء الموضوع بدلاً من التوقف عند قائمة رقيقة من المقالات المطابقة. يشرح ما يغطيه الموضوع، وما هي الجهات الفاعلة في البنية التحتية أو السياسات المعنية، وما الأدلة التي تدعم التغطية، ولماذا قد يكون الموضوع مهمًا للمشغلين والعملاء والمستثمرين والقراء المهتمين بالسياسات.
IETF
Tobias Fiebig وإثباتات الوصول الأربعة إلى DNS
لا يرى مستخدم IPv6-only نجاح الاستعلام الذي أنقذه IPv4 في شبكة أخرى. بالنسبة إليه، يتوقف فضاء الأسماء عند أول اعتماد لا يعمل عبر عائلته. لذلك تنقل RFC 10001 السؤال من «هل المنطقة dual-stack؟» إلى أربع وقائع محددة: خادمان موثوقان يجيبان عبر IPv4 وخادمان يجيبان عبر IPv6.

تاريخ
كادت خدمة الأسماء أن تكون مفاوضاً: كيف فصلت RFC 830 النطاقات عن القدرات
كان الوصول إلى نطاق الوجهة يعني الوصول إلى حد إداري، لا إلى التطبيق النهائي. عند ذلك الحد وضعت RFC 830 عملية أخرى تسأل: أي نقل متاح؟ أي بروتوكول تطبيقي؟ وهل توجد بدائل توافق غرض المصدر؟ بهذا فصل الاقتراح بين سلطة تسمية المكان وقدرة الخدمة داخله. احتفظ DNS اللاحق بالشجرة، لكنه جعل…
IETF
David Lawrence وإجابة DNS التي عاشت بعد انتهاء TTL
انتهى TTL لإجابة DNS، لكن المسار إلى الخوادم الموثوقة لم ينتج بديلاً صالحاً في الوقت المتاح. تسمح RFC 8767 للمحلل التكراري بأن يستخدم النسخة القديمة ضمن حدود واضحة: يحاول التحديث أولاً، ويصنف الفشل، ويعيد الإجابة لمدة قصيرة، ثم يواصل البحث عن المصدر. تحمي النسخة الاستمرارية من…

IETF
ستيف شنغ والقفل الذي لم يوقف صيانة DNSSEC
قد تعرض لوحة إدارة النطاق عبارة «مقفل» بينما تتغير سجلات DS في المنطقة الأم بصورة مشروعة. لا يحسم اسم القفل هذا التناقض الظاهري؛ بل يحسمه تحديد من وضع الحالة، وأي فاعل وأي أمر تمنعه، ولماذا بقي مسار صيانة مستقل وموثّق مفتوحاً.
IETF
Peter Thomassen والتحديث الذي احتاج إلى كل خادم موثوق
قد تكون إجابة DNS صحيحة وموقعة، ومع ذلك لا تكون كافية لتغيير المنطقة الأم. في RFC 9975 وضع Peter Thomassen شرطاً أدق: على الوكيل الأبوي أن يرى طلباً متسقاً عبر الخدمة الموثوقة كلها، لا عبر الخادم الذي أجاب أولاً.
ملف القضية
أعلن نظام DNS أن النطاق معروض للبيع، لكنه لم يثبت من يملك حق بيعه
يمنح RFC 10023 مالك النطاق وسيلة صغيرة لإظهار قابلية التفاوض بينما تبقى الخدمات عاملة. وما ينجح كإشارة اكتشاف يفشل إذا عومل كإثبات للهوية أو التفويض أو السعر الملزم أو اكتمال النقل.
ملف القضية
الاسم منشور والسلطة مجزأة: RFC 10001 ومن يملك كل وصلة في مسار DNS
لا يسيطر مشغّل واحد على رحلة DNS كاملة. الأب يملك الإحالة والغراء، والابن يملك البيانات والمستمع، وقد يضيف اسم خادم في نطاق شقيق مشغّلاً ثالثاً، ثم يقرر الطريق والمحلل والترجمة إن كانت الحزمة ستصل. RFC 10001 يحوّل عبارة «النطاق يعمل» إلى سلسلة ادعاءات محددة لكل عائلة عناوين، بحيث…
ملف القضية
وصلت السجلات معاً ولم تصدر عن سلطة واحدة: RFC 10029 وحدود اكتمال DNS
قد تحمل حزمة DNS واحدة سجلاً من ذاكرة عودية قديمة، وسجلاً آخر جُلب لتوه، ودليل عدم وجود وقّعه نطاق مختلف. RFC 10029 يقلل عدد الرحلات، لكنه لا يمحو هذه الأصول المتعددة. السلطة تبدأ من معرفة الأنواع التي اكتملت، ثم من حفظ مصدر كل مجموعة سجلات، لا من عدّ الحزم.
ملف القضية
نشر السجل قيمة TTL وبقي للمحلّل وقته الخاص: RFC 10037 وحدود سلطة وصف نافذة تغيير DNS
عندما يعرض RDAP الرقم 300 فهو يجيب عن حالة داخل قاعدة السجل، لا عن كل نسخة موزعة على الإنترنت. قد تكون المنطقة السلطوية لم تنشر القيمة بعد، وقد يحتفظ محلّل تكراري بسجل أخذَه بالمدة القديمة، وقد يصل مستخدم آخر إلى الخدمة الجديدة بالفعل. فائدة RFC 10037 أنه يمنح الحالة الأولى لغة…
ملف القضية
عاد الخطأ في هيئة سؤال جديد: DNS Report-Channel وسلطة التغذية الراجعة
قد يواصل الخادم الموثوق إرسال الأجوبة من دون أن يرى أن محللاً مُدقِّقاً يرفضها. يفتح DNS Error Reporting طريقاً للعودة: يعلن الخادم عنوان وكيل، ويحوّل المحلل حكمه المحلي إلى استعلام DNS آخر، ثم يقرر الوكيل مقدار الثقة التي يستحقها هذا البلاغ.
ملف القضية
أخفت الحزمة طولها الدقيق وبقي الإيقاع ناطقاً: EDNS Padding وحدود خصوصية DNS
يمنع التشفير مراقب الطريق من قراءة اسم DNS والجواب، لكنه لا يمحو بالضرورة هيئة التبادل. يضيف EDNS Padding بايتات لتقليل دقة تلك الهيئة. ولا تقاس فائدته بحجم الحزمة وحده، بل بعدد الرسائل المختلفة التي أصبحت متشابهة أمام الخصم المقصود.
ملف القضية
ربط السجل البدائل ولم يحسم الاتصال: سلطة العميل في DNS SVCB وHTTPS
يستطيع مالك الخدمة أن ينشر مسبقاً الوجهة والبروتوكول والمنفذ المفضل، وأن يثبت النشر عبر DNSSEC. لكنه لا يعرف قدرات كل جهاز، ولا مسار الوكيل، ولا العنوان المتاح الآن، ولا الشهادة التي سيقدمها الطرف المقابل.
ملف القضية
وصلت التغذية سليمة، لكن الإجابة صيغت محلياً: سلطة DNS RPZ وحدودها
قد يكون مصدر سياسة التهديد صحيحاً ونقلها موثقاً، ثم تبقى أمام المشغّل أسئلة لا يجيب عنها النقل: من يُحجب، وبأي نتيجة، وهل القرار أمني داخلي أم إلزام خارجي أم اختيار من العميل؟
ملف القضية
تطابق الملخص وبقيت المنطقة خاطئة: حدود ما تثبته ZONEMD
قد تصادق الأدوات المشفّرة بدقة على حالة لم يكن ينبغي نشرها أصلاً. لذلك لا تكمن قيمة ZONEMD في منح الخوارزمية سلطة مطلقة، بل في تحديد سؤال سلامة منطقة DNS والإجابة عنه من دون خلطه بصحة القرار التشغيلي.
ملف القضية
كانت الإشارة موقعة، لكن التفويض لم يكن آمناً بعد: CDS/CDNSKEY وسلطة نشر DS في النطاق الأب
يتيح CDS وCDNSKEY للجهة التي تشغّل النطاق الابن أن تعلن تغييراً مطلوباً في الثقة بصيغة تستطيع الأنظمة قراءتها. غير أن التوقيع يثبت مصدر بيان داخل سلسلة محددة؛ ولا يوحّد سيطرة مشغّل DNS وتفويض مالك النطاق وقبول الجهة الأبوية والنشر ونتيجة التحقق في سلطة واحدة.
ملف القضية
كان الفهرس صالحاً، ولم يكن الحذف مخوّلاً: DNS Catalog Zones وسلطة التهيئة
لا يُفترض بفهرس DNS أن يكون واجهة عامة، لأنه يكشف مجموعة النطاقات التي يديرها المستهلك وخصائصها. ومع ذلك يستطيع هذا الكائن غير المرئي للمستخدم أن يغيّر ما تخدمه آلاف الخوادم. هنا تصبح السرية، وهوية المرسل، وسلطة التنفيذ ثلاثة أمور مختلفة لا يجوز جمعها في كلمة «موثوق» واحدة.
اتجاهات الخدمات السحابية في أوروبا والشرق الأوسط
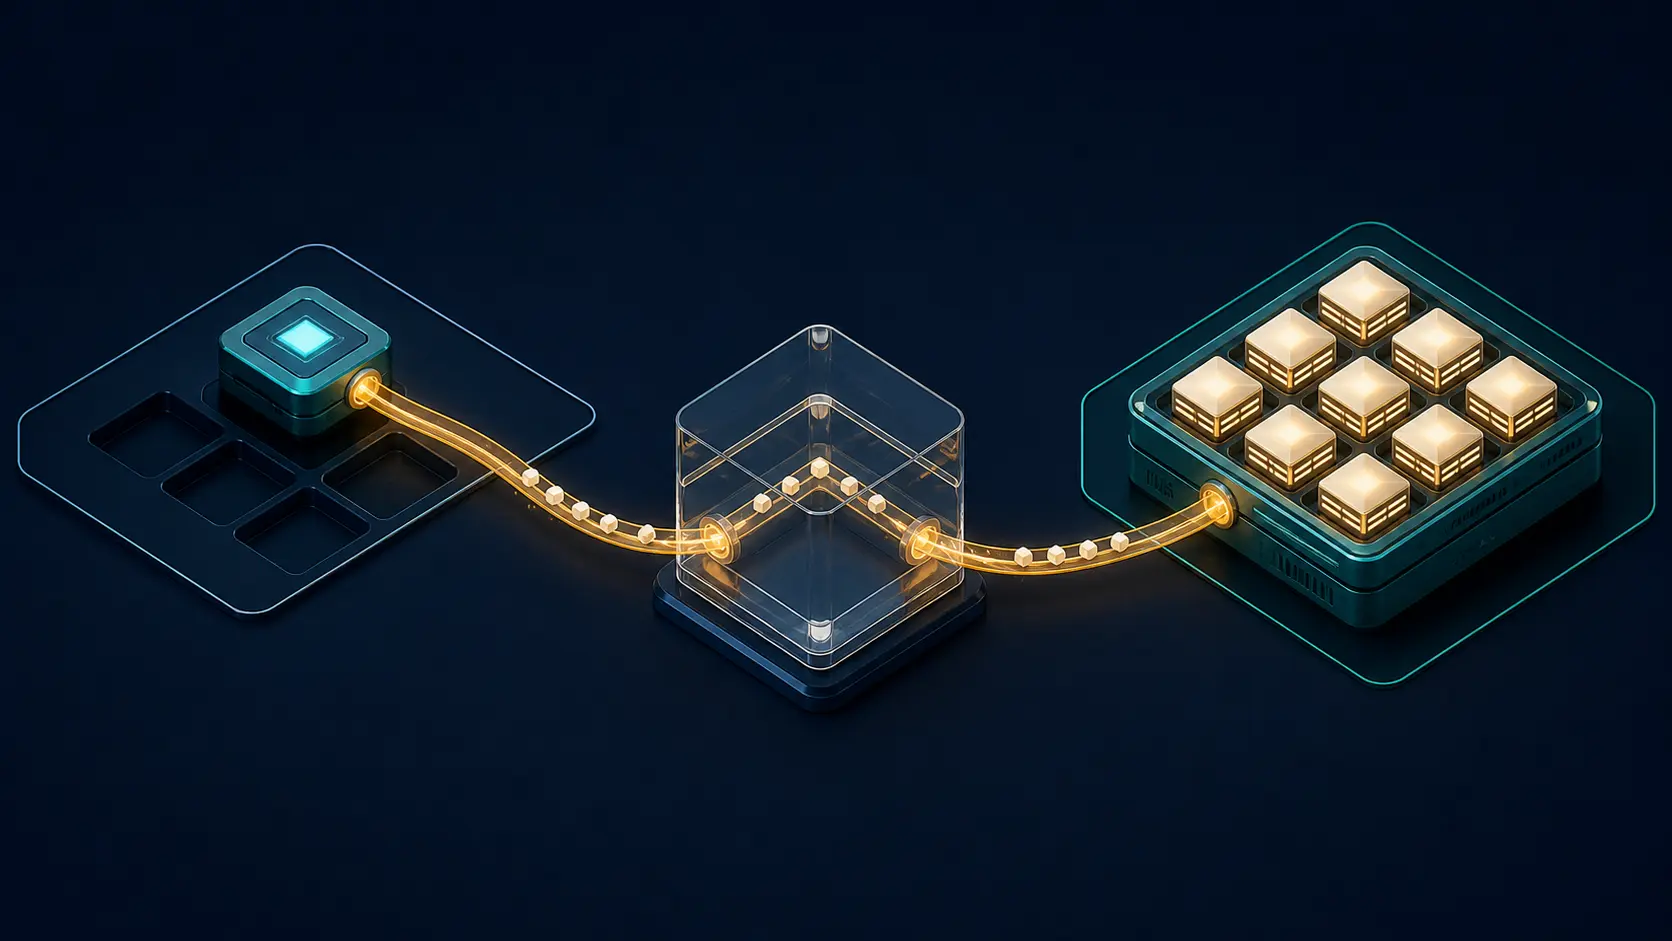
ما وراء المعالج: حدود الأقاليم في Genesis Cloud
لا تتحول وحدات معالجة الرسوم إلى قدرة سحابية قابلة للنشر بمجرد ظهورها في قائمة المنتجات. فالعمل الفعلي يحتاج إلى شبكة تصل المعالج بالبيانات، وموارد يمكن إعادة إنشائها، ومسار واضح لنقل الحالة، وعناوين وأسماء تظل تحت السيطرة عند التعطل أو الانتقال. تكشف المواد المتاحة عن Genesis…
تاريخ
لا يمكن للمسار البديل أن يكون الوجهة أيضاً: الحد الذي رسمه DNS CNAME
استطاع DNS أن يبقي اسماً قديماً دالاً على مقصد جديد، لكنه اشترط أن يتخلى ذلك الاسم عن إجاباته العادية. حوّل CNAME هذا التخلي إلى تعليمة موثوقة: خزّن التحويل، وأعد السؤال عند الاسم الهدف، ولا تخلط سلطة من يملك الاسم المستعار بسلطة من يملك البيانات في نهاية الطريق.
ملف القضية
انتهت صلاحية الإجابة ولم ينتهِ العطل: DNS serve-stale وسلطة ما بعد TTL
قد تمنع إجابة DNS قديمة انقطاعاً واسعاً عندما يتعذر الوصول إلى الخوادم الموثوقة. لكنها لا تصبح حديثة لمجرد بقائها في الذاكرة. بعد انتهاء TTL يمارس المشغّل التكراري استثناءً محلياً محدوداً، وعليه أن يثبت عمر البيانات وفشل التحديث وزمن DNSSEC وطريق الرجوع.

IETF
Joe Abley ومرساة الثقة التي وجب أن تعلن أين تبدأ الثقة
لا يستطيع DNSSEC التحقق من سلسلة إلا بعد أن يقرر المحلّل أين تبدأ. ويجعل عمل Joe Abley على صيغة نشر مرساة الجذر ذلك القرار الأول مرئياً: يمكن للتوقيع إثبات مصدر الملف، لكنه لا يستطيع أن يأمر المشغّل بالوثوق بمفتاح DNSSEC الموجود داخله.