
الموضوع
الهوية الرقمية وبيانات الاعتماد
ضمن جانب الموضوع، تربط تحليلات موضوع الهوية الرقمية وبيانات الاعتماد المقالات التي تشترك في موضوع معين أو تركيز إشارة أو موضوع مراقبة. تقدم الصفحة للقراء مسارًا أكثر ثراءً عبر التقارير ذات الصلة، وأدلة المصادر، والفاعلين في السوق، وتأثيرات البنية التحتية، مع سياق كافٍ لفهم أهمية الموضوع عبر تحركات الشركات، وقرارات الحوكمة، والتعرض الإقليمي، والمخاطر التشغيلية. يمكن للقراء مقارنة الإشارات المتكررة، والمنظمات المتأثرة، والأدلة العامة، وسياق السوق، واستمرارية الخدمة، والمشتريات، والمنافسة، والامتثال، وأسئلة التخطيط الاستراتيجي الكامنة وراء الموضوع بدلاً من التوقف عند قائمة رقيقة من المقالات المطابقة. يشرح ما يغطيه الموضوع، وما هي الجهات الفاعلة في البنية التحتية أو السياسات المعنية، وما الأدلة التي تدعم التغطية، ولماذا قد يكون الموضوع مهمًا للمشغلين والعملاء والمستثمرين والقراء المهتمين بالسياسات.
ملف القضية
مرجع الحالة أقصر، لكن سؤال التحقق لم يصبح أبسط
يقترح مشروع جديد لدى W3C اختصار ما تحمله بيانات الاعتماد القابلة للتحقق عن حالتها. أما غرض الفحص وصلاحية القائمة والجهة التي تصدرها، فتبقى قرارات مستقلة عن طول المرجع.
ملف القضية
أصبح النطاق في صيغة معيارية، وبقي الجزء المحلي بلا تطبيع: RFC 9598
قد تعرض واجهتان اسم صندوق البريد نفسه، فيما يحتفظ سجل الشهادة وسجل البريد بسلسلتي بايتات مختلفتين وسلطتين مختلفتين. لا تمنح RFC 9598 واجهة العرض حق دمجهما: يُحضَّر النطاق وفق IDNA2008 في A-label بحروف صغيرة، ويبقى الجزء المحلي UTF-8 كما هو، ثم تتم المقارنة بايتاً ببايت.

تاريخ
السجل واحد، لكن الدليل الذي تراه يتغير: RFC 2378
لم يتعامل دليل Ph في RFC 2378 مع الخصوصية كمفتاح واحد للمنع أو السماح. وجود الحقل، وإمكان اكتشافه، واستعماله في البحث، وإعادته افتراضياً، وتعديله، كلها قرارات منفصلة. لذلك كانت الاستجابة وصفاً لمسار سياسة محدد، لا نسخة كاملة من قاعدة البيانات.

تاريخ
بدا المعرّف بريداً إلكترونياً، لكنه لم يكن صندوقاً: RFC 2377
حاولت RFC 2377 جعل تسمية LDAP قابلة للنشر عبر إعادة استخدام أسماء نسّقتها الإنترنت مسبقاً. وكان تحذيرها الأوضح متعلقاً بقيمة مألوفة: يمكن لـ `uid=mailbox-shaped-identifier` أن يسمّي قيداً في الدليل من دون أن يكون صندوق بريد صالحاً. خفّضت إعادة الاستخدام كلفة التنسيق، ولم تدمج…

IETF
RFC 9797: عنوان MAC العشوائي يقلل قابلية الربط من دون أن يصبح هوية الجهاز
قد يسجل النظام عنواناً ثابتاً بدقة شديدة لكنه ينسبه إلى الشخص الخطأ، وقد يرى عنواناً متغيراً فيحسب الجهاز نفسه جهازين. السجل الأول يوحي باستمرارية لا يثبتها، والثاني يفقد استمرارية قد تكون لازمة للخدمة. تضع RFC 9797 هذا التناقض في موضعه الصحيح: عنوان الوصلة أداة توصيل وربط محتمل،…

اتجاهات الخدمات السحابية العالمية
تموّل Bird سيولة المساهمين قبل أن تثبت طلب وكلاء الذكاء الاصطناعي
جاءت إعادة الرسملة بالدين البالغة 450 مليون دولار وبنية الاتصالات الجديدة للوكلاء في إعلان واحد، لكنهما لا تقدمان الدليل الاقتصادي نفسه. تستطيع الصفقة الأولى تحويل حصة المساهم إلى نقد عند الإغلاق؛ أما المنتج فلا يصنع قيمة إلا حين يعبر الفعل المأذون به الموافقة والتسليم ورسوم…
اتجاهات أمريكا الشمالية المؤسسية
تمويل EigenQ البالغ 45 مليون دولار هو مهلة تجارية مشروطة
لا تحصل شركة الأمن الكمي على شيك تشغيلي حر بقيمة 45 مليون دولار. تكشف العقود عن تمويل جسري من مرحلتين، بخصم وضمانات وحقوق مرتبطة بالأسهم، فيما يتوقف نصف النقد على إتمام صفقة الاندماج مع شركة الاستحواذ ذات الغرض الخاص.

IETF
استمر الحوار، لكن الصلاحية لم تنتقل مع المعرّف
يسعى ميثاق Agentproto المقترح إلى إبقاء التفاعل قابلاً للتعرّف عندما يعبر بين الوكلاء والأدوات والوسطاء والشبكات ثم يُستأنف بعد انقطاع. هذه الاستمرارية دليل تشغيلي مفيد، لكنها لا تثبت وحدها مَن كان مخولاً بالتصرف، ولا ماذا نفذت الأداة فعلياً، ولا أن مهمة المستخدم وصلت إلى نتيجتها…

ICANN
4.3 مليون اسم نطاق دولي هي حصيلة تسجيل، لا نتيجة للقبول العالمي
قد يكون الاسم مفوضاً في الجذر ومسجلاً وقابلاً للحل عبر DNS، ثم يرفضه أول نموذج لإنشاء حساب. يجمع تقرير ICANN لعام 2026 بين الحقيقتين: اتسع مخزون المعرّفات متعددة اللغات، لكن سلسلة البرمجيات التي يفترض أن تستخدمها لم تكتمل بعد.

تاريخ
RFC 2345: العثور على عنوان شركة لم يكن إثباتاً لهويتها
اقترحت RFC 2345 تجربة شديدة البساطة: يرسل المستخدم اسماً يظنه اسم شركة، فيعيد الخادم عنوان URL واسماً معروضاً. كان ذلك كافياً لفتح صفحة، لكنه لم يكن كافياً لإثبات ملكية النطاق أو تحديد الكيان القانوني أو تقييم جودة الدليل أو اكتمال نتائجه. وبين السطر المختصر والخدمة الموثوقة بقيت…
ملف القضية
يفوّض WebAuthn التحقق من RP ID إلى العميل البعيد، لكن الإذن المحلي لا يثبت النتيجة
يقترح أول مشروع عمل عام من WebAuthn Level 4 تقسيماً دقيقاً للمسؤولية في تسجيل الدخول عبر سطح مكتب بعيد: يستطيع المتصفح المحلي تمرير بيانات العميل التي أنشأها الجهاز البعيد إلى أداة المصادقة، ولكن بعد إذن محدد بحسب الأصل. ذلك الإذن يفتح القدرة المحلية، ولا يشهد بأن قرار الأصل…

IETF
رمز حامل واحد لجمهور واحد: WIMSE -07 يرسم الحد بين الجهات المستقبلة
عندما يقبل مزود هوية خارجي رمز الحامل نفسه الذي يقبله خادم واجهة Kubernetes، فإنه لا يكتفي بالتحقق من حمل عمل. بل يصبح حائزاً لبيان اعتماد يستطيع تقديمه إلى خادم الواجهة ليتصرف بصفة ذلك الحمل. تنقل المراجعة 07 من مسودة ممارسات WIMSE فصلَ الجهات المستقبلة من توصية إلى حد إلزامي،…
التقارير
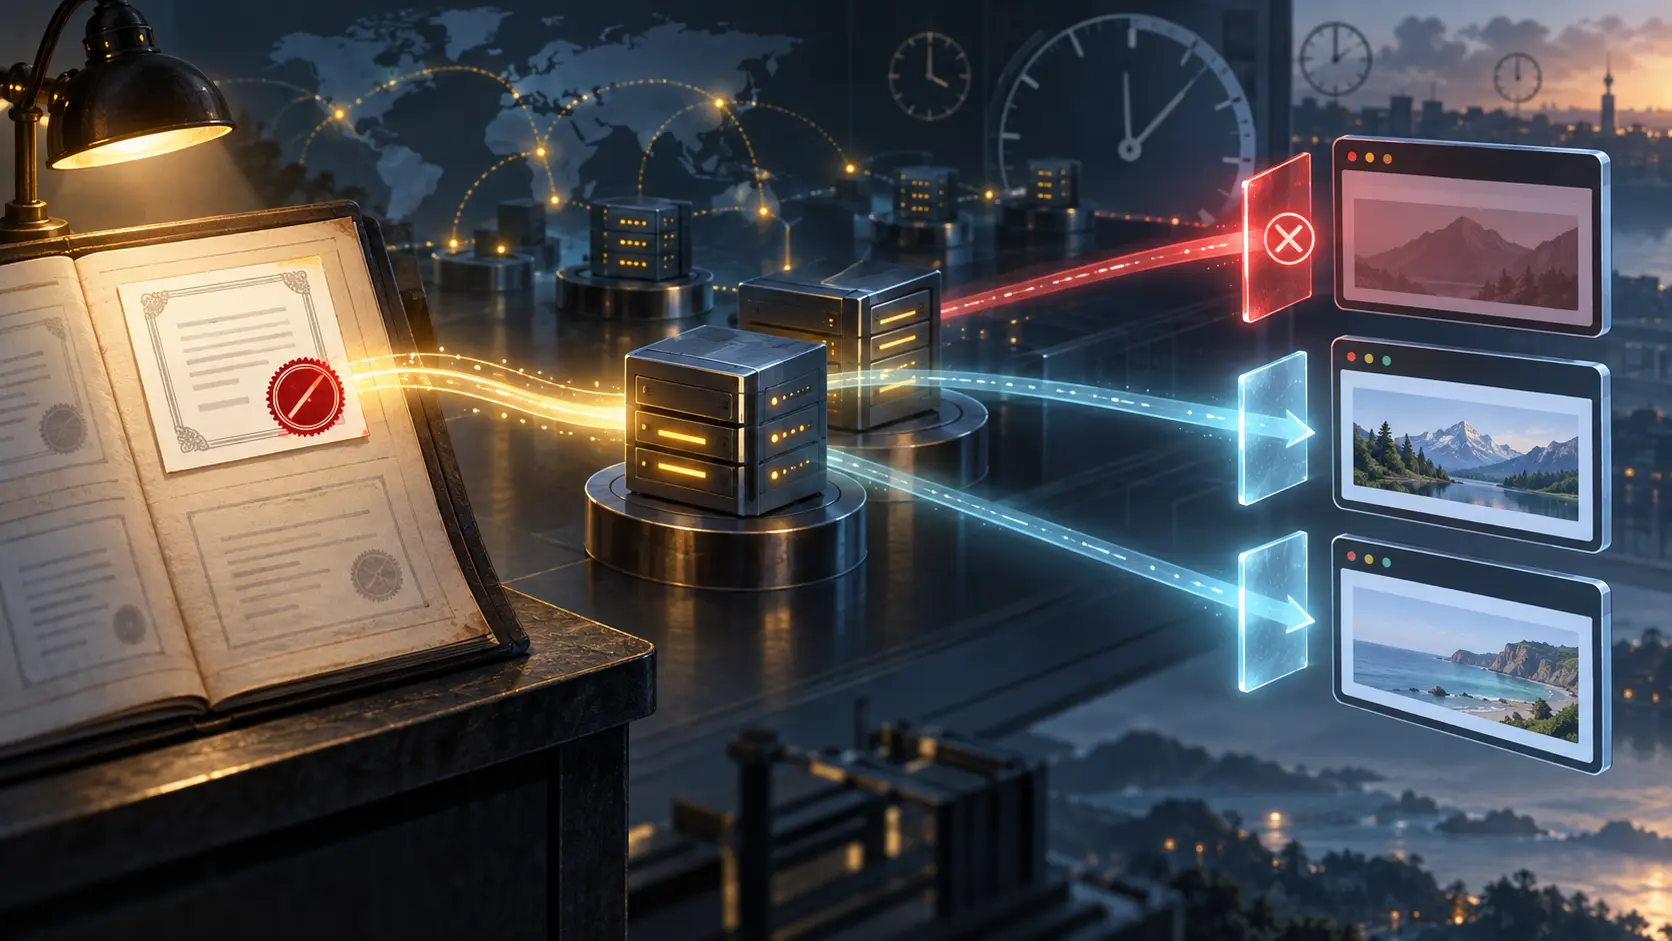
في APNIC 62: شهادة ملغاة وثلاثة قرارات مختلفة للمتصفحات
كان رقم الشهادة على قائمة الإلغاء، لكن وجوده هناك لم يحسم ما رآه المستخدم. تكشف تجربة عرضها جيف هيوستن في APNIC 62 المسافة بين إعلان جهة إصدار الشهادات أن الثقة سُحبت وبين قرار البرنامج الذي يقبل الاتصال أو يوقفه.

IETF
إعادة انضمام WebAuthn بين 2026 و2028: إيصال الخصوصية لإثبات المشاركة والالتزام
في 11 سبتمبر 2026 دخلت إعادة تشكيل فريق عمل Web Authentication Working Group مرحلة جديدة لا تنتهي بالموافقة على الميثاق وحدها. فالانتقال المؤسسي الحقيقي يتطلب فصل أربعة أوضاع مختلفة: نفاذ الميثاق الجديد، والاستمرار المؤقت خلال فترة السماح، وإتمام إعادة الانضمام، وتجديد الالتزام…
IETF
قبل الإرسال: تشفير مسودات البريد وحدّ الالتزام في RFC 9787
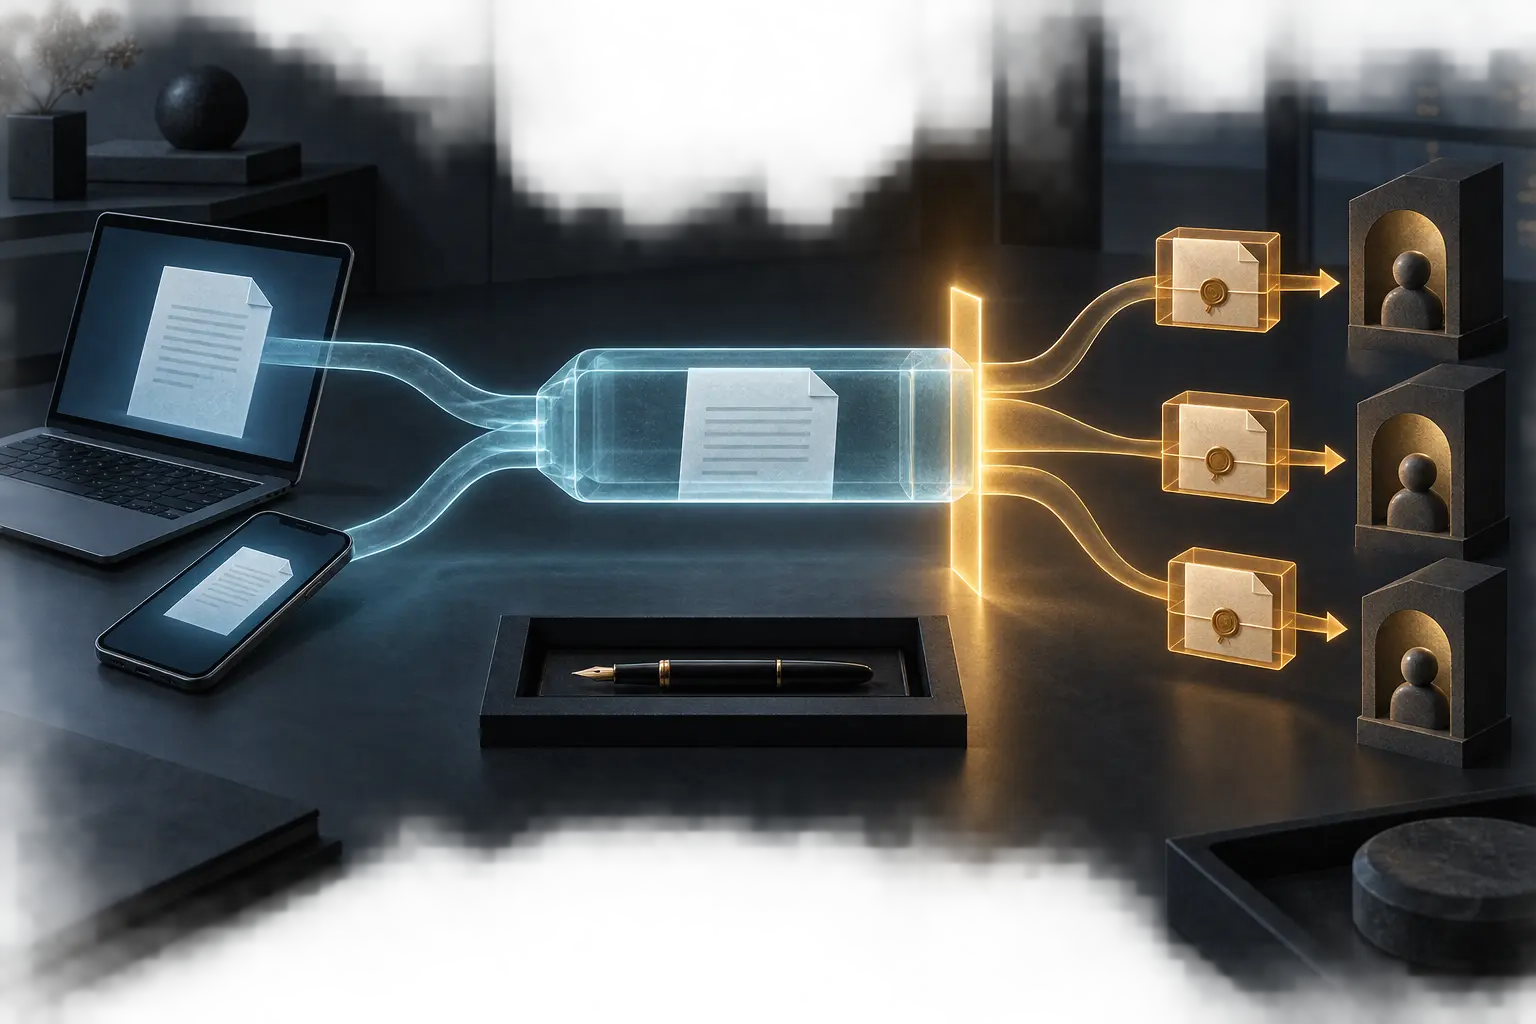
في انتقال افتراضي واضح: يكتب شخص بضع كلمات على حاسوبه، فيحفظها برنامج البريد تلقائياً، ثم يفتح هاتفه فتظهر المسودة نفسها ليواصل الكتابة. نجاح هذا الانتقال لا ينبغي أن يعني أن المستلمين المقصودين صاروا قادرين على قراءة الكلمات، ولا أن الكاتب وقّع عليها بما يفيد أنه التزم بها. بين…

IETF
حين يصبح سجل العنوان سلطة: حوكمة أدلة IPv6 بعد RFC 9686
تجتمع لجنة السياسات في مؤسسة كبيرة لحسم سؤال يبدو تقنياً، لكنه سرعان ما يتجاوز غرفة الشبكات: هل يجوز لسجل تسجيل عنوان IPv6 أن يطلق تلقائياً تقييداً على جهاز، أو تعليق حساب، أو إحالة إلى تحقيق؟ يشرح المهندسون أن الخادم تلقى `ADDR-REG-INFORM` وأعاد `ADDR-REG-REPLY`. ويسأل مسؤولو…

التقارير
تريد APNIC أن يقرأ تسجيل الدخول حالة بريد IRT الراهنة
لا ينبغي لقرار قفل حُفظ بالأمس أن يحكم دخول اليوم إذا كانت أدلة الاتصال قد تغيّرت. هذه هي مسألة الضبط الكامنة خلف بند في خارطة طريق APNIC لعام 2026: تتبّع صلاحية جميع عناوين بريد IRT باستمرار وفحصها عند تسجيل الدخول، بدلاً من الاعتماد على علامة ثابتة لقفل الحساب. التغيير لا يلغي…

تاريخ
أنيتا بورغ وقائمة Systers: دخول غرفة محكومة لا يثبت تحقق المساواة
كانت الرسالة تدخل إلى Systers لأن العضوية والعنوان وقواعد التوزيع تفتح لها غرفة مهنية خاصة. ذلك التسليم وصل بين نساء متفرقات في الحوسبة، لكنه لم يتحقق من كل ادعاء هوية، ولم يضمن فرصة مهنية، ولم يلغ سلطة جهة العمل أو مخاطر الكلام.

تاريخ
أندرو إس. تانينباوم وامتياز Amoeba الذي أجاز العمل على كائن لا هوية حامله
ضغط نظام Amoeba عنوان الخدمة واسم الكائن والعمليات المسموح بها وآلية كشف التزوير في 128 بت. كان امتياز الوصول ينتقل مع برامج المستخدم من دون سجل مركزي للحائزين، لكن صلاحية الرمز لم تكن دليلاً على هوية حامله أو غرضه أو تفويضه المؤسسي، ولم تكن إيصالاً يثبت اكتمال الأثر الخارجي أو…

تاريخ
روب بايك وطلب walk في 9P الذي لم يفتح شيئاً
قد يمر عميل 9P عبر كل عناصر الاسم ويتلقى جميع قيم qid المتوقعة، من دون أن يكون الملف قد فُتح أو نُقل منه بايت واحد. وتكشف بنية فضاءات الأسماء التي ارتبط بها عمل روب بايك قاعدة مهمة للأنظمة الحديثة: تكون إفادة البروتوكول أقوى حين لا تُستخدم لإثبات خطوة لم تقع بعد.