
الخلاصة
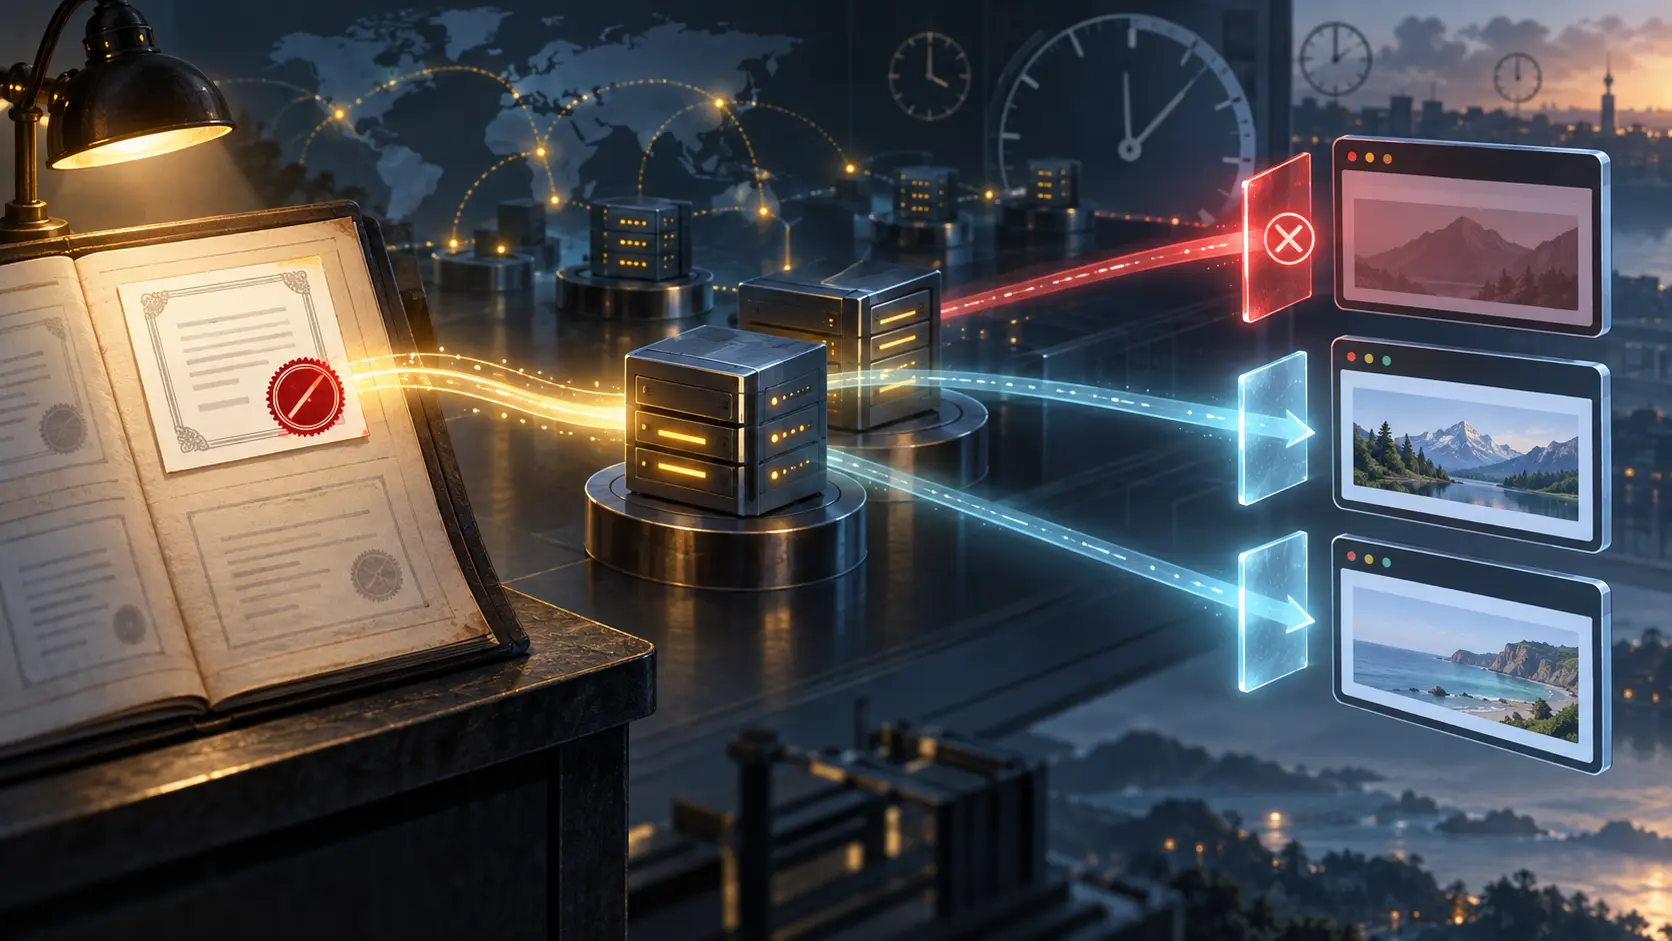
- أفادت APNIC بأن شهادة من Let's Encrypt ظهرت في قائمة الإلغاء بعد سحبها. لم يتعرف Chrome وSafari على الإلغاء في التجربة المعروضة، بينما تعرف عليه Firefox.
- النتيجة تخص تجربة محددة، ولا تثبت سلوك جميع الإصدارات أو الإعدادات. نشر سجل موقع وتنفيذ قرار الرفض لدى العميل مرحلتان مختلفتان.
- تقصير صلاحية الشهادة وOCSP وإرفاق الرد وبدائل DNSSEC/DANE تنقل حدود الوقت والثقة ولا تثبت، بمجرد تسميتها، منعاً فورياً أو حلاً عاماً منشوراً.
قد تبدو قائمة الإلغاء كأنها مفتاح يوقف الشهادة أينما ظهرت. لكنها في البداية بيان تصدره جهة موثوقة وتوقعه. يحتفظ الخادم بنسخته من الشهادة، وتُحدّث نقاط توزيع القائمة وذاكرات التخزين وفق مواعيدها، ويقرر المتصفح هل يستشير القائمة أو مصدراً آخر، وما عمر الرد المقبول، وماذا يفعل إذا تعذر الوصول إلى الخدمة. ليس لدى جهة الإصدار زر مباشر في كل جهاز مستخدم.
تقرير APNIC المنشور في 21 سبتمبر يصف ما عرضه كبير علمائها جيف هيوستن. أصدر شهادة من Let's Encrypt ثم ألغاها، وأصبحت ظاهرة في قائمة CRL. في الاختبار الموصوف لم يرفض Chrome وSafari الاتصال على أساس الإلغاء، بينما رصده Firefox. لا يورد التقرير مصفوفة كاملة لإصدارات المتصفحات والأنظمة والإعدادات وظروف الشبكة وأوقات كل محاولة. لذلك لا يجوز الاستنتاج بأن متصفحاً لا يفحص الإلغاء مطلقاً، أو بأن نسبة معينة من المستخدمين تعرضت للخطر.
ثمة ساعات متعددة خلف كلمة «ملغاة»: اكتشاف المشكلة، قرار طلب الإلغاء، نشر الجهة السجل الجديد، انتشاره إلى نقاط التوزيع، جلبه وتفسيره لدى العميل، ثم انتهاء الصلاحية الأصلية للشهادة. تحمل CRL توقيعاً ووقتي إصدار وتحديث لاحق؛ وقد تظل نسخة أقدم مقبولة في ذاكرة التخزين دون أن تتضمن التغيير الأخير. يشرح هيوستن في تحليله السابق عبء تنزيل قائمة كبيرة خلال كل مصافحة TLS. وذكر تقرير المؤتمر قائمة أسبوعية تضم 17,527 شهادة ملغاة ودورة نشر من سبعة أيام. هذا وصف لعبء التوزيع، وليس عدداً للضحايا أو قياساً لمدة الضرر.
يسأل OCSP عن حالة شهادة واحدة بدلاً من تنزيل القائمة كلها. لكنه يضيف خدمة يجب أن تبقى متاحة، وقد يكشف لها ما يزوره المستخدم. للرد الموقع نافذة زمنية خاصة؛ صحة التوقيع لا تعني أن حالة «صالحة» قديمة تصف اللحظة الراهنة. عند إرفاق رد OCSP في المصافحة ينقل الخادم الدليل الموقع ويوفر على المتصفح طلباً مباشراً، لكنه ليس طرفاً محايداً حين يواصل تقديم شهادة ملغاة. ويبقى قرار الرفض أو المتابعة عند غياب الرد قراراً للعميل.
سجل تحليل أبريل اختباراً آخر متعلقاً بـOCSP كانت فيه نتيجة Safari مختلفة عن عرض سبتمبر المتعلق بالقائمة. لا ينبغي جمع الاختبارين في ترتيب دائم للمتصفحات. تختلف الآلية والذاكرة والبيئة؛ والدليل الصحفي الصحيح هو أن نتيجة سبتمبر حدثت في شروطها المبلّغ عنها فحسب.
تقصير عمر الشهادة يحد الفترة الباقية لاستعمالها إذا احترم العميل تاريخ الانتهاء وجددها المشغل ونشر البديل بثبات. لكنه لا يلغي مفتاحاً مسروقاً لحظة اكتشاف السرقة، وقد يجعل فشل التجديد سبباً لانقطاع الخدمة. يناقش هيوستن DNSSEC وDANE وآجال تخزين DNS في عرضه في APNIC 62 بوصفها اتجاهاً معمارياً آخر. هذا ليس دليلاً على بديل عام اعتمدته المتصفحات بالفعل.
يحتاج تقرير الحادث إلى سجلات منفصلة: متى طلب الإلغاء ونشرته جهة الإصدار، أي نسخة من CRL أو رد OCSP كانت متاحة، أي شهادة قدمتها كل نقطة خدمة، وما نتيجة الاتصال لدى إصدار محدد من العميل. لم تعلن APNIC في هذه التجربة اختراق مصرف أو حصيلة متضررين. ما أثبتته أهم من شعار عام: السجل السلبي وحده لا يضمن أن آخر جهة اتخاذ قرار قد أوقفت الاتصال.
المصادر
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات